Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0vercl0k/kepaboo
التحليل الديناميكي (عزل)الهندسة العكسيةأمن SCADA/ICSمصممي الأخطاءالأدوات والمكوناتتحليل الملفات الثنائيةمكافحة الروبوتاتاستغلال الملفات الثنائية
GitHub0vercl0k/kepaboo

KEPaboo

تحييد تقنيات مكافحة التنقيح في KEPServerEX

عرض المستودع
335110منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

KEPaboo - تحييد تقنيات مكافحة التنقيح في KEPServerEX

Builds

نظرة عامة

KEPaboo هي أداة تُبطل تقنيات مكافحة التنقيح التي تستخدمها KEPServerEX لمنع الأشخاص من تنقيح شيفتهم. وهي ليست مشكلة أمنية، وقد تم اختبارها على الإصدار 6.12.361.0 (فبراير 2023) على Windows 10 بنسخة 64-bit.

الاستخدام

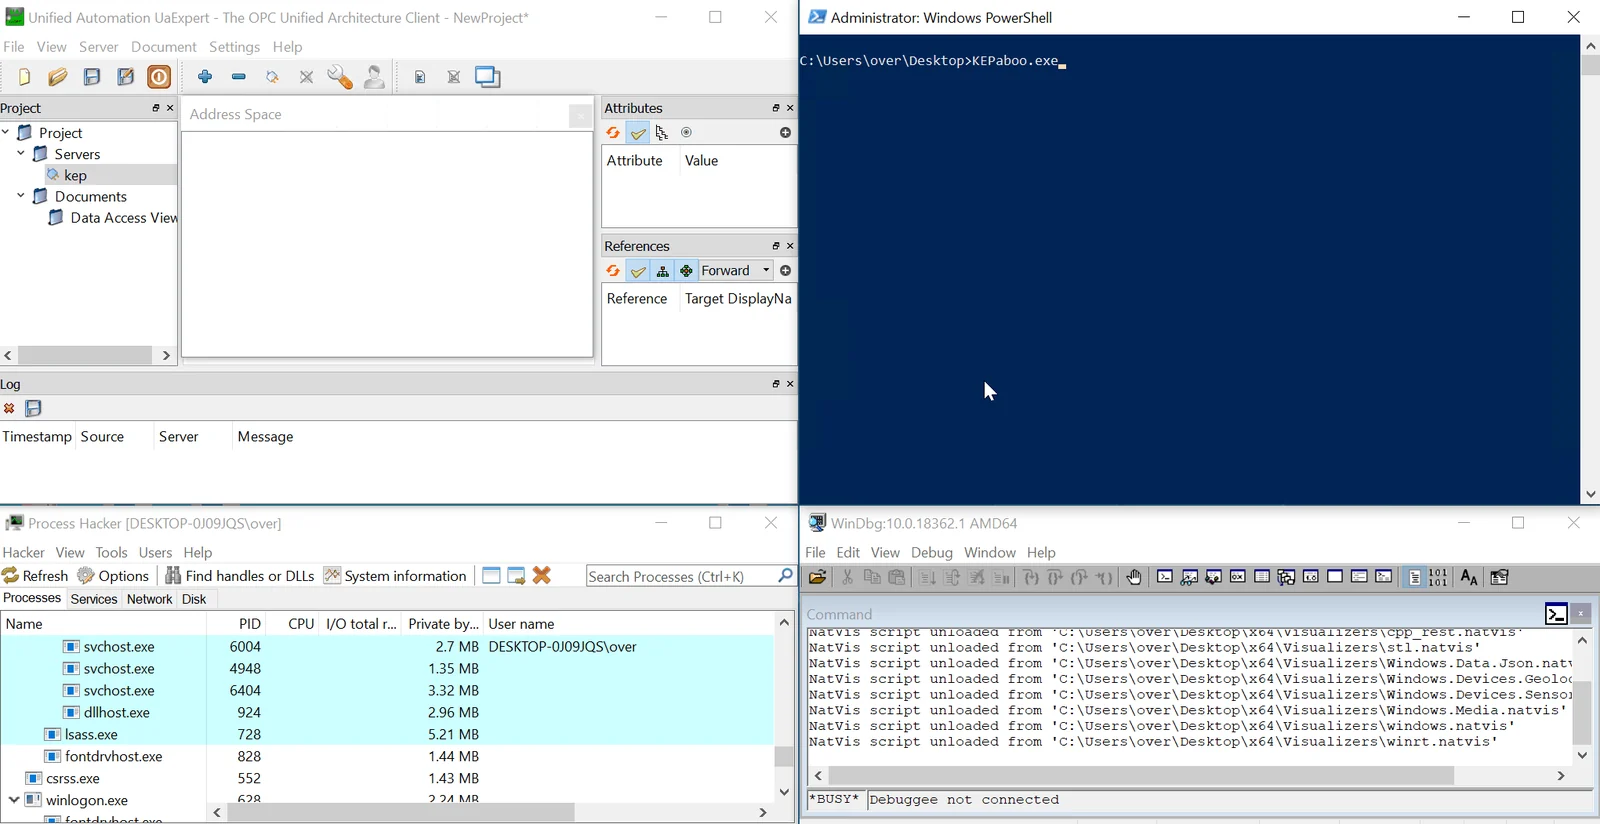
قم بتنزيل ملفات KEPaboo التنفيذية من قسم Releases وشغّلها كـ Administrator لتسجيلها كـ Debugger الخاص بـ KEPServerEX عبر Image File Execution Options. وبذلك، يمكن لـ KEPaboo أن تبدأ تلقائيًا عند تشغيل KEPServerEx.

عند بدء خدمة KEPServerEx، تعمل KEPaboo كطبقة وكيل صغيرة تنفذ المهام التالية:

  • تبدأ عملية server_runtime.exe وتنقّحها
  • تخطف NtSetInformationThread و NtQueryInformationProcess عبر تعديل Export Address Table الخاص بـ ntdll
  • تستمع لحدث تنقيح ناتج عن تعليمة INT 2D، وتقوم بترقيع الشيفرة لاستعادة مسار التنفيذ المتوقع
  • تنفصل عن عملية الخادم، مما يتيح لك إرفاق مصحح الأخطاء المفضل لديك
  • تنتظر حتى تنتهي عملية الخادم

لإلغاء تسجيل KEPaboo دون إعادة التشغيل، شغّلها كـ Administrator مرة أخرى، وستكتشف أنها سُجلت سابقًا وتزيل نفسها.

لاحظ أن تعديل السجل مؤقت، مما يعني أنه سيختفي بعد إعادة التشغيل. إذا أردت استخدام KEPaboo مرة أخرى، ستحتاج إلى إعادة تشغيلها.

البناء والتنقيح

استنسخ المستودع باستخدام:

(base) > git clone https://github.com/0vercl0k/KEPaboo.git

يمكنك فتح حل Visual Studio باسم KEPaboo.sln أو بنائه عبر سطر الأوامر باستخدام:

(base) KEPaboo>msbuild /p:Configuration=Release src\KEPaboo.sln
Microsoft (R) Build Engine version 16.7.0+b89cb5fde for .NET Framework
Copyright (C) Microsoft Corporation. All rights reserved.

[...]

Build succeeded.
    0 Warning(s)
    0 Error(s)

Time Elapsed 00:00:00.42

استخدم إعداد debug، وأرفق مصحح أخطاء بـ KEPaboo.exe. يجب أن ترى مخرجات التنقيح في نافذة الطرفية الخاصة بمصحح الأخطاء.


المؤلفون

  • Axel '0vercl0k' Souchet
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →