
kli-ex
 gmh5225/kli-ex
مستورد kernel مؤجل موسّع لبرامج تشغيل Windows يقوم بحل واجهات API في وقت التشغيل باستخدام أسماء استيراد مشفرة ومخزنة مؤقتًا لإخفاء استخدام دوال…
defensive-toolspersistence-mechanismsreverse-engineering+4
34
gmh5225/kli-exمستورد kernel مؤجل موسّع لبرامج تشغيل Windows يقوم بحل واجهات API في وقت التشغيل باستخدام أسماء استيراد مشفرة ومخزنة مؤقتًا لإخفاء استخدام دوال…
 gmh5225/kprocterminator
برنامج تشغيل نواة Windows مصمم لإنهاء عمليات محددة على النظام
 praetorian-inc/caeruleus
ثنائي Go واحد لاختبار أمان Bluetooth Low Energy على Linux/BlueZ: الفحص، وتعداد GATT، والقراءة/الكتابة/الإشعار، واختبار الخصائص العشوائي (fuzz)،…
 frida/frida-gum
مكتبة عبر الأنظمة الأساسية للأجهزة والاستبطان مكتوبة بلغة C

 vqkro/ultrasploiter
ثنائي واحد يدمج ماسح منافذ، وفهرس Exploit-DB الكامل (47 ألف مدخل) ووحدات استغلال قابلة للتشغيل في أداة واحدة. مكتوب بلغة Rust، ويعمل على Linux…
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 sliverarmory/sliver-gui
واجهة رسومية Electron متعددة المنصات لإطار عمل Sliver C2، توفر لوحات تحكم للجلسات والمنارات، وتوليد الحمولات، والمستمعين، والغنائم، وإدارة النشر…
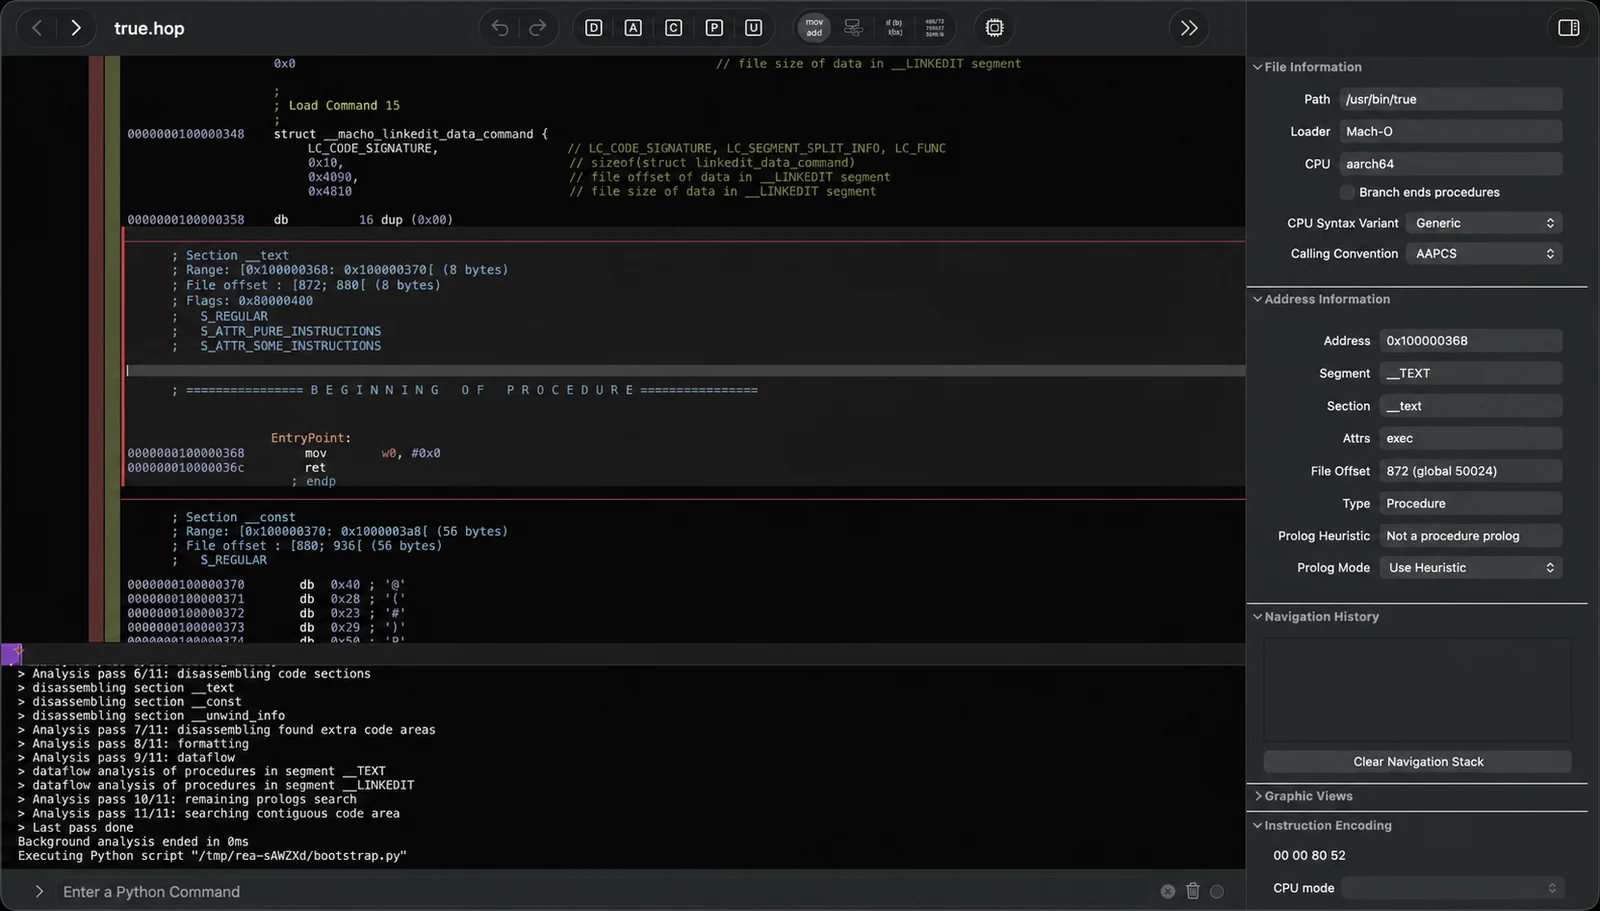 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 xf1les/fsop-finder
إضافة Binary Ninja تفحص glibc libio بحثًا عن مسارات تعليمات FSOP القادرة على اختطاف تدفق التحكم ومؤشر المكدس، مما يساعد في أبحاث استغلال الكومة.
 modzero/burp-responseclusterer
إضافة Burp تجمع الاستجابات لعرض نظرة عامة على الاستجابات المستلمة
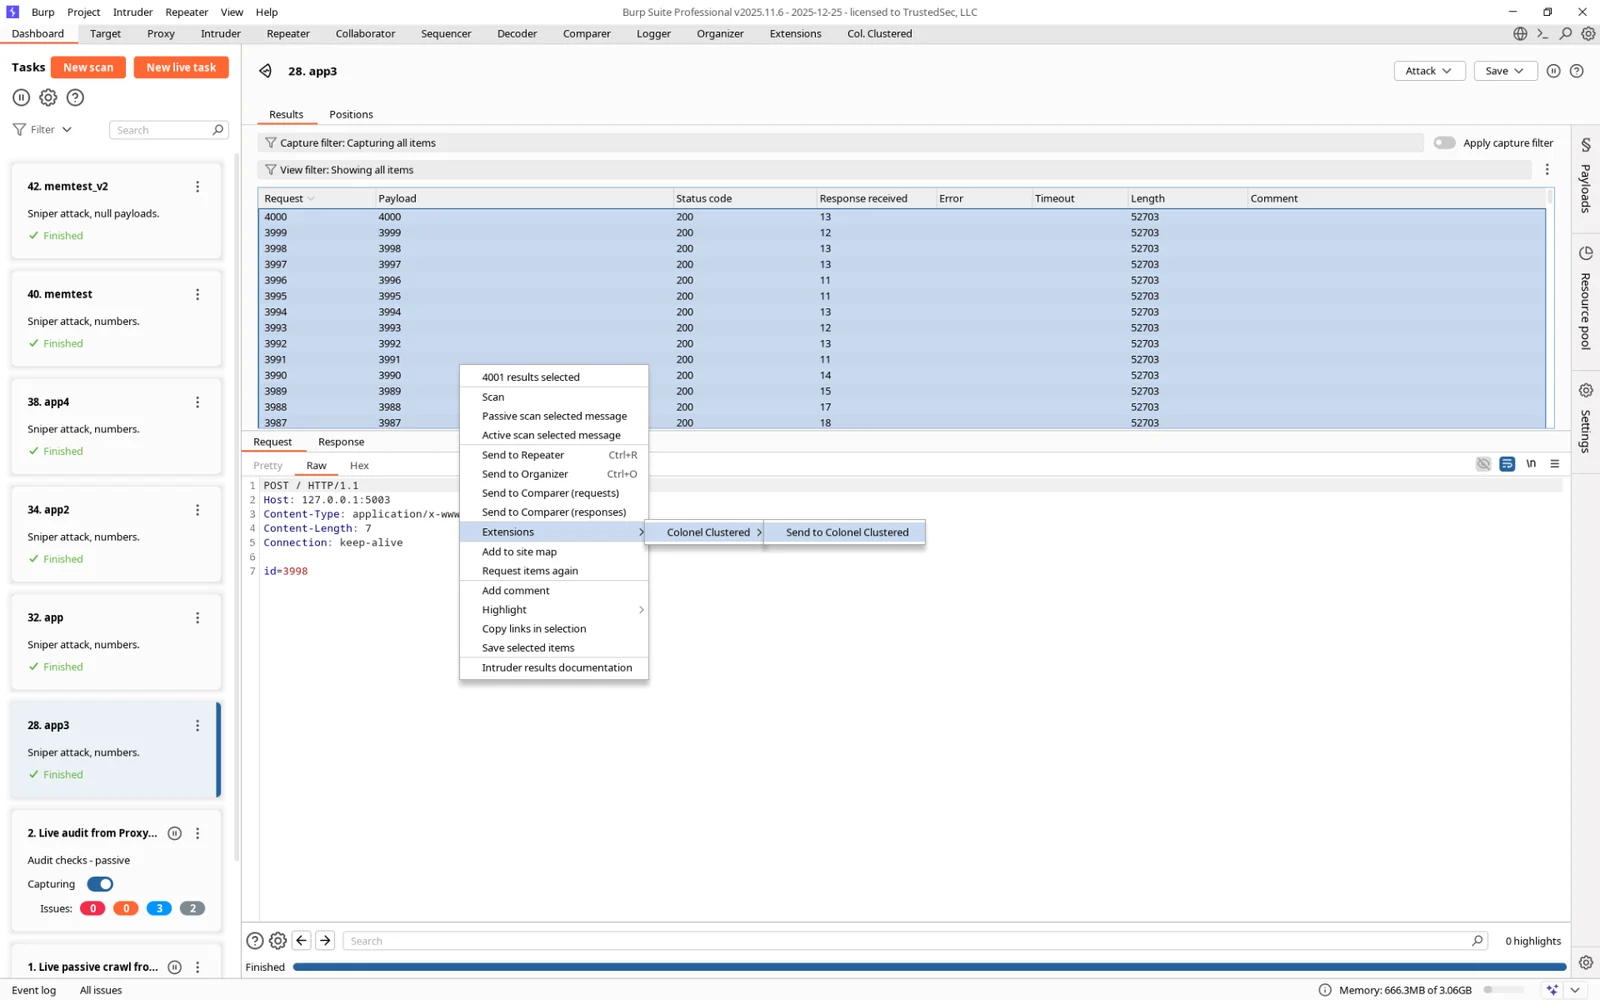 hoodoer/colonelclustered
إضافة Java لـ Burp تقوم بإجراء تجميع نصي على الاستجابات لتحديد القيم الشاذة/المجموعات بناءً على المحتوى الفعلي لاستجابات الخادم، مثل تلك الناتجة عن…
 pentagridsec/pentagridresponseoverview
إضافة Response Overview لـ BurpSuite - اكتشاف الاستجابات غير المألوفة عبر تجميع أجسام الاستجابات
 praetorian-inc/capability-sdk
حزمة تطوير برمجيات Go مشتركة تُعرّف واجهة قدرات قياسية لأدوات فحص الأمان، مع إخراج النتائج بصيغ متعددة (terminal، JSON، NDJSON، Markdown، SARIF)…
 portswigger/active-scan-plus-plus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن الشيفرة، وثغرات CVE المعروفة مثل Shellshock وLog4Shell.
 d0ge/xsw
إضافات Burp Suite لتغليف توقيع XML
 saml-toolkits/ruby-saml
مكتبة Ruby تنفذ جانب مزود الخدمة SAML من SSO، وتتعامل مع طلبات المصادقة، والتحقق من الاستجابة، وفحوصات توقيع XML، وتحليل بيانات IdP الوصفية.
 d0ge/websocketturbointruder
إضافة Burp Suite لتشويش رسائل WebSocket باستخدام كود Python مخصص، مع دعم محركات متعددة وتوجيه HTTP middleware وتحليل الاستجابات.
 hackvertor/repeat-strike
إضافة Burp Suite تستخدم قواعد ضرب regex المولّدة بالذكاء الاصطناعي للكشف عن ثغرات IDOR وثغرات التحكم في الوصول، ثم تفحص سجل الوكيل للعثور على مشكلات…