

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
shadow-repeater — إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب. | Kitploit
أدوات/GitHubGitHub/hackvertor/shadow-repeater
ماسحات الثغرات الأمنية للويبتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضاستغلال تطبيقات الويباختبار أمان APIأمن الويبالاختبار العشوائياختبار الاختراقأمن الذكاء الاصطناعي
GitHubhackvertor/shadow-repeater

shadow-repeater

441135منذ سنة واحدةتمت المراجعة من قبل Kitploit

إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
عرض المستودع
مشاركة

Shadow Repeater

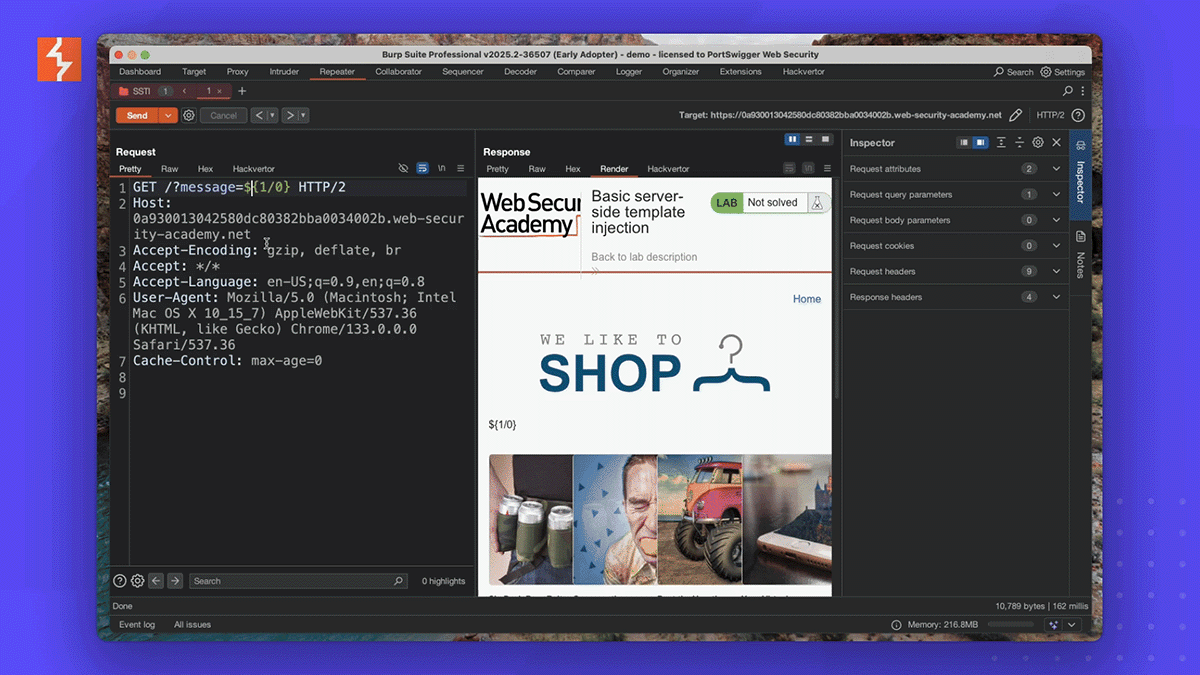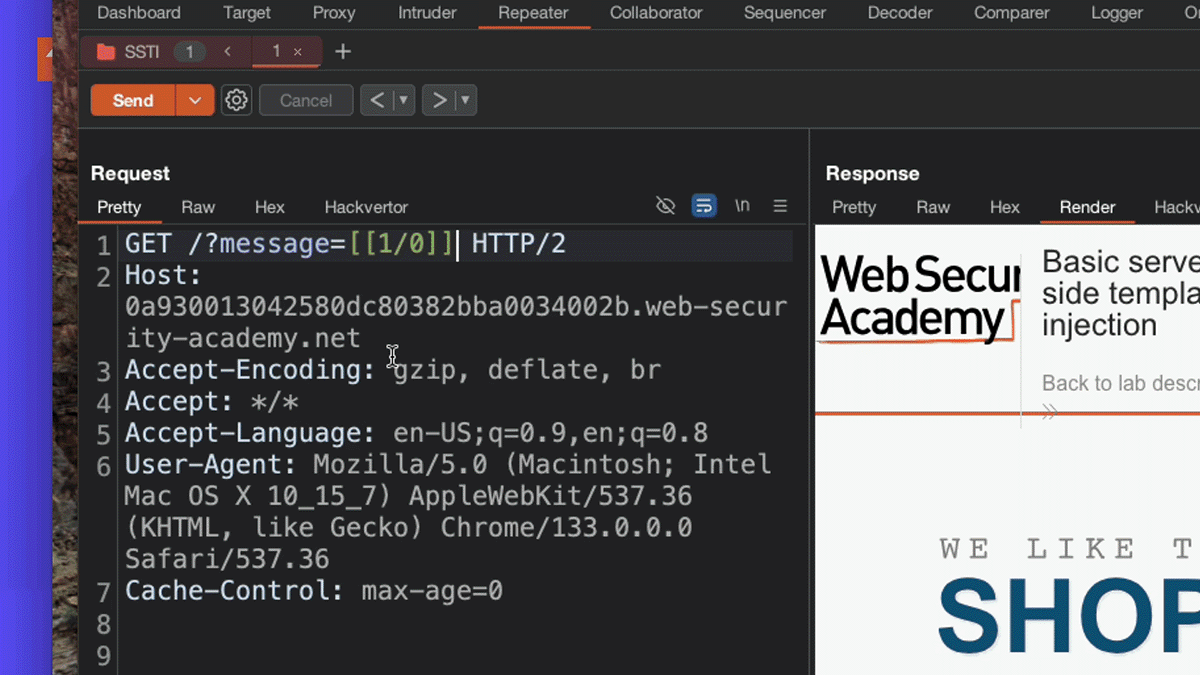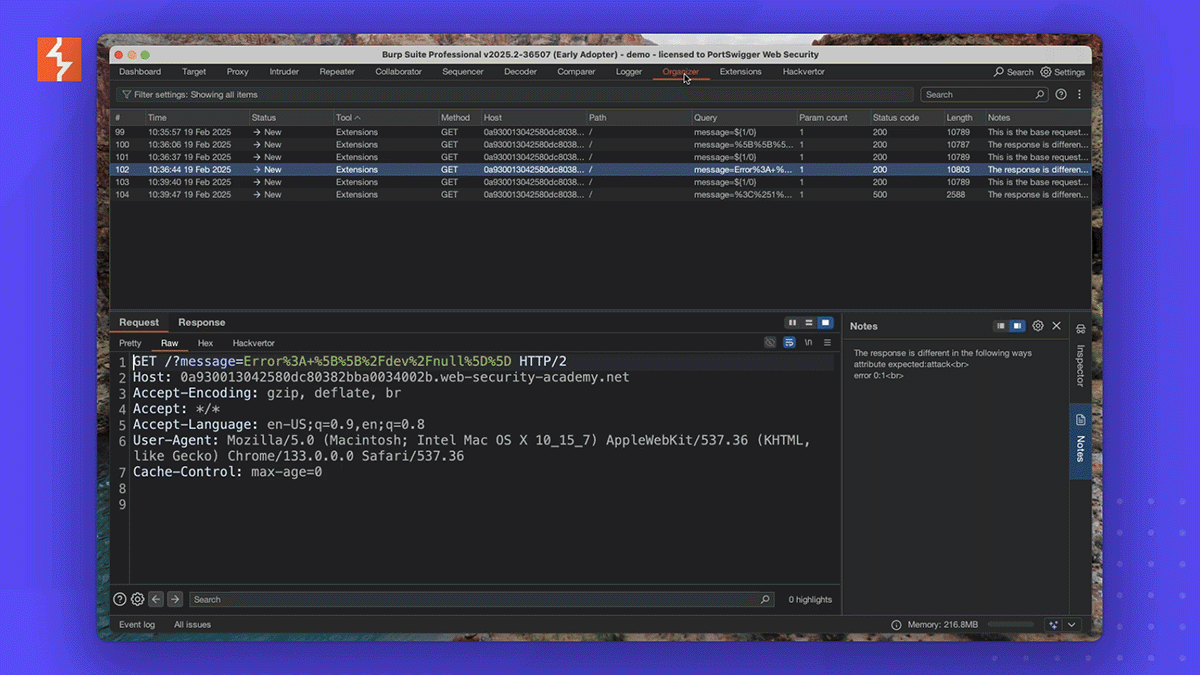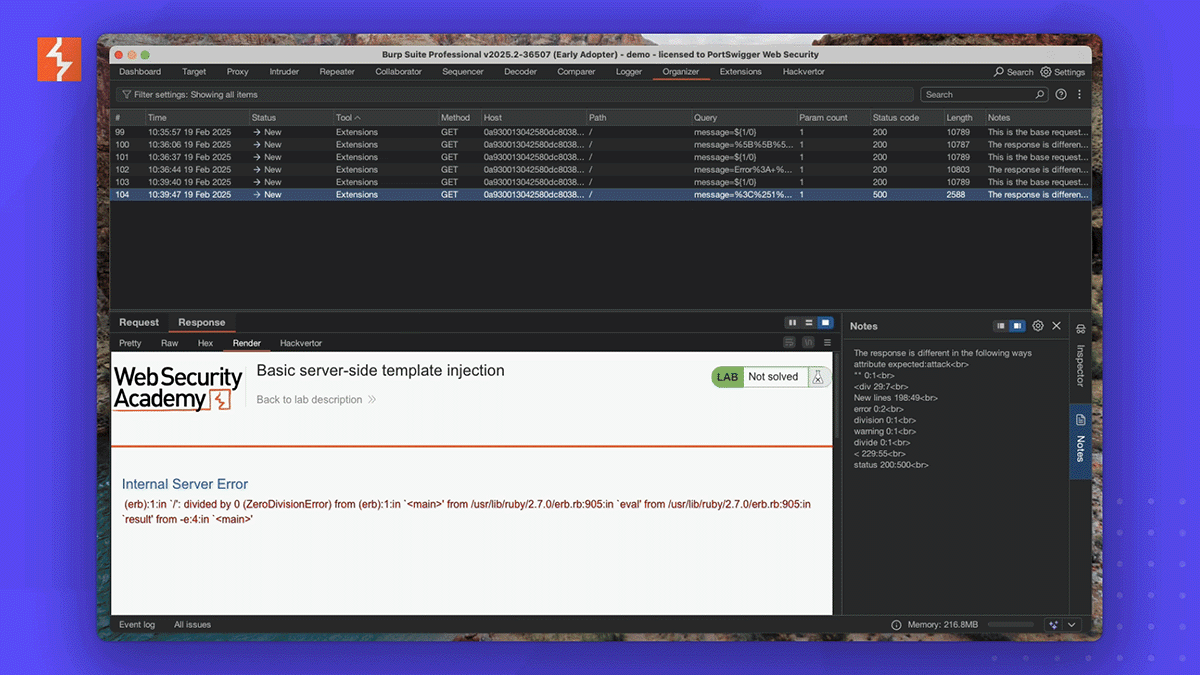
يعزز Shadow Repeater أداة Repeater في Burp Suite من خلال إنشاء واختبار تنويعات من الحمولات (payloads) الخاصة بك تلقائيًا للكشف عن نقاط الضعف الأمنية المحتملة. سواء كنت تتحقق من ثغرات اجتياز المسار (path traversal) أو حقن SQL أو XSS أو غيرها من الثغرات، يقوم Shadow Repeater بتحوير مدخلاتك بذكاء ويحلل الاستجابات بحثًا عن أي شذوذ، مما يجعله أداة أساسية للاختبار اليدوي المتعمق والـ fuzzing. ابقَ متقدمًا بخطوة عبر اكتشاف طرق التجاوز ونواقل الهجوم البديلة التي قد تمر دون أن يلاحظها أحد.
تعليمات التثبيت

في Burp Suite Professional، انتقل إلى Extensions->BApp store وابحث عن Shadow Repeater. انقر على زر التثبيت ثم انتقل إلى تبويب installed واختر Shadow Repeater وحدد مربع الاختيار "Use AI" في تبويب Extension.
كيفية الاستخدام

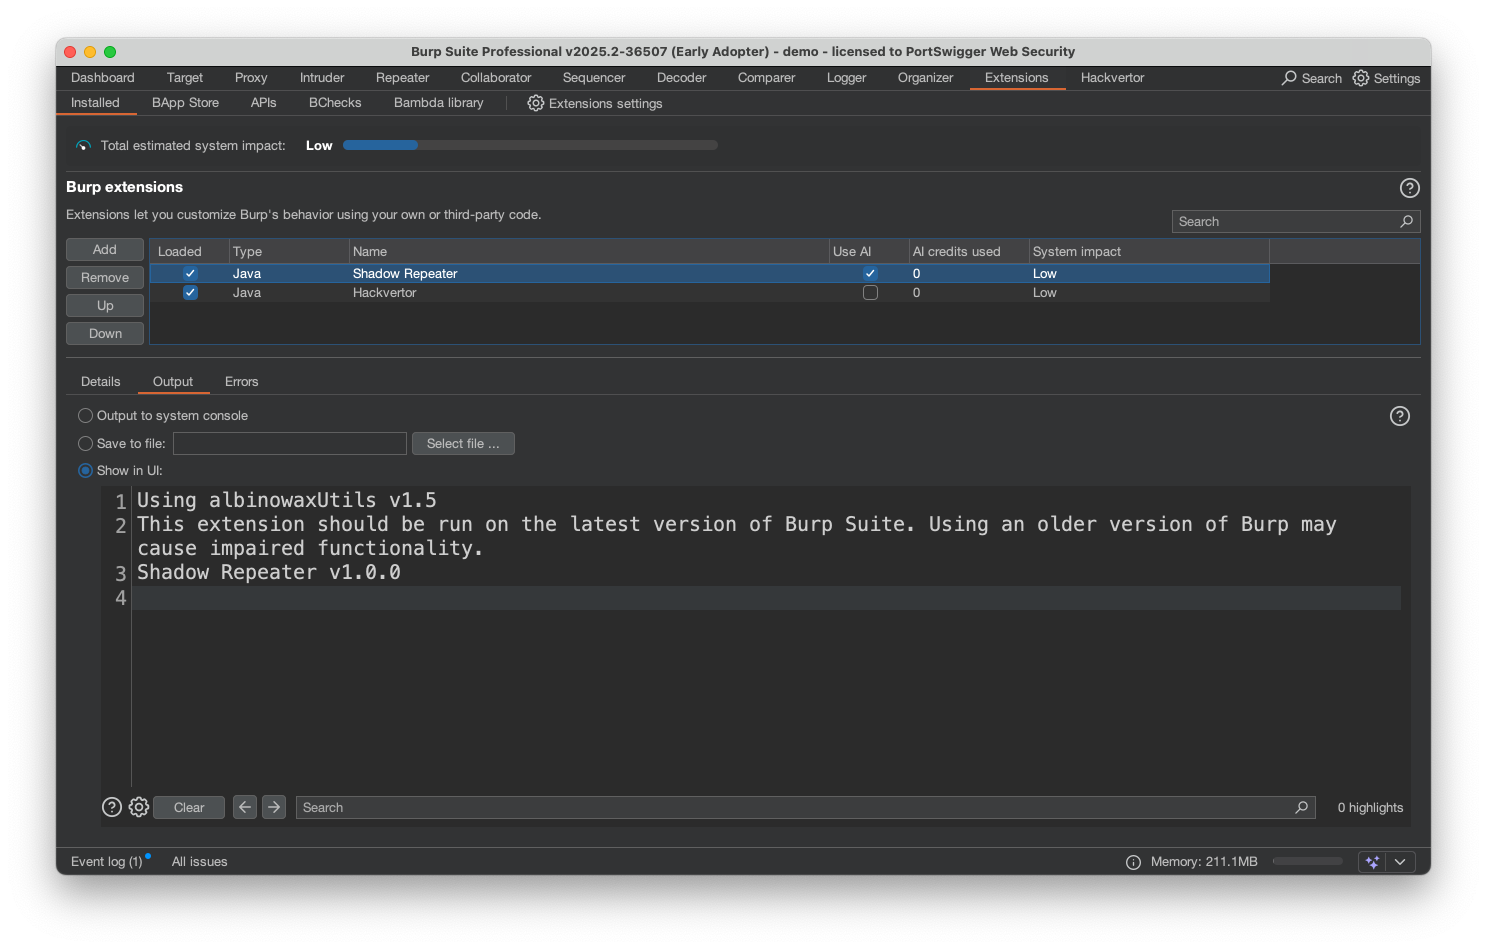
بشكل افتراضي، يتم استدعاء Shadow repeater عند طلب Repeater الخامس الذي تقوم به، ويتطلب تغيير معامل (parameter) أو ترويسة (header). ما عليك سوى محاولة اختراق هدف ما عبر تعديل الطلب بطريقة ما. في الخلفية، سيرسل Shadow repeater تنويعات ويبحث عن اختلافات في الاستجابة. عندما يجد شيئًا مثيرًا للاهتمام، سيرسله إلى الـ organiser للفحص.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





