Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2594 نتائج
awesome-game-security preview

awesome-game-security

GitHubgmh5225/awesome-game-security

Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…

android-securitydefensive-toolsios-security+8
3.6k
منذ 0 أيام
mora-hwbp preview

mora-hwbp

GitHubdovughs/mora-hwbp

Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).

defensive-toolsids-ips-evasiondebuggers+3
18منذ 16 أيام
offensive-one-liners preview

offensive-one-liners

GitLabwattocyber/offensive-one-liners

110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.

privilege-escalationreconnaissancepassword-attacks+9
منذ شهر واحد
context-aware-offensive-intelligence preview

context-aware-offensive-intelligence

GitHubindoushka/context-aware-offensive-intelligence

إطار بحثي يعيد تعريف مرحلة ما بعد الاستغلال من خلال ذكاء القرار.

privilege-escalationvulnerability-analysisconfiguration-auditing+4
منذ 8 أشهر
BloodBash preview

BloodBash

GitHubsquidsec/bloodbash

محلل مسارات الهجوم دون اتصال لـ AD/Entra لملفات SharpHound/AzureHound بصيغة JSON. يعرض نتائج تصعيد الامتيازات، والاعتمادات، وسوء التهيئة مرتبة حسب…

privilege-escalationvulnerability-analysislateral-movement+6
495منذ 4 أيام
xspawn preview

xspawn

GitHubcenobyte-vincit/xspawn

يشغّل برامج macOS عبر واجهة XPC الخاصة بـ launchd دون استخدام استدعاء exec لها، مما يجعل EDR يسجّل launchd كعملية أصل. يدعم المهام لمرة واحدة،…

persistence-mechanismsids-ips-evasionpost-exploitation+2
منذ شهر واحد
slot2 preview

slot2

GitHubcenobyte-vincit/slot2

UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…

persistence-mechanismsdata-exfiltrationpost-exploitation+5
منذ شهر واحد
memdumper preview

memdumper

GitHubcenobyte-vincit/memdumper

يستغل صلاحيات مصحح الأخطاء في macOS وDYLD_INSERT_LIBRARIES لتفريغ ذاكرة عملية قيد التشغيل أو البحث فيها، مع تحويل إسناد EDR إلى ملف ثنائي مساعد موقّع.

memory-forensicsids-ips-evasioninformation-gathering+4
1منذ شهر واحد
dyen preview

dyen

GitHubcenobyte-vincit/dyen

محمّل Mach-O dylib داخل الذاكرة لبيئة بايثون القياسية في macOS؛ يفك تشفير الحمولات، ويعيّنها في الذاكرة، ويشغّلها دون استخدام dlopen أو الكتابة إلى…

payload-generationids-ips-evasionpost-exploitation+4
منذ شهر واحد
impersonate-proxy preview

impersonate-proxy

GitHubytkoka/impersonate-proxy

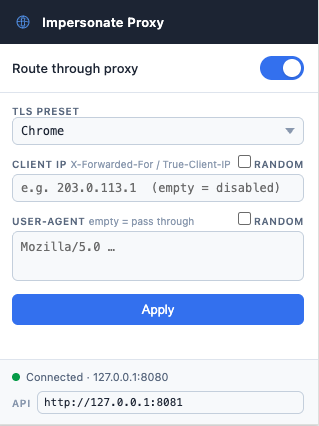
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…

web-proxies-interceptionimpersonation-toolswaf-bypass+3
40منذ 21 أيام
awesome-ai-security preview

awesome-ai-security

GitHubgmh5225/awesome-ai-security

قائمة منتقاة من مواد وموارد أمن الذكاء الاصطناعي لمختبري الاختراق، وصائدي الثغرات، وباحثي الأمن.

ctfpenetration-testingpapers-research+7
55منذ 8 أيام
Juicy-Potato-x86 preview

Juicy-Potato-x86

GitHubivanitlearning/juicy-potato-x86

استغلال تصعيد الامتيازات في ويندوز يستغل انتحال رمز الخدمة لتنفيذ أوامر عشوائية بصلاحيات SYSTEM، مصمم لأنظمة x86.

privilege-escalationexploitationpost-exploitation+2
133منذ 7 سنوات
DutchOven preview

DutchOven

GitHubloosehose/dutchoven

Application-scoped Windows network brownouts in native C and BOF form

post-exploitationnetwork-securityred-teaming+2
23منذ شهر واحد
gradient-untangler preview

gradient-untangler

GitLabwattocyber/gradient-untangler

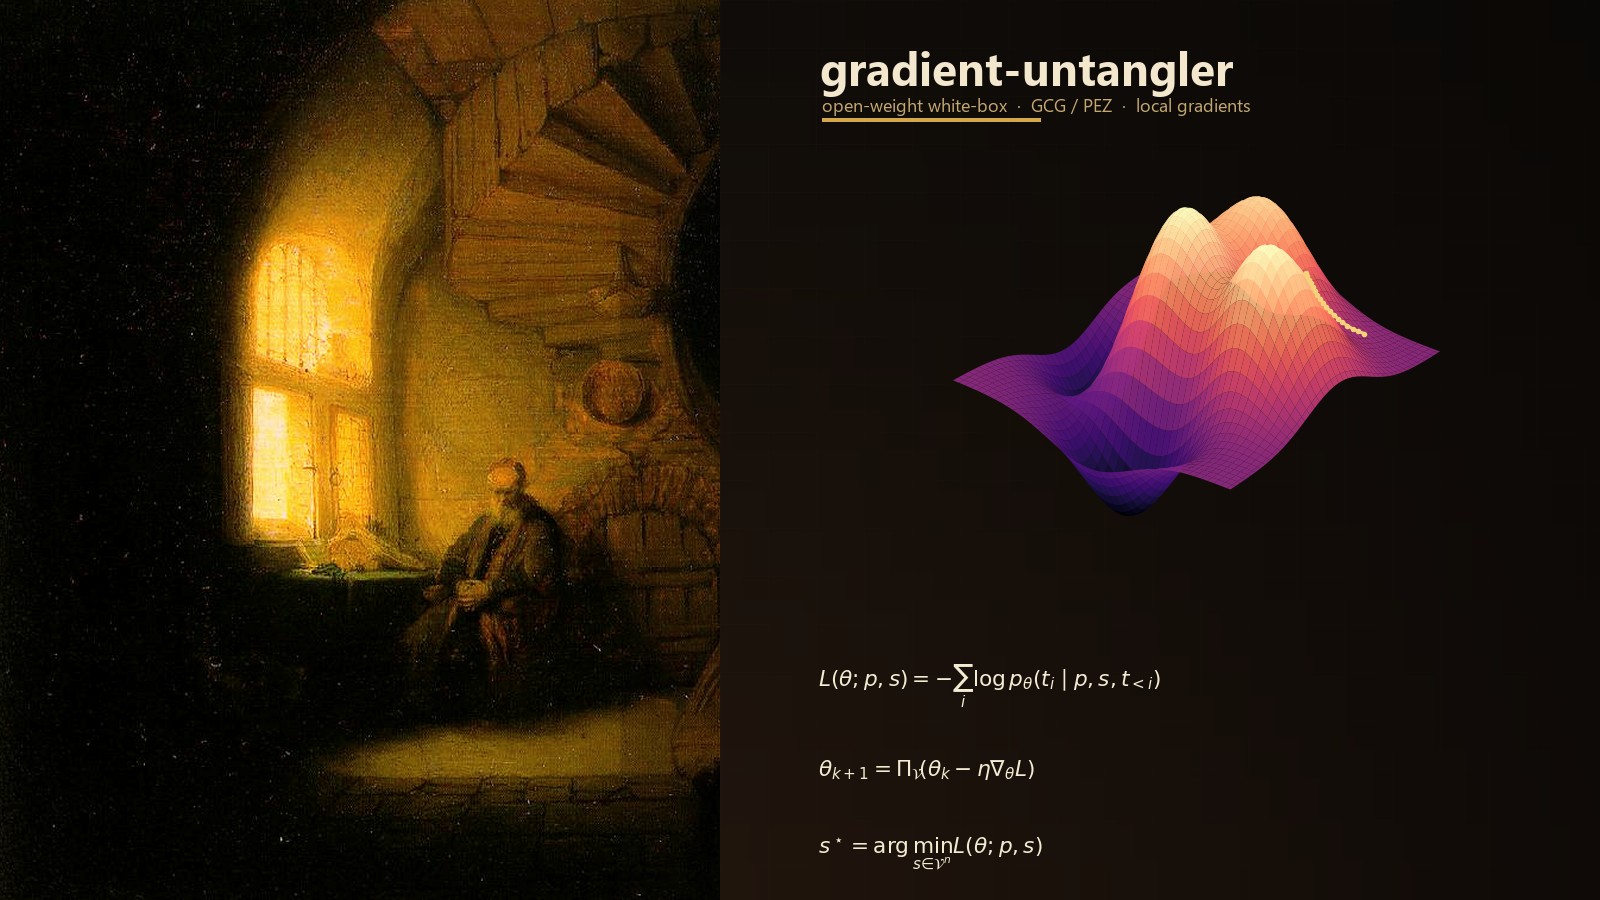
Local white-box gradient attacks for open-weight LLMs: GCG/PEZ suffix search, layer saliency, weight snapshots, and rank-1 suffix-to-delta fitting…

machine-learningred-teamingai-security+1
منذ شهر واحد
RPC-Triage preview

RPC-Triage

GitHubtalha-nazeef-ahmed/rpc-triage

محرك تحليل ساكن zero-symbol يستخرج سطح هجوم Windows RPC ويرتبه رياضيًا باستخدام نموذج مخاطر قائم على AHP.

reconnaissancestatic-analysisvulnerability-analysis+3
14منذ شهر واحد
ELFLoader preview

ELFLoader

GitHubtrustedsec/elfloader

يحمّل ويشغّل كائنات ELF بالكامل في الذاكرة عبر أنظمة Linux بمعماريتي x86_64/x86، مع حلّ رموز libc في وقت التشغيل لتنفيذ أوامر خفي بعد الاستغلال.

post-exploitationpenetration-testingutilities-frameworks+2
357منذ 4 سنوات
watermarks-remover preview

watermarks-remover

GitHubguillaumemeyer/watermarks-remover

تطبيق يضع الخصوصية أولاً ويزيل العلامات المائية للذكاء الاصطناعي من المحتوى الذي تملكه.

steganographydigital-forensicsprivacy+5
23.8kمنذ 2 أيام
Aether-C2-Framework preview

Aether-C2-Framework

GitHubgmh5225/aether-c2-framework

🛠️ استكشف تكتيكات وتقنيات وإجراءات (TTPs) المخصصة للقيادة والتحكم (C2) مع Aether-C2-Framework، مع التركيز على الحمولات (implants) خفيفة الوزن…

post-exploitationcommand-and-controleducation+2
منذ 8 أشهر
السابق1…111213…100التالي