rootless-ghost/vulnforge
استخبارات الثغرات والاستغلال — ExploitDB، NVD، بحث Metasploit مع ربط CVE→ATT&CK وتكامل LogNorm/HuntForge | جزء من Nebula Forge

أداة استخبارات الثغرات والاستغلال | Nebula Forge Detection Suite v2


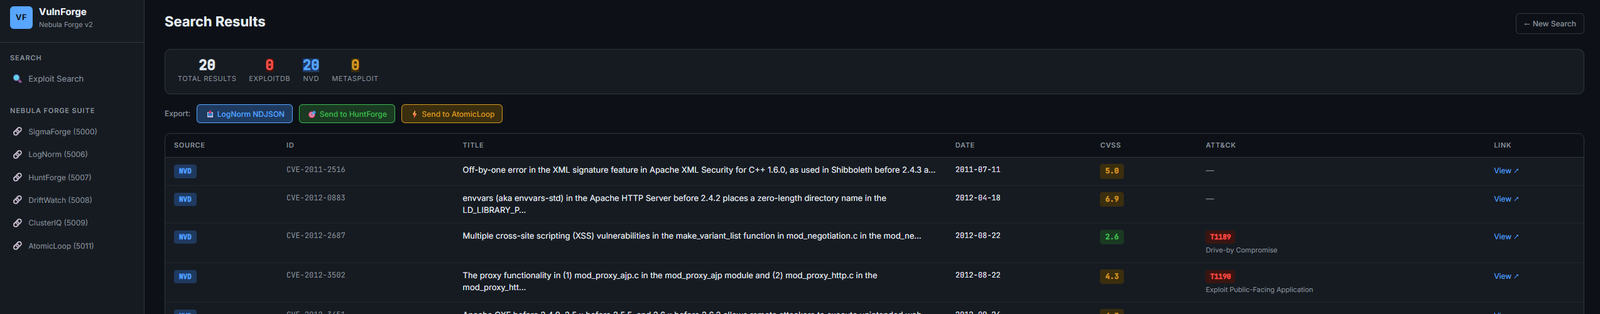
تجمع VulnForge استخبارات الاستغلال من ExploitDB وNVD وMetasploit، وتربط النتائج بتقنيات MITRE ATT&CK، وتغذّي النتائج مباشرةً في خط أنابيب الفريق البنفسجي Nebula Forge — لتوليد أدلة الصيد (hunt playbooks)، وتصديرات الجاهزة لـ LogNorm، ومحفّزات محاكاة AtomicLoop من بحث واحد.
أدوات بمستوى المختبر. بُنيت واختُبرت في مختبر هندسة كشف منزلي. تعمل كما هو موثّق، لكنها غير مُحصّنة للنشر الإنتاجي أو متعدد المستخدمين. راجع SECURITY.md للنطاق.
تسدّ VulnForge الفجوة بين اكتشاف الثغرات وهندسة الكشف. ابحث عن CVE أو كلمة مفتاحية، واحصل على بيانات الاستغلال المرتبطة بتقنيات ATT&CK، ثم ادفع هذا السياق إلى المراحل اللاحقة — مباشرةً إلى HuntForge لتوليد أدلة الصيد أو إلى AtomicLoop للمحاكاة.
موقعها في خط الأنابيب:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python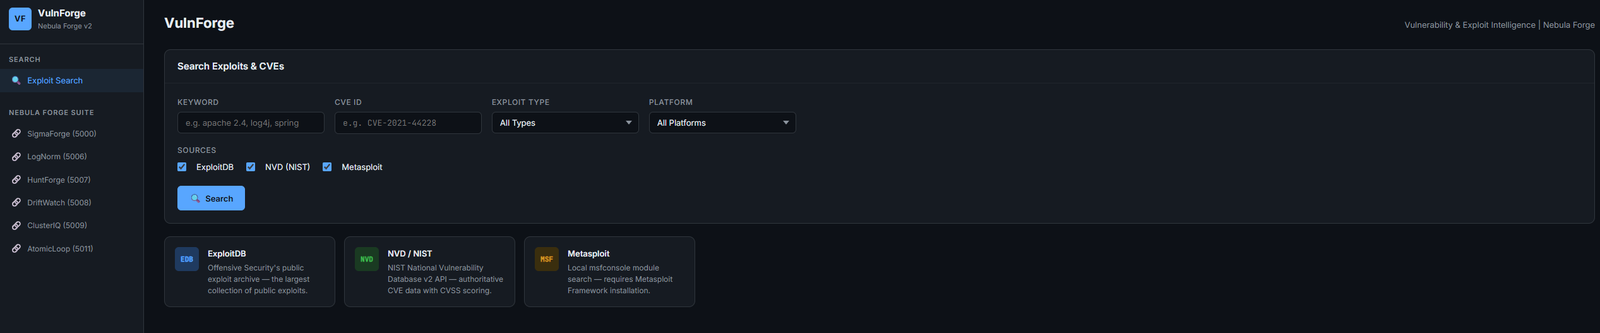
VulnForge جزء من Nebula Forge — منصة SOC مفتوحة المصدر تغطي سير عمل هندسة الكشف بالكامل.
| الأداة | المنفذ | الدور |
|---|---|---|
| LogNorm | 5006 | تطبيع السجلات (ECS-lite) |
| HuntForge | 5007 | إنشاء أدلة hunt بنمط ATT&CK |
| DriftWatch | 5008 | تحليل انحراف قواعد Sigma |
| ClusterIQ | 5009 | تجميع التنبيهات وفرزها |
| AtomicLoop | 5011 | مُشغّل اختبارات Atomic Red Team |
| VulnForge | 5012 | استخبارات الثغرات والاستغلال |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
يمكن الوصول إليه عبر http://localhost:5012
تعمل هذه الأداة كخدمة داخل حاوية في حزمة Nebula Forge. الطريقة الموصى بها لتشغيل كل شيء معًا:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
الوصول: http://localhost:5012
حاوية مستقلة:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4)، أو معرّف CVE (مثل CVE-2021-44228)، أو كليهماالبحث:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
التصدير إلى LogNorm:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
الإرسال إلى HuntForge:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
فحص السلامة:
curl http://localhost:5012/health
يقوم VulnForge بتعيين ثغرات CVE إلى تقنيات ATT&CK باستخدام بحث متسلسل:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
تتضمن النتائج معرّف التقنية، واسم التقنية، والتكتيك، ومستوى الثقة (مرتفع/متوسط/منخفض). وعندما لا يتم العثور على تعيين، يتم إرجاع UNKNOWN بدلاً من حذف الحقل بصمت.
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask، requests، beautifulsoup4، mitreattack-pythonصُمم VulnForge لاختبار الأمان المصرح به، وهندسة الكشف، وعمليات الفريق البنفسجي. لا تستخدمه ضد أنظمة لا تملكها أو لا تملك إذنًا كتابيًا صريحًا لاختبارها.
هذا المشروع مرخص بموجب ترخيص MIT — راجع ملف LICENSE للحصول على التفاصيل.
صُنع بواسطة Rootless-Ghost