

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
engagement-mgr — Engagement Manager هو تطبيق ويب لتتبع مهام الأمن الهجومي. يتميز بواجهة مستخدم حديثة، مبنية باستخدام Next.js وPrisma وPostgreSQL. | Kitploit
أدوات/GitHubGitHub/leebaird/engagement-mgr
أدوات دفاعيةتحليل الثغرات الأمنيةأمن الويباختبار الاختراقالأدوات والمكوناتالتعلم والتعليمالفريق الأحمرالاستجابة للحوادث
GitHubleebaird/engagement-mgr

engagement-mgr

Engagement Manager هو تطبيق ويب لتتبع مهام الأمن الهجومي. يتميز بواجهة مستخدم حديثة، مبنية باستخدام Next.js وPrisma وPostgreSQL.

253140منذ 5 أيامتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع

Engagement Manager

Engagement Manager هو تطبيق ويب لتتبع مهام الأمن الهجومي. يتميز بواجهة مستخدم حديثة، مبنية باستخدام Next.js وPrisma وPostgreSQL. يتضمن التطبيق تقويمًا، ومهامًا، وعملاء، وجهات اتصال، ونتائج، ومشغلين.

License: MIT

  • Twitter Follow Lee Baird @discoverscripts
  • Twitter Follow Jay "L1ghtn1ng" Townsend @jay_townsend1
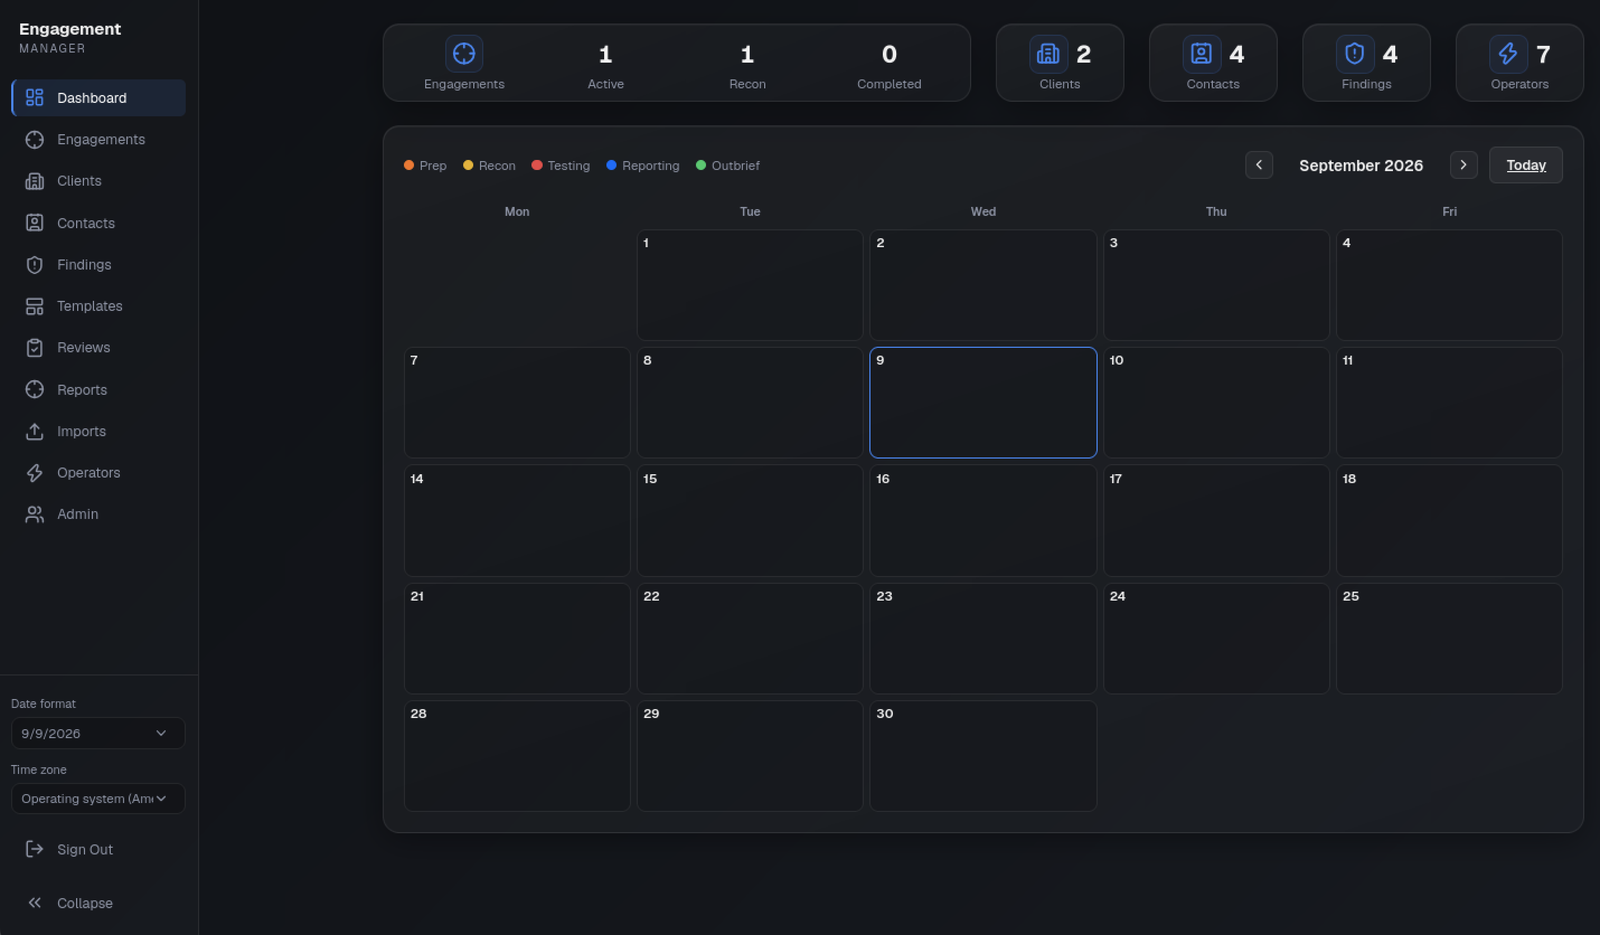
لقطات الشاشة

Dashboard

جدول المحتويات

  • لقطات الشاشة
  • كتابة النتائج وإنتاج تقارير PDF
    • أمان التقارير والنشر
    • التحقق
  • المتطلبات الأساسية
  • إعداد البيئة
  • إعداد قاعدة البيانات
    • التطوير
    • الإنتاج
  • التثبيت
    • الإعداد الآلي (Ubuntu)
      • ملاحظات الترقية للإعداد المُحصَّن والنسخ الاحتياطية
    • الإعداد اليدوي
  • تشغيل التطبيق
  • نشر الإنتاج
    • المتطلبات
    • خطوات النشر
    • قائمة التحقق للإنتاج
  • بيانات الاعتماد الافتراضية
  • ترحيل الخادم (النسخ الاحتياطي / الاستعادة / إعادة التعيين)
  • خطة التنفيذ والبنية المعمارية
    • حزمة التقنيات
    • مخطط قاعدة البيانات
    • إضافة حقول جديدة
    • البنية الأمنية

كتابة النتائج وإنتاج تقارير PDF

  • مساحة عمل الكتابة: افتح رابط Write & review الخاص بأحد النتائج لتحرير Markdown ومعاينة آمنة. تُحفظ المسودات الخاصة تلقائيًا بعد 15 ثانية من عدم النشاط أو عند الطلب؛ وتُخزَّن على الخادم، وليس في التخزين المحلي للمتصفح. استعِد المسودة صراحةً بعد إعادة الفتح. عند تعارض عمليات الحفظ، يُحتفظ بنص المحرر ويُطلب مقارنته بالمراجعة الحالية. يمكن فحص مراجعات النص واستعادتها؛ ولا تؤدي الاستعادة إلى استعادة الأدلة المحذوفة.
  • القوالب القابلة لإعادة الاستخدام: ابحث في الصياغات المعتمدة حسب العنوان أو الفئة أو الخطورة. يمكن للمستخدمين اقتراح قوالب؛ ويتولى المسؤولون تنقيحها والموافقة عليها. يؤدي تطبيق قالب إلى إنشاء نتيجة ارتباط مستقلة بملاحظات ومضيفين متأثرين وأدلة فارغة، مما يمنع إعادة الاستخدام العرضي لدليل ارتباط آخر.
  • الأدلة: ارفع أو الصق ما يصل إلى أربع صور PNG/JPEG معًا، وأضف تسميات توضيحية، وحرّر التسمية/الترتيب في مساحة عمل الكتابة. تُفكّ ترميز الصور وتُزال بياناتها الوصفية وتُغيَّر أبعادها إلى 2000 × 2000 بكسل كحد أقصى وتُحفظ بصيغة PNG. احتفظ بالأدلة الجنائية الأصلية بشكل منفصل إذا كانت هناك حاجة إلى البايتات الأصلية أو البيانات الوصفية.
  • المراجعة: أرسل النتائج المكتملة من Draft/Changes Requested إلى Ready. يمكن لمراجع معيَّن أو مسؤول، غير المؤلف الحالي، الموافقة أو طلب تغييرات. يعيّن المسؤولون المراجعين. تؤدي تغييرات النص والأدلة والمراجعات المستعادة إلى إلغاء الموافقة. تدعم قائمة انتظار المراجعة والتعليقات وقائمة التحقق من الجاهزية وسجل المراجعات عملية التسليم.
  • تقارير PDF: اختر ارتباطًا في Reports، واكتب ملخصه التنفيذي، وحدد النتائج/رتّبها واحفظ الإعدادات. تُوسم مسودات PDF بشكل ظاهر. لا يمكن إلا للمسؤولين إصدار PDF نهائي، ويجب أن تكون كل نتيجة محددة معتمدة وأن تجتاز فحوصات الجاهزية. تخزّن كل نسخة صادرة ملف PDF الخاص بها ولقطة محتوى صريحة وملخص SHA-256؛ ولا تؤدي التعديلات اللاحقة إلى إعادة إنشائها. لا يزال حذف الارتباط الأصلي يحذف تقاريره عبر دورة الحياة الحالية.
  • عمليات استيراد الماسحات الضوئية: عاين تصديرًا، وحدد النتائج، ثم أكّد. لا تنفّذ عمليات الاستيراد أي فحوصات أو تتواصل مع الأهداف. تتخطى عملية البصمة على جانب الخادم النتائج المطابقة في الارتباط نفسه؛ وتبدأ جميع السجلات الجديدة كمسودة ويجب أن يفحصها مشغّل.
عائلة الماسح/التصديرالتصدير المقبول
Burp SuiteIssues XML، بما في ذلك DTD المخطط الداخلي الخامل
Nessus / TenableNessus v2 XML (.nessus)
NmapXML؛ تصبح المنافذ المفتوحة ومخرجات نصوصها البرمجية ملاحظات إعلامية، وليست ثغرات مستنتجة
OpenVAS / Greenboneتقرير XML أصلي أو GMP get_reports_response
OWASP ZAPتقرير JSON التقليدي مع المواقع والتنبيهات
NucleiJSON Lines (-jsonl)
QualysXML لنتيجة الفحص (بنية SCAN/IP)، وليس تنسيق واجهة برمجة تطبيقات اكتشاف المضيف المنفصل
Semgrep / CodeQL ومنتجات SARIF الأخرىتشغيلات SARIF JSON وقواعدها ونتائجها

تقتصر عمليات التصدير على 2 MB و500 نتيجة لكل عملية استيراد، مع حدود معدل للمعاينة والتأكيد لكل مستخدم. يقبل التطبيق 10,000 نتيجة كحد أقصى إجمالًا و500 لارتباط واحد عبر الإنشاء اليدوي والقوالب وعمليات استيراد الماسحات الضوئية. تُحمّل قائمة Findings العامة 100 صف لكل صفحة، وتُحدّ استعلامات نتائج الارتباط/التقرير بالحد نفسه لكل ارتباط. تفشل التخطيطات غير المعروفة بشكل ظاهر بدلًا من معاملتها بصمت كاستيراد ناجح. درجات خطورة الماسح الضوئي اقتراحات: راجع سياقها قبل الموافقة. لا يتم جلب عناوين URL المشار إليها أو HTML أو الصور البعيدة المضمّنة أو تنفيذها.

تسمح التقارير بـ1–100 نتيجة، وما يصل إلى 100 صورة دليل (5 MB لكل منها، و20 MB إجمالي الإدخال)، و500 صفحة و25 MB إخراج. يقتصر الإصدار على 50 نسخة لكل ارتباط و1 GB من ملفات PDF الصادرة عبر التطبيق. للمعاينة والإصدار حدود معدل لكل مستخدم، ولا يُقبل سوى عملية عرض PDF واحدة لكل عملية تطبيق في المرة الواحدة. تحتفظ النتائج بما يصل إلى 1000 مراجعة و500 تعليق؛ ويؤدي بلوغ الحد إلى الفشل دون الكتابة فوق السجل. تتضمن خطوط DejaVu وترخيص إعادة توزيعها في assets/fonts؛ ويجب أن تحتفظ عمليات النشر بهذه الأصول (يتضمن تتبع مخرجات Next هذه الأصول).

تتشارك Next.js Server Actions حدًا واحدًا لحجم الجسم قدره 25mb (محدد في next.config.ts) لرفع الأدلة. يستخدم تسجيل الدخول مسارًا مخصصًا مشفّرًا بـ URL من نفس الأصل بحد تدفق 4 KB قبل المصادقة أو العمل على قاعدة البيانات.

الإبلاغ عن الأمان والنشر

يحافظ هذا على مساحة العمل المشتركة الموثّقة الحالية، وليس نموذج مستأجرين جديدًا لكل عميل. تتحقق جميع الصفحات والإجراءات وتنزيلات PDF الجديدة من جلسة حالية مدعومة بقاعدة البيانات. تُقيَّد المسودات بمالكها؛ وتُفرض أذونات المراجعة والموافقة على القوالب والإصدار من جانب الخادم. استجابات PDF السرية خاصة/بدون تخزين. تحتوي ملفات PDF النهائية على قائمة سماح صريحة لحقول التقرير فقط، ولا تحتوي أبدًا على مسودات خاصة أو تعليقات مراجعة أو ارتباطات غير ذات صلة.

يستخدم التنفيذ قائمة التحقق OWASP Top 10:2025: فحوصات الوصول (A01)، والاستجابات الخاصة وعناصر التحكم الحالية في CSP/CSRF (A02)، والتبعيات المثبّتة وCI (A03)، وحمايات الجلسات/الأسرار الحالية بالإضافة إلى فحوصات سلامة التقارير (A04/A08)، وMarkdown/XML الخامل والوصول إلى قاعدة البيانات ذي المعاملات (A05)، والمعالجة المحدودة والمراجعة المستقلة (A06)، وفحوصات الجلسات الحية (A07)، وأحداث التدقيق الخالية من المحتوى (A09)، والتغييرات المعاملاتية مع التنظيف عند الفشل (A10). يكشف الملخص عن التلف العرضي؛ وهو ليس توقيعًا رقميًا ولا حماية من مسؤول قاعدة البيانات. هذا ليس شهادة امتثال. لا يزال الإنتاج يتطلب HTTPS، وتخزين قاعدة البيانات/النسخ الاحتياطي المحمي، والمراقبة التشغيلية لمخرجات التدقيق.

قبل نشر هذا الترقية، خذ نسخة احتياطية عادية للتطبيق وطبّق ترحيلات 20260904221808_reporting_workflow و20260906194500_add_revocable_sessions الإضافية باستخدام npm run db:migrate، ثم أعد إنشاء Prisma Client وأعد البناء. تبدأ النتائج الحالية كمسودة عند الإصدار 1، ويجب على ملفات تعريف الارتباط الحالية للمتصفح تسجيل الدخول مرة أخرى حتى تتلقى معرّف جلسة مدعومًا من الخادم. لا تُعِد تعيين قاعدة بيانات موجودة. تتضمن النسخ الاحتياطية الجداول الجديدة وملفات PDF الصادرة عبر تصدير قاعدة البيانات الكامل الحالي.


التحقق

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




