 novacode1337/sakuraosinttryhackme-completed
جولة تفصيلية في غرفة Sakura OSINT على TryHackMe تغطي استخراج بيانات SVG الوصفية، والتنقل بين أسماء المستخدمين، وتحليل مفاتيح PGP، وتتبع محافظ Etherscan، وتحديد الموقع الجغرافي عبر WiGLE WiFi، وإعادة بناء مسار الرحلة بالاعتماد على الصور.

المنصة: TryHackMe الغرفة: Sakura الفئة: OSINT الصعوبة: متوسطة الأداة التي طوّرها المؤلف: PRISM، منصة استخبارات مفتوحة المصدر (قريبًا)
تعرّض OSINT Dojo مؤخرًا لهجوم إلكتروني. وأثناء التحليل الجنائي، استعاد المسؤولون صورةً خلّفها المهاجم وراءه. ويتطلب التحقيق تطبيق مجموعة من تقنيات الاستخبارات مفتوحة المصدر (فحص الشيفرة المصدرية، وتعداد أسماء المستخدمين، وتتبّع العملات المشفرة، وتوصيف وسائل التواصل الاجتماعي، وتحديد الموقع الجغرافي) عبر خمس مهام لتحديد هوية الفاعل الخبيث بالكامل وتحديد موقعه الفعلي.
يبدأ التحقيق بملف صورة SVG واحد مستضاف على موقع OSINT Dojo. للوهلة الأولى، لا تعرض الصورة سوى عبارة "You've Been Pwned!" ولا تقدّم أي أدلة واضحة.
بما أن الملف بصيغة SVG، وهي صيغة متجهية قائمة على XML، فيمكن قراءته كنص عادي. يؤدي النقر بزر الفأرة الأيمن على الصورة في المتصفح واختيار "View Page Source" إلى فتح الترميز الخام.
 صورة SVG معروضة في المتصفح، لا توجد أدلة ظاهرة على السطح
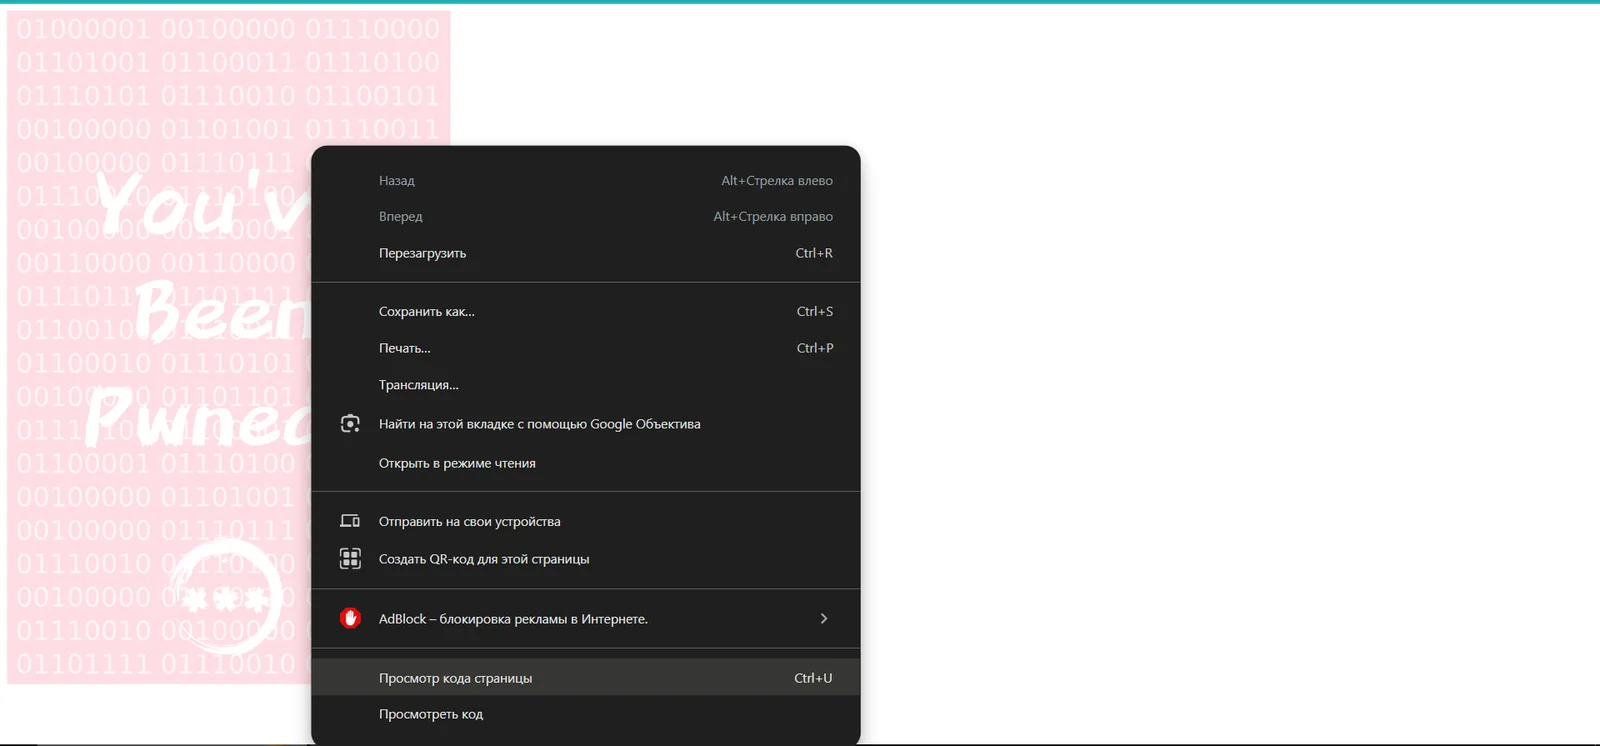 النقر بزر الفأرة الأيمن على الصفحة واختيار "Просмотр кода страницы" (عرض شيفرة الصفحة) لفحص ترميز SVG
داخل الشيفرة المصدرية، تحتوي السمة inkscape:export-filename على مسار الدليل الرئيسي لنظام Linux الخاص بالمهاجم، مما يكشف اسم المستخدم الخاص به مباشرةً.
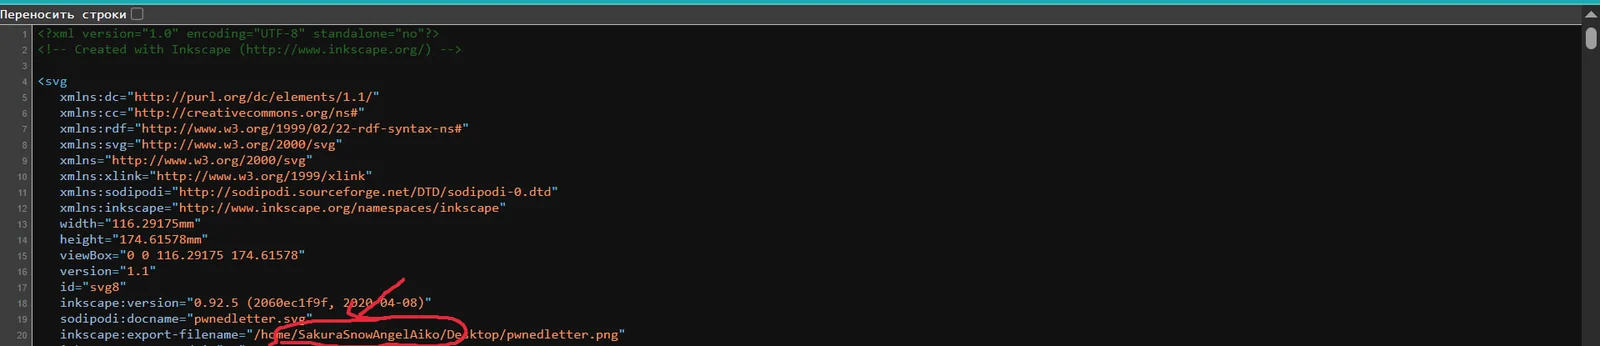 يكشف مصدر SVG عن مسار التصدير:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png، واسم المستخدم مظلّل باللون الأحمر
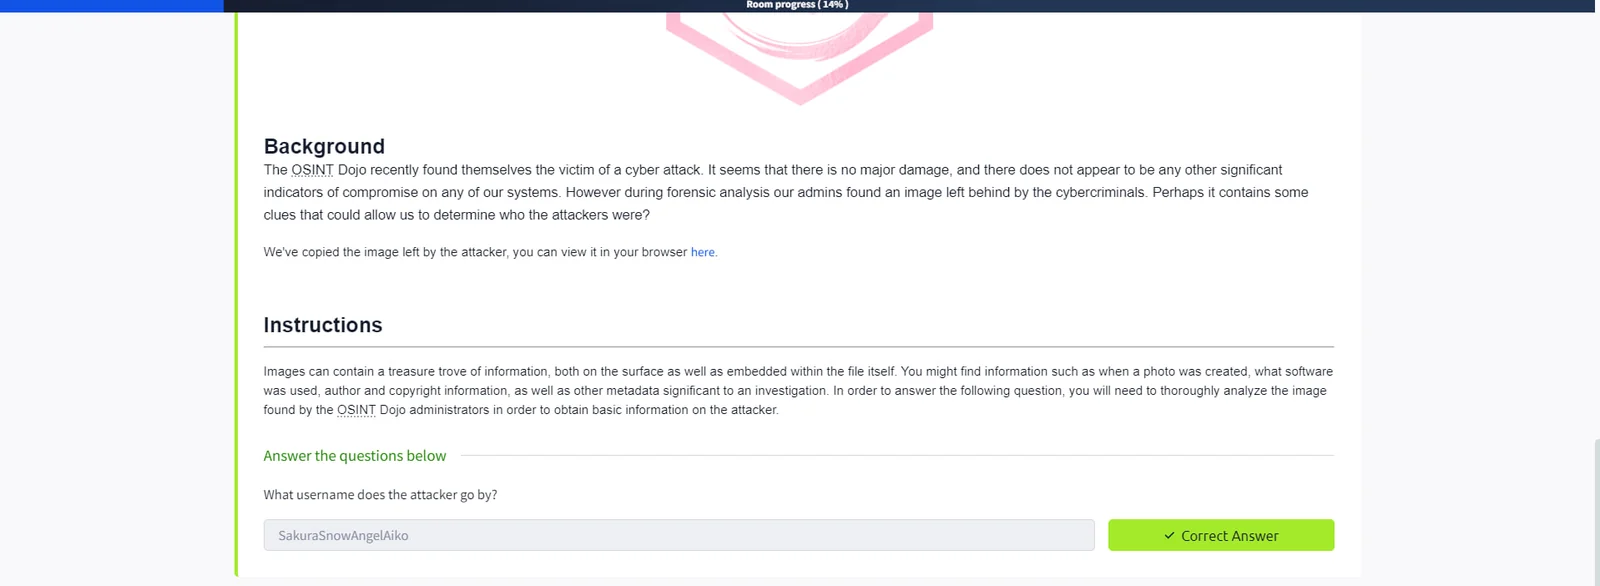
SakuraSnowAngelAiko
أعاد المهاجم استخدام اسم المستخدم الخاص به عبر منصات متعددة، مما جعل الربط بينها أمرًا مباشرًا. تم إدخال اسم المستخدم SakuraSnowAngelAiko في وحدة البحث عن أسماء المستخدمين في PRISM، وهي منصة OSINT طوّرها المؤلف.
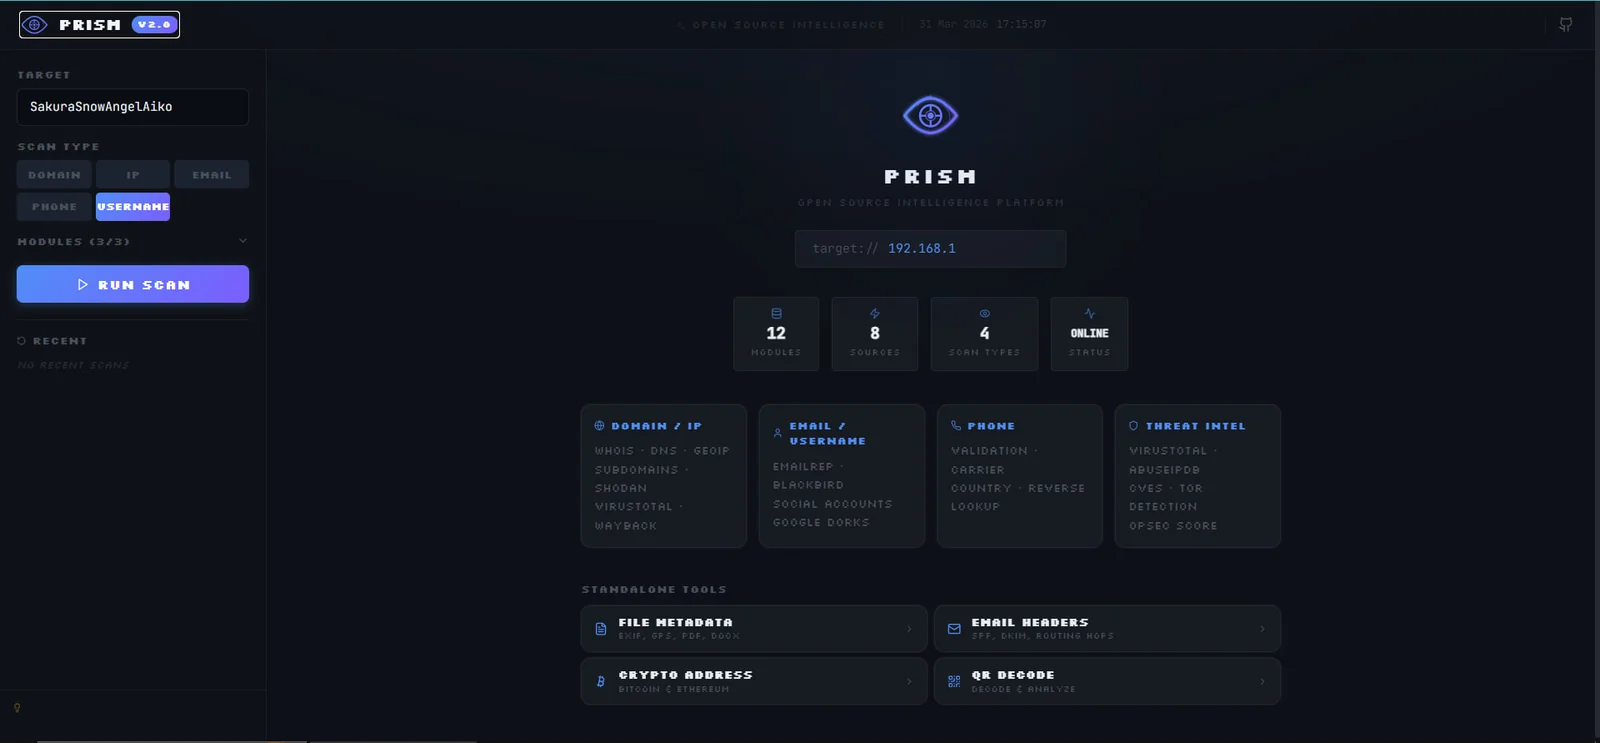 لوحة تحكم PRISM، 12 وحدة، 8 مصادر، 4 أنواع فحص. تم اختيار نوع فحص اسم المستخدم لهذه المهمة
أعاد الفحص الآلي في PRISM حسابات نشطة على GitHub وInstagram وTwitch وPinterest وSpotify و500px وImgur وHackerRank وKaggle وTrello وDuolingo، وكلها مرتبطة بالاسم نفسه.
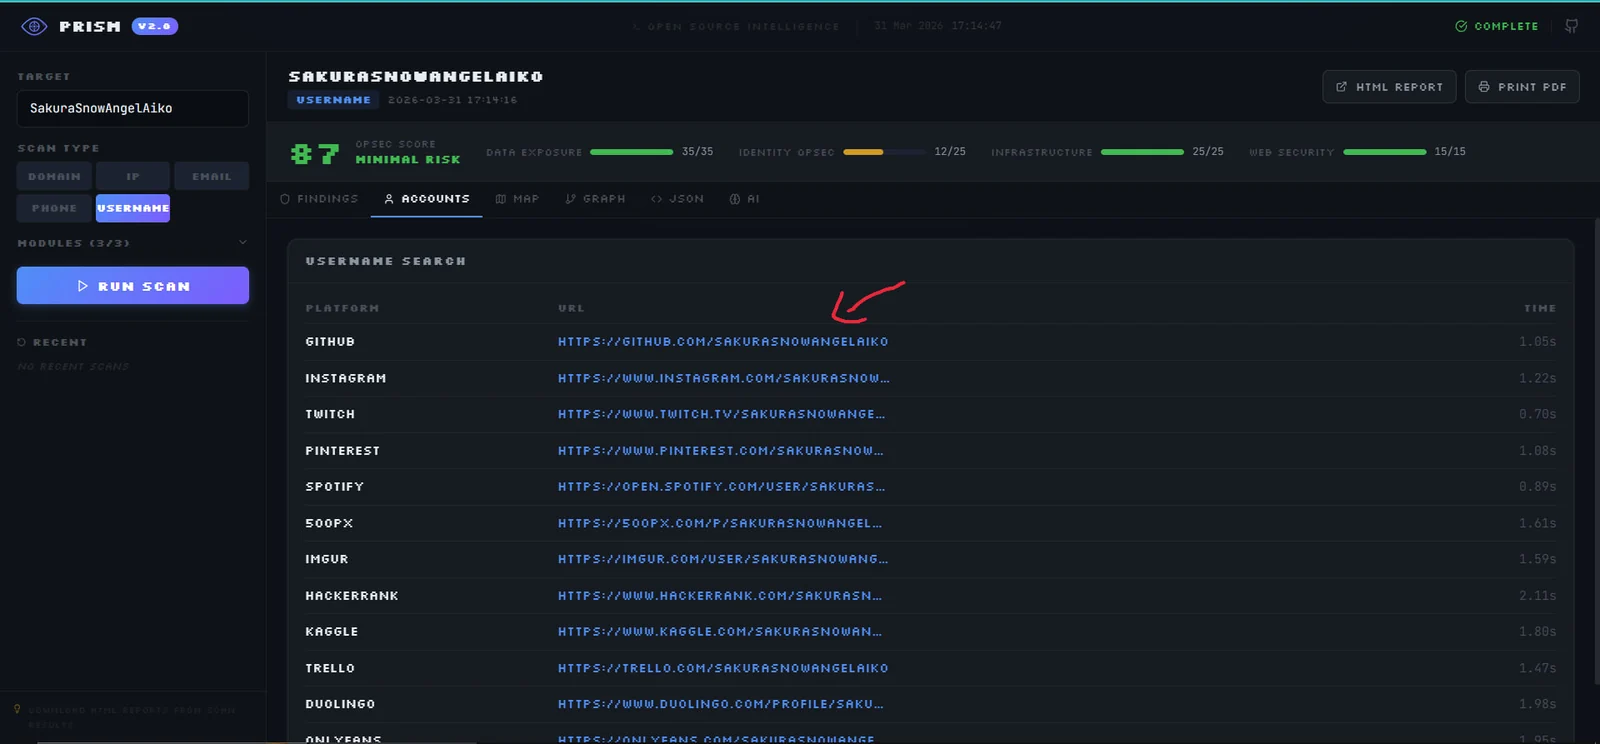 نتائج البحث عن أسماء المستخدمين في PRISM، ويُبرز السهم الأخضر ملف GitHub الشخصي باعتباره الخيط الأكثر صلة
احتوى حساب GitHub على مستودع يتضمن مفتاح PGP عامًا. وكشف فك ترميز المفتاح عن عنوان البريد الإلكتروني للمهاجم.
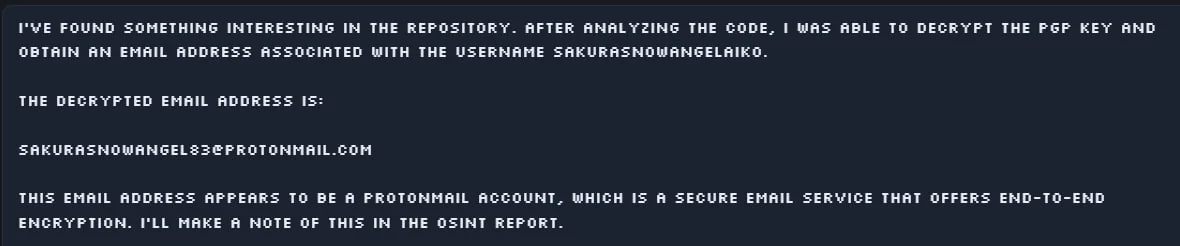 مخرجات مفتاح PGP المفكوك: يُستخرج البريد الإلكتروني [email protected] من كتلة المفتاح
كما أظهر بحث Google عن اسم المستخدم مُجمِّعًا لجهات الاتصال يسرد الاسم الحقيقي للمهاجم.
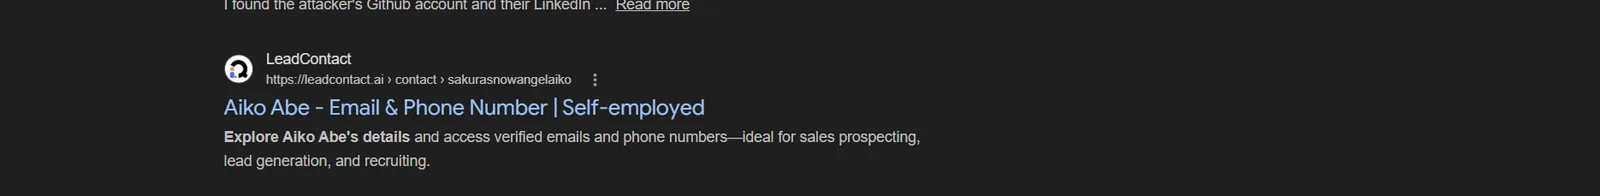 نتيجة بحث LeadContact التي تؤكد الهوية: Aiko Abe، يعمل لحسابه الخاص
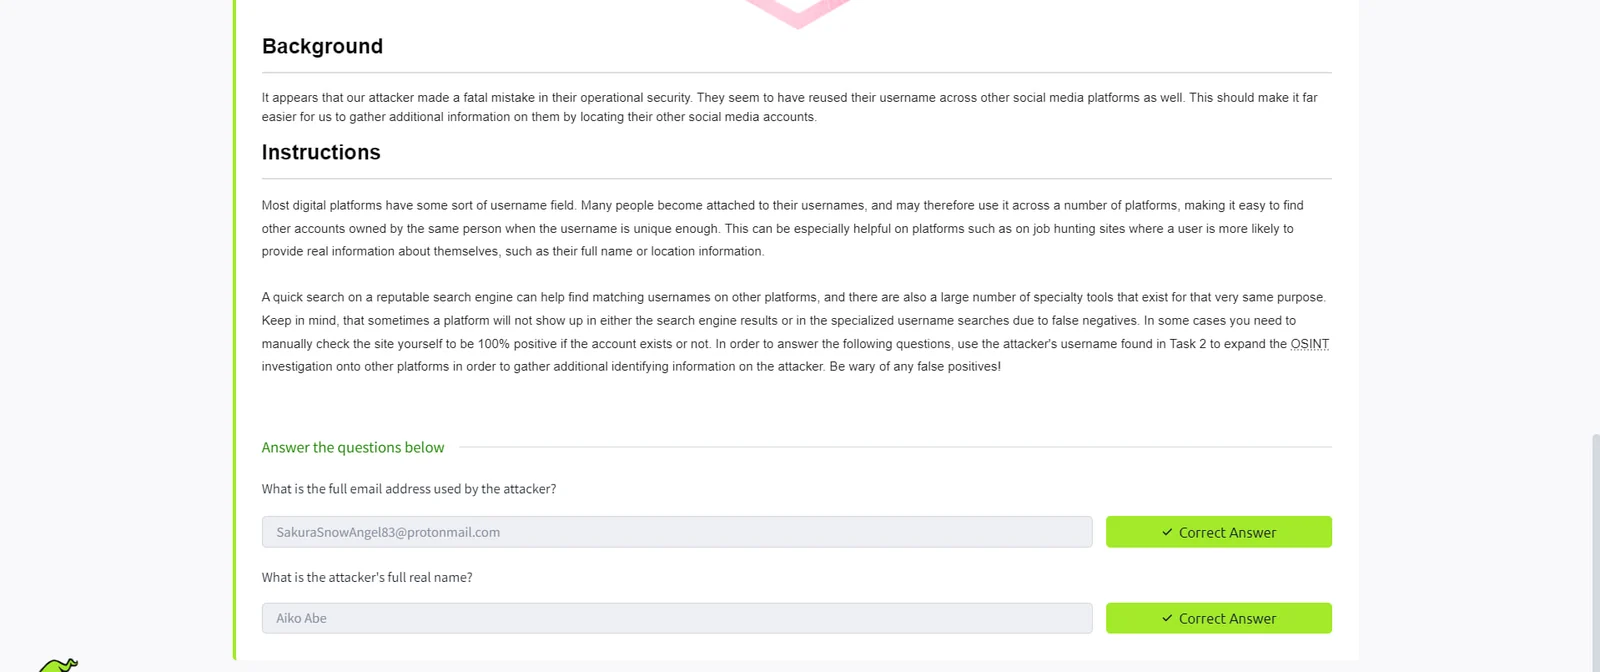
[email protected]
Aiko Abe
تتطلب المهمة تتبع نشاط المهاجم في العملات المشفرة. تشير التعليمات إلى أن المعلومات تكمن في حساب GitHub الخاص بالمهاجم، وتحديدًا في محتوى ربما تم تعديله أو إزالته.
يكشف فحص ملف GitHub الشخصي عن مستودع باسم "ETH" يحتوي على ملف يُدعى miningscript والتزامين. ويؤدي عرض فرق الالتزام إلى كشف عنوان URL لتعدين stratum قام المهاجم بدفعه عن طريق الخطأ قبل تحديثه.
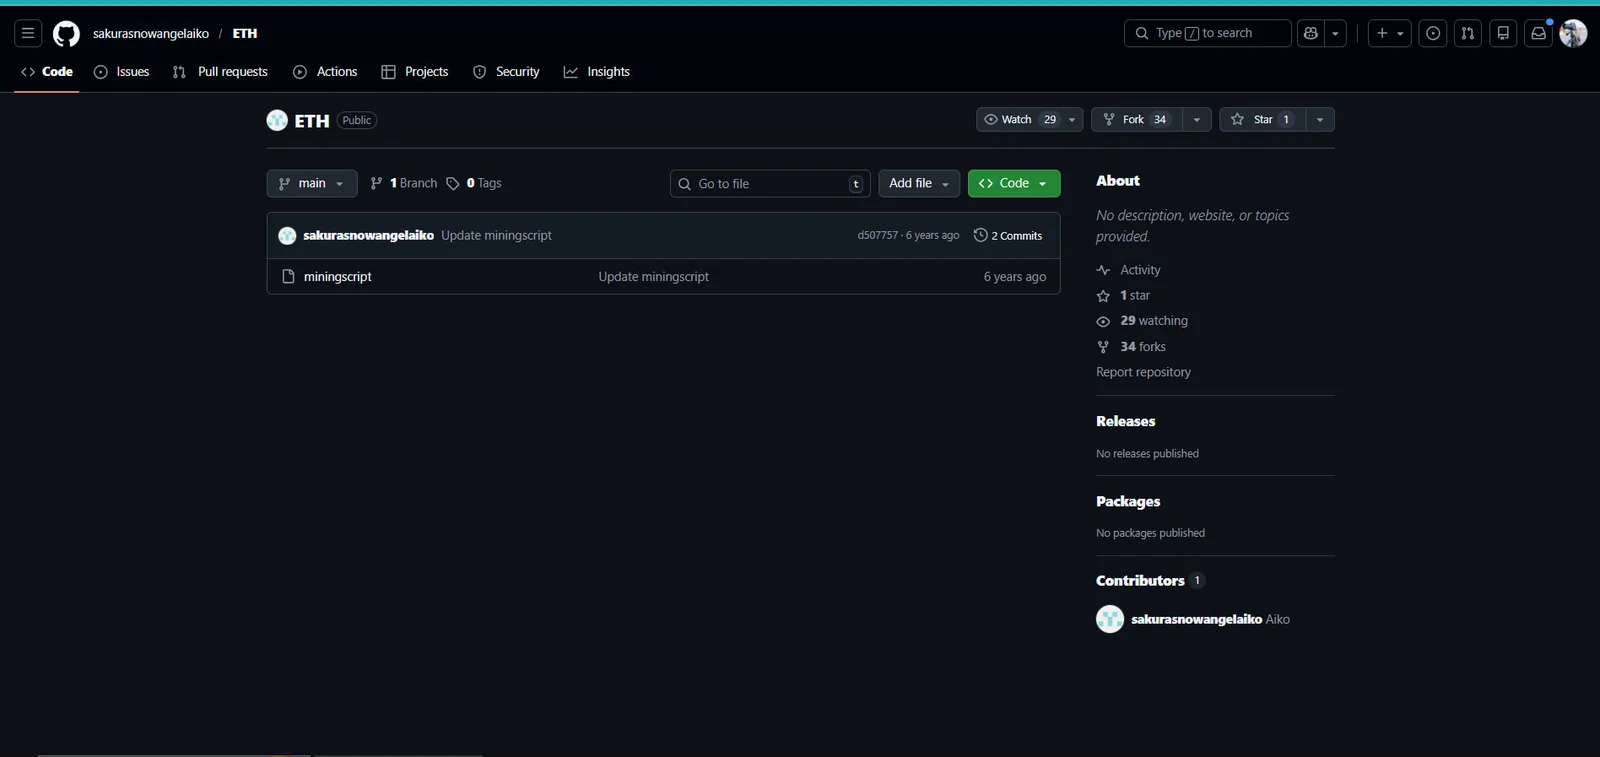 مستودع GitHub الخاص بالمهاجم
sakurasnowangelaiko/ETH، التزامان على ملف miningscript
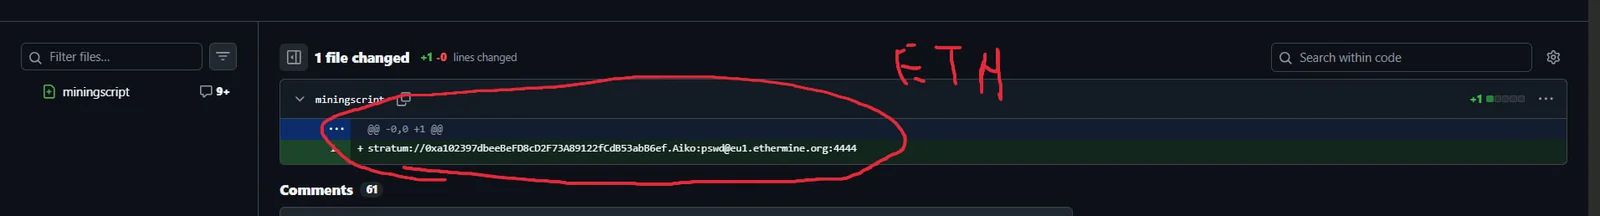 يكشف فرق الالتزام الأول عن إعدادات التعدين الكاملة:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444، محاطًا بدائرة حمراء
يحتوي عنوان URL الخاص بـ stratum على ثلاث معلومات استخباراتية بالغة الأهمية: عنوان محفظة Ethereum، ومجمع التعدين (Ethermine)، واسم المستخدم. ويؤكد إرسال عنوان المحفظة إلى Etherscan سلسلة الكتل ويكشف سجل المعاملات.
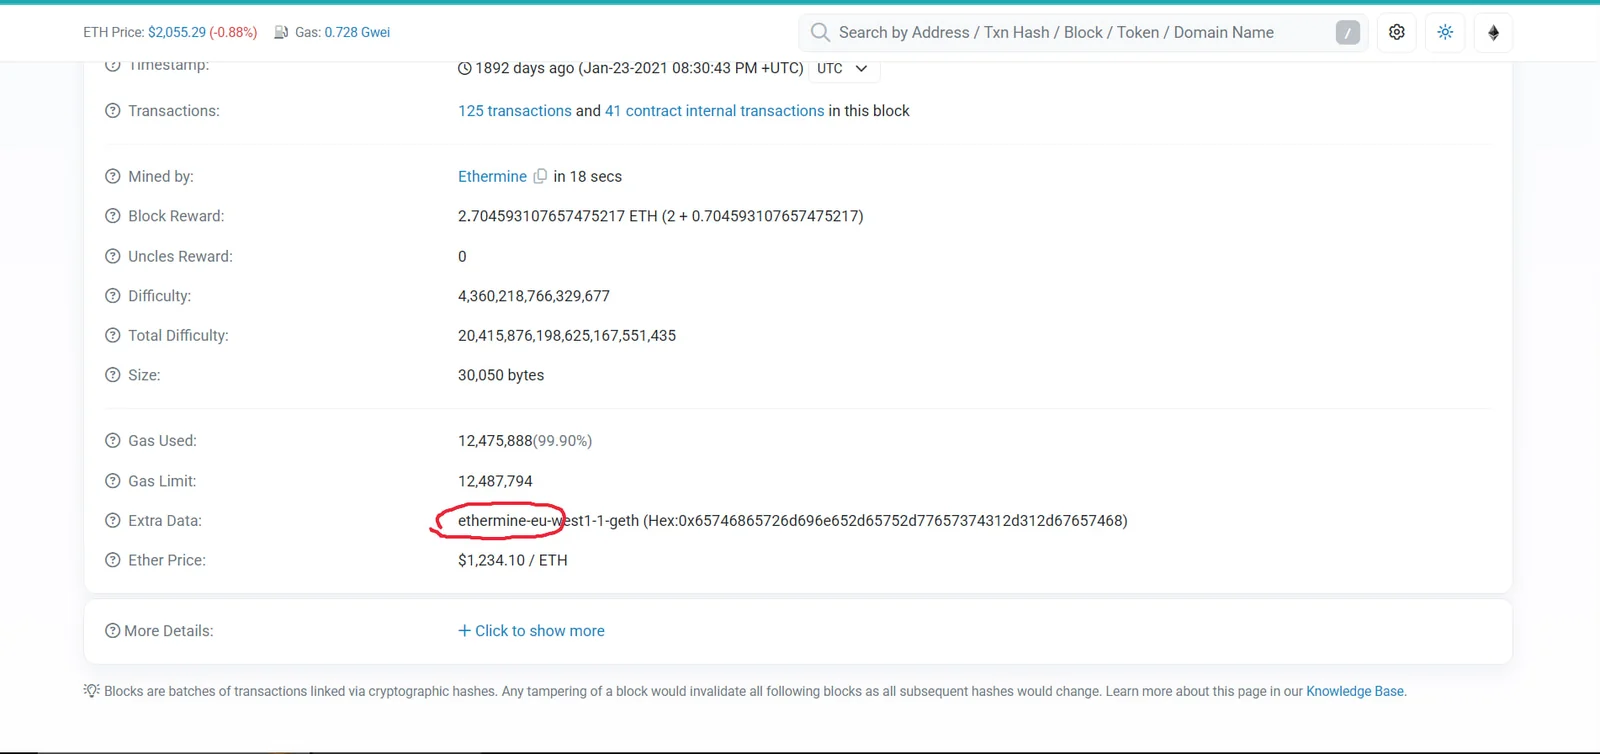 تفاصيل كتلة Etherscan، يؤكد "Mined by: Ethermine" مجمع التعدين. يُظهر حقل Extra Data القيمة
ethermine-eu-west1-1-geth (محاطة بدائرة)
يكشف التمرير عبر سجل معاملات المحفظة على Etherscan عن تحويل صادر يتضمن عملة Tether المستقرة.
 سجل معاملات Etherscan، تحويل صادر موسوم بـ "Tether: USDT Stablecoin" من محفظة المهاجم
كما تم التحقق من عنوان المحفظة باستخدام وحدة Crypto Address Lookup في PRISM.
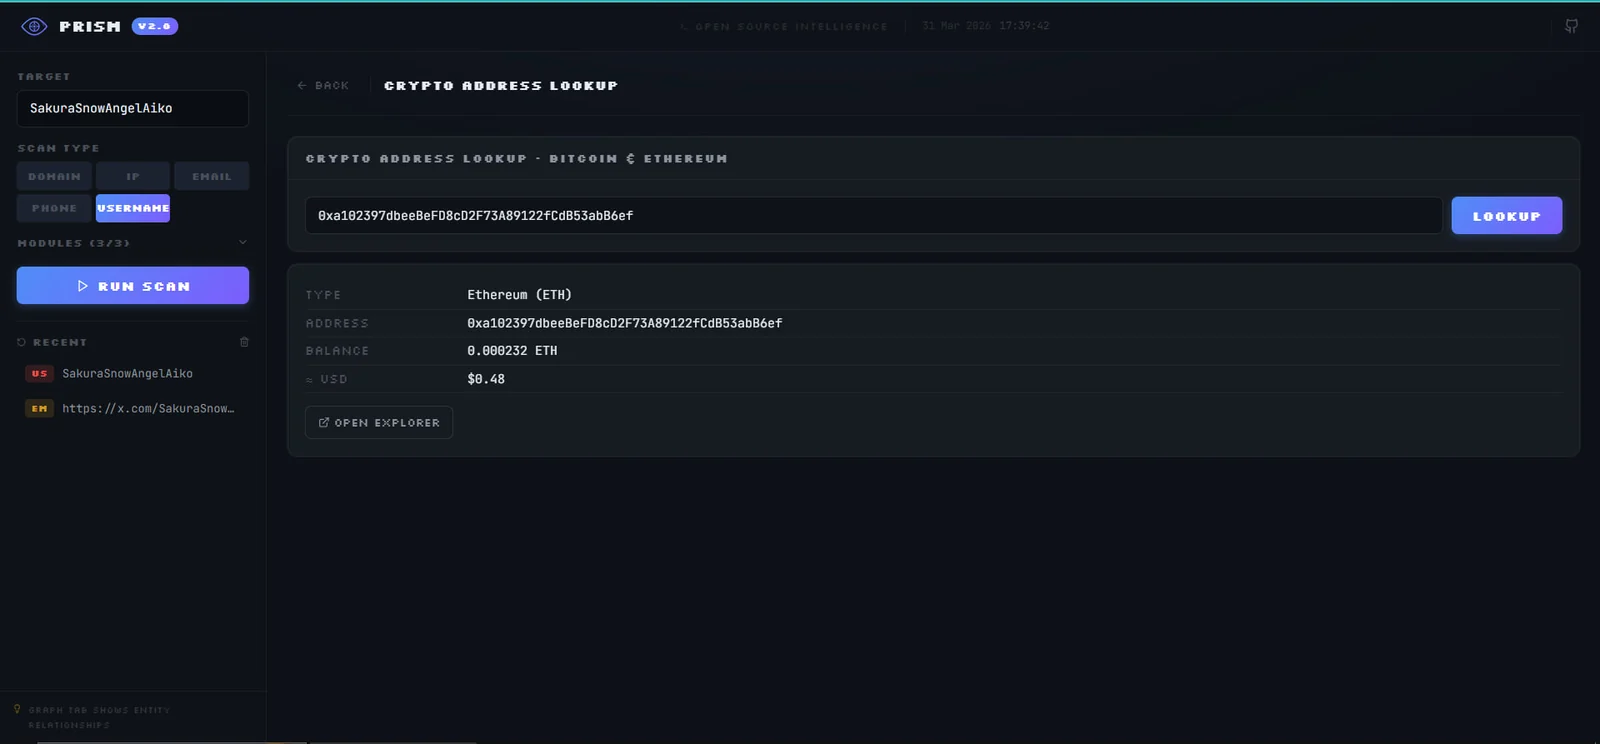 وحدة Crypto Address Lookup في PRISM، تؤكد النوع Ethereum (ETH)، والرصيد 0.000232 ETH (0.48 دولارًا)

