
 geopetro/anglerphish
نسخة Gophish غنية بالميزات لإدارة حملات محاكاة التصيد الاحتيالي، مع ناقلات تصيد موسّعة، وتقارير محسّنة، وتحسينات على واجهة API لاختبارات الأمان المصرّح بها والتدريب على التوعية.

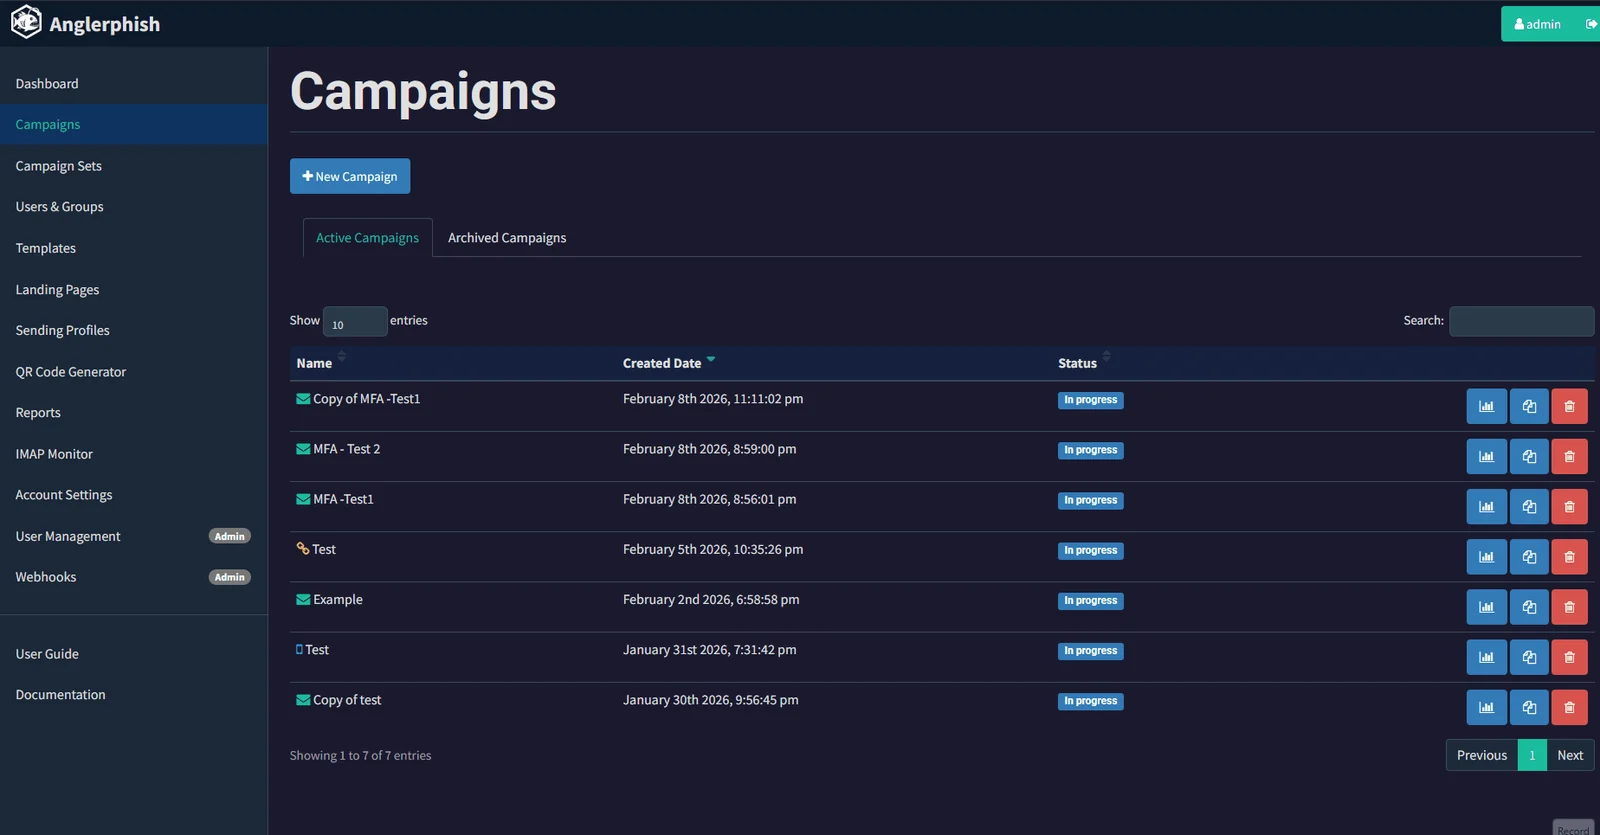
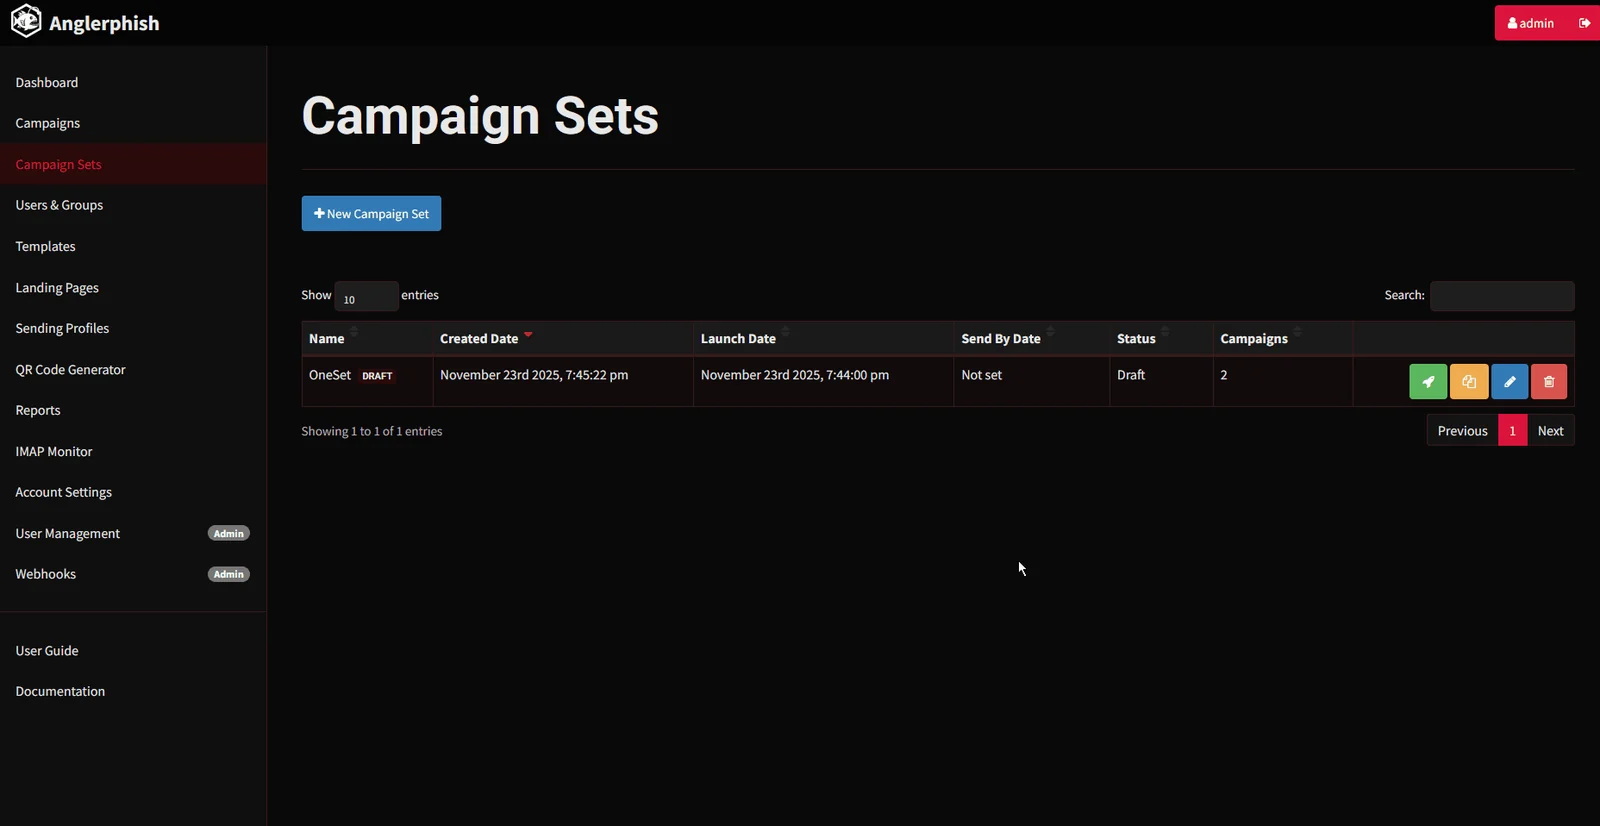
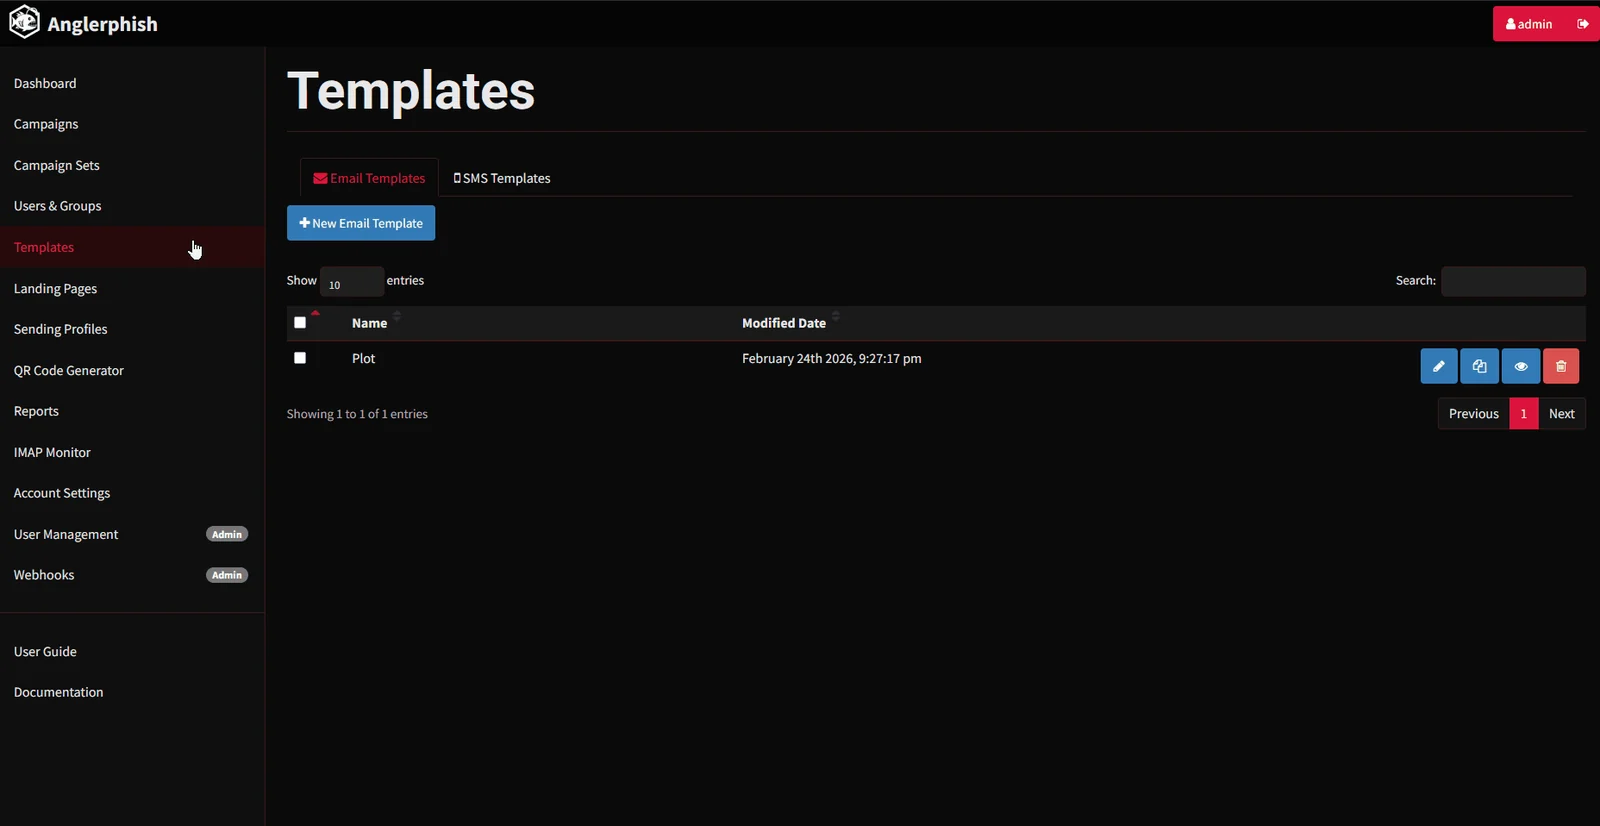
Anglerphish هو نسخة متفرعة محسّنة وغنية بالميزات من Gophish تهدف إلى توفير إدارة حملات أكثر مرونة، ونواقل تصيّد أوسع، وقدرات إعداد تقارير محسّنة، والعديد من التحسينات التي تسهّل الاستخدام.
راجع أيضًا المقال على Medium.
راجع FEATURES.md للحصول على القائمة الكاملة للميزات والتحسينات.
للاطلاع على أحدث التغييرات، راجع CHANGELOG.md.
يشمل الجميع عبر التاريخ الكامل للمشروع — مؤلفو Gophish الأصليون الموروثون عبر النسخة المتفرعة بالإضافة إلى مساهمي Anglerphish.


Gophish هي مجموعة أدوات تصيّد مفتوحة المصدر مصممة للشركات ومختبري الاختراق. وهي توفّر القدرة على إعداد وتنفيذ حملات التصيّد والتدريب على الوعي الأمني بسرعة وسهولة.
يظل تثبيت Anglerphish بسيطًا للغاية - ما عليك سوى تنزيل وفك ضغط ملف zip الذي يحتوي على الإصدار الخاص بنظامك، ثم تشغيل الملف التنفيذي. كما تتوفر لـ Anglerphish إصدارات ثنائية لمنصات Windows وMac وLinux.
لبناء Anglerphish من المصدر، ما عليك سوى تشغيل git clone https://github.com/geopetro/anglerphish.git ثم الانتقال باستخدام cd إلى دليل مصدر المشروع. بعد ذلك، شغّل go build. بعد ذلك، يجب أن يكون لديك ملف تنفيذي يُسمى gophish في الدليل الحالي.
بعد تشغيل الملف التنفيذي لـ Gophish، افتح متصفح إنترنت على https://localhost:3333 وسجّل الدخول باستخدام اسم المستخدم وكلمة المرور الافتراضيين المذكورين في مخرجات السجل. مثال:
time="2020-07-29T01:24:08Z" level=info msg="Please login with the username admin and the password 4304d5255378177d"
يتضمن قسم التوثيق الخاص بـ Anglerphish - Documentation عدة إضافات من Anglerphish مثل نقاط نهاية API المضافة حديثًا.
يمكن العثور على توثيق gophish الأصلي على الموقع الرسمي.
🐞 هل وجدت خطأً؟ لا تتردد في فتح مشكلة — الملاحظات مرحّب بها دائمًا!
MIT License

Copyright (c) 2013–2020 Jordan Wright
Copyright (c) 2025–2026 George Petropoulos

Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files (the "Software"), to deal
in the Software without restriction, including without limitation the rights
to use, copy, modify, merge, publish, distribute, sublicense, and/or sell
copies of the Software, and to permit persons to whom the Software is
furnished to do so, subject to the following conditions:

The above copyright notice and this permission notice shall be included in
all copies or substantial portions of the Software.

THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR
IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY,
FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE
AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER
LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM,
OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN
THE SOFTWARE.

----------------------------------------------------------------
Fork Attribution
----------------------------------------------------------------

Anglerphish is an enhanced fork of Gophish v0.12.1,
originally created by Jordan Wright.

----------------------------------------------------------------
Intended Use Notice (Non-Binding Advisory)
----------------------------------------------------------------

Anglerphish is intended exclusively for authorized security
testing, phishing simulations, user awareness training,
and defensive cybersecurity research.

Users are responsible for ensuring compliance with all
applicable laws and obtaining proper authorization before use.

This notice does not modify or supersede the terms of the MIT License.






