Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
awesome-reverse-engineering — أدوات هندسة عكسية منتقاة وموارد تعليمية للملفات الثنائية والتطبيقات والبرامج الثابتة والصيغ والبروتوكولات. | Kitploit
أدوات/GitHubGitHub/morluto/awesome-reverse-engineering
التحليل الثابتالتحليل الديناميكي (عزل)الهندسة العكسيةمصممي الأخطاءتحليل البرمجيات الخبيثةأمن الجوالتحليل الملفات الثنائيةالأوراق والأبحاثالتعلم والتعليم
موارد منسقة
تحليل البرامج الثابتة
GitHubmorluto/awesome-reverse-engineering

awesome-reverse-engineering

أدوات هندسة عكسية منتقاة وموارد تعليمية للملفات الثنائية والتطبيقات والبرامج الثابتة والصيغ والبروتوكولات.

عرض المستودع
1.6k34679منذ 5 أيامتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

هندسة عكسية رائعة Awesome

مميز: REA — أدوات هندسة عكسية موجّهة للوكلاء، من سلوك التطبيقات إلى الملفات التنفيذية الأصلية. من مبتكري awesome-reverse-engineering.
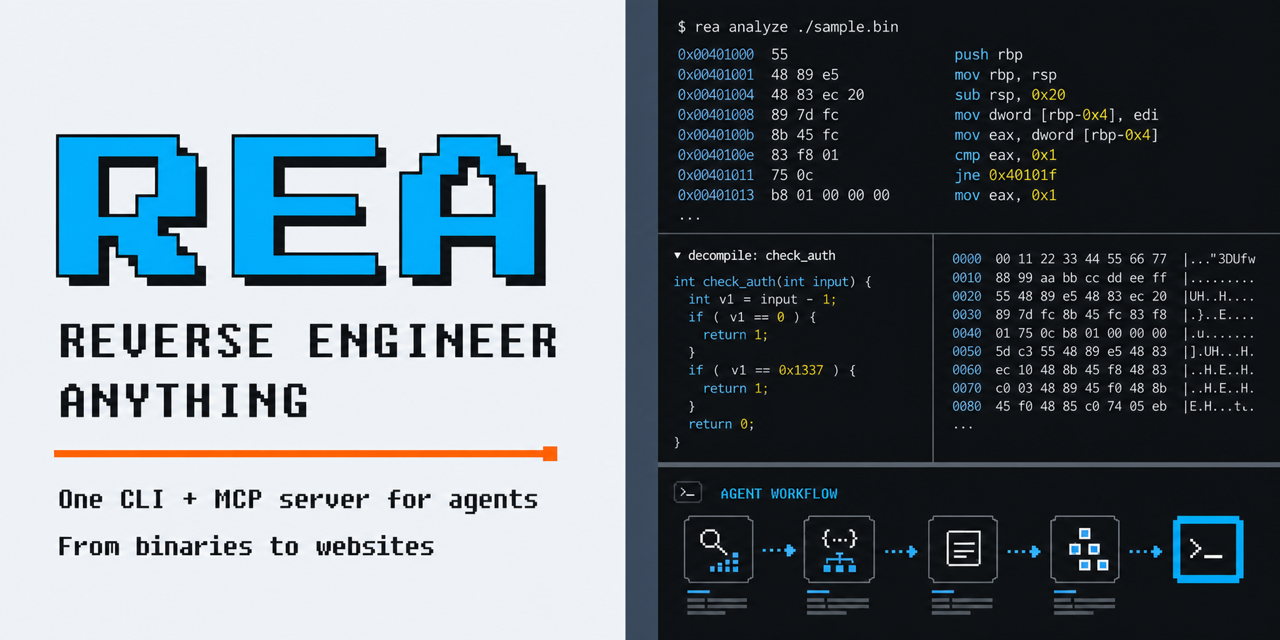
REA — Reverse Engineer Anything

نقطة انطلاق منسّقة لفهم الملفات التنفيذية والتطبيقات والبرمجيات الثابتة وصيغ الملفات والبروتوكولات.

اعثر على أداة حسب العمل الذي تحتاج إلى إنجازه. يصف كل إدخال غرضه؛ وتُوسم الأدوات التجارية بـ تجاري. هذه مجموعة أولية، مفتوحة للإضافات والتصحيحات.

ابدأ من هنا

مهمتكابدأ بـ
تعلّم أساسيات لغة التجميع والهندسة العكسيةالتعلّم
تحديد ملف تنفيذي وقدراتهتحديد الملفات وفرزها
قراءة الشيفرة الأصلية أو تنفيذها خطوة بخطوةالتحليل الأصلي والمصحّحات
تتبّع الاستدعاءات أو إجراء قياس على برنامج قيد التشغيلالقياس والتتبّع الديناميكي
تجاوز مكافحة التنقيح أو فك الحزم أو إعادة بناء الاستيراداتإزالة التشويش ومكافحة التحليل
فحص ملف أو عملية أو صورة ذاكرة مشبوهةتحليل البرمجيات الخبيثة
فحص ملف APK أو تجميعة .NET أو برنامج Javaأندرويد والشيفرة المُدارة
فحص تطبيق iOS أو ملف macOS التنفيذي أو برمجية Apple الثابتةiOS وmacOS
فك حزمة ملف تنفيذي بلغة Python أو Go أو Flutter أو Hermesبيئات تشغيل اللغات وأدوات الحزم
فهم سلوك المتصفح أو بروتوكول غير موثّقالويب والبروتوكولات
استخراج البرمجيات الثابتة أو فحص صيغة ملفالبرمجيات الثابتة والعتاد وصيغ الملفات
إعادة بناء بنى ذاكرة الألعاب أو أصولها أو شيفرتها البايتيةالهندسة العكسية للألعاب
مقارنة الإصدارات أو تدقيق فروق الملفات التنفيذيةمقارنة الملفات التنفيذية وتحليل الترقيعات
حل القيود أو استكشاف الحالات أو رفع الدلالاتالتنفيذ الرمزي والتحليل الشكلي ورفع التعليمات ودلالاتها
تسريع تحقيق باستخدام وكلاء الذكاء الاصطناعيالتحليل بمساعدة الذكاء الاصطناعي

المحتويات

  • التعلّم
    • الكتب
  • تحديد الملفات وفرزها
  • التحليل الأصلي
  • المصحّحات
  • القياس والتتبّع الديناميكي
  • إزالة التشويش ومكافحة التحليل
  • تحليل البرمجيات الخبيثة
  • أندرويد والشيفرة المُدارة
  • iOS وmacOS
  • بيئات تشغيل اللغات وأدوات الحزم
  • الويب والبروتوكولات
  • البرمجيات الثابتة والعتاد
  • صيغ الملفات
  • الهندسة العكسية للألعاب
  • مقارنة الملفات التنفيذية وتحليل الترقيعات
  • التنفيذ الرمزي والتحليل الشكلي
  • رفع التعليمات ودلالاتها
  • التحليل بمساعدة الذكاء الاصطناعي
  • التدريب والمجتمعات
  • قوائم ذات صلة
  • المساهمة والصيانة
  • الترخيص

التعلّم

دليل تقني مفتوح يحتوي على مخططات دوائر وعلامة مرجعية برتقالية

  • Azeria Labs - دروس في لغة تجميع ARM مع تمارين لتعلّم السجلات والذاكرة واصطلاحات الاستدعاء.
  • Compiler Explorer - يُجمِّع الشيفرة في المتصفح باستخدام العديد من المترجمات ويعرض لغة التجميع الناتجة، لرؤية كيف تُترجم تراكيب الشيفرة ومستويات التحسين إلى شيفرة آلة.
  • Corkami - مراجع مرئية وملصقات تشرح صيغ الملفات الثنائية وبنى الملفات، بما في ذلك تخطيطات صيغ الملفات التنفيذية.
  • Corkami PoCs - عيّنات تنفيذية ومستندية مصغّرة وغير اعتيادية لدراسة الحالات الحدّية لصيغ الملفات وسلوك المحلّلات.
  • Hextree - دورات ومختبرات تفاعلية عملية في الهندسة العكسية للهواتف والأجهزة؛ تجاري، مع بعض المحتوى المجاني.
  • Malware Analysis Training - دورة في تحليل البرمجيات الخبيثة على Windows مع تمارين في البرمجة وبنية Windows الداخلية والهندسة العكسية؛ تتطلب المختبرات بيئة تحليل Windows مناسبة.
  • Malware Unicorn RE101 - ورشة تمهيدية في الهندسة العكسية للبرمجيات الخبيثة على Windows تغطي لغة تجميع x86 والفرز والتنقيح؛ تستخدم تعليمات مختبرها القائمة على الأجهزة الوهمية صور برمجيات أقدم.
  • Nightmare - دورة مبنية على تحديات CTF مشروحة، تتدرّج من أساسيات لغة التجميع والهندسة العكسية إلى استغلال الثغرات الثنائية.
  • OpenSecurityTraining2 - دورات منظّمة في لغة التجميع والبنية المعمارية والتنقيح والهندسة العكسية.
  • pwn.college - دورات مجانية مع تحديات عملية في Linux ولغة التجميع والهندسة العكسية واستغلال الثغرات الثنائية، تُشغَّل في بيئة يمكن الوصول إليها عبر المتصفح.
  • Reverse Engineering by Kevin Thomas - دروس مشروحة في لغة التجميع والهندسة العكسية عبر x86 وx64 وARM وAVR وRISC-V، مع متطلبات أدوات وعتاد خاصة بكل درس.
  • Reverse Engineering for Beginners - كتاب مجاني يربط أمثلة C وC++ المُجمَّعة بلغة التجميع عبر عدة بنى معمارية.
  • RPISEC Modern Binary Exploitation - مواد دورة ومختبرات تغطي الهندسة العكسية وإفساد الذاكرة واستغلال الثغرات؛ لا توجد إيداعات منذ ديسمبر 2021، لذا قد تحتاج المختبرات إلى سلاسل أدوات أقدم.

الكتب

  • Hacking the Xbox - مقدمة في الهندسة العكسية للعتاد من خلال التصميم الأمني لجهاز Xbox الأصلي؛ أصدر المؤلف نسخة PDF مجانية.
  • Practical Binary Analysis - يغطي البنية الداخلية لـ ELF وPE، وفك التجميع، وأدوات فحص الملفات الثنائية، وتحليل التلوّث، والتنفيذ الرمزي، مع أدوات تُبنى في التمارين.
  • Practical Malware Analysis - مقدمة عملية في التحليل الساكن والديناميكي للبرمجيات الخبيثة على Windows مع تمارين مختبرية؛ نُشر في 2012، لذا فإن بعض فصول الأدوات قديمة.
  • The Ghidra Book - دليل إلى مفكّك التجميع والمفكّك البرمجي وواجهات برمجة السكربتات والإضافات في Ghidra؛ تغطي الطبعة الثانية لعام 2026 كلاً من BSim وPyGhidra.

تحديد الملفات وفرزها

ملفات مجهولة مرتبة حسب علامات صيغها في صينية فحص

تنزيل الأداة