
 gleeda/memtriage
يتيح لك الاستعلام بسرعة عن جهاز Windows بحثًا عن آثار ذاكرة الوصول العشوائي (RAM)

يتيح لك الاستعلام بسرعة عن جهاز Windows مباشر بحثًا عن آثار ذاكرة الوصول العشوائي (RAM)
تستخدم هذه الأداة برامج تشغيل Winpmem للوصول إلى الذاكرة الفيزيائية، وVolatility للتحليل.
تحذيرات:
الإضافات المدعومة حاليًا هي التالية:
usage: memtriage.exe [-h] [--unload] [--load] [--debug] [--service SERVICE]
                     [--output OUTPUT] [--dumpdir DUMPDIR] [--base BASE]
                     [--offset OFFSET] [--memory MEMORY] [--pid PID] [--leave]
                     [--plugins PLUGINS] [--physoffset PHYSOFFSET]
                     [--physical] [--ignore] [--regex REGEX] [--name NAME]
                     [--keepname] [--outfile OUTFILE] [--yararules YARARULES]
                     [--yarafile YARAFILE] [--kernel] [--all] [--case]
                     [--wide] [--size SIZE] [--reverse REVERSE]

Memtriage options:

optional arguments:
  -h, --help            show this help message and exit
  --unload              Unload the driver and exit
  --load                Load the driver and exit
  --debug               Output debug messages while running
  --service SERVICE     Change the service name (default: pmem)
  --output OUTPUT       Output type: json/text/csv
  --dumpdir DUMPDIR     Directory to dump files to
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --base BASE           Base of PE file to dump (dlldump,procdump,moddump)
  --offset OFFSET       Physical offset of process to act on
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --memory MEMORY       Carve as a memory sample rather than exe/disk
                        (dlldump,procdump,moddump)
  --pid PID             Operate on this process ID
  --leave               Leave pmem service running with driver
  --plugins PLUGINS     Comma delimited list of plugins to run: apihooks atoms
                        cmdline dlldump dlllist driverirp dumpfiles envars
                        getsids handles ldrmodules malfind moddump modules
                        netscan privs procdump pslist psxview shimcachemem
                        svcscan vaddump vadinfo verinfo volshell yarascan
  --physoffset PHYSOFFSET
                        Dump File Object at physical address PHYSOFFSET
                        (dumpfiles)
  --physical            Display the physical address of object
                        (pslist,handles,modules)
  --ignore              Ignore case in pattern match (dumpfiles,verinfo)
  --regex REGEX         Dump files matching REGEX (dumpfiles,driverirp,privs)
  --name NAME           Name of process/object to operate on
  --keepname            Keep original file name (dumpfiles)
  --outfile OUTFILE     Combined output file (default: stdout)
  --yararules YARARULES
                        Yara rule given on the commandline (yarascan)
  --yarafile YARAFILE   Yara rules given as a file (yarascan)
  --kernel              Scan kernel memory (yarascan)
  --all                 Scan both process and kernel memory (yarascan)
  --case                Make the search case insensitive (yarascan)
  --wide                Match wide (unicode) strings (yarascan)
  --size SIZE           Size of preview hexdump in bytes (default: 256)
                        (yarascan)
  --reverse REVERSE     Reverse [REVERSE] number of bytes (default: 0)
                        (yarascan)
سيحاول Memtriage اكتشاف ملف التعريف تلقائيًا والتشغيل بالإعدادات المناسبة. إذا لم تكن هناك مطابقة تامة، سيحاول Memtriage استخدام أقرب ملف تعريف مسمّى متاح. لذلك، هناك احتمال ألا تتطابق تعريفات الكائنات تمامًا (مثل أسماء العمليات وغيرها)، وهو ما قد تراه أيضًا عند تشغيل Volatility بملف تعريف غير صحيح. يمكن إضافة ملفات التعريف إلى شيفرة Volatility، ويمكن إعادة ترجمة الملف التنفيذي باستخدام pyinstaller.
بشكل افتراضي، سيحاول memtriage.exe تحميل برنامج التشغيل عند تشغيله لأول مرة، وإلغاء تحميله عند خروجه. ومع ذلك، يمكنك تحميل برنامج التشغيل وإلغاء تحميله يدويًا باستخدام الخيارين --load و--unload. يمكنك أيضًا طلب إبقاء برنامج التشغيل محمّلًا بعد انتهاء تشغيل الإضافات باستخدام الخيار --leave.
> memtriage.exe --leave --plugins=dumpfiles --dumpdir=outdir --physoffset=1066160184 --keepname
اسم الخدمة الافتراضي الذي يتم إنشاؤه هو pmem. يمكنك تحديد اسم خدمة مختلف باستخدام الخيار --service=. يجب عليك بعد ذلك استخدام هذا الخيار --service= في الاستدعاءات المستقبلية إذا تركت برنامج التشغيل محمّلًا. مثال:
> memtriage.exe --leave --service=somename --plugins=dlllist --pid=2924
[snip]
> memtriage.exe --unload --service=somename
يمكنك تشغيل عدة إضافات في وقت واحد بتحديدها مفصولة بفواصل عبر الخيار --plugins=. مثال:
> memtriage.exe --plugins=pslist,handles,dlllist
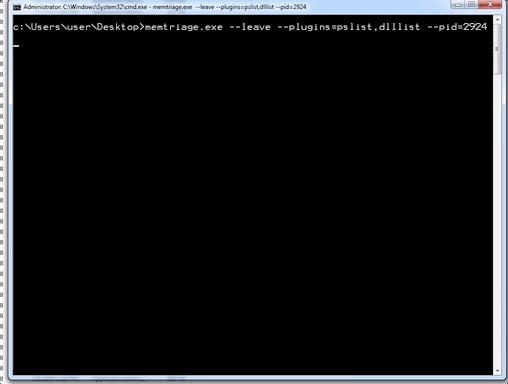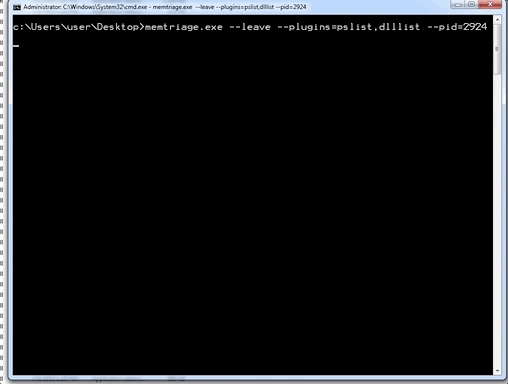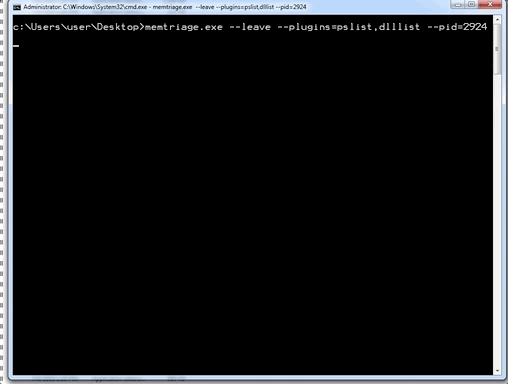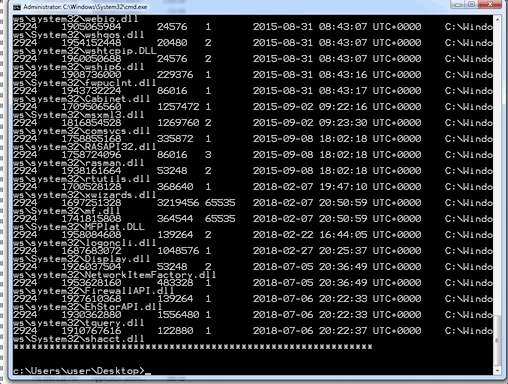
ستُستخدم الخيارات الأخرى للإضافة المناسبة. مثال:
> memtriage.exe --plugins=pslist,handles,dlllist,dlldump,dumpfiles,shimcachemem,volshell --outfile=outfile.txt --pid=2924 --dumpdir=outdir --leave --keepname --physoffset=1066160184
يمكنك العثور على الإصدارات، بما في ذلك ملف تنفيذي مستقل pyinstaller، هنا: https://github.com/gleeda/memtriage/releases






