

 suffixing/apkscope
هندسة عكسية لنظام Android للبشر ووكلاء الذكاء الاصطناعي: Java المُنمّطة في أجزاء من الثانية، ومراجع الإسناد الترافقي (xrefs)، واستطلاع واجهات API والأسرار، ومقارنة APK، وإعادة التوقيع، وعارض أصلي وخادم MCP. ملف تنفيذي واحد بلغة Rust، دون JVM.
افتح أي تطبيق أندرويد واطّلع على ما يفعله فعلاً.
ما الذي يجمعه، وكيف يربح منك، وما الذي يكشفه. في ثوانٍ، بصيغة Java قابلة للقراءة.
عارض، وواجهة سطر أوامر، وخادم MCP لوكلاء الذكاء الاصطناعي. ملف تنفيذي واحد. دون الحاجة إلى Java.

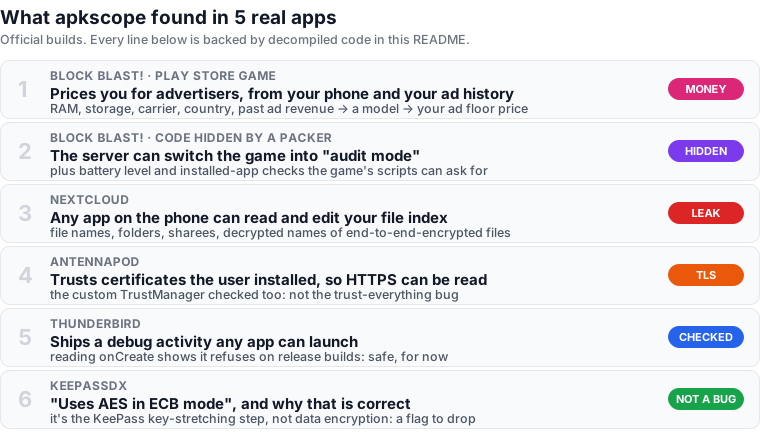
احتاج كل اكتشاف إلى قراءة البيان (manifest) والموارد والكود المفكوك معاً. البحث عن
http:// لا يكشف أياً منها. انقر على أي اكتشاف لرؤية الدليل: مخرجات حقيقية، مقصوصة إلى الأسطر المهمة.
Block Blast! 10.9.3 (إصدار Play)، 75,938 صنفاً، فُحص في 3.1 ثانية.
من يحصل على بياناتك: AppLovin MAX، وAdMob، وMeta، وUnity، وironSource، وPangle، وLiftoff/Vungle، وInMobi،
وMoloco، وAmazon APS، وDigital Turbine/Fyber، وPubMatic، وBigo. المتتبعات: AppsFlyer، وFirebase، وأحداث Facebook
وTikTok، وThinkingData، وcn.hsdata الخاص بالاستوديو. الأذونات: معرّف الإعلانات وجميع واجهات Privacy Sandbox الإعلانية الأربع.
نقطتا نهاية (endpoints) ليستا من أي SDK. استدعاء infer هو استدعاء نموذج: ما قيمة إعلانات هذا اللاعب؟
$ apkscope search blockblast.xapk urls
q.mb("https://low-ecpm.afafb.com/infer/v1/low_ecpm_cut", appActivity, jSONObject, new c() {
return "https://ecpm.afafb.com/infer/v1/ecpm";

$ apkscope decompile blockblast.xapk me.f          # the code calls it AlgorithmInterCutManager
    m2.mg(jSONObject, "ActUserInfo", ClassE.ma());
    m2.me(jSONObject, "AdHistInfo", jSONArray);
    m2.mg(jSONObject, "UserContext", ClassE.mc(str2, appActivity, z, UUID.randomUUID().toString(), "INTER"));
    m2.mg(jSONObject, "UserInfo", ClassE.md());
تلك الحقول تملأ deviceModel وram وdisk وcpu وcarrier وcountry وip_country وtimeZone
وinstall_time وcold_start_num وإعلاناتك السابقة مع revenue الخاص بها. تحدد الإجابة سعرك الأدنى،
وهو أقل مزايدة يجب أن يتجاوزها المعلن ليعرض عليك إعلانًا:
$ apkscope decompile blockblast.xapk v2.d --method Y        # AlgorithmBy1004, AppLovin MAX
    double d3 = d * d2;     // floor = predicted eCPM x "floor_factor" (remote, default 2.0)
    this.g_c.mi(d3);
        String.format(Locale.locale_US, "算法接口成功更新底价 - FloorPrice: %.2f, ...   // "algorithm API updated the floor price"
الحكم: قانوني، وكيف تعمل الألعاب الممولة بالإعلانات. الآن يمكنك رؤية ذلك.
يخفي Block Blast فئات لعبته خلف مُحزِّم NetEase: فئة org.cocos2dx.javascript.AppActivity ليست
موجودة في ملف APK. أتاح apkscope dump للعبة أن تفكّ حزمتها بنفسها واستخرج 15 ملف DEX من الذاكرة في 25 ثانية، أي نحو
3,100 فئة مخفية. تستدعي السكربتات Java عبر JsCallJava؛ وتُظهر أساليبها ما تطلبه:
$ apkscope dump com.block.juggle out/ --attach
$ apkscope decompile out/dex/classes9.dex org.cocos2dx.javascript.pay.o --method w   # SPayManager.serverControl
    if (jSONObject.has("isStatus")) {
        boolean z = k0.ma("1", jSONObject.getString("isStatus"));
        SPStore.mk().y(z);
        JsCallJava.setGameAuditMode(z, "auditMode");      // → window.IPAUtils.respHearingState(1)
auditMode في سكربتات اللعبة،
وتتذكّره اللعبة. تستخدم الألعاب هذا للتصرف بشكل مختلف أثناء مراجعة متجر لها؛ وما
تغيّره Block Blast موجود في سكربتاتها المشفّرة، لذا لا ندّعي أكثر من ذلك.callNativeGetLeftBattery (نسبة البطارية %)، callNativeIsInstallOtherApp
(هل التطبيق X مثبّت؟)، getDeviceInfoByAdb (سرعات المعالج، الذاكرة العشوائية، التخزين، الشاشة، الطراز).trackGameEndRevenue بيانات الإيرادات في نهاية كل لعبة.BleBumpKit هاتفين قريبين، بعد طلب الإذن.غير معروض: كيف يحدّد مكعباتك التالية. ذلك موجود في السكربتات المشفّرة (انظر الحدود).
مزوّد قاعدة بيانات الملفات مُصدَّر (exported)، ووسوم <path-permission> الخاصة به تسمّي إذنًا
يُدعى حرفيًا "false". الحارس الحقيقي الوحيد موجود في الكود، وهو يتخطى file/ وdir/ والجذر:
$ apkscope decompile nextcloud.apk com.owncloud.android.providers.FileContentProvider
    private boolean isCallerNotAllowed(Uri uri) {
        switch (i) {
            case 4: case 5: case 6: case 7: case 8:     // shares, capabilities, uploads, ...
                str = this.mContext.getPackageManager().getNameForUid(Binder.getCallingUid());
        }
        return false;                                   // file (1), dir (2), root (3): anyone
    }
    public Cursor query(Uri uri, ...) {
        if (i != 1 && i != 2 && i != 3 && isCallerNotAllowed(uri)) {
(تم طي تسميات الحالات وإضافة التعليقات.) تستخدم insert وupdate وdelete الفحص نفسه. يحتوي الجدول
على path وpath_decrypted وfile_owner وsharees وshare_by_link وmetadata_gps...
الحكم: يمكن لأي تطبيق مثبَّت قراءة أسماء ملفاتك ومجلداتك ومشاركاتك، بما في ذلك الأسماء المفكوكة التشفير للملفات المشفّرة من طرف إلى طرف، وتعديل الصفوف أو حذفها. أشار GitHub Security Lab إلى ذلك في 2021؛ تم إصلاح حقن SQL الوارد في ذلك التقرير، لكن الوصول المفتوح لا يزال قائمًا في 35.0.1. مقروء من الشيفرة، لا مُشغَّل على جهاز.
$ apkscope resource antennapod.apk res/xml/network_security_config.xml
    <base-config cleartextTrafficPermitted="true">
        <trust-anchors>
            <certificates src="user" />
            <certificates src="system" />

$ apkscope decompile antennapod.apk de.danoeh.antennapod.net.ssl.CompositeX509TrustManager --method checkServerTrusted
        X509TrustManager x509TrustManager = (X509TrustManager) iterator.next();
        try {
            x509TrustManager.checkServerTrusted(x509CertificateArr, str);
الحكم: بما أن تطبيقات Android 7 تتجاهل شهادات المستخدم؛ فإن هذا التطبيق يعيد الاشتراك فيها، لذا يمكن لجهاز مُدار أو تطبيق "VPN" يثبّت واحدة أن يقرأ HTTPS الخاص به. يحاول TrustManager المخصص كل شهادة حقيقية ويرمي استثناءً إذا لم تقبل أي منها: خيار متعمد، وليس خلل الثقة بكل شيء.
يُدرج scan نشاط PreviewActivity الخاص بـ Jetpack Compose على أنه مُصدَّر. وهو يشغّل أي صنف مُسمّى في الـ intent.
$ apkscope decompile thunderbird.apk androidx.compose.ui.tooling.PreviewActivity --method onCreate
        int i = getApplicationInfo().flags & 2;
        if (i == 0) {
            Log.md(str, "Application is not debuggable. Compose Preview not allowed.");
            finish();
