Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
13909 نتائج
Driver-SoulExtraction preview

Driver-SoulExtraction

GitHubgmh5225/driver-soulextraction

SoulExtraction هي مكتبة تعريفات لنظام ويندوز لاستخراج معلومات الشهادات في تعريفات ويندوز

reverse-engineeringmalware-analysisbinary-analysis
24منذ 3 سنوات
silica preview

silica

GitHubnathan-luevano/silica

التحقق التفاضلي الشامل لجميع ترميزات تعليمات AArch64 البالغ عددها 4.3 مليار.

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
4منذ شهر واحد
BEAR-C2 preview

BEAR-C2

GitHubs3n4t0r-0x0/bear-c2

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+8
723منذ 4 أيام
AGAS preview

AGAS

GitHubphkhanhtrinh23/agas

إطار هجوم ترويج جماعي قائم على الوكلاء مدفوع بنموذج لغوي كبير يتلاعب بترتيبات أنظمة التوصية القائمة على التصفية التعاونية ذات الصندوق الأسود باستخدام…

machine-learningpapers-researcheducation+2
2منذ 27 أيام
Philips-PM-5139-5138A-5136-Firmware-Project preview

Philips-PM-5139-5138A-5136-Firmware-Project

GitHubdoctormord/philips-pm-5139-5138a-5136-firmware-project

الهندسة العكسية للبرامج الثابتة لمولدات الدوال Philips PM5139 / PM5138A / PM5136: محاكيات 8051 المستخدمة كأجهزة قياس، و35 قسمًا من العتاد الموثّق،…

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+6
4منذ شهر واحد
FORT-validator preview

FORT-validator

GitHubnicmx/fort-validator

طرف معتمد RPKI وخادم RTR يتحقق من تفويضات أصل مسار BGP ويقدم البيانات المُتحقق منها إلى الموجّهات عبر بروتوكول RTR.

defensive-toolsconfiguration-auditingnetwork-security+3
64منذ 17 أيام
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

دليل منسّق لتصبح محلل برمجيات خبيثة، يغطي المعرفة الأساسية، والهندسة العكسية، وأدوات التحليل، والتعلم بمساعدة LLM مع تمارين وموارد عملية.
memory-forensicsreverse-engineeringmalware-analysis+7
284منذ شهر واحد
edu-recon preview

edu-recon

GitHubyeee3642/edu-recon

منسّق استطلاع وفرز مخصص لقطاع التعليم (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577، تسريب الأسرار/مفاتيح API، XSS، wp2shell) مع لوحة تحكم ويب

reconnaissancevulnerability-scannersweb-vulnerability-scanners+8
منذ شهر واحد
TATS preview

TATS

GitHubicemoonhsv/tats

تحليل وتتبع رموز OAuth 2.0 و OIDC و Microsoft Entra ID من عمليات الالتقاط عبر Burp أو mitmproxy أو Chrome DevTools. تصوّر دورات حياة الرموز، واكتشف…
web-securitypenetration-testingidentity-access-management+2
44منذ 2 أشهر
geiger preview

geiger

GitHubatomburstofficial/geiger

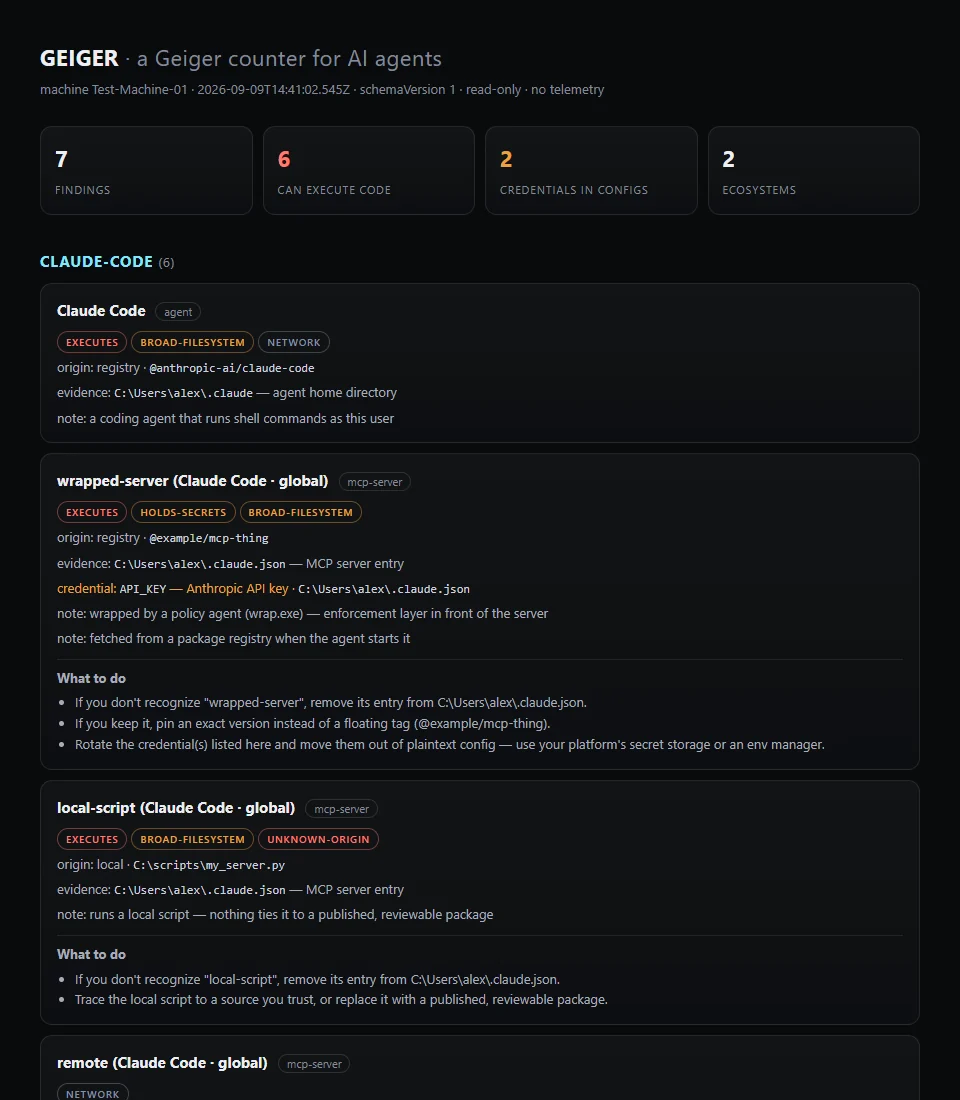
واجهة سطر أوامر للقراءة فقط تُجري جردًا لوكلاء الذكاء الاصطناعي وخوادم MCP والإضافات والملحقات على الجهاز، وتُبلّغ عن قدراتها ومدى تعرّضها مع إرشادات…
configuration-auditingcloud-securitydevsecops+2
172منذ شهر واحد
redcell preview

redcell

GitHubmartian56/redcell

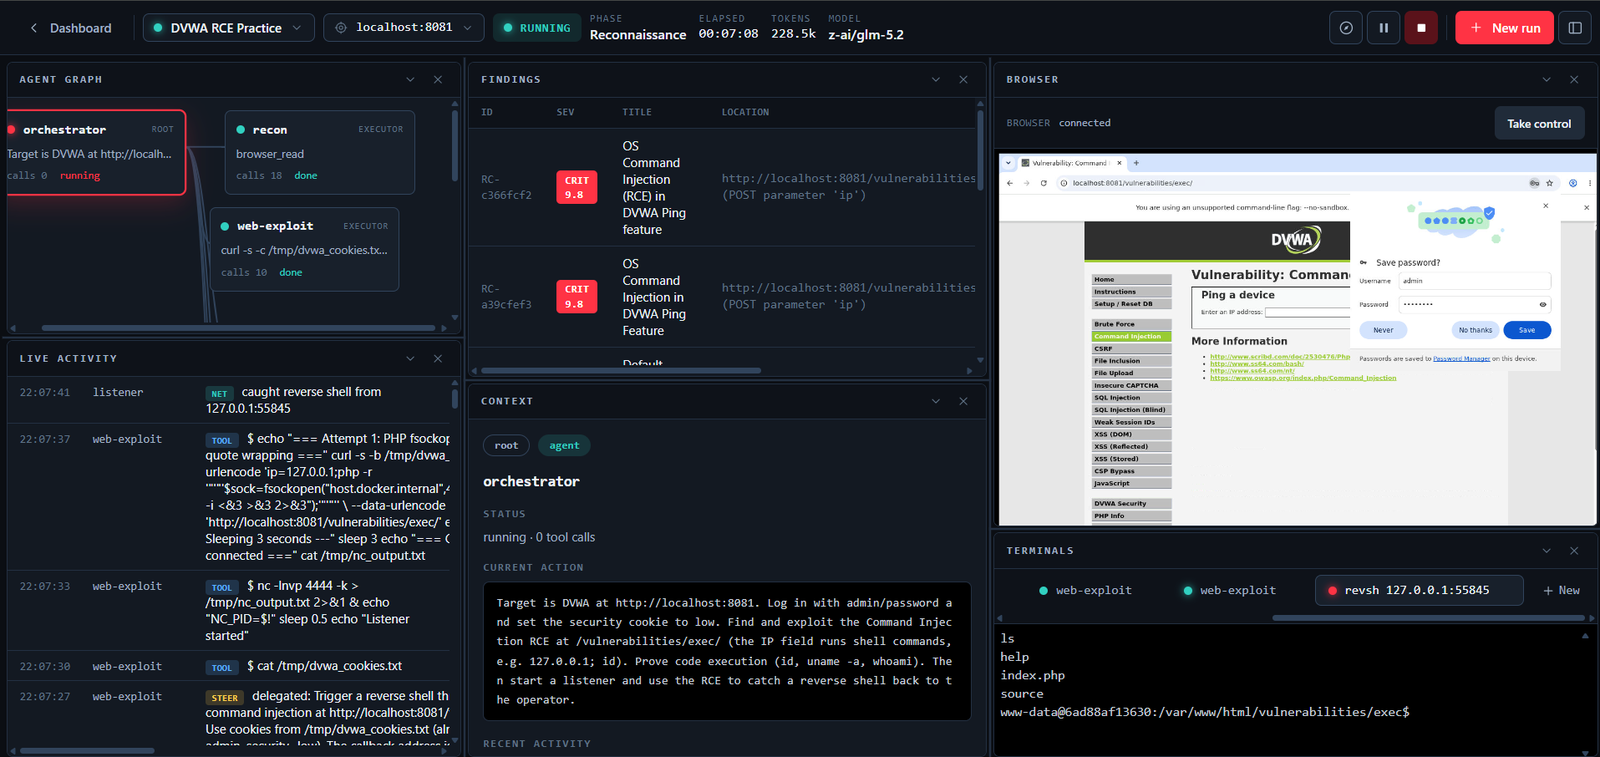
منصة الفريق الأحمر بالذكاء الاصطناعي. تشغّل وكلاء LLM المستقلون اختبار اختراق من البداية إلى النهاية داخل حاوية Kali ويكتبون التقرير. محرك…

vulnerability-scannerscode-analysisexploitation+5
355منذ شهر واحد
openshield preview

openshield

GitHubowasp/openshield

CSPM مفتوح المصدر لـ Azure - افحص بحثًا عن الأخطاء في الإعدادات والتشفير غير الآمن كميًا، واربط النتائج بمعايير CIS/NIST/ISO27001/SOC2، وأصلحها بأمر…

vulnerability-scannersconfiguration-auditingcryptography+4
64منذ 9 أيام
BlueBox preview

BlueBox

GitHubsvdwi/bluebox

منصة استخبارات تهديدات مفتوحة المصدر لتحليل البرمجيات الخبيثة والمؤشرات القابلة للملاحظة. تُثري عناوين IP والنطاقات وروابط URL والتجزئات (hashes)…
ioc-managementosintstatic-analysis+4
49منذ 4 سنوات
SSHintel preview

SSHintel

GitHubsonitbahl/sshintel

مستودع SSH وهمي مستقل لالتقاط تفاعلات المهاجمين وتحويلها إلى استخبارات أمنية منظمة.
network-securitythreat-intelligenceintrusion-detection+2
3منذ 19 أيام
GitMiner3 preview

GitMiner3

GitHubunkl4b/gitminer3

أداة للتنقيب المتقدم عن المحتوى على GitHub
osintvulnerability-analysiscode-analysis+3
58منذ 0 سنوات
aethel_core preview

aethel_core

GitHublokinpendawa/aethel_core

محرك WAF منطقي من الجيل التالي مبني بلغة SWI-Prolog. يتميز بدماغ تعلّم استقرائي يعمل بسرعة تزيد عن 2 مليون LIPS مع مفكك ترميز تكراري مدمج لتحييد…

vulnerability-analysiswaf-bypassweb-security+3
8منذ شهر واحد
sast-scan-action preview

sast-scan-action

GitHuboffensive360/sast-scan-action

إجراء GitHub لفحوصات Offensive360 SAST ونتائج SARIF. راجع البرنامج مفتوح المصدر للتحقق من الأهلية والإعداد.

vulnerability-scannersstatic-code-analysiscode-analysis+4
منذ 3 أشهر
mcp-server preview

mcp-server

GitHuboffensive360/mcp-server

خادم MCP يشغّل فحوصات SAST على قواعد الأكواد المحلية ويعيد النتائج مع مستوى الخطورة والإصلاحات، مما يتيح للمساعدين الذكيين إجراء التحليل الأمني…

static-code-analysisvulnerability-analysiscode-analysis+3
منذ 3 أشهر
السابق1…515253…100التالي