

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/lokinpendawa/aethel_core
تحليل الثغرات الأمنيةتجاوز WAFأمن الويباستخبارات التهديداتأمن الذكاء الاصطناعيكشف الشذوذ
GitHublokinpendawa/aethel_core

aethel_core

محرك WAF منطقي من الجيل التالي مبني بلغة SWI-Prolog. يتميز بدماغ تعلّم استقرائي يعمل بسرعة تزيد عن 2 مليون LIPS مع مفكك ترميز تكراري مدمج لتحييد عمليات إخفاء URL/Hex/HTML المتداخلة في الوقت الفعلي.

عرض المستودع
896منذ 2 أشهرلم تتم المراجعة بعد
مشاركة

Aethel-Core: جدار حماية WAF للدفاع المعرفي الآلي ومحاكاة التهديدات السيبرانية

إطار عمل هجين للأمن السيبراني مبني بلغة SWI-Prolog، مصمم للتخفيف الفوري من التهديدات وتوليد مجموعات بيانات منطقية منظمة من أجل ضبط تعليمات نماذج اللغة الكبيرة (LLM Instruction Tuning) وتدريب الذكاء الاصطناعي العصبي-الرمزي (Neuro-Symbolic AI Training).


الابتكارات الرئيسية ووحدات البنية المعمارية

1. محرك WAF الأساسي عالي الأداء (activator.pl)

  • فحص التتبع العكسي الديناميكي: يستعلم عن بصمات التهديدات في الذاكرة العشوائية (RAM) عبر عمليات بحث علائقية نظيفة.
  • الحماية من هجمات DDoS الحجمية: تتبع بنافذة زمنية منزلقة (htg/2) لعناوين IP العدوانية.
  • تقطيع N-Gram ومرساة البادئة: يجزّئ البصمات الطويلة إلى وحدات أولية دقيقة من 3-4 أحرف لتصفية أنماط التمويه المتداخلة.

2. مفكك التمويه متعدد الطبقات (decoder.pl)

يشغّل خط أنابيب تطبيع تكراري مضمّن: فك ترميز URL العميق (%XX)، وفك التعبئة السداسية العشرية (\xXX / 0xXX)، وتطبيع كيانات HTML (< / >) مع عدم حساسية كاملة لحالة الأحرف.
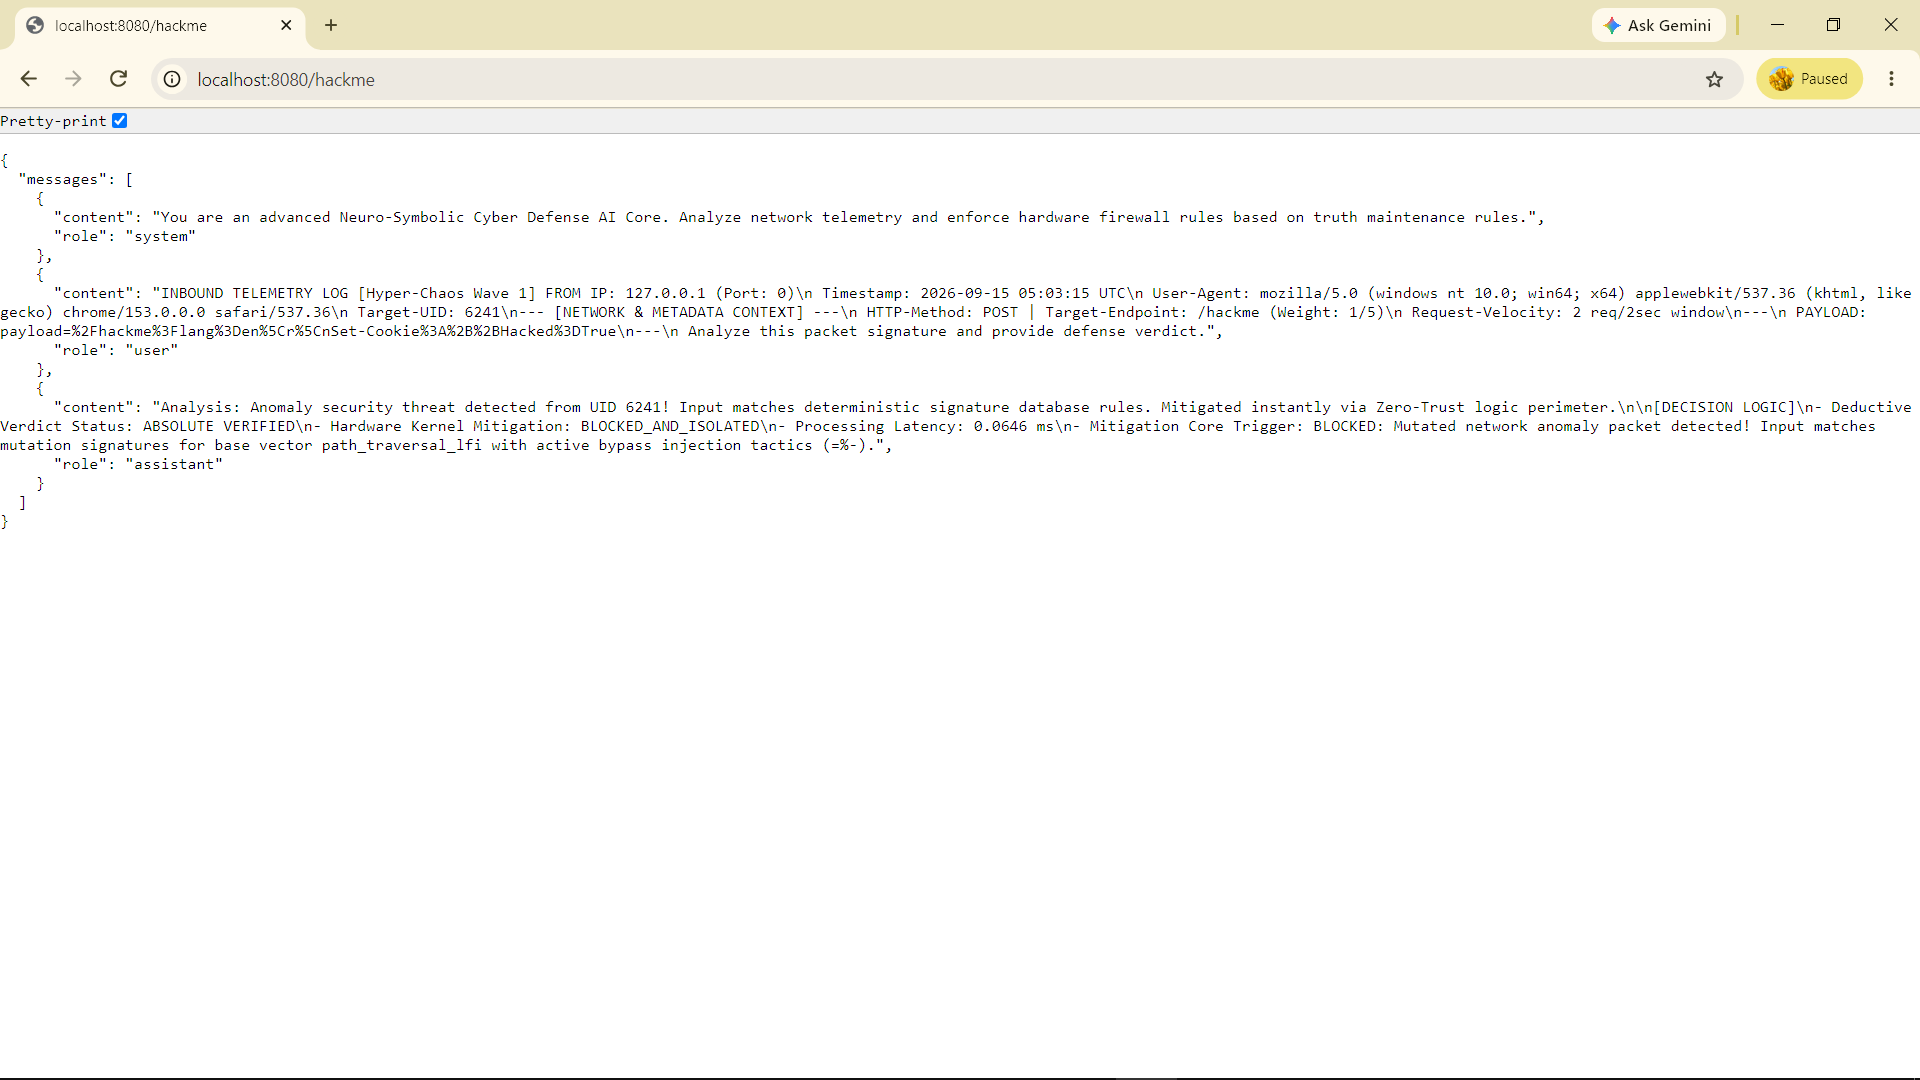
hacked

3. التعلم الاستقرائي وقياس أداء المحرك (مقاييس إنتاج فعلية)

تم تقييم النظام مقابل نص محاكاة آلي يولّد محاكاة هجوم من 40,000 موجة. وتُظهر النتائج ملف المعالجة التالي:
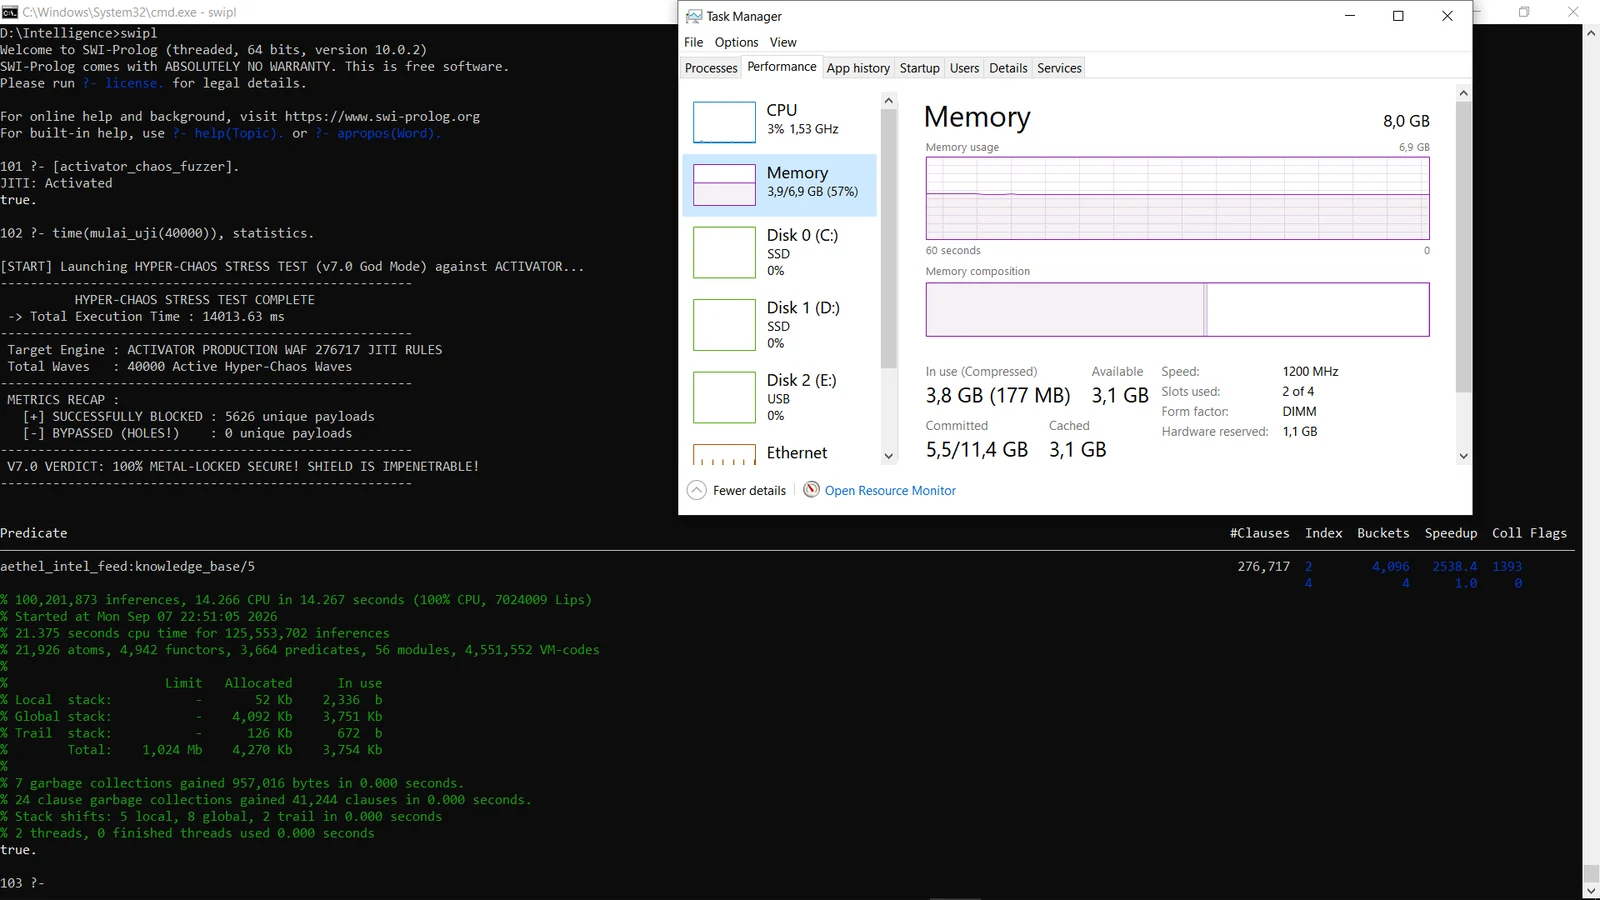
  • القواعد الديناميكية النشطة في الذاكرة العشوائية: 276,717 قاعدة مقطّعة بتقنية N-Gram (مجمّعة من 15,000 متجه تهديد أساسي).
  • سلامة الأمن: معدل حجب 100% (0 تجاوز / ثغرات).
  • إجمالي الاستدلالات المنفذة: 100,201,875 خطوة استدلال منطقي داخل الذاكرة الرئيسية.
  • ذروة سرعة الاستقراء: 7,024,009 LIPS (استدلالات منطقية في الثانية).
  • البصمة المتطايرة للذاكرة العشوائية: ~4.2 ميغابايت (4,270 كيلوبايت مخصصة، 3,754 كيلوبايت قيد الاستخدام)، تعمل باستقرار عالٍ على منصة بذاكرة عشوائية سعة 8.0 غيغابايت.
  • عبء جمع القمامة (Garbage Collection): اكتملت 7 عمليات جمع قمامة أساسية و24 عملية جمع قمامة للبنود في زمن تنفيذ 0.000 ثانية.
  • أداء التجزئة JIT: مفهرسة بالكامل عبر 276,717 قاعدة JITI موزعة على 4,096 حاوية ذاكرة، مما يوفر معامل تسريع قدره 2,538.4x.

Aethel-Core Hyper-Chaos Stress Test Proof


بنية النشر الإنتاجي

جهاز شبكة وكيل عكسي هجين (قيد التطوير النشط)

لسد الفجوة بين تنفيذ المنطق التصريحي وبيئات السحابة الحديثة، يعمل Aethel-Core حاليًا على تطوير نموذج نشره الإنتاجي:

  • مفهوم البنية المعمارية: العمل كـبوابة وكيل عكسي غير متزامنة مستقلة وفائقة الخفة.
  • تكامل دون تدخل: مصمم ليجلس مباشرة أمام البنية التحتية العلوية القائمة (Node.js، Python، Rust، Go) لتصفية شذوذات الطبقة السابعة دون المساس بقواعد أكواد التطبيقات الأساسية.
  • قيد التطوير النشط: تخضع طبقة مقابس الشبكة المؤسسية الداخلية ووحدات التوجيه الخلفي الديناميكية متعددة الخيوط لصقل في مرحلة بيتا مغلقة، وسيتم نشرها في مراحل إصدار لاحقة.

مصفوفة تحوّر التهديدات السيبرانية وصيغها

يغطي إغراق حركة مرور الطبقة السابعة، وشذوذات Web3 (sandwich_economic_attack)، وسوء إعداد البنية التحتية السحابية (kubelet_cri_hijack)، ومحاكاة تهديدات الذكاء الاصطناعي العدائي (llm_rag_poisoning، deepseek_weight_poison).

يحوّل الإطار مطابقات القياس عن بُعد إلى سجلات ضبط دقيقة منظمة، ويصدّرها كتسلسلات تنسيق Chat-ML مطبّعة (dataset_cyber.jsonl).


مخطط مجموعة البيانات وقاعدة المعرفة

  • dataset_cyber.jsonl(dataset_cyber_refactor.jsonl): بيانات نموذجية مفتوحة المصدر تحتوي على كتل Chat-ML (شخصية النظام، وقياس حمولة الشبكة للمستخدم، وأحكام المساعد الآلية).
  • dataset_cyber_security.pl: واجهة تصريحية عامة تربط الحقائق الحية (knowledge_base/4) بمتجهات أمن الشبكة الأساسية.

الملكية الفكرية وترخيص حقوق النشر

ملفات الشيفرة المصدرية العامة في هذا المستودع (مثل activator.pl وdecoder.pl وdataset_cyber_security.pl وبيانات العينة مفتوحة المصدر) مرخّصة بموجب MIT License (حقوق النشر (c) 2026 Tedy Viryawan Ika Putra). لك الحرية في فحص هذه الواجهات العامة الأساسية وقياس أدائها وتعديلها ودمجها.

ومع ذلك، يُرجى ملاحظة أن التنفيذ الكامل بمستوى المؤسسات وامتدادات قاعدة البيانات الأساسية هي ملكية خاصة بشكل صارم ومحمية بموجب حقوق الملكية الفكرية المعيارية. لا تنطبق MIT License على:


  1. قاعدة المعرفة الإنتاجية الكاملة التي تحتوي على ~200,000 بند من بنود التهديدات المتقدمة.
  2. النسخة المؤسسية الكاملة من مجموعة بيانات JSONL.
  3. محركات الترميز الآلي وتوليد الطفرات في الواجهة الخلفية.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




