atomburstofficial/geiger
واجهة سطر أوامر للقراءة فقط تُجري جردًا لوكلاء الذكاء الاصطناعي وخوادم MCP والإضافات والملحقات على الجهاز، وتُبلّغ عن قدراتها ومدى تعرّضها مع إرشادات معالجة بلغة مبسطة.


عدّاد جايجر لوكلاء الذكاء الاصطناعي.
أمر واحد للقراءة فقط يحصر جرد كل وكيل ذكاء اصطناعي، وأداة تشغيل (harness)، وخادم MCP، وإضافة (plugin)، وامتداد ذكاء اصطناعي على الجهاز — ويخبرك، بلغة واضحة، بما يمكن لكل واحد منها الوصول إليه.
npx geiger-scan
لا تثبيت. لا حساب. لا قياس عن بُعد. يقرأ ملفات الإعدادات والأدلة، ولا يكتب
شيئًا (إلا إذا طلبت --json yourfile.json).
في أغسطس 2026، انتقل إطار عمل وكيل مفتوح المصدر من صفر إلى أكثر من 200,000 نجمة على GitHub في ثلاثة أسابيع. تجاوز نظامه البيئي للإضافات 13,000 مستودع في النافذة الزمنية نفسها. ظهرت عملاء سطح المكتب بنقرة واحدة في اليوم نفسه الذي أُطلق فيه. أصبحت منشورات Instagram الدوّارة الآن تعلّم موظفي المكاتب كيفية تثبيت كل ذلك.
كل عملية تثبيت من تلك العمليات هي برنامج يمكنه تنفيذ أوامر، وقراءة ملفات، وحمل بيانات اعتماد — مُهيّأ في ملفات dotfiles لا ينظر إليها أحد مرتين. اسأل نفسك السؤال الذي تجيب عنه هذه الأداة: ما الذي يعمل فعليًا على هذا الجهاز، وما الذي يمكنه الوصول إليه؟ معظم الناس لا يستطيعون الإجابة. الآن الأمر صار أمرًا واحدًا.
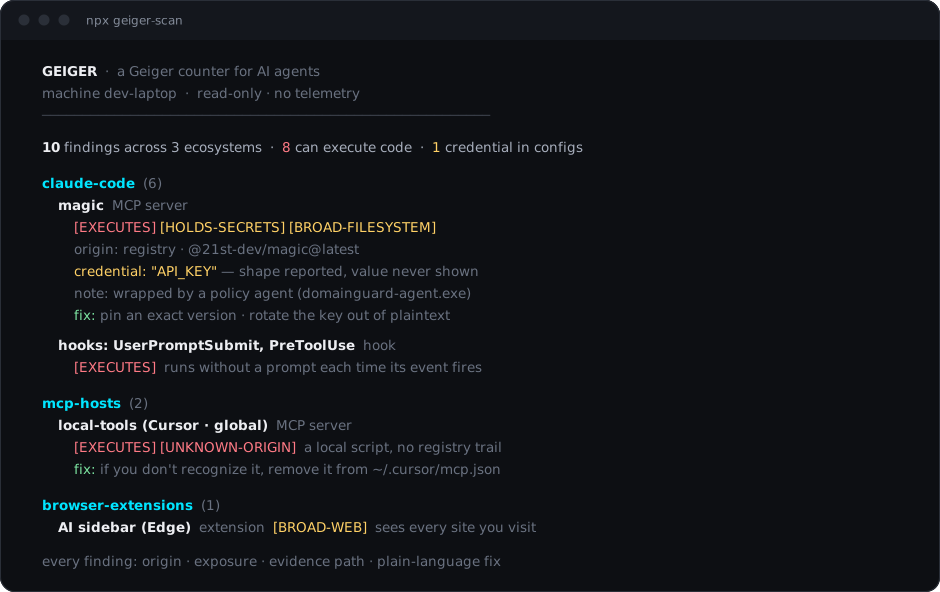
  GEIGER  ·  a Geiger counter for AI agents
  machine dev-laptop  ·  2026-09-06 12:24 UTC  ·  read-only · no telemetry
  ──────────────────────────────────────────────────────────────

  9 findings across 3 ecosystems  ·  7 can execute code  ·  1 credential in config files

  claude-code  (6)
    Claude Code  agent
      [EXECUTES] [BROAD-FILESYSTEM] [NETWORK]
      origin: registry · @anthropic-ai/claude-code
    magic (Claude Code · global)  MCP server
      [EXECUTES] [HOLDS-SECRETS] [BROAD-FILESYSTEM]
      origin: registry · @21st-dev/magic@latest
      credential: "API_KEY" — opaque value under a credential-named key · ~/.claude.json
      note: wrapped by a policy agent (domainguard-agent.exe) — enforcement layer in front of the server
    hooks: UserPromptSubmit, PreToolUse  hook
      [EXECUTES]
      note: hooks execute without a prompt each time their event fires
  ...
مخرجات حقيقية من جهاز حقيقي (القيم محجوبة — انظر أدناه).
| النظام البيئي | ما يقرأه geiger |
|---|---|
| Claude Code | خوادم MCP العامة ولكل مشروع، والخطافات (hooks)، والإضافات (plugins)، والمهارات (skills)، والوكلاء الفرعيين (subagents)، وapiKeyHelper |
| مضيفو MCP | خوادم MCP المهيأة في Claude Desktop وCursor وWindsurf وVS Code (المستخدم + المشروع) وCline وRoo Code وContinue وZed |
| تطبيقات الذكاء الاصطناعي وبيئات التطوير | Cursor وWindsurf وZed وClaude Desktop وChatGPT Desktop وتطبيق Codex لسطح المكتب — يُبلَّغ عنها بحسب وجودها، لذا يظهر عميل مثبَّت بلا أي خوادم MCP |
| وكلاء آخرون | Codex CLI وGemini CLI وKilo CLI وGrok Build وAider وOpenCode وQwen Code وDeepSeek Harness وContinue وGitHub Copilot CLI وGoose وJetBrains Junie وOpen Interpreter وLM Studio وOllama |
| الخطافات (Hooks) | Claude Code (الإعدادات)، وCursor (hooks.json)، وCodex (notify في config.toml)، وGemini CLI (الإعدادات) — تُدرَج الأوامر، لأن الخطافات تُنفَّذ دون أي مطالبة |
| خطافات Git | الخطافات الحيّة في .git/hooks (تُتجاهل العينات)، وإعادة توجيه core.hooksPath، وبرامج الدمج (merge drivers) — يشغّلها git بنفسه، وأدوات الوكلاء تثبّت نفسها هنا |
| نص المهارات والوكلاء الفرعيين | ما تقوله المهارة فعليًا: وصفها، ونص التعليمات الذي يحاول تجاوز الوكيل أو إخفاء العمل عنك، والأوامر ذات الشكل العدائي، وأشكال بيانات الاعتماد — فمجرد اسم في قائمة مجلد لا يخبرك بشيء |
| إضافات المحرر | إضافات الذكاء الاصطناعي في VS Code / Insiders / Cursor |
| بيئات JetBrains | وجود إعدادات AI Assistant / MCP لكل منتج (الإعدادات موجودة داخل بيئة التطوير — وgeiger يوجّهك إلى الشاشة الصحيحة) |
| أدوات CLI العامة | حزم الوكلاء في جذور npm العامة (تُقرأ مباشرة — لا يُنفَّذ npm أبدًا) |
| متصفحات الذكاء الاصطناعي | Comet وDia وChatGPT Atlas — المتصفح هو الوكيل، لذا فإن وجوده بحد ذاته نتيجة |
| إضافات المتصفح | إضافات الذكاء الاصطناعي في ملفات تعريف Chrome / Edge / Brave / Vivaldi / Arc / Comet / Dia / Atlas / Firefox، مع الأذونات الممنوحة لها |
كل نتيجة تحصل على: ما هي، ومن أين جاءت (السجل، أو المتجر، أو git، أو سكربت محلي، أو خادم بعيد — أو UNKNOWN-ORIGIN)، وما يمكنها فعله (EXECUTES، HOLDS-SECRETS، BROAD-FILESYSTEM، BROAD-WEB، NETWORK)، ومسار الدليل حتى تتمكن من التحقق يدويًا.
يتعرف Geiger أيضًا على أغلفة السياسات (policy wrappers) (الوكلاء الذين يضعون طبقة إنفاذ أمام خوادم MCP) ويبلّغ عن الطبقتين بدلًا من إخفاء الخادم الحقيقي خلف الغلاف.
--json
الذي تسمّيه صراحةً.Node.js 18 أو أحدث. هذا كل شيء. يأتي Node مع npm وnpx، و
geiger بلا أي تبعيات، لذا لا يُثبَّت أي شيء آخر. لا تثبيت عام، ولا صلاحيات مسؤول، ولا حساب.
إذا لم يكن Node موجودًا على الجهاز بعد، فهو أمر واحد باستخدام مدير الحزم
الذي لديك بالفعل — ثم افتح طرفية جديدة حتى يصبح npx على المسار:
winget install OpenJS.NodeJS.LTS      # Windows
brew install node                     # macOS (Homebrew)
sudo apt install nodejs npm           # Debian / Ubuntu
منصات أخرى ومديرو إصدارات (nvm، fnm): https://nodejs.org/en/download
npx geiger-scan                        scan, print the report
npx geiger-scan --html report.html     self-contained HTML report with per-finding
                                       "what to do" remediation guidance
npx geiger-scan --json out.json        machine-readable findings (schemaVersion 1)
npx geiger-scan --path D:\repo1 --path E:\repo2
                                       also scan these project directories for
                                       project-level agent and MCP configs
npx geiger-scan --home C:\Users\other  scan a different home root (another user
                                       profile, a mounted image)
npx geiger-scan --strict               exit 2 if anything can execute code or
                                       holds secrets
npx geiger-scan --diff baseline.json   compare against an earlier --json
                                       snapshot: what appeared, disappeared,
                                       or escalated since then
إنذار الانحراف: بعد أن تراجع جهازًا ما، احفظ خط أساس
(--json baseline.json) وضع geiger-scan --strict --diff baseline.json
في cron أو CI. لا يخرج بالرمز 2 إلا عندما يستطيع شيء جديد تنفيذ شيفرة أو
الاحتفاظ بأسرار — أما الجرد القائم الذي روجع بالفعل فيبقى صامتًا. النموذج الذهني نفسه
الخاص بملف القفل: اقبل ما هو موجود، وأنذر عند التغيير.
هل السجل محظور، أم تريد فرع main غير المُصدَر؟
يشغّل npx github:Atomburstofficial/geiger مباشرة من هذا المستودع (لا يزال
بحاجة إلى Node — انظر المتطلبات).