s3n4t0r-0x0/bear-c2
خادم الاستغلال لنتائج خارج النطاق. وجّه هدفًا إلى نطاق تملكه. كل طلب HTTP وكل بريد إلكتروني يرسله يعود إلى لوحة تحكم تتحكم بها، ويحصل على أي استجابة تختارها في المقابل.
BEAR-C2 هو إطار عمل لمحاكاة الخصوم وانتحالهم، مبني حول تقنيات تكتيكات وتقنيات وإجراءات (TTPs) من العالم الحقيقي مستوحاة من مجموعات APT الروسية والصينية والكورية الشمالية والإيرانية. يوفّر بيئة مرنة لسيناريوهات المشاركة المتنوعة، ويقدّم أساسًا واقعيًا لعمليات الفريق الأحمر ومحاكاة الخصوم، مستمدًا من أبحاث المحاكاة ذات الصلة في APT Attack Simulation Repository. يدعم تقنيات التهرب من الدفاعات وخيارات تشفير متعددة لتمثيل دقيق لسيناريوهات الاختراق في العالم الحقيقي.

[!CAUTION] من الضروري ملاحظة أن هذا المشروع مخصّص للأغراض التعليمية والبحثية فقط، وأن أي استخدام غير مصرّح به له قد يؤدي إلى عواقب قانونية.
chmod +x Makefile && ./Makefile

./BEAR-C2
⚠️ ملاحظة: هذا المشروع قيد التطوير النشط. تُضاف الميزات وتُحسَّن باستمرار.
| الميزة | الوصف |
|---|---|
| مستمعات متعددة البروتوكولات | DoH، HTTPS، HTTP، QUIC، Reverse TCP |
| تشفير لكل مستمع | AES، XOR، RC4، DES، ChaCha20، RSA |
| ملفات تعريف تسريب البيانات | Google Drive، OneDrive، Dropbox |
| قنوات C2 مدمجة | قناة اتصال C2 مدمجة عبر Telegram، Discord |
| دعم البروكسي | دعم بروكسي وإعادة توجيه SOCKS4، SOCKS4a، وSOCKS5 |
| خوارزمية توليد النطاقات الديناميكية | دعم DGA لمحاكاة البنية التحتية المرنة |
| بصمة JA3S | بصمات JA3S قابلة للتخصيص لمحاكاة حركة المرور وضبط ملف تعريف الشبكة |
| ملفات تعريف Malleable C2 | دعم Malleable C2 profiles المجتمعية لمحاكاة مرنة لحركة مرور الشبكة |
يتطلب التكرار الدقيق لتقنيات APT وجود بيئة مرنة قادرة على محاكاة بروتوكولات الاتصال وطرق التشفير وتقنيات تسريب البيانات وقنوات/ملفات تعريف C2 المستخدمة في الاختراقات الحديثة. ومع ذلك، فقد كان تحقيق هذا المستوى من الدقة يمثل تحديًا دائمًا.
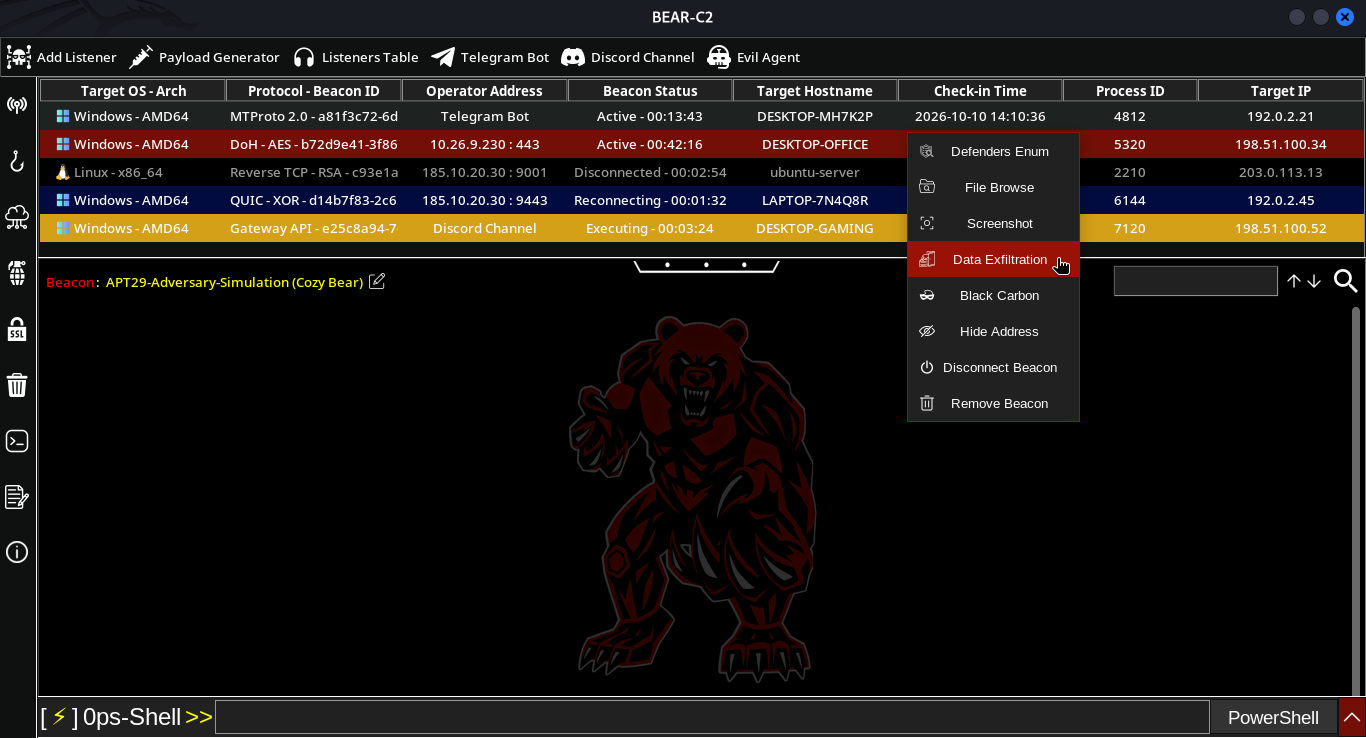
في كل مرة يحتاج فيها المشغّل إلى اختبار مخطط تشفير محدد مع ملف تعريف تسريب بيانات معين، يجب بناء سكربت C2 منفصل ليتوافق مع سيناريو الهجوم. على سبيل المثال، قد تتطلب إحدى المحاكاات تشفير AES مع تسريب بيانات عبر OneDrive، بينما قد تحتاج أخرى إلى طريقة تشفير مختلفة مقترنة بـ تسريب بيانات عبر Dropbox لتعكس التقنيات الملاحظة في الهجمات الواقعية. هذا النقص في المرونة يجعل العملية غير فعّالة ومستهلكة للوقت.
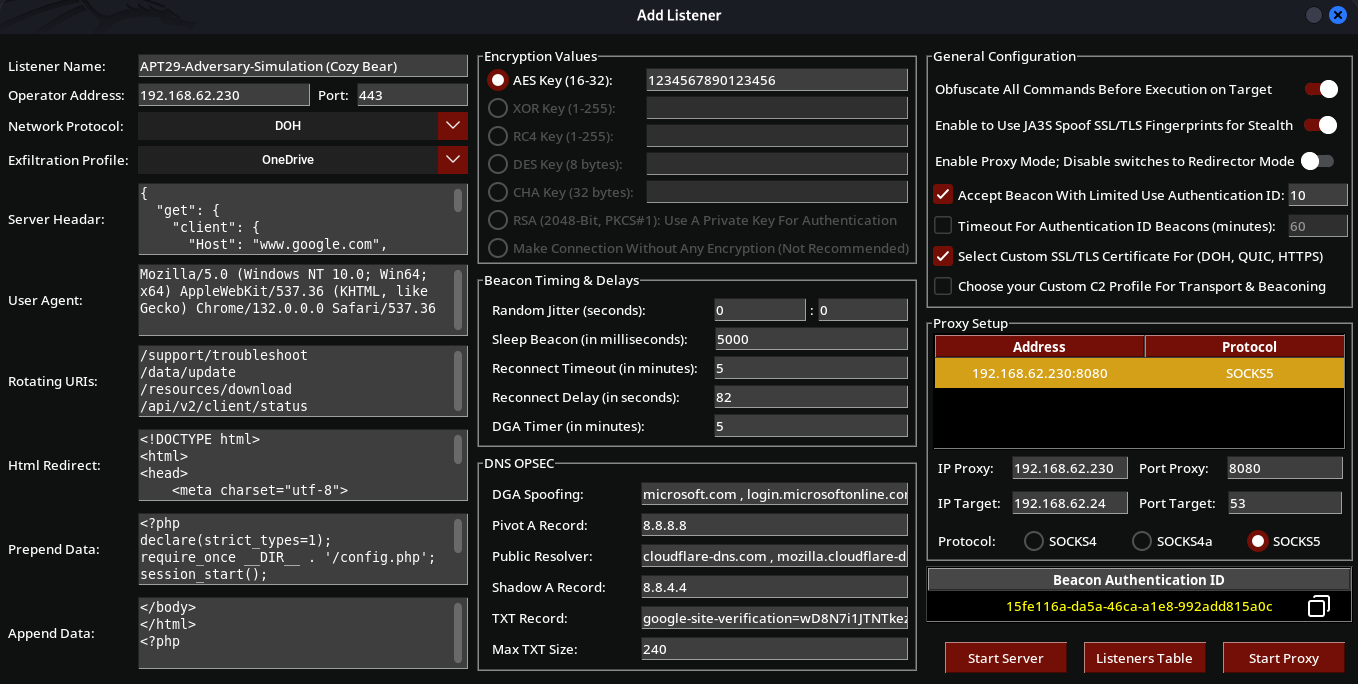
لهذا السبب تم تطوير BEAR C2 لتوفير محاكاة الخصوم مع تخصيص كامل عبر المستمع الجديد، مما يتيح التكوين السلس لـ بروتوكولات الاتصال والتشفير وتسريب البيانات وتقنيات التحميل الآلي. وهذا يضمن أن المحاكاات يمكنها أن تعكس بدقة اختراقات APT الحقيقية دون الحاجة إلى بناء سكربتات مخصصة لكل سيناريو.
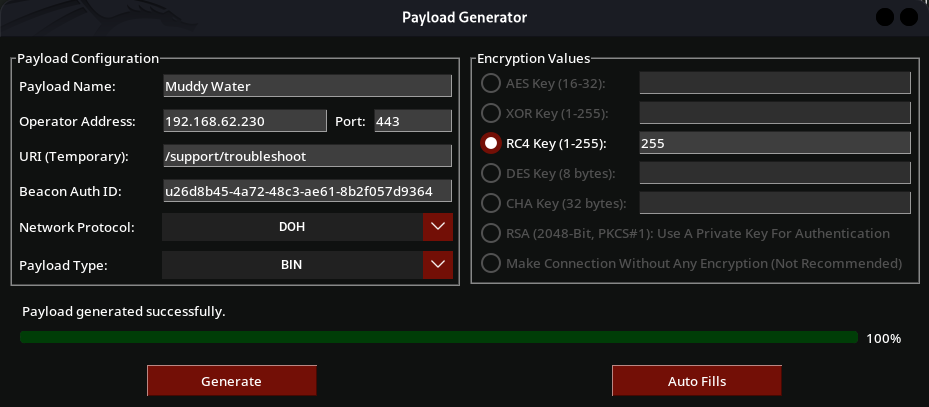
مولّد الحمولات الخاص بـ BEAR-C2. يبني تلقائيًا حمولات/بيكونات مخصصة وفقًا لتكوين المستمع المحدد، مع دعم أنواع الحمولات (EXE، DLL، BIN، HEX)، وبروتوكولات الشبكة (DoH، HTTPS، HTTP، QUIC، Reverse TCP)، وأنواع التشفير (AES، XOR، RC4، DES، ChaCha20، RSA، أو بدون). يفتح زر Auto Fills نافذة اختيار المستمع التي تسرد جميع المستمعين المُكوَّنين مسبقًا من جدول المستمعين. عند اختيار مستمع، يملأ Tactical Load تلقائيًا اسم المستمع، وعنوان المشغّل + المنفذ، وبروتوكول الشبكة، ونوع التشفير + المفتاح، ومعرّف مصادقة البيكون، ومسار URI. يتيح ذلك للمشغّلين توليد حمولات مطابقة بسرعة دون إعادة إدخال تفاصيل المستمع يدويًا.
يوفر جدول المستمعين نظرة عامة مركزية لجميع مستمعي C2 النشطين والمُكوَّنين. يعرض تفاصيل أساسية مثل اسم المستمع، والعنوان، وبروتوكول الشبكة، وطريقة التشفير، وملف تعريف تسريب البيانات، والحالة الحالية (نشط أو متوقف/غير متصل). من خلال هذه الواجهة، يمكن للمشغّلين بدء المستمعين أو إيقافهم أو إعادة تسميتهم أو إزالتهم بسهولة. كما يوفر وصولًا سريعًا إلى مفاتيح التشفير ومعرّفات المصادقة لإدارة اتصال البيكون. يعمل هذا الجدول كمركز قيادة لتنسيق ومراقبة بنيتك التحتية لـ C2.

قم بتكوين إعدادات التسريب لكل جلسة لمزوّدي التخزين السحابي المدعومين مثل Google Drive, OneDrive, and Dropbox. تتيح لك واجهة Exfiltration Profile تعريف رموز الوصول إلى واجهة برمجة التطبيقات (API) ومسارات المجلدات الوجهة، مما يمكّنك من تخصيص سير عمل جمع البيانات لكل جلسة. يمكن لكل جلسة استخدام ملف تعريف التسريب الخاص بها، مما يسهّل توجيه البيانات المجمّعة إلى مزوّدي تخزين سحابي أو وجهات مختلفة وفقًا للعملية.

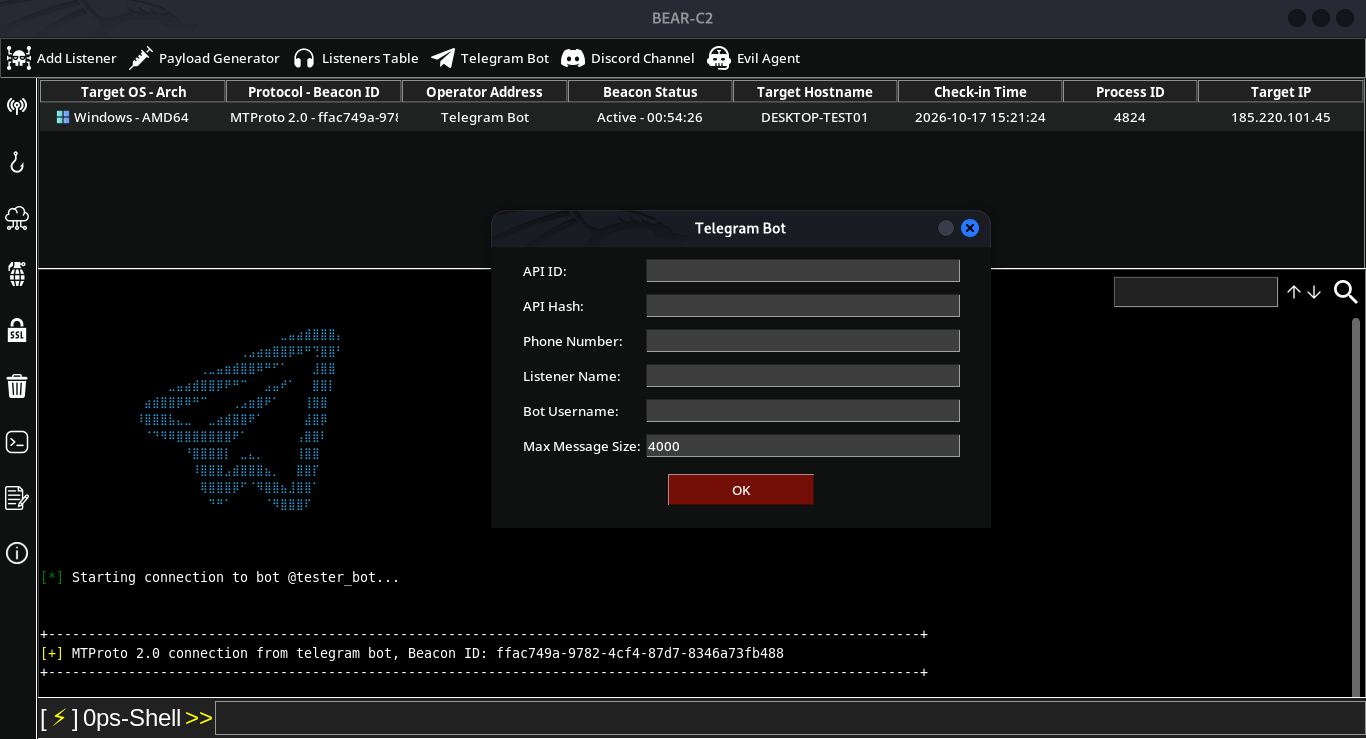
تستخدم طبقة اتصال Telegram روبوت Telegram كوسيط بين خادم C2 والحمولة (payload). يصادق خادم C2 على حساب Telegram باستخدام معرّف API وAPI Hash ورقم الهاتف المُكوَّن، ثم يتصل بروبوت Telegram الذي تم إنشاؤه مسبقًا عبر ذلك الحساب.
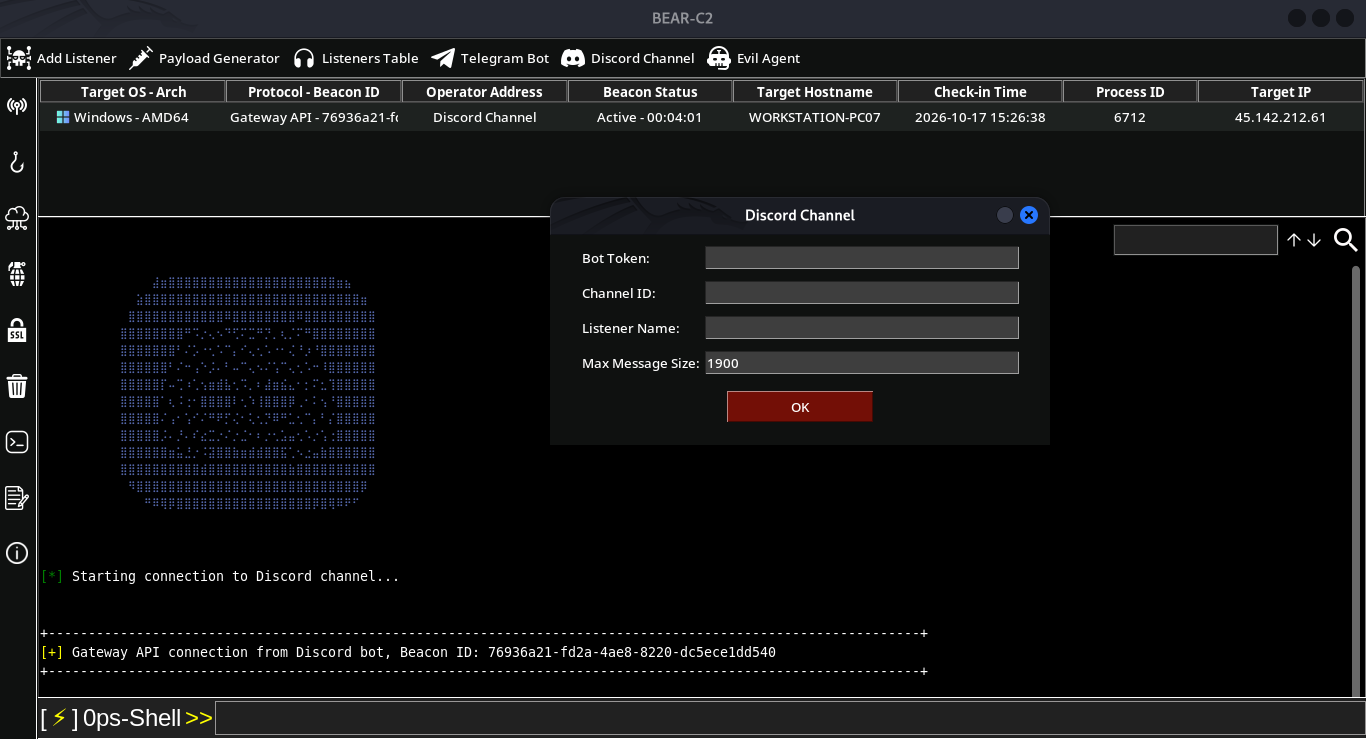
تستبدل هذه المرحلة قناة الاتصال التقليدية للقيادة والتحكم بـطبقة اتصال قائمة على Discord باستخدام Discord Gateway API. فبدلًا من الاعتماد على خوادم مخصصة أو عناوين IP ثابتة أو نطاقات مخصصة، يتواصل المشغّلون مع الحمولة المحاكاة عبر قناة Discord خاصة.
evil agent هو مولّد حمولات لـ BEAR-C2 يبني وكلاء مخصصين يتواصلون عبر منصات المراسلة التابعة لجهات خارجية، ويدعم أنواع الوكيل (Discord، Telegram)، وأنواع الحمولة (EXE، DLL، BIN، HEX)، وحجم رسالة أقصى قابل للتكوين. تعرض الواجهة ديناميكيًا الحقول المطلوبة لكل نوع وكيل: Bot Token وChannel ID وUser ID لـ Discord، أو Bot Token فقط لـ Telegram، مما يوفر قناة اتصال بديلة عبر منصات المراسلة الموجودة دون الحاجة إلى مستمع مخصص أو منفذ مكشوف.