
selenium-stealth
 diprajpatra/selenium-stealth
طبقة تمويه لـ Selenium Chrome تعمل على تغيير بصمة المتصفح وإشارات الأتمتة لتجاوز اكتشاف البوتات والحفاظ على درجات reCAPTCHA v3.
anti-botfingerprint-spoofingcaptcha-bypass
739
diprajpatra/selenium-stealthطبقة تمويه لـ Selenium Chrome تعمل على تغيير بصمة المتصفح وإشارات الأتمتة لتجاوز اكتشاف البوتات والحفاظ على درجات reCAPTCHA v3.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 adityatelange/evil-winrm-py
تنفيذ الأوامر تفاعليًا على أجهزة Windows البعيدة باستخدام بروتوكول WinRM (أسرع فقط)
 monad-developers/ultrafuzz
التشويش الذكي الشامل على العقود الذكية واصطياد التهديدات
 nu11secur1ty/cisco
مجموعة أدوات تدقيق أمني لأجهزة شبكات Cisco، تركز على مراجعة التكوين، اكتشاف الثغرات، واختبار الاختراق للبنية التحتية للشبكات المؤسسية.
 viralmaniar/vulnvault
قاعدة معرفية موجهة للمطورين حول ثغرات أمن التطبيقات، تتضمن أمثلة على الشيفرة غير الآمنة مقابل الآمنة، وإرشادات الوقاية، وربطها بمعايير OWASP/CWE عبر…
 habanada/nativepe
مكتبة Object Pascal (Delphi) لتحليل وربط وتحميل وتفريغ ملفات Windows PE، مع عمليات النقل والاستيراد وTLS وقراءة ذاكرة العمليات عن بُعد.
 corelight/quipu
مختبر سطح مكتب لكتابة قواعد YARA والتحقق من صحتها وتجميعها واختبارها.
 gmh5225/injection-2
مجموعة منسّقة من تقنيات حقن العمليات في Windows، مع روابط لكتابات حول Conhost وPROPagate وKernelCallbackTable وتسميم KnownDlls وغيرها من أساليب حقن…
 gmh5225/jataayu
أمن وكيل الذكاء الاصطناعي المدعوم بنماذج اللغة الكبيرة — كشف الحقن الوارد + حماية الخصوصية الصادرة
 mythicagents/xenon
وكيل Mythic لنظام Windows مكتوب بلغة C
 mythicc2profiles/httpx
قابل للتكوين، مدفوع بالمجتمع، ملف تعريف HTTP C2
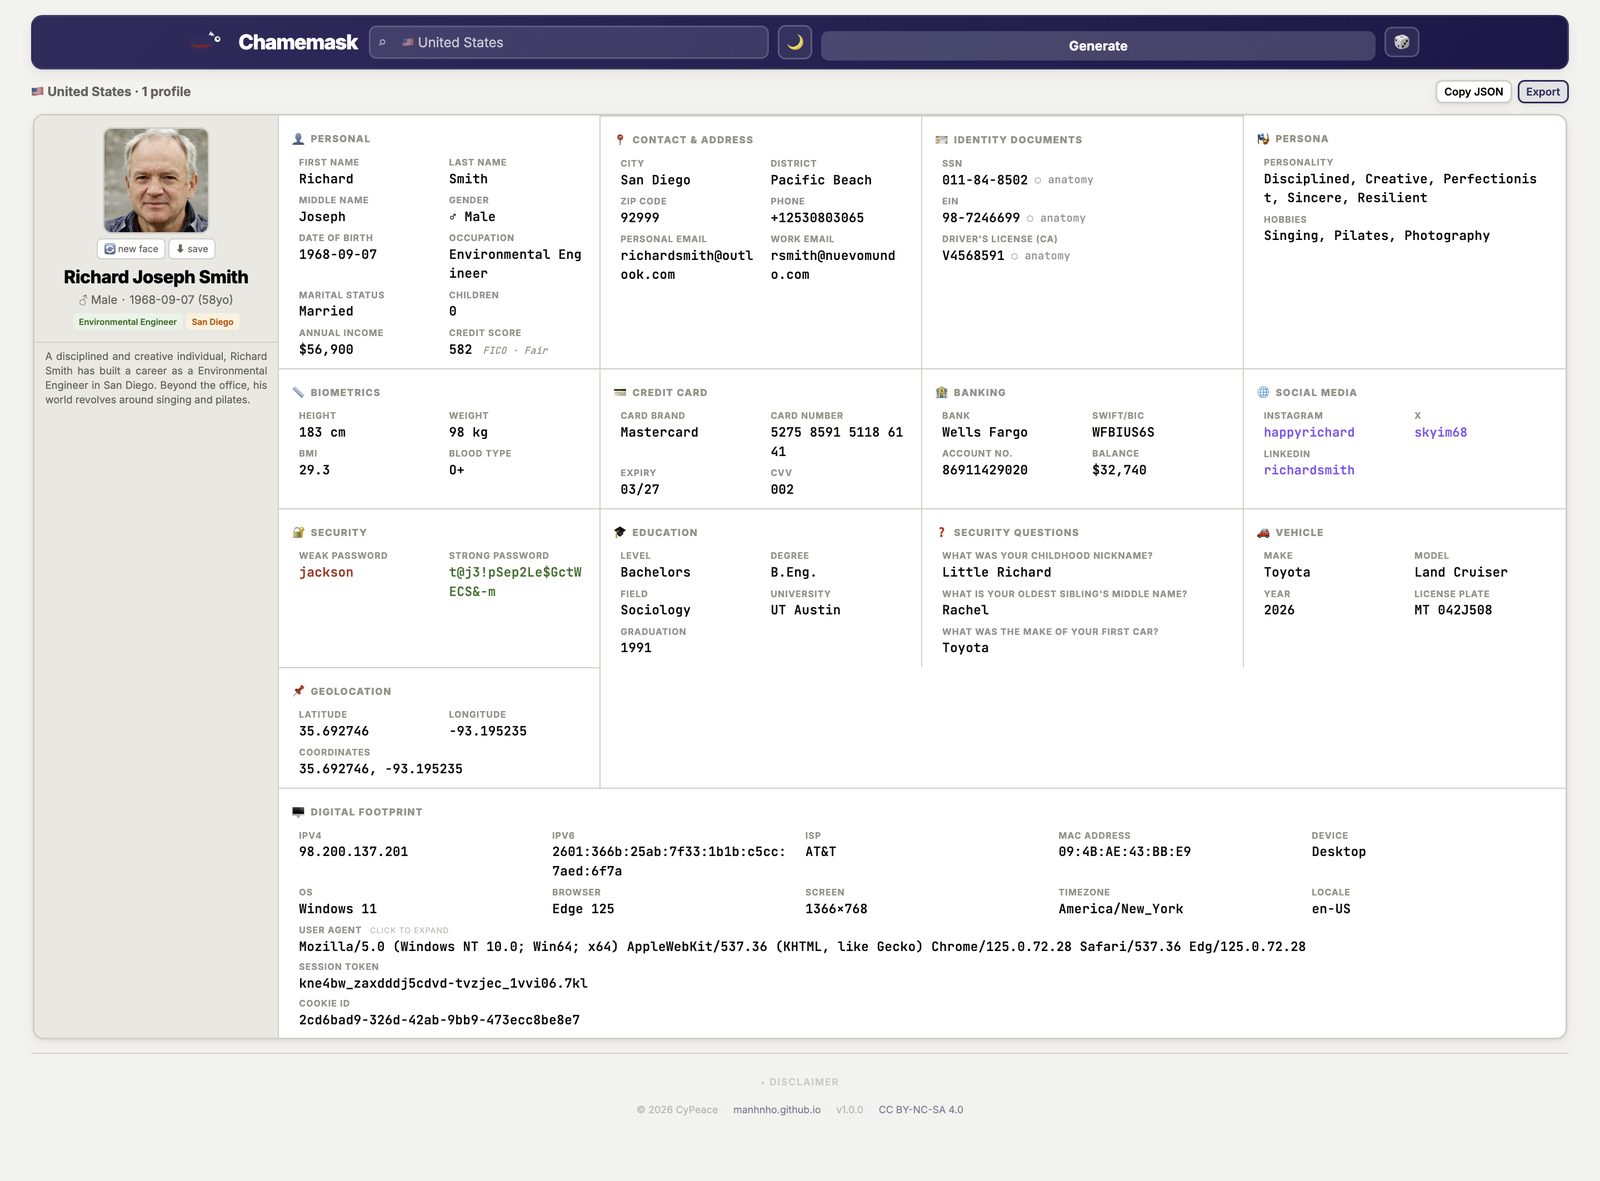 manhnho/chamemask
مولّد هويات مزيفة. 102 دولة، ملف HTML واحد، دون إعداد.

 euph00/zoneclaw-code
كود القياس والدفاع لهجمات الذاكرة الدائمة على وكلاء استخدام الحاسوب بأسلوب OpenClaw، مع تخفيف تقسيم الذاكرة، وسيناريوهات الهجوم، ونصوص التقييم.
 davidvoitenko/proxy-workbench
يجمع ويفحص ويرتب الوكلاء العامين HTTP/SOCKS مقابل أهدافك الخاصة، ثم يقدمها عبر صادرات مرتبة، ومجموعات، وبوابة دوارة، وواجهة برمجة تطبيقات محلية.


 ndaal_open_source/ndaal_public_auditd
مجموعة قواعد Linux Auditd وفق أفضل الممارسات مع 14,956 قاعدة مرتبطة بـ MITRE ATT&CK، ودور نشر Ansible، وأدوات lint/test لمراقبة الأمان وتدقيق…