mythicagents/xenon
وكيل Mythic لنظام Windows مكتوب بلغة C
⚠️ Xenon في مرحلة إصدار مبكرة. إنه غير آمن من ناحية OPSEC وقد يحتوي على مشاكل في الذاكرة تؤدي إلى أعطال. اختبره جيدًا إذا كنت تخطط لاستخدامه في بيئة حقيقية.
لا يقدم Xenon أي ادعاءات بشأن التهرب. الإعداد الافتراضي لن يكون آمنًا من ناحية OPSEC. هدف Xenon هو السماح للمشغل بتخصيص الميزات لتحقيق أهدافه.
تثبيت Xenon على خادم Mythic موجود بالفعل أمر سهل للغاية. إذا لم يكن لديك خادم Mythic مُعد بعد، فانتقل إلى صفحة مشروع Mythic.
لمزيد من التخصيصات والتهرب، راجع الويكي.
من دليل تثبيت Mythic، استخدم الأمر التالي لتثبيت Xenon كمستخدم root:
./mythic-cli install github https://github.com/MythicAgents/Xenon.git
من دليل تثبيت Mythic، استخدم الأمر التالي لتثبيت Xenon كمستخدم غير root:
sudo -E ./mythic-cli install github https://github.com/MythicAgents/Xenon.git
| الأمر | الاستخدام | الوصف |
|---|---|---|
pwd | pwd | عرض دليل العمل الحالي. |
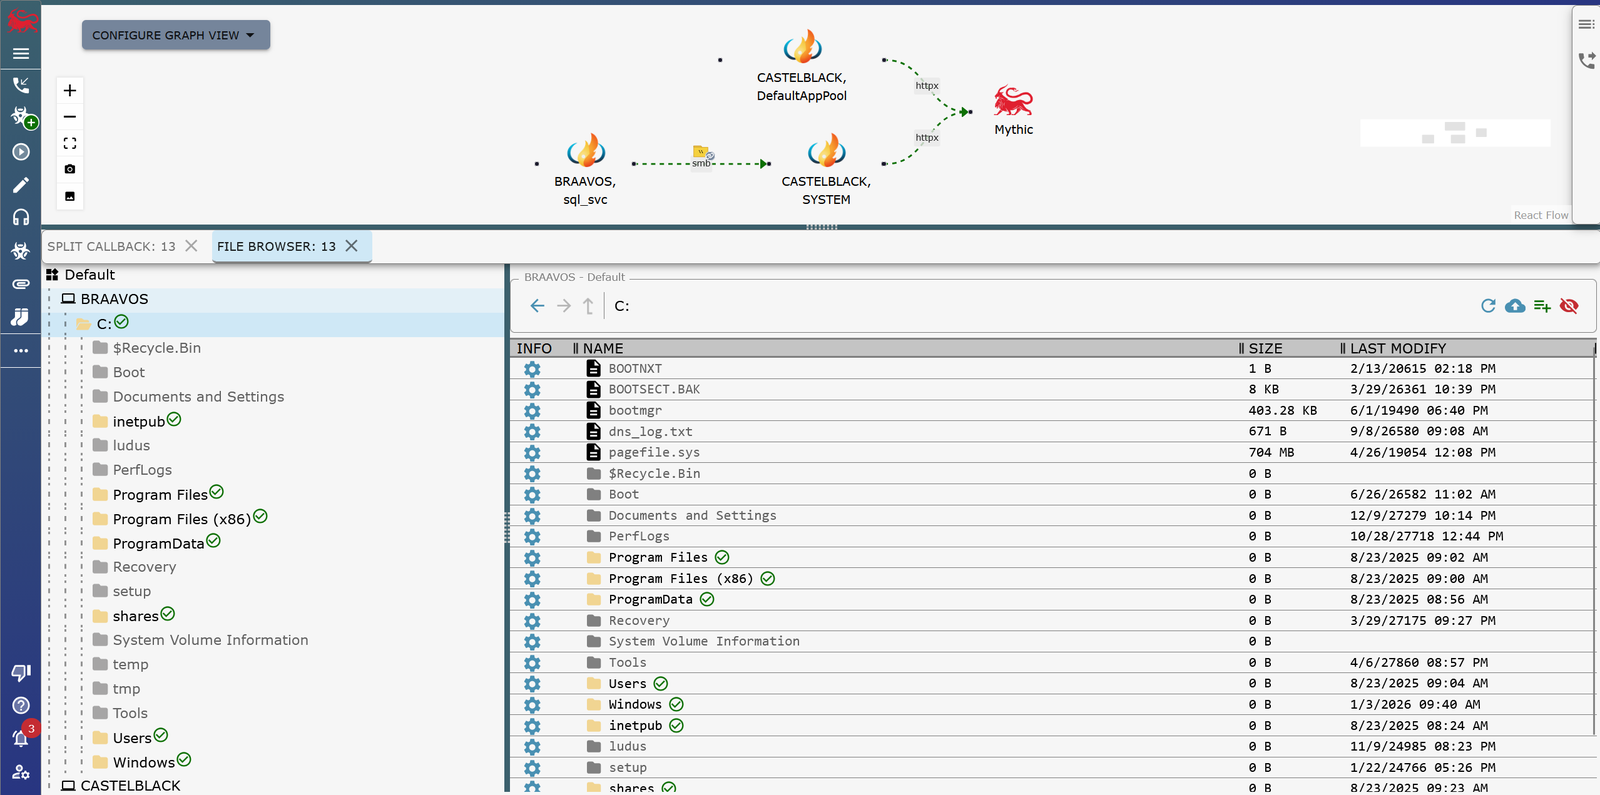
ls | ls [path] | عرض معلومات الدليل لـ <directory>. |
cd | cd <directory> | تغيير دليل العمل. |
cp | cp <source file> <destination file> | نسخ ملف إلى وجهة جديدة. |
rm | rm <path|file> | حذف دليل أو ملف. |
mkdir | mkdir <path> | إنشاء دليل جديد. |
getuid | getuid | الحصول على الهوية الحالية. |
make_token | make_token <DOMAIN> <username> <password> [LOGON_TYPE] | إنشاء رمز مميز وانتحال شخصيته باستخدام بيانات اعتماد نصية. |
steal_token | steal_token <pid> | سرقة رمز مميز لعملية مستهدفة وانتحال شخصيته. |
rev2self | rev2self | إرجاع الهوية إلى الرمز المميز للعملية الأصلية. |
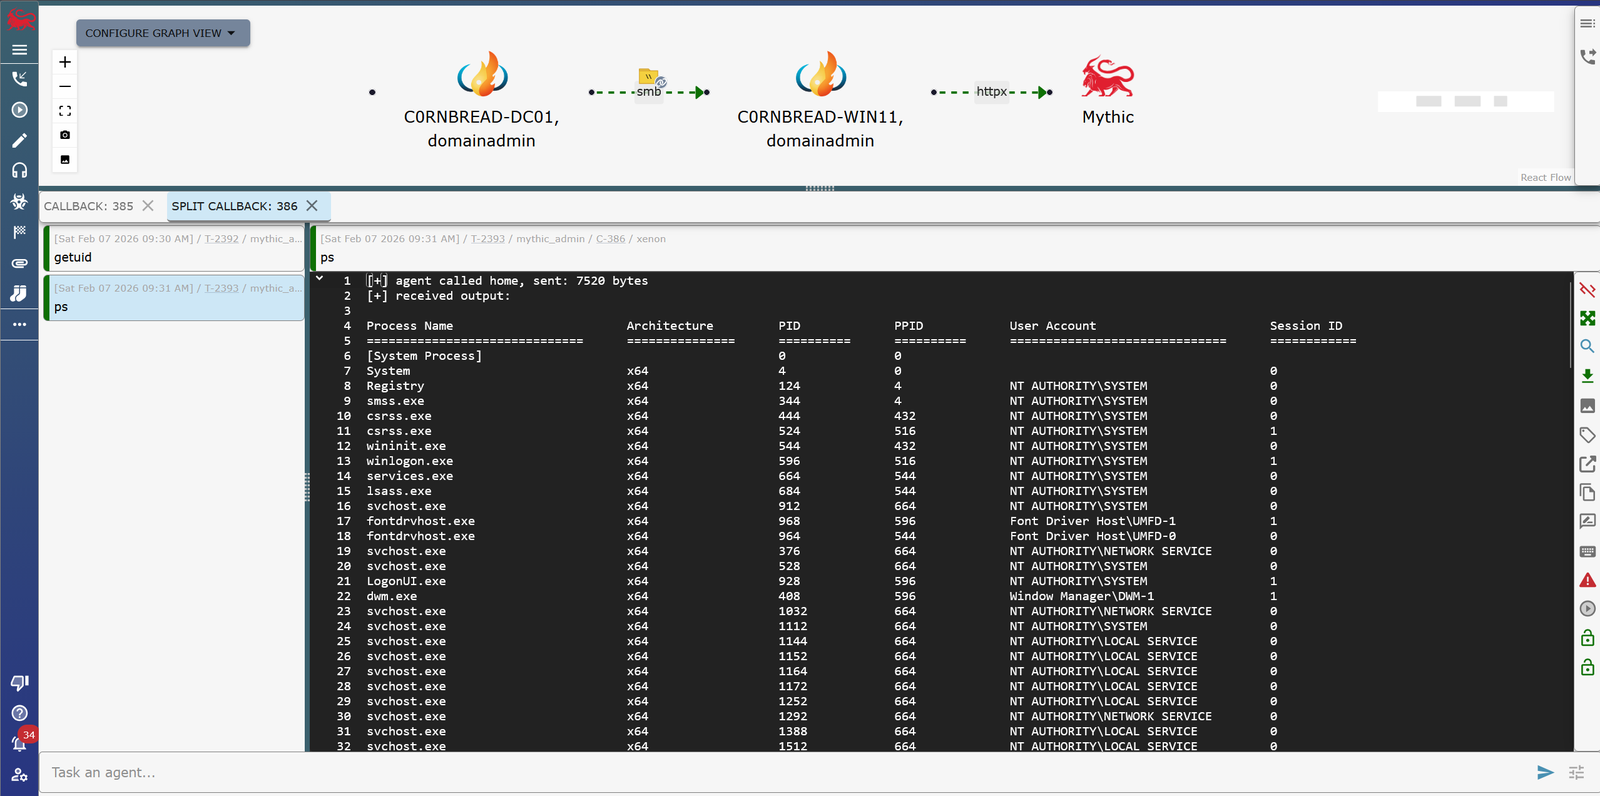
ps | ps | عرض عمليات المضيف. |
shell | shell <command> | تشغيل {command} في طرفية. |
remote_exec | remote_exec -Module [module] -Target [target] -Command [command + args] [-Domain [domain]] [-Username [username]] [-Password [password]] | تنفيذ أمر على جهاز بعيد باستخدام WMI أو WinRM أو SCShell. |
sleep | sleep <seconds> [jitter] | تغيير مؤقت النوم والتذبذب. |
inline_execute | inline_execute -BOF [COFF.o] [-Arguments [optional arguments]] | تنفيذ Beacon Object File في خيط العملية الحالية وعرض المخرجات. تحذير: أنواع الوسائط غير الصحيحة قد تؤدي إلى تعطل عملية الوكيل. |
async_execute | async_execute -BOF [COFF.o] [-Arguments [optional arguments]] | تنفيذ Beacon Object File بشكل غير متزامن في خيط خلفي. تُبثّ المخرجات عبر تحديثات المهمة. يدعم BeaconWakeup / BeaconGetStopJobEvent. |
jobs | jobs | عرض مهام BOF غير المتزامنة قيد التشغيل ومعرّفات مهام Mythic الخاصة بها. |
jobkill | jobkill <task_uuid> | إيقاف BOF غير متزامن قيد التشغيل بواسطة معرّف مهمة وكيل Mythic (يرسل إشارة BeaconGetStopJobEvent). |
usermon | usermon [-Interval 3000] | مراقب تسجيل الدخول غير المتزامن (استطلاع جلسة WTS). تُبثّ التنبيهات المباشرة على هذه المهمة. أوقفه باستخدام jobkill <usermon_task_uuid>. |
keylogger | keylogger [-Interval 30000] | مسجّل مفاتيح غير متزامن: يخزّن ضغطات المفاتيح مؤقتًا ويفرّغها على فترات. المخرجات المباشرة على هذه المهمة. أوقفه باستخدام jobkill <keylogger_task_uuid>. |
inline_execute_assembly | inline_execute_assembly -Assembly [file] [-Arguments [assembly args] [--patchexit] [--amsi] [--etw]] | تنفيذ .NET Assembly في العملية الحالية باستخدام BOF "Inline-EA" الخاص بـ @EricEsquivel (مثال: inline_execute_assembly -Assembly SharpUp.exe -Arguments "audit" --patchexit --amsi --etw) |
execute_assembly | execute_assembly -Assembly [SharpUp.exe] [-Arguments [assembly arguments]] | تنفيذ .NET Assembly في عمليات بعيدة واسترجاع المخرجات. |
execute_dll | execute_dll -File [mimikatz.x64.dll] | تنفيذ Dynamic Link Library كـ PIC. (مثال: execute_dll -File mimikatz.x64.dll) |
spawnto | spawnto -path [C:\Windows\System32\svchost.exe] | تعيين المسار الكامل للعملية المستخدمة في أوامر spawn & inject. |
powerchell | powerchell -Command <command> | تنفيذ سكربت PowerShell باستخدام DLL الخاص بـ PowerChell post-ex. |
powershell_import | powershell_import -File [script.ps1] | --clear | استيراد سكربت PowerShell إلى الذاكرة المؤقتة. |
download | download -path <file path> | تنزيل ملف من النظام المستهدف (يدعم مسار UNC). |
upload | upload (modal) | رفع ملف إلى الجهاز المستهدف باختيار ملف من جهازك. |
status | status | عرض مضيفي اتصال C2 وحالتهم. |
link | link <target> [<named pipe>|<tcp_port>] | الاتصال بوكيل SMB/TCP Link. |
unlink | unlink <Display Id> | قطع الاتصال بوكيل SMB/TCP Link. |
socks | socks <start/stop> <port number> | تمكين وكيل متوافق مع SOCKS 5 لإرسال البيانات إلى الشبكة المستهدفة. |
rportfwd | rportfwd -Action {start|stop} -Port [port] -RemoteIP [ip] -RemotePort [port] | إعادة توجيه المنفذ العكسي. |
kill | kill [pid] | إنهاء عملية بواسطة PID. |
register_process_inject_kit | register_process_inject_kit (pops modal) | تسجيل BOF مخصص لاستخدامه في حقن العمليات (متوافق مع CS). راجع الوثائق للمتطلبات. |
exit | exit | تكليف البرنامج المزروع بالخروج. |
تُشغَّل ملفات Beacon Object Files طويلة التشغيل في خيط خلفي وتبثّ المخرجات مع تحديثات المهمة. أوقفها باستخدام jobkill مع معرّف مهمة وكيل Mythic (راجع jobs).