
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2593 نتائج
KUMO-Domain-Recon-Tool preview

KUMO-Domain-Recon-Tool

GitHubkarim852/kumo-domain-recon-tool

إطار عمل للاستطلاع المفتوح وأمن المعلومات على النطاقات يشغّل 26 وحدة متوازية لـ DNS، والمنافذ، والنطاقات الفرعية، وبيانات الاعتماد المسرّبة، ونقاط…
osintreconnaissancevulnerability-scanners+8
62
منذ 7 أيام
gonc preview

gonc

GitHubthreatexpert/gonc

Netcat مع اجتياز NAT تلقائي، وP2P آمن، وميزات متقدمة للوصول إلى shell، ونقل الملفات، ووكالة الشبكة.
general-purpose-utilitiesencryption-decryption-toolsweb-proxies-interception+6
733منذ 11 أيام
HashSiphon preview

HashSiphon

GitHubivancabrera02/hashsiphon

يستخرج تجزئة NetNTLMv2 للمستخدم الحالي عبر تمرير مصادقة HTTP، متجنبًا استدعاءات SSPI المباشرة؛ بينما يفوّض الإصدار v2 المصادقة إلى خدمة BITS لكسر…

defensive-toolspassword-attacksinformation-gathering+3
36منذ شهر واحد
blitzstrike preview

blitzstrike

GitHubshinthink/blitzstrike

خادم MCP يجمع منهجية اختبار اختراق من ثلاث طبقات: استطلاع سطح الهجوم، والتحليل الساكن من المصدر إلى الحوض، والتحقق المباشر من النتائج مع سلاسل…
penetration-testing-frameworksreconnaissancestatic-analysis+8
504منذ 10س 47د
askWAM preview

askWAM

GitHubdirkjanm/askwam

اطلب من مدير حسابات الويب (WAM) رموز Entra ID
identity-managementpost-exploitationpenetration-testing+5
162منذ 29 أيام
dig preview

dig

GitHubxsser/dig

أداة تغليف (wrapper) لأمر dig على macOS تُضيف سجلات TXT محلية مُنتحلة إلى مخرجات استعلام DNS، مصممة لخداع وكلاء LLM لتنفيذ اختبار اختراق آلي.

information-gatheringpenetration-testingcommand-and-control+3
108منذ 28 أيام
ARES preview

ARES

GitHubmafifrizi/ares

منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات.
defensive-toolspenetration-testing-frameworksexploit-frameworks+5
614منذ 8 أيام
pentest-copilot preview

pentest-copilot

GitHubbugbasesecurity/pentest-copilot

وكيل اختبار اختراق مدفوع بالذكاء الاصطناعي يتصل بصندوق Kali، ويشغّل أدوات الأمان بشكل مستقل، ويحلل النتائج، ويكرر عبر سير عمل قائم على المتصفح.
penetration-testing-frameworksreconnaissanceweb-proxies-interception+8
1.5kمنذ شهر واحد
Dropper preview

Dropper

GitHubgmh5225/dropper

أداة لتضمين الحمولات في صور بصيغة JPG/PNG، مما يسمح بتنفيذ إجراءات معينة عند فتحها.

defensive-toolsexploitationsteganography+4
2منذ سنة واحدة
gori preview

gori

GitHubhahwul/gori

وكيل اعتراض HTTP سريع يعمل بلوحة المفاتيح، ومجموعة أدوات للاختراق واختبار الاختراق تعمل في الطرفية.

vulnerability-scannersweb-proxies-interceptionscripting-automation+8
118منذ يوم واحد
TornadoRevC2 preview

TornadoRevC2

GitHubkamalx06/tornadorevc2

إطار عمل معياري لما بعد الاستغلال يدير جلسات reverse-shell عبر TCP/TLS/mTLS مع إضافات للتعداد والتنفيذ في الذاكرة والتحويل عبر SOCKS5 والاستمرارية.

penetration-testing-frameworksprivilege-escalationpersistence-mechanisms+8
34منذ 3 أيام
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
64منذ 29 أيام
BEAR-C2 preview

BEAR-C2

GitHubs3n4t0r-0x0/bear-c2

خادم الاستغلال لنتائج خارج النطاق. وجّه هدفًا إلى نطاق تملكه. كل طلب HTTP وكل بريد إلكتروني يرسله يعود إلى لوحة تحكم تتحكم بها، ويحصل على أي استجابة…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+8
695منذ 2 أيام
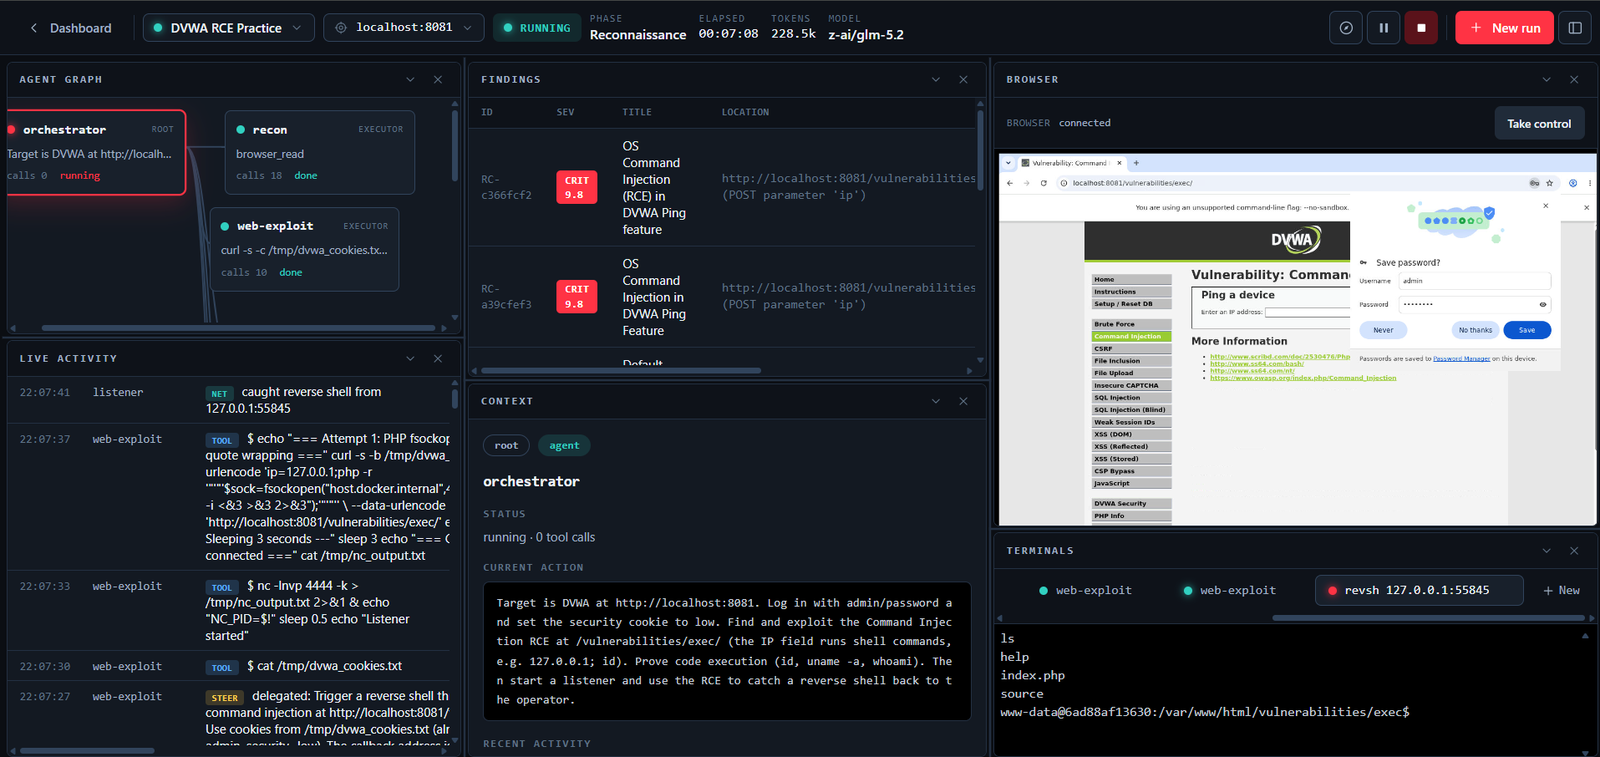
redcell preview

redcell

GitHubmartian56/redcell

منصة الفريق الأحمر بالذكاء الاصطناعي. تشغّل وكلاء LLM المستقلون اختبار اختراق من البداية إلى النهاية داخل حاوية Kali ويكتبون التقرير. محرك…
vulnerability-scannerscode-analysisexploitation+5
330منذ 4 أيام
DefinitelyNotPhishing preview

DefinitelyNotPhishing

GitHubgmh5225/definitelynotphishing

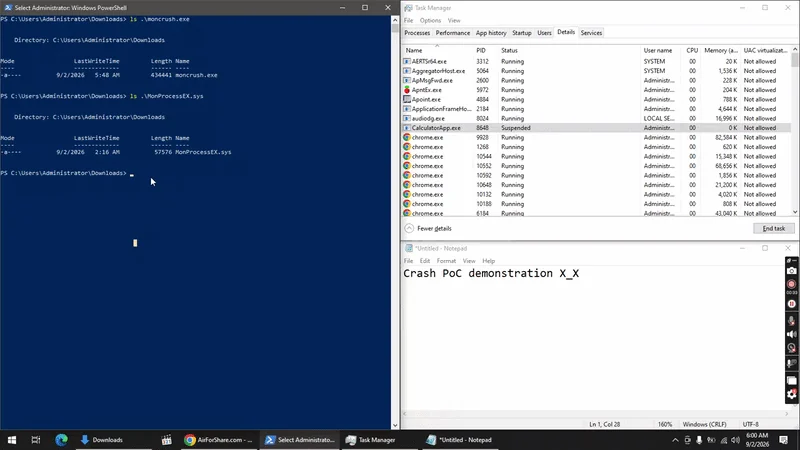
يحتوي على قوالب evilginx للتصيد، وقوالب gophish، وإضافات Burp Suite، وغيرها.
phishing-toolsweb-securitysocial-engineering+3
2منذ سنة واحدة
0xM0nCrush preview

0xM0nCrush

GitHubdeathshotxd/0xm0ncrush

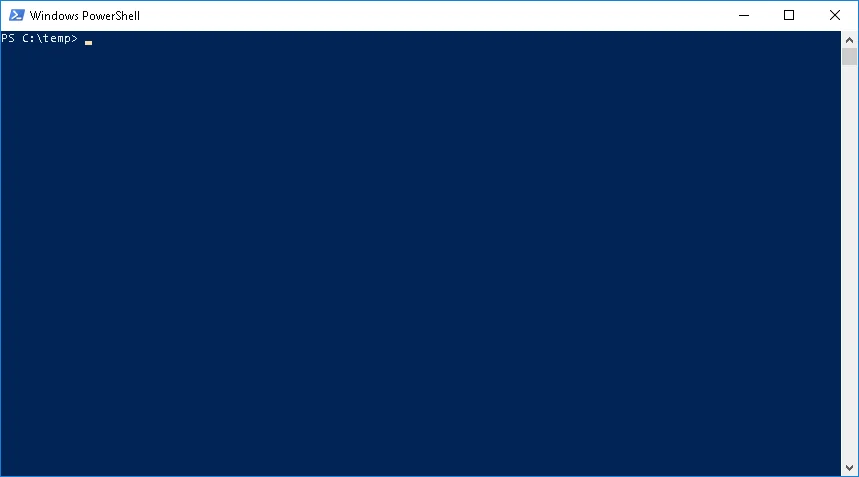
# مُنهي عمليات في وضع النواة باستخدام برنامج تشغيل BYOVD موقّع. يعمل على جميع إصدارات Windows 10/11. بدون إزاحات، بدون PDB. Rust.
defensive-toolsprivilege-escalationexploitation+4
108منذ 9 أيام
DNSlivery preview

DNSlivery

GitHubsamybaiwir/dnslivery

سهولة تسليم الملفات والحمولات عبر DNS
data-exfiltrationpenetration-testingcommand-and-control+2
426منذ 9 أشهر
wraith preview

wraith

GitHubarcanum-sec/wraith

إطار عمل لربط المتصفحات مخصص لفرق الاختراق الأخلاقي المصرح لهم والمعلمين. يربط المتصفحات عبر XSS، ويوفر تحكمًا تفاعليًا بعد الاستغلال، والتقاط غنائم…

exploitationphishingweb-security+6
154منذ 2 أشهر
السابق1…678…100التالي