


مجموعة أدوات أمن لاسلكي بواجهة GTK4 وسطر أوامر تضم 57 وحدة مستقلة لاختبار Wi-Fi وBluetooth و802.15.4 وSDR/RF وNFC واختبار MITM من جهة الموجّه أو على الشبكة في Linux.
مجموعة أدوات أمن لاسلكي مبنية على GTK4 لنظام Linux. 57 وحدة تغطي Wi-Fi، Bluetooth، RF، الجانب المتعلق بالراوتر وأعمال MITM على الشبكة خلف واجهة واحدة.
كل وحدة هي سكربت shell مستقل بذاته. واجهة GUI هي عرض فوقها، وليست حاوية — لا شيء محبوس خلف الواجهة.
تطوير مبكر. تم اختباره بدقة على جهاز واحد بمحول واحد. القسم ما الذي يعمل فعليًا صادق بشأن ما يعنيه ذلك، ويستحق القراءة قبل الإبلاغ عن خطأ.
sudo bash wifisting.sh قائمة مرقمة مجمّعة حسب
الفئة. يطبع bash wifisting.sh --list توفر الوحدات دون
الحاجة إلى صلاحيات root.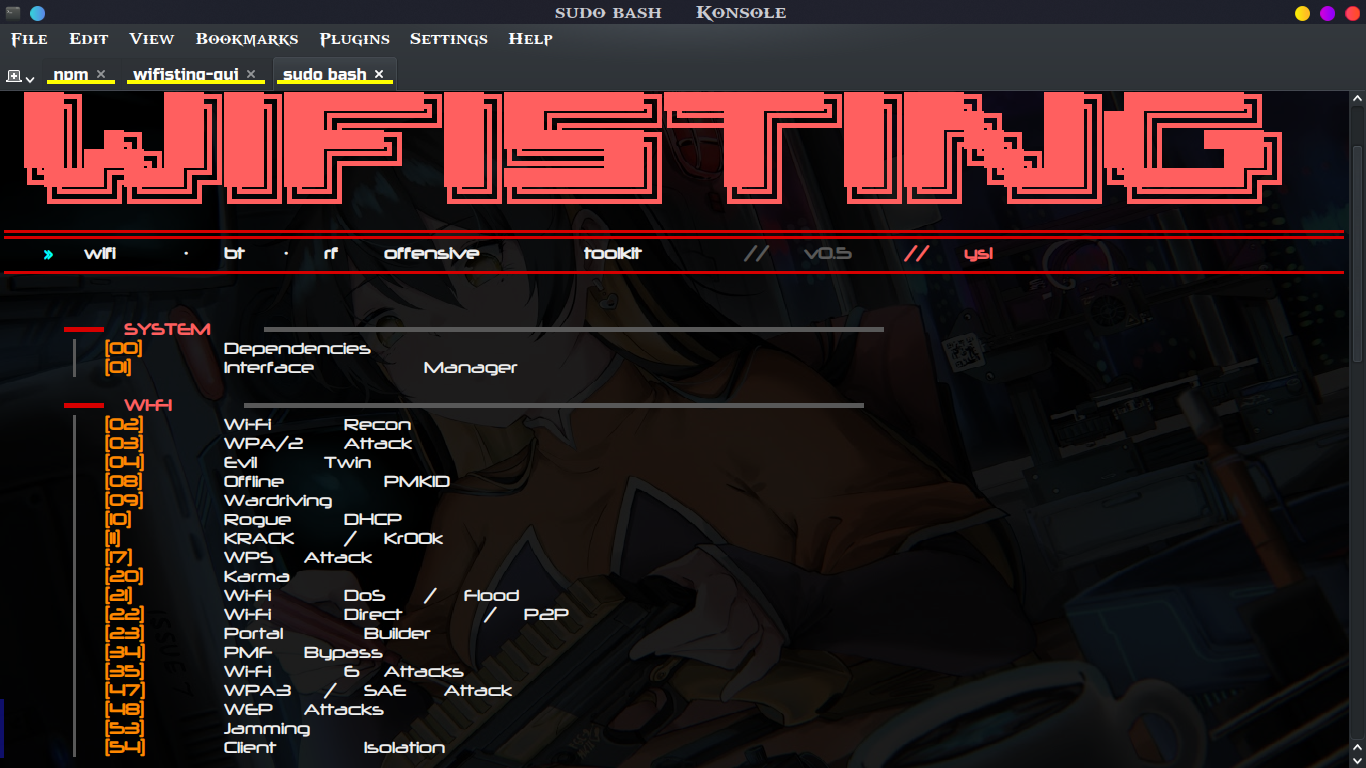
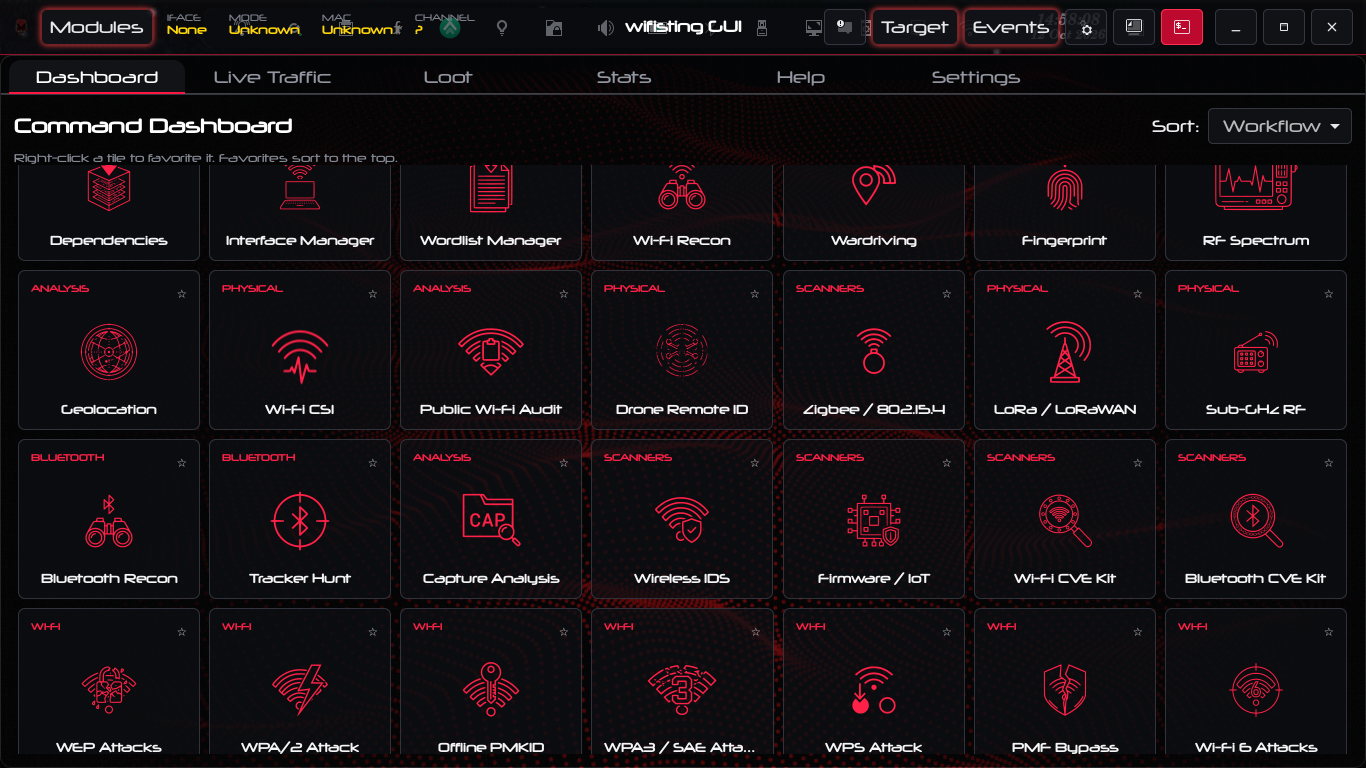
واجهة GUI أصلية. تُبنى wifisting-gui على GTK4 + VTE وتشغّل
نفس وحدات shell عبر بروتوكول TSV صارم. ما يقارب 15,000 سطر
من C، دون أي اعتماد وقت تشغيل أثقل من GTK وVTE.
مجموعة وحدات. أكثر من 50 سكربت shell، كل واحد منها مستقل بذاته،
وكل واحد يحدد موقع جذر مشروعه بنفسه (يعمل تحت pkexec، حيث
يكون HOME هو /root)، وكل واحد لديه فعل --selftest يعمل دون اتصال
ولا يلمس أي عتاد.
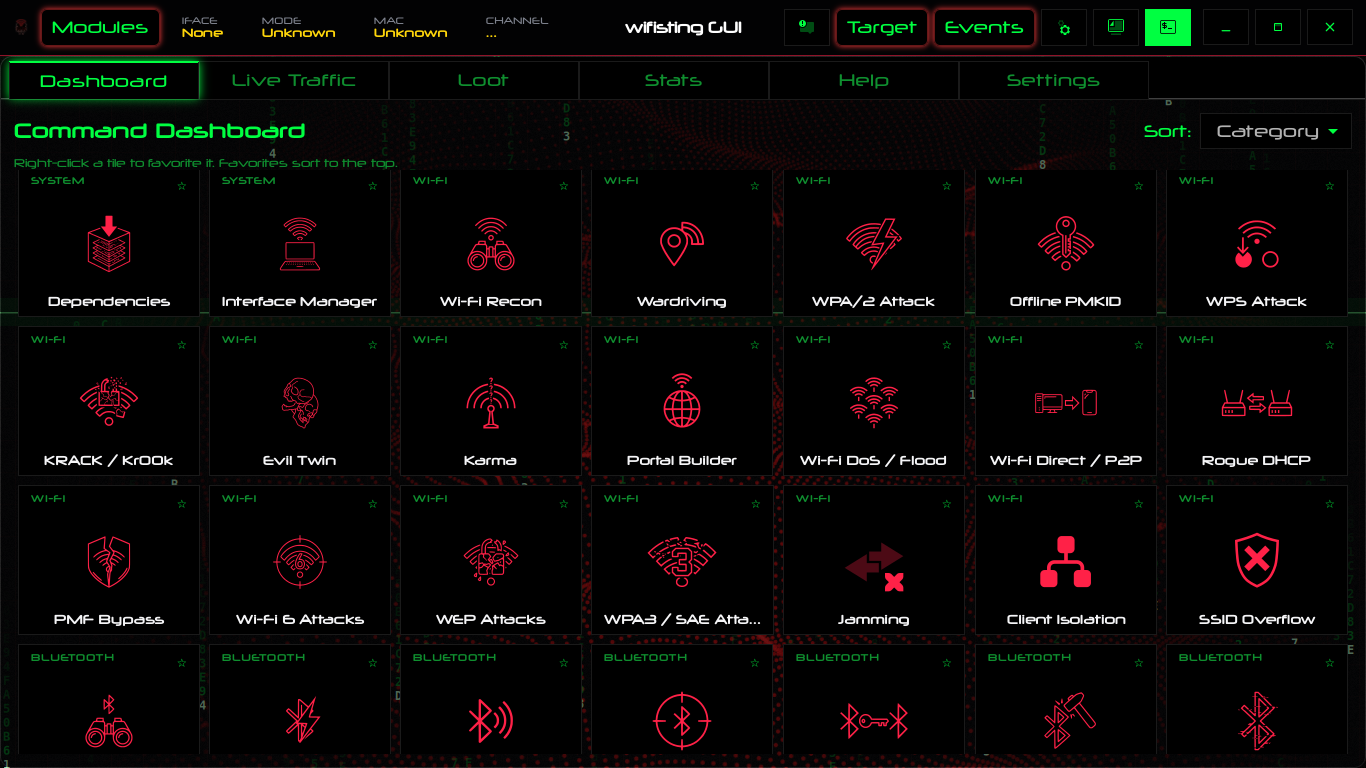
واجهة GUI وواجهة CLI ليستا بديلين — بل تتشاركان الحالة تحت
/tmp/wifisting/. اختر هدفًا في تبويب Recon في واجهة GUI وستراه واجهة CLI.
ابدأ فحصًا من واجهة CLI وستتحدث مؤشرات الحالة في واجهة GUI.
معظم أدوات العمل اللاسلكي متعمقة في مجال واحد. aircrack-ng هو Wi-Fi. bettercap
هو MITM على الشبكة. أدوات BlueZ هي Bluetooth. التقييم يعني خمس أدوات،
وخمس صيغ إعدادات، ولا رؤية مشتركة للهدف.
wifisting واسع عن قصد — عبر الطبقات والبروتوكولات، في مكان واحد. كما يغلّف Responder وmitm6 وntlmrelayx وmdk4 وhcxdumptool بدلًا من إعادة تنفيذها، بحيث تبقى الأدوات المتخصصة في الأسفل حيث تنتمي.
الشيء الآخر الذي يفعله بشكل مختلف: معظم الأدوات تخبرك أنها نجحت. هذه
مبنية لتخبرك عندما لم تنجح. الوحدة التي تبلّغ عن OK بينما الهدف
لم يُمس أسوأ من وحدة تفشل بصوت عالٍ، لذلك توجد
--selftest لكل وحدة، والوحدات المعتمدة على العتاد تقول ما هو مفقود بدلًا
من إرجاع نتيجة فارغة.
التشويش على مستوى الإطار. ليس طوفان deauth — بل تشويش تفاعلي فعلي، وتلاعب باستشعار الحامل وإفساد FCS، يُدار عبر درايفر Atheros معدّل. تطلب هذا نقل modwifi إلى kernel 7.0، ولهذا لا يكاد أحد يوفّره. يمكنك التشويش على beacons نقطة وصول واحدة مع ترك بقية القناة دون مساس.
فيضان SSID مع تحكم حقيقي في طول IE. Beacons يتجاوز SSID فيها حد 32 بايت، وتحمل حمولات حقن في نفس البايتات. أدوات ESP32 المنشورة لا تستطيع فعل ذلك — WiFi.softAP() يقتطع عند 32، لذا تدرجها جميعًا كعمل مستقبلي. بناء الإطار يدويًا يعني أن بايت الطول مستقل عن المحتوى، وهي الحالة التي تهم فعليًا.
تسميم إعلانات الراوتر. يقوم mitm6 بـDHCPv6 ويتخطى إعلانات الراوتر عمدًا، لذا فإن شبكة لا يوجد فيها DHCPv6 قيد التشغيل لا تتأثر به. هذا يفعل RA/SLAAC: حزمة مزوّرة واحدة تعيد تهيئة المسار الافتراضي والمحلّل لكل مضيف.
تجاوز عزل العملاء. ارتداد البوابة، وسرقة المنافذ، وانعكاس البث، بالإضافة إلى مرحّل بين بطاقات الشبكة لإبقاء التجاوز مفتوحًا. من عمل AirSnitch (NDSS'26).
USB Ethernet MITM. قائم على RNDIS، بأسلوب PoisonTap، عبر منفذ USB.
استعادة الراوتر والطرفية. TFTP في وضع الاستعادة، إرشادات UART/U-Boot، تحليل صور الفلاش دون اتصال. من النادر إيجاده في أداة لاسلكية.
التقاط متعدد العُقد. قُد أسطولًا من العُقد البعيدة — Pi، VM، حاسوب محمول — واربط ما تراه.
الأمر الذي أزعم أنه الأهم: الأداة مصمَّمة لتخبرك عندما تفشل. كل وحدة لديها --selftest. الوحدات المعتمدة على العتاد تسمّي العتاد المفقود بدلًا من إرجاع نتيجة فارغة. الوحدة التي تُبلّغ عن OK بينما الهدف لم يُمَس أسوأ من وحدة تفشل بصوت عالٍ، وهذا صنف الأخطاء الذي أطارده.
| الوحدة | الوصف |
|---|---|
00_deps | فحص الأدوات المثبَّتة وتثبيت الحزم المفقودة |
01_iface | اكتشاف الواجهات اللاسلكية والتحكم في وضع المراقبة |
| الوحدة | الوصف |
|---|---|
02_recon | مسح مباشر، اختيار الهدف، تحليل CSV |
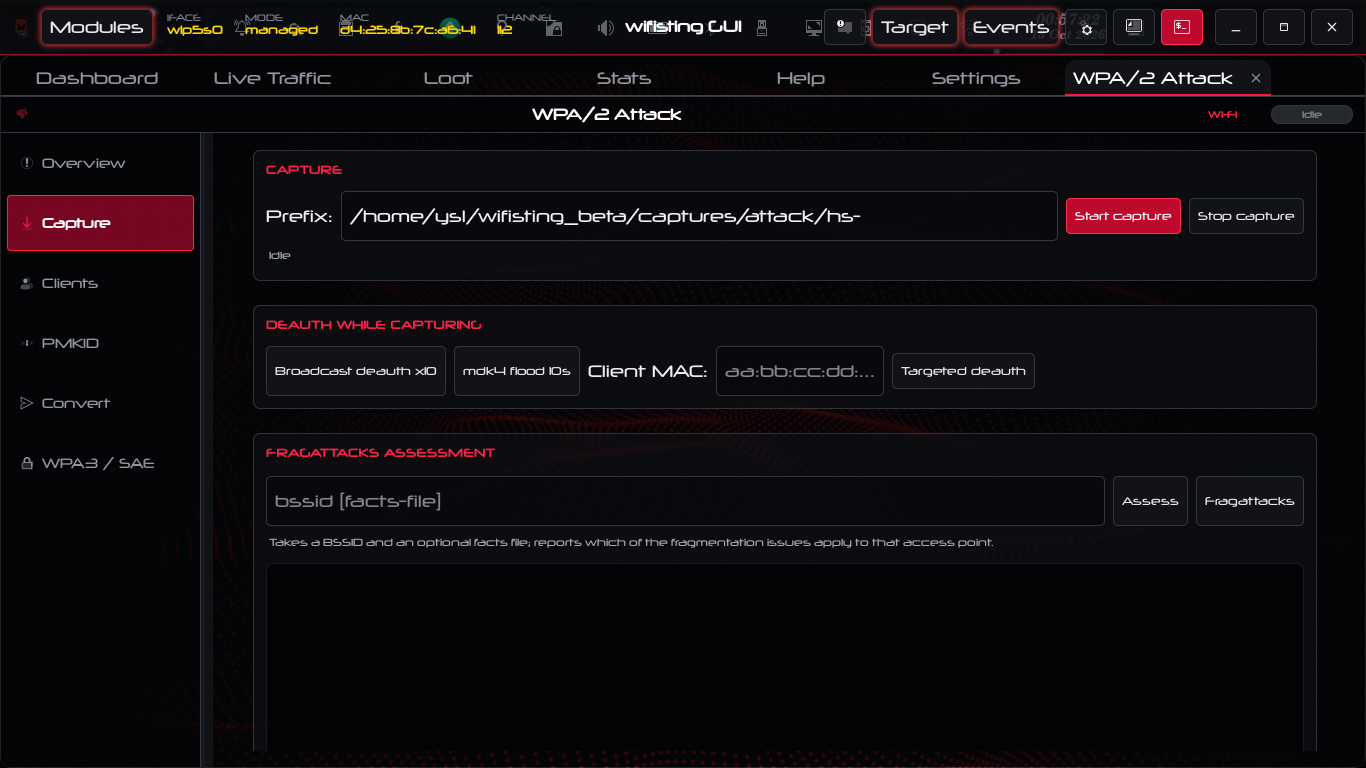
03_attack | Deauth، التقاط مصافحة WPA/WPA2 وPMKID |
04_eviltwin | نقطة وصول خبيثة مع بوابة أسيرة والتقاط بيانات الاعتماد |
08_pmkid_offline | استخراج PMKID دون اتصال والتحويل إلى hashcat |
09_wardrive | مسح موسوم بـ GPS لرسم خرائط التغطية |
10_rogue_dhcp | خادم DHCP خبيث للاعتراض |
11_krack_kr00k | إعادة تثبيت المفاتيح KRACK وKr00k |
17_wps_attack | Pixie Dust وWPS PIN |
20_karma | الرد على كل طلب probe لإيقاع العملاء |
21_beacon_flood | فيضانات beacon وauth، تشويش WIDS، تدابير Michael المضادة |
22_wifi_direct | أجهزة P2P وخدماتها والتفاوض على مالك المجموعة |
23_captive_portal_builder | توليد HTML للبوابة الأسيرة من القوالب |
34_pmf_bypass | وضع حماية إطارات الإدارة 802.11w لكل نقطة وصول |
35_wifi6_attacks | عناصر HE، تصادمات لون BSS، TWT، إعادة الاستخدام المكاني |
47_wpa3_attack | تخفيض الانتقال، Dragonblood، التقاط SAE والقاموس |
48_wep_attack | مصادقة مزيفة، إعادة تشغيل ARP، ChopChop، التجزئة، استعادة المفتاح |
53_jamming | تشويش على مستوى الإطار عبر مشغّل modwifi |
54_client_isolation | ارتداد البوابة، سرقة المنافذ، انعكاس البث، الترحيل بين بطاقات الشبكة |
55_ssid_overflow | SSID بحجم مفرط يتجاوز حد 32 بايت، مع الحقن في البايتات نفسها |
| الوحدة | الوصف |
|---|---|
07_arp | انتحال ARP والتقاط MITM |
13_802.1x_relay | ترحيل RADIUS لـ 802.1X |
32_resolver_poison | تسميم LLMNR/NBT-NS/mDNS، ترحيل NTLM، mitm6، إعلان الراوتر |
49_usb_mitm | USB Ethernet MITM عبر RNDIS |
50_router_lan | TR-064، HNAP، UPnP/SSDP، SNMP، إعادة ربط DNS، CSRF |
51_router_web | حقن صفحة التشخيص، كشف rom-0، بيانات الاعتماد الافتراضية |
52_router_console | TFTP في وضع الاستعادة، إرشادات UART/U-Boot، تحليل الفلاش دون اتصال |
| الوحدة | الوصف |
|---|---|
05_bt_recon | تعداد الأجهزة والبصمة |
06_bt_attack | انتحال BLE وأساسيات هجمات Bluetooth |
12_hid_injection | حقن ضغطات المفاتيح عبر Bluetooth HID |
24_bt_mesh | التنصت على BLE Mesh وهجماته |
36_ble_tracker_hunt | كشف AirTag/SmartTag/Tile وكشف التتبع |
37_bt_classic_ssp | نماذج الاقتران البسيط الآمن وإعادة بناء سجل HCI |
38_ble_adv_forge | بناء حمولات iBeacon وEddystone وFast Pair |
39_ble_fuzz | توليد مجموعة حمولات BLE مشوَّهة |
| الوحدة | الوصف |
|---|---|
26_zigbee | التنصت على Zigbee وهجماته (CC2531 / nRF52840) |
57_thread | تحليل شبكة Thread واكتشاف راوتر الحدود |
