
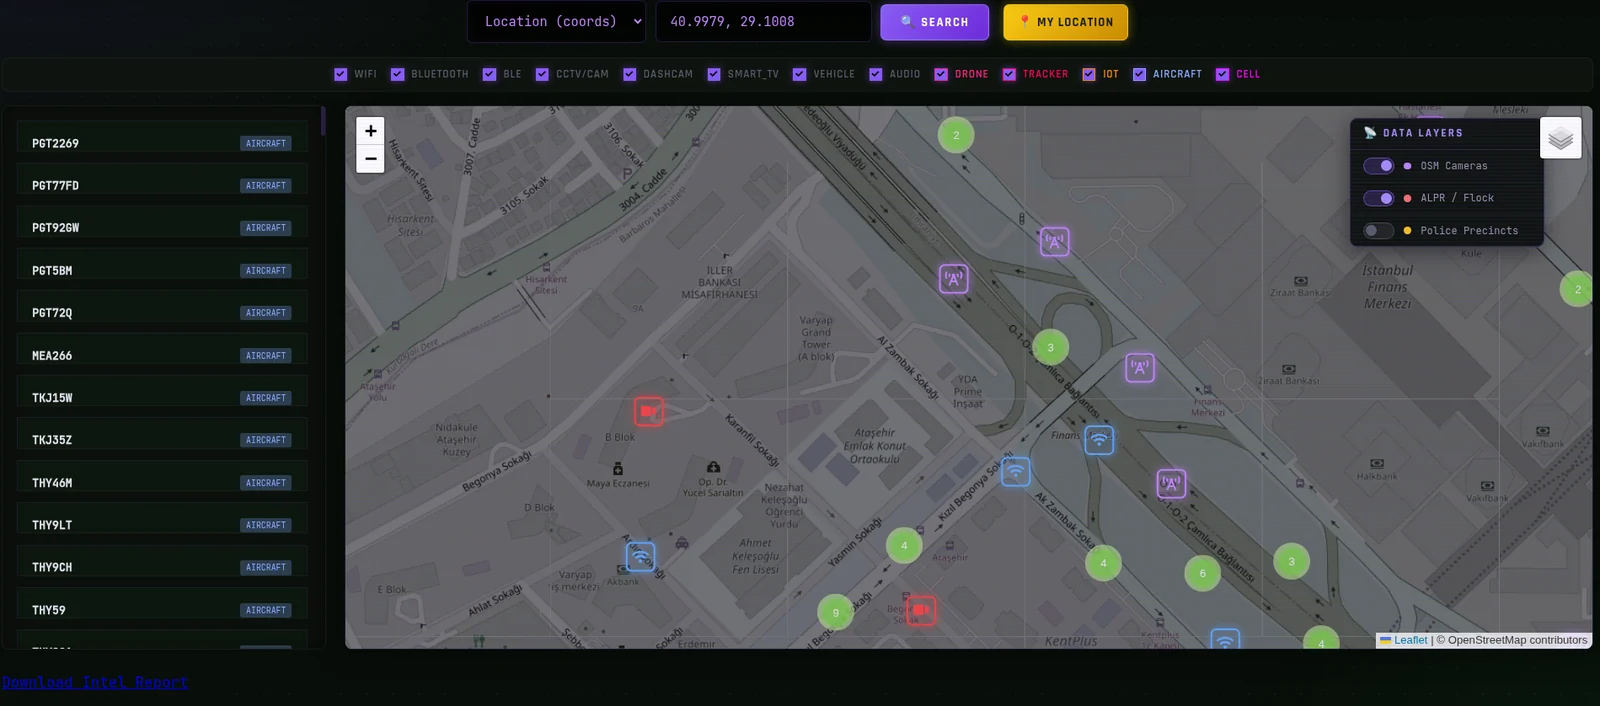
signalops
 emrekybs/signalops
لوحة دمج الاستخبارات متعددة المصادر — شبكات WiFi، الخلوي، كاميرات المراقبة، ADS-B، المدارات وبثوث SDR موحّدة في خريطة تكتيكية واحدة. لأغراض البحث…
osintreconnaissanceiot-security+8
3
emrekybs/signalopsلوحة دمج الاستخبارات متعددة المصادر — شبكات WiFi، الخلوي، كاميرات المراقبة، ADS-B، المدارات وبثوث SDR موحّدة في خريطة تكتيكية واحدة. لأغراض البحث…
 mziqudhd92/honeypot-auditor
هل يبدو هذا كـ Honeypot؟ (DTLLAH) واجهة سطر أوامر متعددة البروتوكولات تُحدد بصمة ما إذا كان عنوان IP الهدف يتصرف مثل honeypot — باستخدام Honeyscore،…
 hackerest/pwneye
# رفيقك لكاميرات ONVIF وRTSP لاكتشاف واختراق كاميرات المراقبة الواقعية 🎥
 bilawalsidhu/gods-eye-view
محاكي قمر تجسس صناعي في متصفحك، لكن البيانات حقيقية. استخبارات مكانية حية مفتوحة المصدر على كرة أرضية ثلاثية الأبعاد فائقة الواقعية.
 paulsec/api-dnsdumpster.com
عميل Python لموقع dnsdumpster.com لاسترجاع سجلات DNS والنطاقات الفرعية وخرائط الشبكة لأغراض الاستطلاع والبحث الأمني.
 bastilleresearch/mousejack
أدوات بحث لثغرات MouseJack في الأجهزة اللاسلكية nRF24L01، بما في ذلك اكتشاف الأجهزة، والتقاط الحزم، ورسم خرائط الشبكة، ووميض البرامج الثابتة لاختبار…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 bdblackhat/admin-panel-finder
نص برمجي بلغة بايثون لاكتشاف عناوين URL للوحات الإدارة في المواقع الإلكترونية، مما يساعد في الاستطلاع الأمني واختبار الاختراق.
 sec-dan/wp2shell-scanner
# أداة CLI للقراءة فقط للتحقق مما إذا كان موقع ووردبريس معرضًا لثغرة WP2Shell (CVE-2026-63030 / CVE-2026-60137)
 samsayen/jqueryingu
كود jQuery صالح يقوم بفحص النظام وإرجاع المعلومات إلى الخادم عبر طلب GET تحليلي وهمي
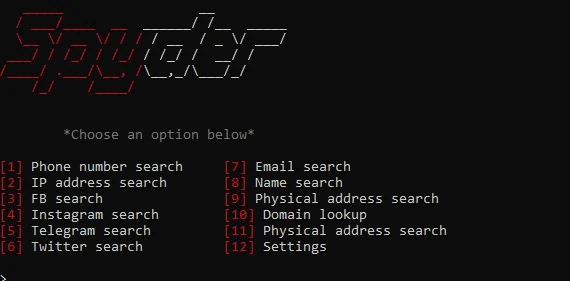 tq17oa7/spyder-osint
Open-source intelligence (OSINT) tool for gathering information from phone numbers, IP addresses, social media, emails, usernames, domains, and…
 cspf-founder/red-clippy
open-source pentest management built to be operated by an AI agent
 portbuster1337/atlas
Cross-platform network execution toolkit (SMB/Kerberos/WMI/LDAP/DCSync) built on TrustedSec's Titanis - NetExec-style workflow in C#
 e4zyy/project-cve-2025-54068
ماسح Python سريع يكتشف مواقع Laravel Livewire v3 الضعيفة (CVE-2025-54068، CVSS 9.2). يفصل المواقع الخطرة في vuln.txt، والمواقع الآمنة في safe.txt.
 w-digital-scanner/w12scan-client
# عميل اكتشاف وفحص أصول الشبكة عميل اكتشاف وفحص أصول الشبكة الذي يدمج nmap و masscan لتحديد الأصول على نطاق واسع، وفحص المنافذ، وفحص الثغرات الأمنية.
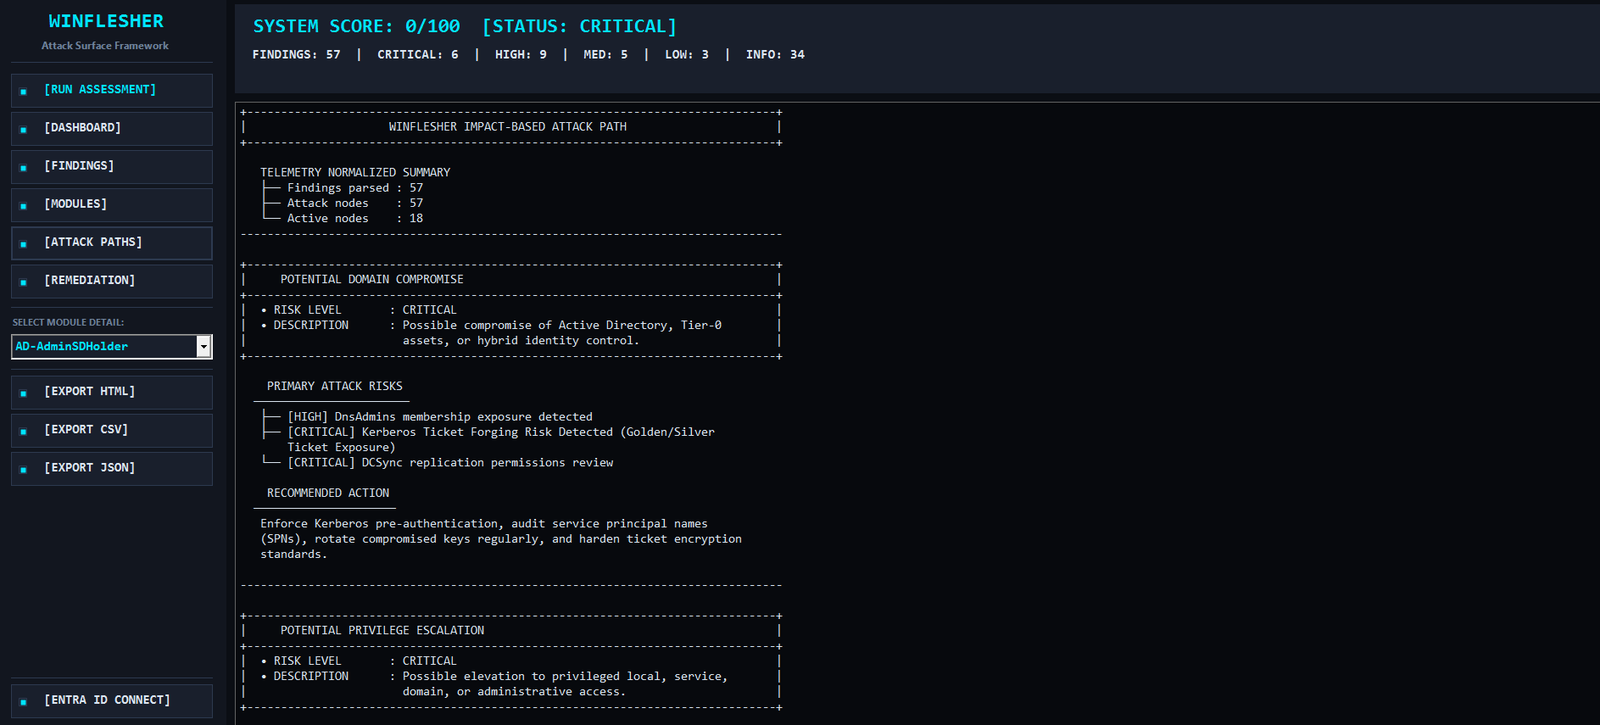 mindsflee/winflesher
إطار عمل آلي لتقييم سطح الهجوم لـ Active Directory والبنى التحتية المحلية، يربط الثغرات بمسارات الهجوم المؤدية إلى اختراق النطاق، وتصعيد الامتيازات،…
 yashas-13/pentx-vapt-skill
Open-source AI-powered 5-phase VAPT pentest agent — recon/scan/vuln/exploit/report with PoC
 shizuku198411/cve-2026-0300
أداة مسح تعرّض غير مدمرة لتقييم أسطح بوابة مصادقة PAN-OS User-ID المتعلقة بـ CVE-2026-0300، مع إجراء فحوصات HTTP(S) آمنة وتقييم المخاطر بناءً على…