


واجهة طرفية لاكتشاف سطح الهجوم: استطلاع DNS، وتعداد النطاقات الفرعية، وفحص المنافذ، وعكس IP، وعناوين URL لتسجيل الدخول المسربة، وتنقيب أسرار JavaScript.
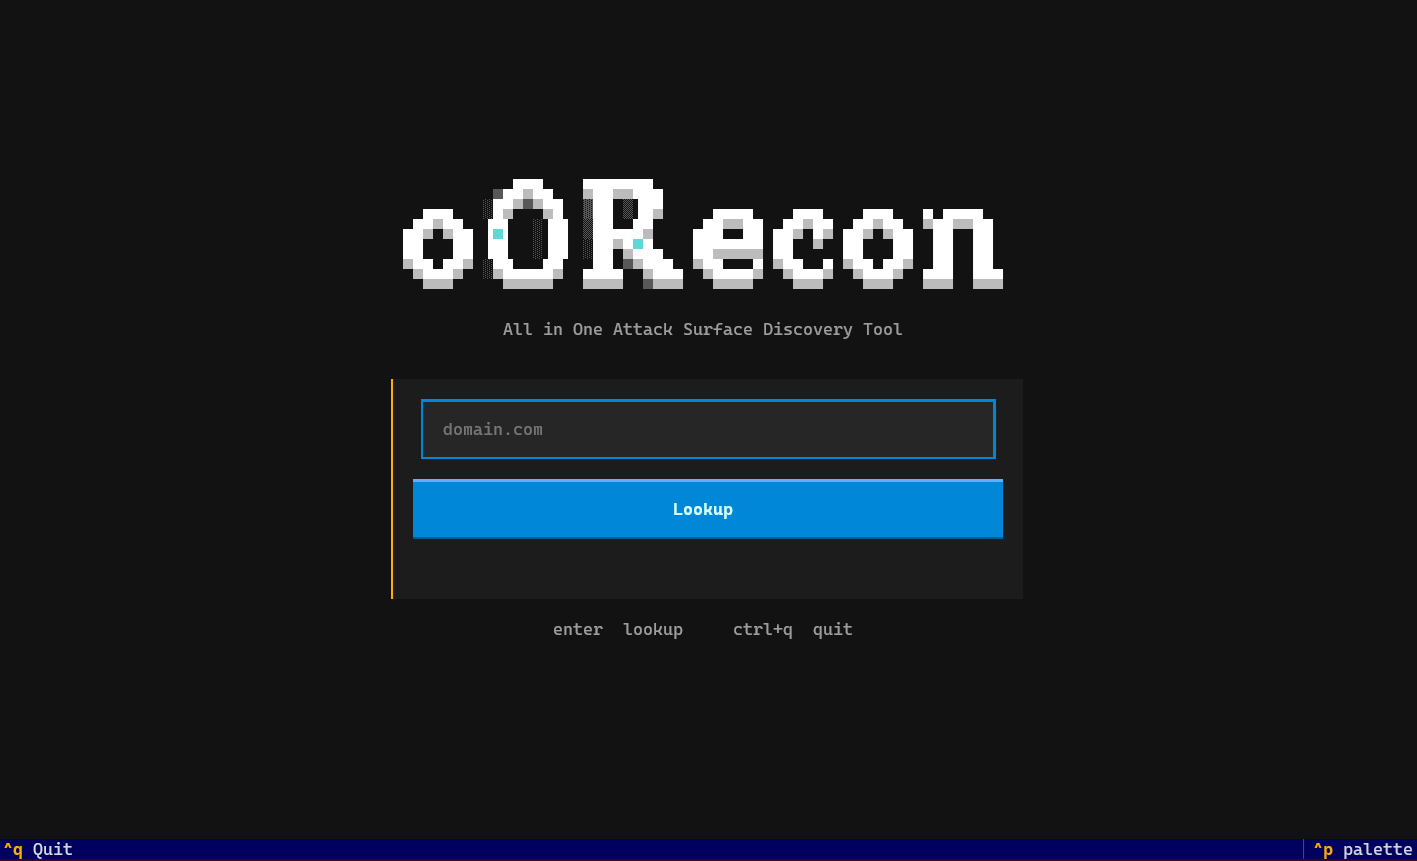
oORecon هي واجهة طرفية بلغة Python مفتوحة المصدر لـ الاستطلاع على الويب واكتشاف سطح الهجوم. تساعد صيادي مكافآت الثغرات، ومختبري الاختراق، وباحثي OSINT على رسم خريطة نطاق بسرعة: استطلاع DNS، وتعداد النطاقات الفرعية، وفحص المنافذ، والبحث العكسي عن IP، وروابط تسجيل الدخول المسرّبة، بالإضافة إلى خريطة الموقع لكل مضيف، والقوة الغاشمة على الأدلة، واستخراج نقاط نهاية JavaScript / الأسرار.
إذا كنت تبحث عن واجهة TUI شاملة للاستطلاع بدلاً من ربط العديد من أدوات سطر الأوامر، فإن oORecon يشغّل الفحوصات الرئيسية واحدة تلو الأخرى بعد إدخال النطاق الجذري.
هذا كلام ذكاء اصطناعي رديء. كل سطر تم توليده بواسطة الذكاء الاصطناعي، ولم يُكتب أي منه يدويًا — لم يكن هناك وقت لذلك. تعامل مع الكود كمخرجات آلية واستخدمه على أي حال.
oORecon هي واجهة TUI مبنية على Textual تحوّل نطاقًا واحدًا إلى لوحة استطلاع حية. عند البحث فإنها:
افتح أي مضيف حي للمتابعة بـ اكتشاف المحتوى (خرائط الموقع، الأدلة) وتحليل JavaScript (نقاط النهاية، وعناوين URL، والأسرار المحتملة مع السياق المجاور).
يتم تطبيع إدخال النطاق تلقائيًا: تتم إزالة https:// والمسارات والمنافذ وwww. البادئة بحيث تعمل دائمًا من النطاق الجذري.
| الوحدة | ما تفعله |
|---|---|
| استطلاع DNS | حل سجلات A، AAAA، NS، MX، SOA وسجلات DNS ذات الصلة |
| باحث النطاقات الفرعية | أسماء شفافية الشهادات + فحص HTTPS الحي (انتحال TLS الخاص بـ Chrome) |
| فاحص المنافذ | مجموعة منافذ كبيرة مقابل النطاق الهدف |
| البحث العكسي عن IP | اكتشاف المضيف المشترك من DNS A / AAAA |
| رابط تسجيل الدخول المسرّب | روابط تسجيل الدخول / بيانات الاعتماد بنمط سجلات السرقة (للقراءة فقط) |
يعرض سطح DNS الخاص بالنطاق المبحوث عنه في لوحة واحدة بحيث يمكنك رؤية عناوين IP المكشوفة والبنية التحتية للبريد/الأسماء قبل الفحص الإضافي.
يجلب أسماء الشهادات للنطاق الجذري، ثم يتحقق من كل مضيف عبر HTTPS. يمكن التصفية حسب فئة الحالة (2xx / 3xx / 4xx / 5xx / متوقف) أو حسب بادئة المضيف (mixrank.com يطابق فقط المضيفين الذين يبدأون بذلك النص).
يشغّل تمريرة منافذ واسعة على النطاق الذي أدخلته (وليس كل نطاق فرعي) ويسرد المنافذ المفتوحة مع تفاصيل الخدمة / اللافتة.
يأخذ فقط عناوين DNS A وAAAA للنطاق الجذري ويبحث عن أسماء الشهادات ذات الصلة، ثم يتحقق من كل واحد عبر HTTPS للحالة وCloudflare. لا يتفرع إلى كل IP نطاق فرعي.
يسرد روابط تسجيل الدخول المسرّبة المرتبطة بالنطاق. الجدول للقراءة فقط (بدون نقر).
| الأداة | ما تفعله |
|---|---|
| زاحف خريطة الموقع | robots.txt + خرائط موقع XML (.xml / .xml.gz) |
| القوة الغاشمة على الأدلة | اكتشاف المحتوى باستخدام قائمة كلمات بنمط SecLists |
| JS Miner | نقاط النهاية وعناوين URL من JavaScript؛ اكتشافات تشبه الأسرار مع المطابقة والسياق المجاور |
يكتشف نقاط نهاية خريطة الموقع من robots والمسارات الشائعة، ثم يتبع فهارس خرائط الموقع المتداخلة. يتم عرض عناوين URL المؤكدة لخرائط موقع XML فقط.
يشغّل القوة الغاشمة على المسارات الشائعة مقابل المضيف. مفيد للوحات الإدارة والنسخ الاحتياطية ونقاط النهاية المنسية.
يجلب نصوص الصفحة، ويستخرج عناوين URL/نقاط النهاية، ويفحص أجسام النصوص بحثًا عن مفاتيح API والأسرار المحتملة. صفوف script / endpoint / url للعرض فقط؛ الأنواع الأخرى تفتح نافذة تفاصيل مع المطابقة والأحرف المحيطة.
pip install -r requirements.txt
python main.py
مرّر نطاقًا عبر سطر الأوامر:
python main.py example.com
يتطلب: Python 3.10+
عناصر التحكم: Ctrl+Q خروج · Esc رجوع · Enter فتح المضيف / تفاصيل السر · / تصفية النطاقات الفرعية
main.py                 Entrypoint
ui/app.py               Recon dashboard (lookup order lives here)
ui/phases/              DNS, reverse IP, leaked URLs, ports, subdomains
ui/workspace.py         Per-host sitemap / dirs / JS miner
ui/styles.py            Dashboard CSS
ui/format.py            DNS board and status cell rendering
models.py               Shared result models
utils.py                Domain normalize, curl_cffi thread sessions
tools/                  One module per recon tool (dnsinfo, certsub, ports, …)
requirements.txt        Python dependencies
assets/                 Banner, demo GIF, and banner.ans
