

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
InfraHunter — اصطد بنشاط البنية التحتية للمهاجمين من خلال تصفية نتائج Shodan باستخدام بيانات URLScan. | Kitploit

أدوات/GitHubGitHub/montysecurity/infrahunter
الاستخبارات مفتوحة المصدر (OSINT)أدوات التصيدالاستطلاعجمع المعلوماتاستخبارات التهديدات
GitHubmontysecurity/infrahunter

InfraHunter

اصطد بنشاط البنية التحتية للمهاجمين من خلال تصفية نتائج Shodan باستخدام بيانات URLScan.

عرض المستودع
641148منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

InfraHunter

ابحث بنشاط عن بنية المهاجمين التحتية من خلال تصفية نتائج Shodan ببيانات URLScan.

المتطلبات

  • مفتاح Shodan API
  • مفتاح URLScan API
  • python3 -m pip install -r requirements.txt

أمثلة الاستخدام

python3 .\hunter.py -q "http.html:'titan stealer'" -s {Shodan API Key} -u {URLScan API Key}
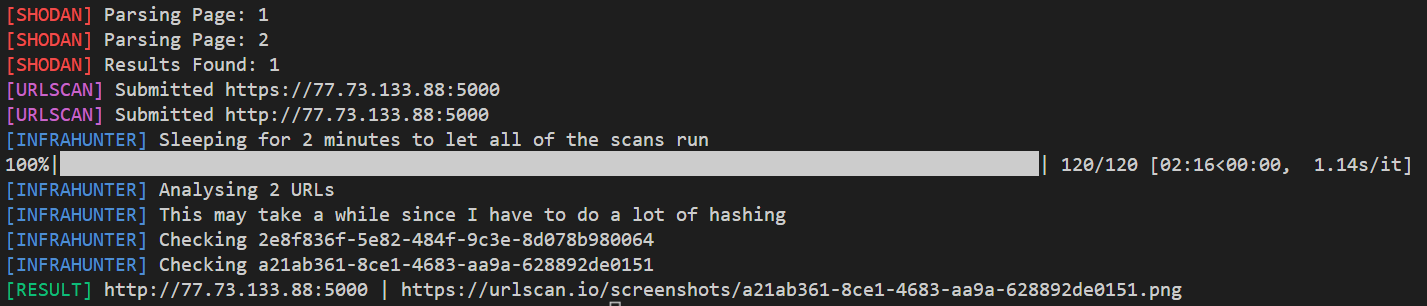
مثال على الاستخدام

الاستعلامات المدمجة

يمكنك استخدام استعلامات مُعدّة مسبقًا عن طريق توفير اسمها مع -q. لعرض جميع الاستعلامات المدمجة، شغّل python .\hunter.py -l.

python3 .\hunter.py -s {Shodan API Key} -u {URLScan API Key} -q google-phishing-http-title

Discord

يمكنك أيضًا توفير رابط إلى webhook الخاص بـ Discord مع -d, --discord. سيؤدي ذلك إلى إرسال النتائج إلى هذا الـ webhook بدلاً من فتحها في المتصفح.

ماذا أفعل؟

  1. ابحث في Shodan باستخدام الاستعلام المقدم عبر -q, --query
  2. لكل مجموعة من IP/المنفذ/البروتوكول والنطاق/المنفذ/البروتوكول، أرسلها إلى URLScan
    • إذا كان لديه منافذ مفتوحة متعددة، فسيتم إرسال جميع المنافذ
    • يرسل روابط http و https
    • نفس العملية لجميع النطاقات
  3. لكل نتيجة من URLScan
    • تحقق مما إذا كانت الصفحة الممسوحة ضوئيًا أعادت HTTP OK (200)
    • تحقق مما إذا كانت تحتوي على لقطة شاشة لصفحة الويب في نتائج URLScan
    • قم بتنزيل الصورة وحساب SHA256 الخاص بها وحذف الصورة
    • تحقق من SHA256 مقابل قائمة التجزئات لاستبعادها (هذه القائمة هي أشياء اعتبرتها غير ضارة، لكنني أخطط لإنشاء طريقة لتجاوز هذا الفحص) (القائمة موجودة لأنني أستخدم هذه الأداة للبحث وفقًا لجدول زمني)
    • لكل نتيجة متبقية لم يستبعدها فحص التجزئة، أعد النتيجة

حدود معدل API

تم ترميز الأداة بشكل ثابت للنوم لمدة 20 ثانية بين عمليات إرسال URLScan لتكون لطيفة. بشكل افتراضي، تستخدم عمليات الفحص العامة، ويمكن تغيير ذلك باستخدام --scan-type.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




