

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
flyphish — انشر بنية تحتية للتصيد الاحتيالي في أي وقت. | Kitploit

أدوات/GitHubGitHub/virtualsamuraii/flyphish
أمن البنية التحتية السحابيةأدوات التصيدالتصيد الاحتيالياختبار الاختراقالفريق الأحمرأمان البريد الإلكتروني
GitHubvirtualsamuraii/flyphish

flyphish

انشر بنية تحتية للتصيد الاحتيالي في أي وقت.

عرض المستودع
807108منذ 5 أيامتمت المراجعة من قبل Kitploit
مشاركة

Flyphish

Flyphish هو Ansible playbook يتيح لمستشاري الأمن السيبراني نشر خادم تصيّد احتيالي في السحابة لإجراء تقييمات أمنية.

يقوم الـ playbook بتثبيت وتهيئة Gophish وPostfix وOpenDKIM على جهاز افتراضي في السحابة. بالإضافة إلى ذلك، ولأغراض OPSEC، يحذف الـ playbook مؤشرات الاختراق (IOCs) الافتراضية (ترويسات SMTP) من إعدادات خوادم Gophish وPostfix.
التثبيت

المتطلبات

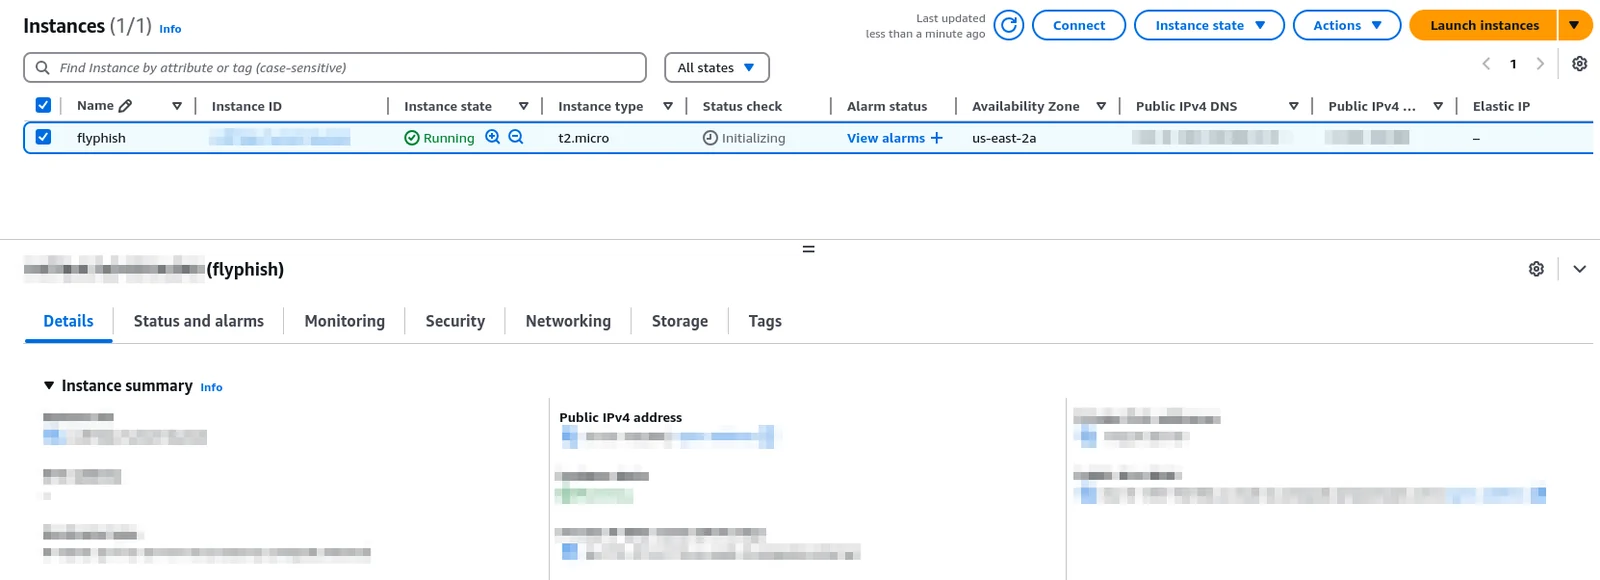
  • تأكد من امتلاكك نسخة Linux (Debian أو Ubuntu أو Kali) في السحابة (Amazon EC2، Azure VM، Google GCE...) مع عنوان IPv4 عام، وGit وOpenSSH مثبّتين. فعّل وصول root عبر مصادقة مبنية على مفتاح SSH فقط.

alt text

  • تأكد من امتلاكك اسم نطاق (domain name) واضبط سجلات DNS الخاصة به وفقًا لذلك (يجب أن تشير سجلات A وMX وSPF إلى عنوان IP العام لنسختك السحابية).

  • ثبّت Ansible على جهازك :

sudo apt install ansible

خطوات التثبيت

  • استنسخ المستودع
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
  • ضع عنوان IP العام لنسختك السحابية في ملف hosts.

  • ضع "نطاق التصيّد" (phishing domain) و"نطاق المرسل" (sender domain) في ملف group_vars/all.yml.

المتغير "phishing_domain" هو النطاق المرتبط بموقع التصيّد الخاص بك، والمتغير "sender_domain" هو نطاق مرسل البريد الإلكتروني. الميزة هي أنه يمكنك اختيار هذين النطاقين بشكل مستقل: فالعنوان المرسل وعنوان URL الذي تمت زيارته ليس بالضرورة أن يكون لهما النطاق نفسه. يمكن أيضًا أن تكون لهما القيمة نفسها تمامًا، كما في إعداداتك الافتراضية.

أنت جاهز للانطلاق !

الاستخدام

  • شغّل الـ playbook وانتظر حتى يتم نشر خادم التصيّد الخاص بك :
ansible-playbook -i hosts playbook.yml
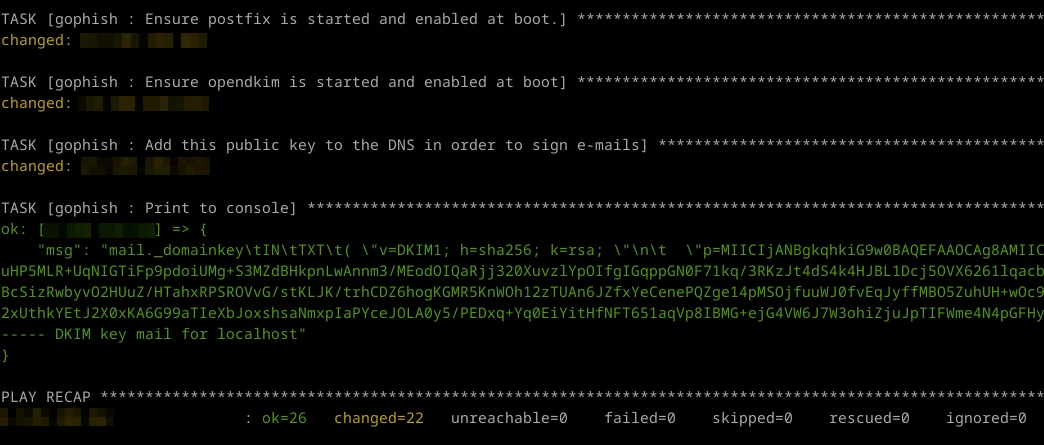
  • بمجرد الانتهاء، يعرض الـ playbook مفتاح DKIM العام الخاص بك. أضف هذا المفتاح إلى سجل DKIM في منطقة DNS الخاصة بنطاقك.

alt text

الباقي متروك لك.

من الآن فصاعدًا، يمكنك تسجيل الدخول إلى نسختك السحابية باستخدام SSH، وتشغيل خادم Gophish الخاص بك وتهيئته لإرسال رسائل بريد إلكتروني موقّعة من خادم Postfix SMTP الخاص بك.

نصائح

  • تجنّب كشف خادم Gophish الخاص بك على الإنترنت. يمكنك الوصول إلى واجهة Gophish على جهازك المحلي (https://127.0.0.1:3333) باستخدام SSH :
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
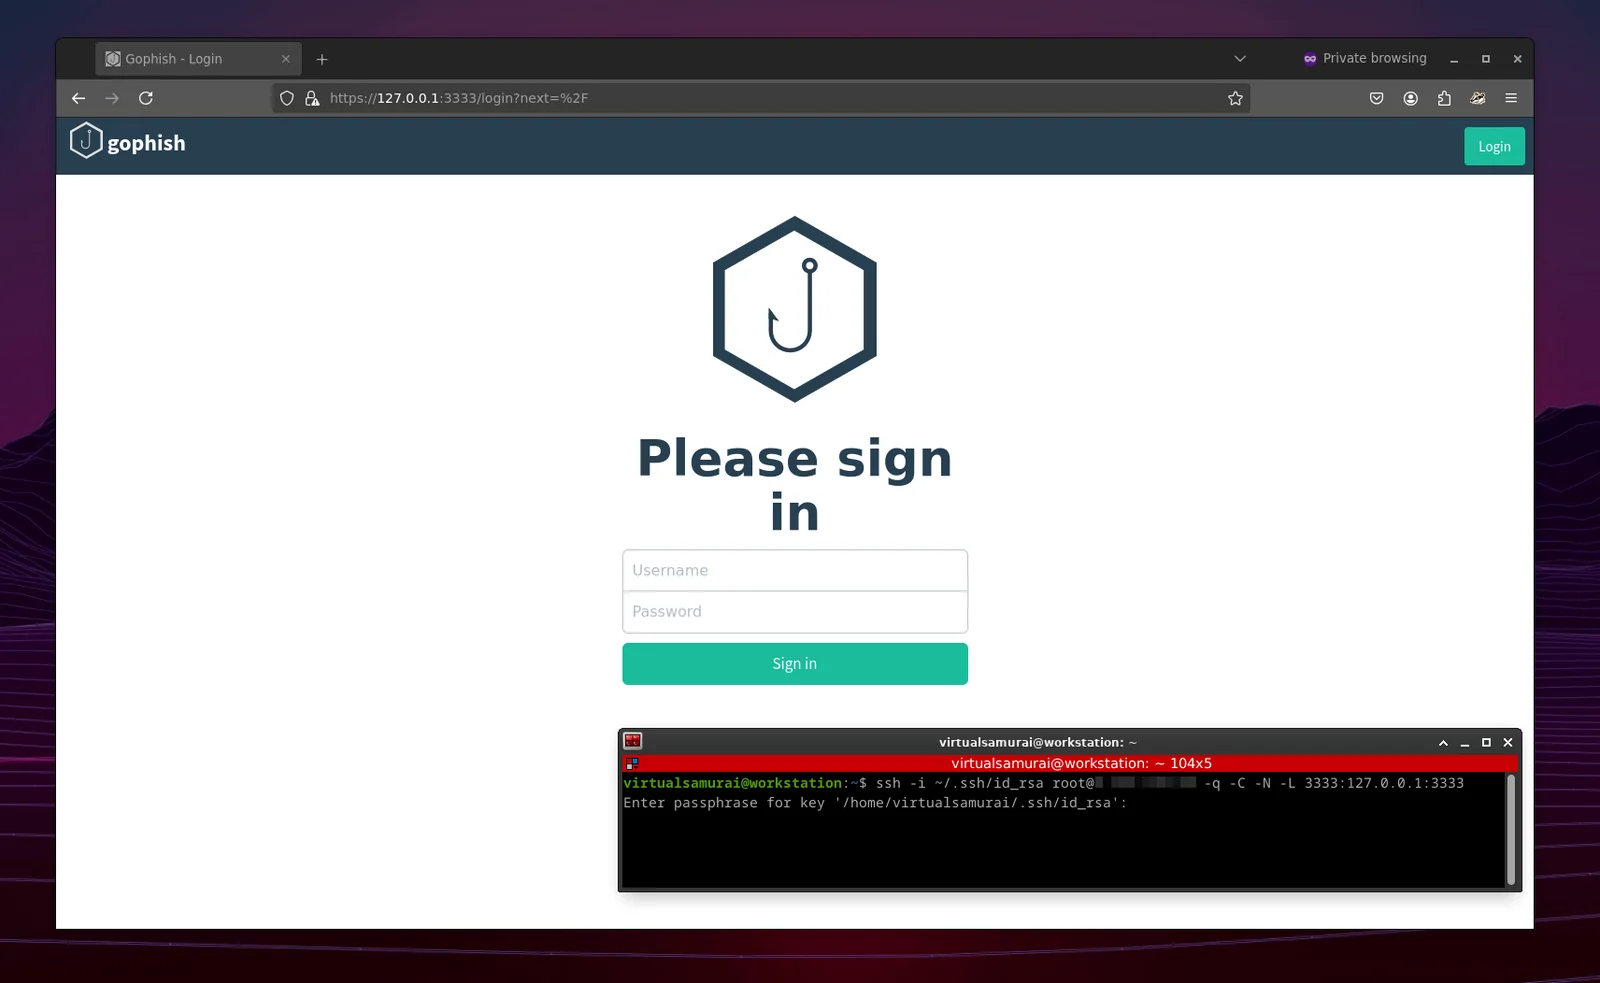
alt text

  • معظم مزوّدي الخدمات السحابية لا يسمحون بحركة المرور الصادرة إلى منفذ SMTP رقم 25 لأسباب تتعلق بالبريد المزعج. اختر مزوّدك بحكمة.

قائمة المهام (TODO)

  • إضافة دور SMTP redirector
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






