tlsbollei/kittyloader
مُحمِّل Windows تَهرُّبي بلغة C/Assembly يقوم بفك تشفير حِمل مُضمَّن في الذاكرة، ويزيل خطافات قوائم وحدات PEB، ويطبّق فحوصات مكافحة التنقيح (anti-debug) والبيئات المعزولة (sandbox) واكتشاف الخطافات (hook-detection) قبل التنفيذ.

«القوة تكمن في اللامرئي، واللامرئي يحكم كل شيء.»

[!CAUTION] إخلاء المسؤولية وإشعار قانوني
هذا المستودع، KittyLoader، وجميع الأكواد والتقنيات والمعلومات المرتبطة به تُقدَّم حصريًا لأغراض تعليمية وبحثية أكاديمية.تم الإفصاح عن هذه العينة ومنهجياتها بشكل استباقي إلى منظمات الدفاع عن الأمن السيبراني والمورّدين المعنيين. وهي تُستخدم بنشاط من قِبل مهندسي الدفاع لبحث أنماط الهجوم، وتطوير قدرات الكشف، وتعزيز منتجات الأمان.
يُشترط عليك استخدام هذه المعرفة وهذه الأدوات فقط على الأنظمة التي تملكها أو التي لديك إذن كتابي صريح باختبارها.
أي استخدام غير مصرّح به ضد أنظمة لا تملكها هو غير قانوني ومحظور تمامًا.صُنع هذه الأداة للنهوض بمجال الأمن السيبراني الدفاعي. المؤلف، tlsbollei، لا يتحمل أي مسؤولية وليس مسؤولًا عن أي سوء استخدام أو ضرر ناتج عن هذا البرنامج.
من خلال الوصول إلى هذا المستودع، فإنك تقرّ بأنك تفهم أن غرضه هو التعلّم حول تقنيات البرمجيات الخبيثة الحديثة، وتكتيكات التهرب، وفي نهاية المطاف تحسين قدرتنا الجماعية على الدفاع ضدها.
بالمتابعة، فإنك توافق على استخدام هذه المعلومات بمسؤولية وبشكل قانوني.
KittyLoader هو محمّل شديد التهرب مكتوب بلغة C / لغة التجميع.
يختطف التنفيذ المبكر عبر استبدال نقطة دخول وقت تشغيل C (__scrt_common_main_seh) بلغة تجميع مخصصة.
يخفي جميع الوحدات عبر التنقل في قوائم PEB->Ldr وإلغاء ربط إدخال وحدته (LDR_DATA_TABLE_ENTRY) من:
ينشر مجموعة واسعة من تقنيات مكافحة التحليل، بما في ذلك:
الحمولة المضمّنة مشفّرة أثناء السكون، مع اشتقاق المفتاح والـ nonce في وقت التشغيل من مصادر إنتروبيا: PID، TID، QPC، حمل الذاكرة، معلومات المعالج (CPUID)، عدد النبضات.
الخوارزمية المفضلة هي ChaCha20، لكن في حال الفشل يتراجع إلى RC4، ويحدث فك التشفير في المكان بعد نسخ الكتلة المشفّرة إلى الذاكرة.
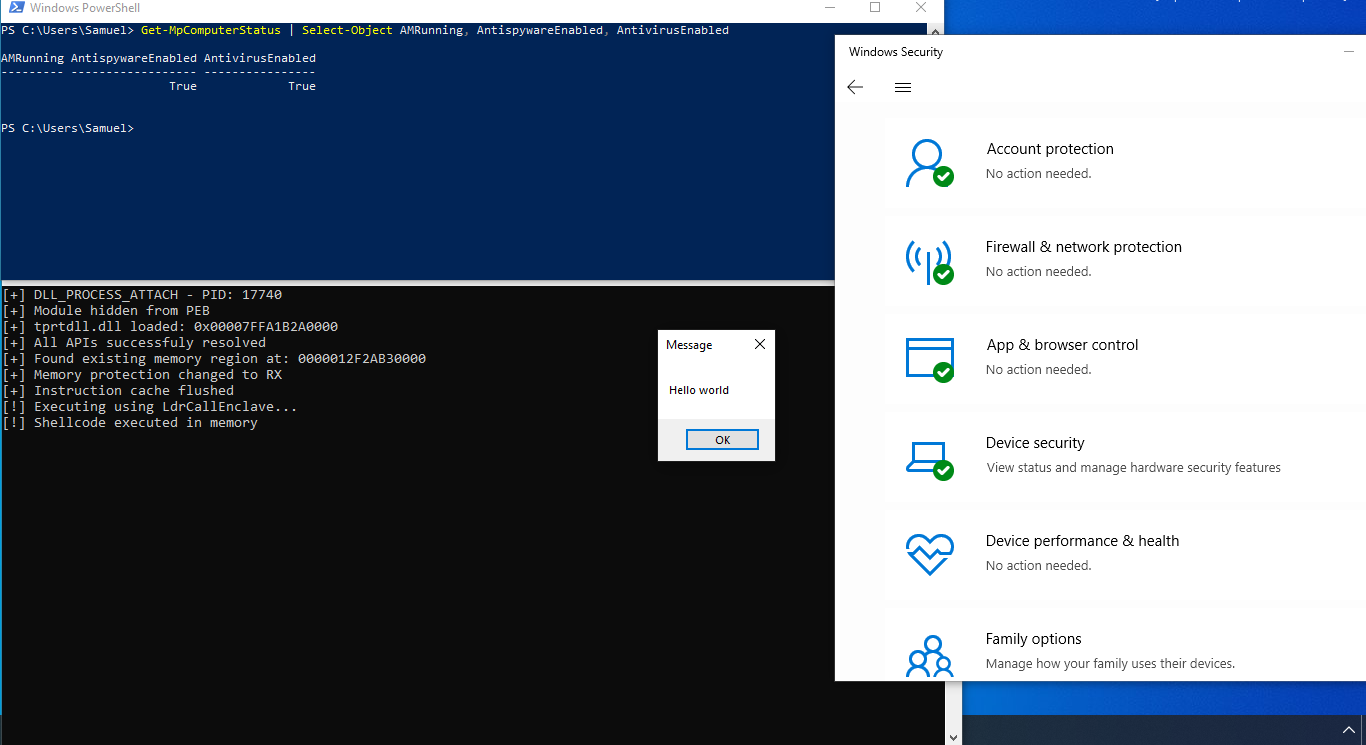
تُحاوَل واجهات API في البداية عبر حلّها من tprtdll.dll، وهي تقنية حديثة إلى حد كبير، ويتم ذلك باستخدام GetModuleHandleW(L"tprtdll.dll") مع DONT_RESOLVE_DLL_REFERENCES لتقليل بصمة العملية.
يستخدم عشوائية عالية الإنتروبيا (PID/TID/GetTickCount/__rdtsc وغيرها) لتنويع بدايات الفحص والتأخيرات والأحجام—مما يقلل من الأنماط الحتمية ومطابقات التوقيع لإعاقة التحليل الساكن.
يبحث عن (RX/RWX/RW، غير محمية) ويحمي خلف استدلال إضافي is_region_safe()، ويقوم بما يلي:
يكتب ويفك تشفير الحمولة على شكل أجزاء متفرقة بأحجام متغيرة مع اهتزاز زمني دقيق (micro-jitter)—يعطّل استدلالات الكتابة/فك التشفير الخطية في الذاكرة وارتباطات التوقيت
التنفيذ عبر LdrCallEnclave، المخصص عادةً لبيئات SGX/VBS، فبدلًا من القفز إلى بيئة آمنة (secure enclave)، نقفز إلى مؤشر دالة عشوائي في ذاكرة المستخدم العادية (VTL0) - تضيف أحدث نسخة تمويهًا زمنيًا وسياق تنفيذ معقولًا
ينظّف بعناية (تفريغ ذاكرة التعليمات I-cache، SecureZeroMemory، free) مع توقيت عشوائي بعد التنفيذ—يحدّ من الآثار المتبقية وتجمّع الخط الزمني
[!NOTE] للإصلاح مستقبلًا - خطأ في تنفيذ ChaCha20، ومشكلات في المقدمة/الخاتمة (prologue/epilogue) الخاصة بلغة التجميع (ASM) لاختطاف نقطة الدخول، ومخاطر تدفق التحكم والترجمة، وتكميم التحليل المضاد أكثر. أضف بدائل احتياطية إذا فشل LdrCallEnclave، ونفّذ اشتقاق مفاتيح أكثر استقرارًا. أو أصلحه بنفسك!