
 ymsniper/vault-share
مشاركة ملفات مشفّرة مستضافة ذاتيًا وبالدعوة فقط في Flask. يحصل كل ملف على مفتاح AES-256-GCM خاص به، مُغلَّف بـ HPKE لكل قارئ. عمليات رفع موقّعة، وكلمات مرور إكراه تفتح خزائن تمويه منفصلة، ومفتاح رئيسي يمكن أن يتطلب محرك أقراص USB.

مشاركة ملفات آمنة: تطبيق ويب بـ Flask لمشاركة الملفات السرية بين المستخدمين. يُشفَّر كل ملف عند التخزين بمفتاح AES-256-GCM خاص به، ويُحفظ فقط كنسخ مشفَّرة بالمفتاح العام لكل شخص مسموح له بفتحه، ويُتحقَّق منه بـ SHA-256 و HMAC، ويُوقَّع بمفتاح ECDSA موثَّق من CA محلي.
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
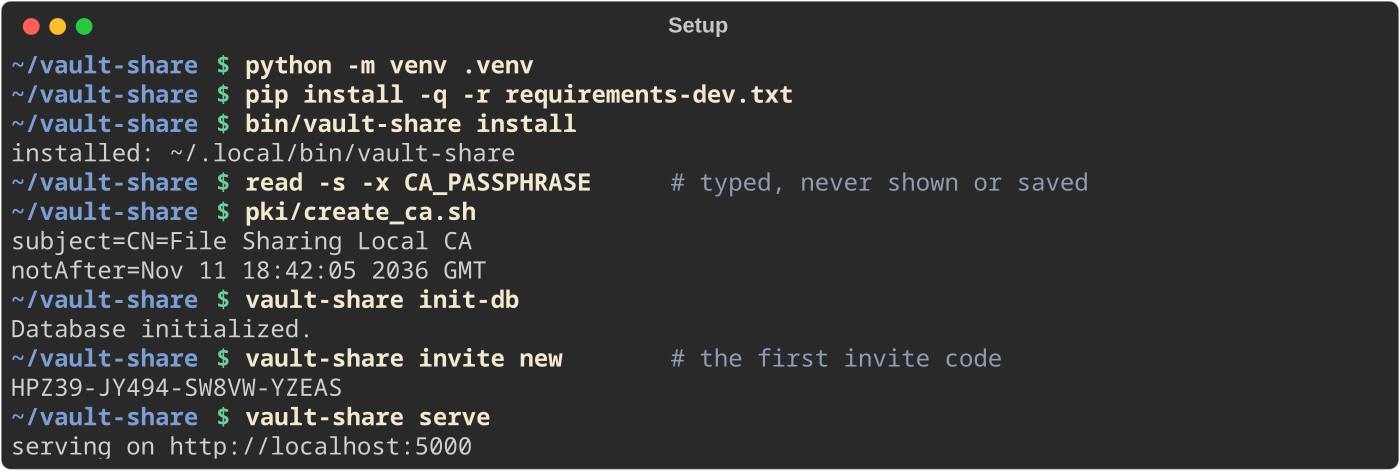
يطلب read -s عبارة مرور CA دون إظهارها ودون حفظها
في سجل الصدفة، وهو ما كان export CA_PASSPHRASE='...' سيفعله. تطلبها
وحدة التحكم بنفسها عند بدء التشغيل عندما لا تكون مضبوطة، وتحتفظ بها في
الذاكرة فقط. يمرر vault-share أي شيء آخر إلى flask --app app، لذا
يعمل vault-share keys status أو vault-share admin grant 'bob#516850'
من أي مجلد؛ ويربط vault-share install الأمر داخل
~/.local/bin.
ثم افتح http://127.0.0.1:5000 (يمكن أن يتغير المنفذ، انظر "إعدادات الخادم"
أدناه). ينشئ pki/create_ca.sh الـ CA المحلي في
instance/ca/ مرة واحدة؛ ويحتاج التطبيق إلى نفس CA_PASSPHRASE في كل مرة
يبدأ فيها، لإصدار شهادة لكل مستخدم جديد. يتطلب التسجيل رمز
دعوة: أنشئ الأول بـ vault-share invite new (انظر أدناه).
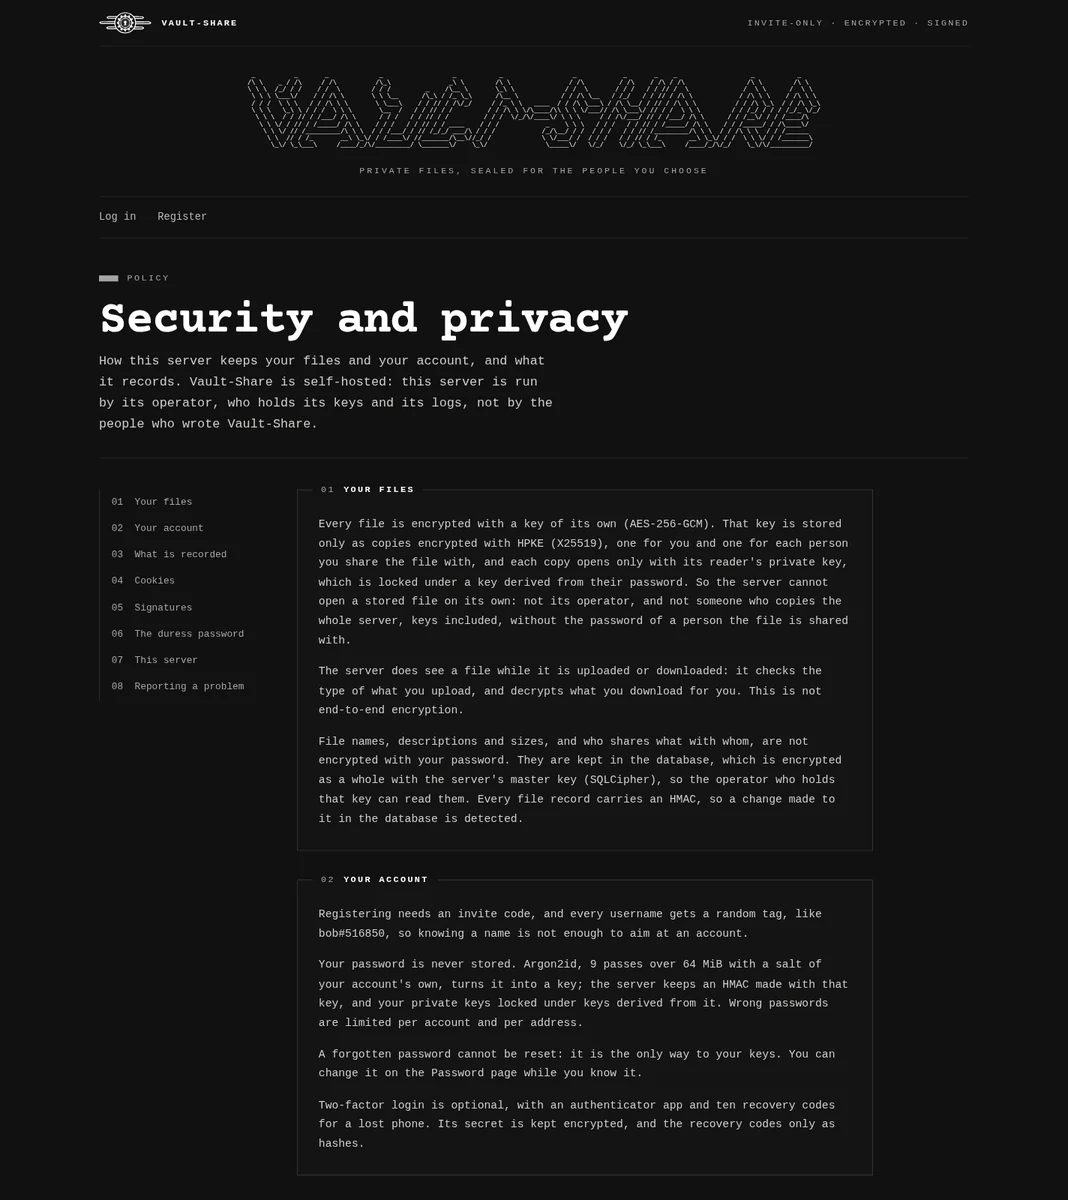
تخبر الصفحة على /security، المرتبطة من تذييل كل صفحة، المستخدمين بما
يخزنه هذا الخادم ولا يستطيع قراءته، وما يسجله ولأي مدة، وأي
ملفات تعريف ارتباط يضبط، وما يمكن لمشغله فعله. يمكن لأي شخص قراءتها، مسجَّلاً
للدخول أو لا، وتبقى متاحة أثناء إيقاف الخدمة مؤقتاً، لأنها لا تحتاج
إلى قاعدة البيانات ولا إلى المفتاح الرئيسي.
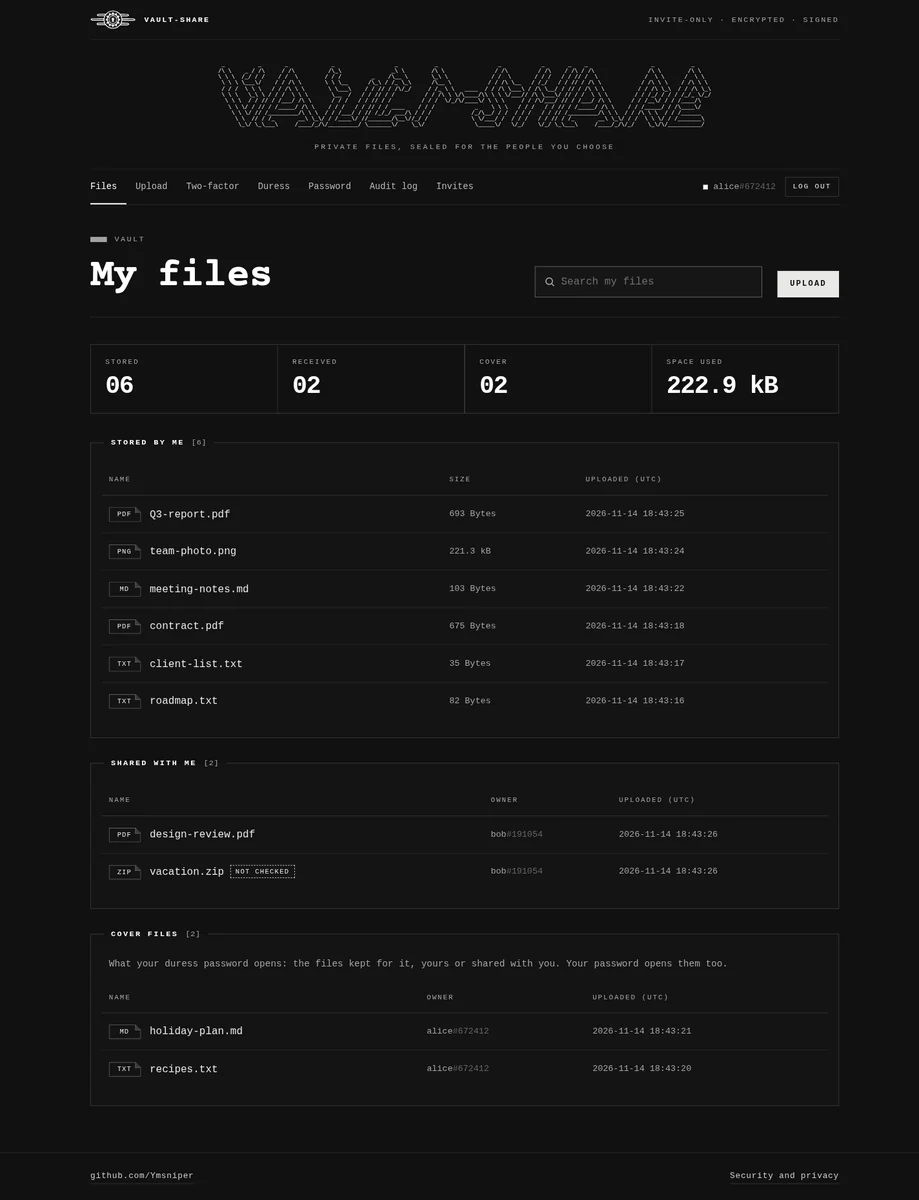
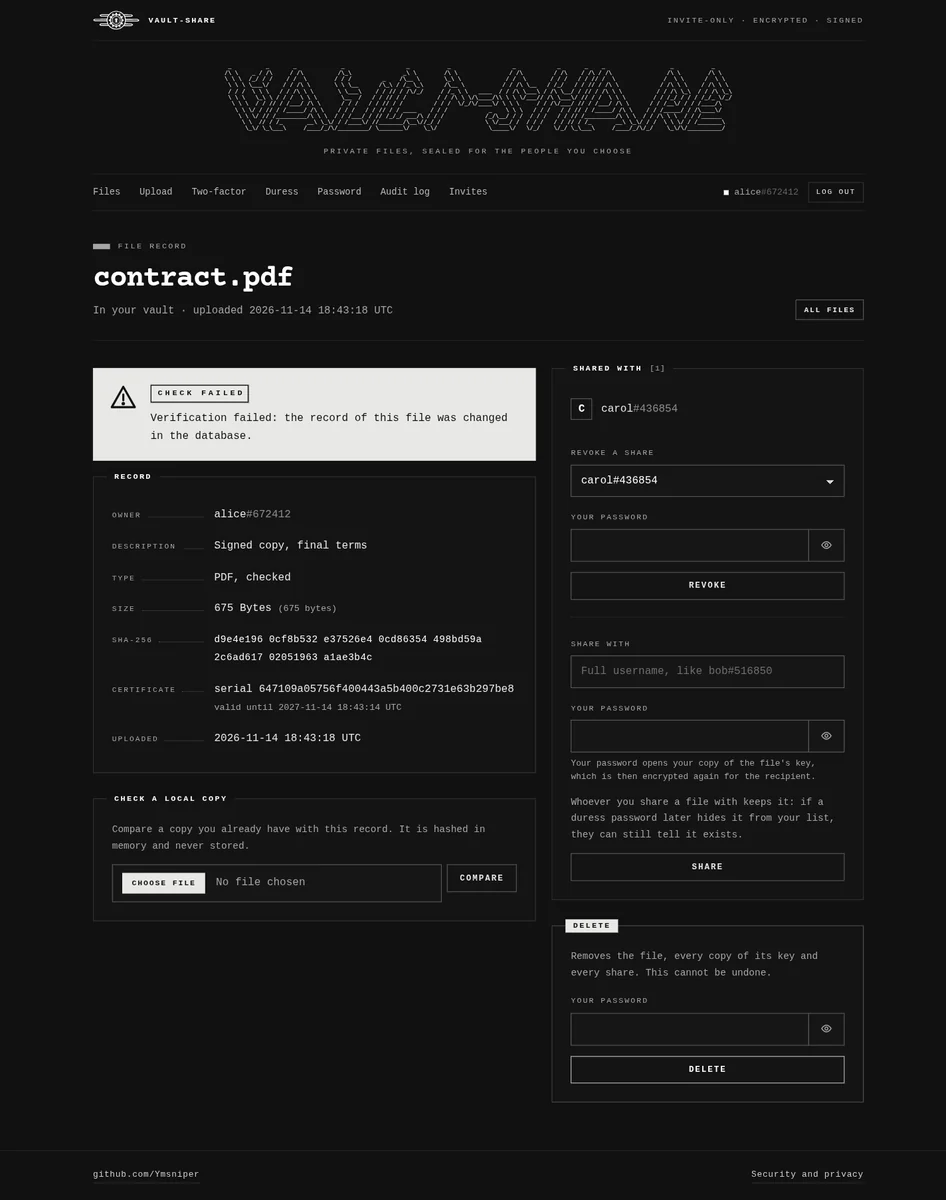
يطلب التحميل كلمة مرورك مرة أخرى: فهي تفتح مفتاحك الخاص لتوقيع الملف. يحمل سجل كل ملف HMAC على جميع حقوله، من المالك والتجزئة إلى الاسم والوصف والتوقيع، لذا يفشل سجل عُدِّل في قاعدة البيانات في فحصه على صفحة الملف. تقدم كل صفحة ملف أيضاً إثبات توقيع، وهو ملف zip يحتوي على التوقيع وشهادة الموقِّع وشهادة CA وأوامر OpenSSL التي تتحقق من الملف دون التطبيق. تتحقق من الشهادة كما كانت في وقت التحميل، وتسمي نسختك FILE بدلاً من استخدام اسم الملف، الذي قد يحتوي على صيغة صدفة.
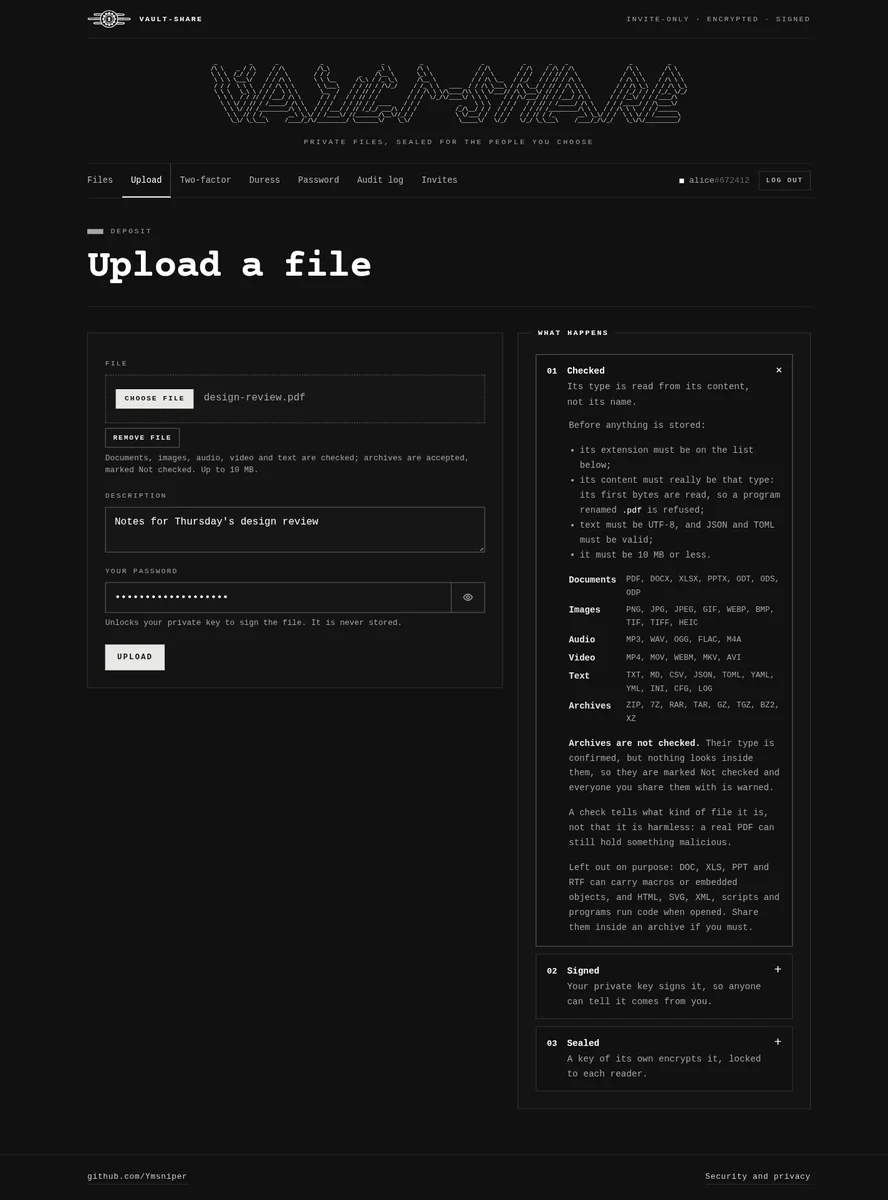
يتم فحص كل عملية رفع قبل تخزينها: يجب أن يكون امتدادها ضمن
القائمة، ويجب أن يكون محتواها فعلاً من ذلك النوع (يقرأ filetype البايتات
الأولى، لذا يُرفض برنامج أُعيدت تسميته إلى .pdf؛ ويجب أن يكون النص بترميز UTF-8، ويجب أن يكون JSON
و TOML صالحين)، ويجب أن يتناسب مع حد الرفع.
تُقبل الأرشيفات (ZIP، 7Z، RAR، TAR، GZ، TGZ، BZ2، XZ) أيضاً: يتم فحص
توقيعها، لذا يُرفض برنامج أُعيدت تسميته إلى .zip، لكن لا يتم فحص ما تحتويه. تُوسم بأنها غير مفحوصة،
ويغطي HMAC سجل الملف تلك العلامة، لذا لا يمكن إسقاطها في قاعدة البيانات. يرى كل من
تتم المشاركة معهم تحذيراً، ويجب عليهم تحديد "أفهم" قبل التنزيل.
تُستبعد ملفات DOC و XLS و PPT و RTF (وحدات الماكرو، الكائنات المضمّنة)، و HTML و SVG و XML،
والسكربتات والبرامج (فهي تشغّل شيفرة عند فتحها)؛ شاركها
داخل أرشيف. يخبر الفحص نوع الملف، لا أنه
غير ضار. تشرح صفحة الرفع كل هذا تحت "ما الذي يحدث".
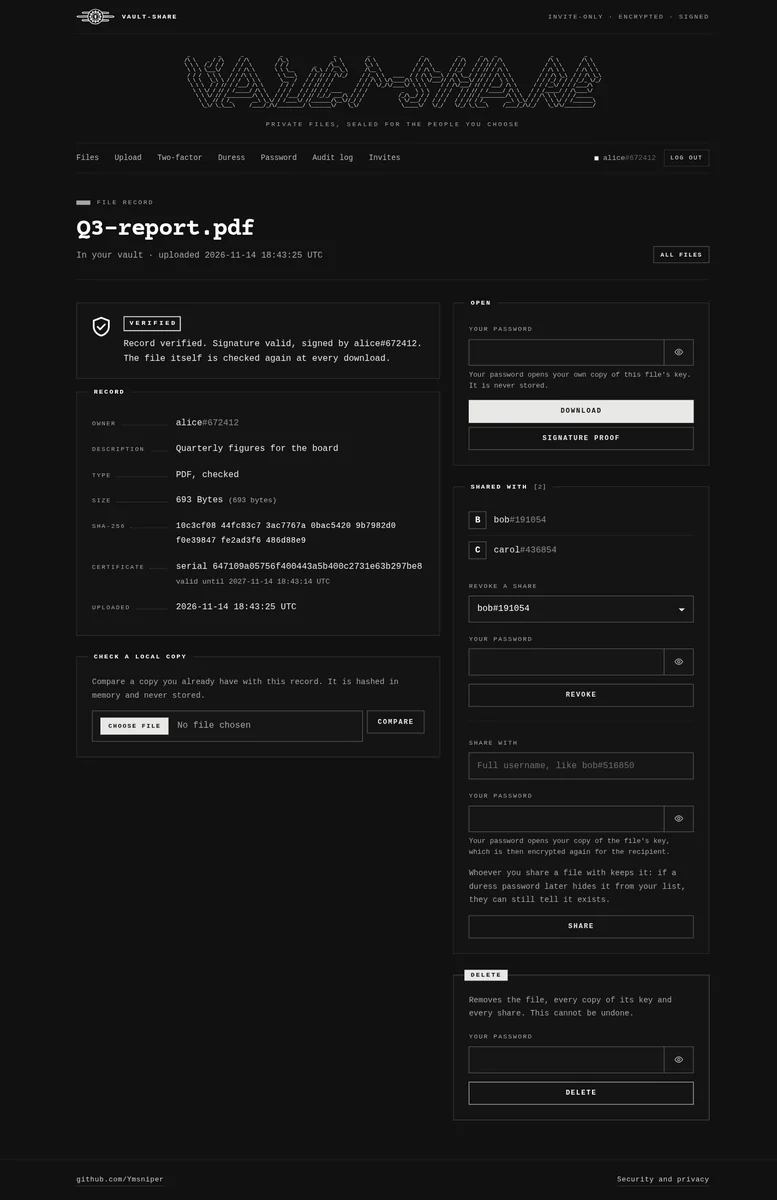
تتحقق كل زيارة لصفحة ملف من سجله وتوقيعه، ويتحقق كل تنزيل من الملف نفسه. يظهر السجل الذي تغيّر من دون علم التطبيق فوراً:
عند تسجيل الدخول، تحجب خمس كلمات مرور خاطئة لاسم مستخدم واحد من عنوان واحد ذلك الزوج لمدة 15 دقيقة، وعشرون من عنوان واحد تحجب العنوان؛ يُحسب عنوان IPv6 كشبكة /48 كاملة، لأن مشتركاً واحداً يمكنه التبديل بين عناوين كثيرة. يحتفظ المتصفح الذي سجّل الدخول كشخص ما بملف تعريف ارتباط موقّع لمدة سنة يذكر ذلك، ويحمل ملخصاً بمفتاح بدلاً من الاسم؛ أما المتصفحات التي لا تحمله فتشارك خمسين محاولة خاطئة في الساعة لكل اسم مستخدم، أياً كان مصدرها، لذا تحصل عناوين كثيرة معاً على نحو 1,200 تخمين يومياً لحساب واحد بدلاً من عدم وجود حد على الإطلاق. المحاولات الخاطئة من مكان آخر لا تقفل أبداً المالك خارج متصفح سجّل الدخول منه من قبل؛ أثناء هجوم كهذا، يجب على متصفح لم يستخدمه قط أن ينتظر مرور الساعة. بعد تسجيل الدخول، لكلمة المرور المطلوبة عند الرفع والتنزيل والمشاركة والإلغاء والحذف وفي الإعدادات حد خاص بها، خمس محاولات خاطئة لكل حساب، لا يمكن إلا لجلسات ذلك الحساب أن تستهلكها. تُحتسب المشاركة مع اسم مستخدم غير موجود أيضاً، عشراً في الساعة، لأن كل واحدة منها تخمين لوسم شخص ما. تعيش العدادات في الذاكرة (Flask-Limiter)، لذا يؤدي إعادة تشغيل التطبيق إلى مسحها. يُحتسب فحص كلمة المرور من لحظة بدئه، لذا لا يمكن للطلبات المرسلة في الوقت نفسه أن تمر جميعها تحت الحد: الطلب الذي يجد الحد ممتلئاً بفحوصات لا تزال جارية ينتظر حتى 10 ثوانٍ لها، ويُرفض فقط إذا فشلت. تُحتسب كلمات المرور الصحيحة أيضاً، ستون فحصاً في 15 دقيقة لكل حساب، ويعمل أربعة فحوصات كحد أقصى في وقت واحد: يأخذ كل منها 64 MiB من الذاكرة.






