Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Vault-Zero — VaultZero: مدير كلمات مرور يعمل دون اتصال وبمعرفة صفرية، وخزنة مشفّرة لنظام Android. تشفير AES-256-GCM، وأطقم استرداد BIP-39 بسعة 128 بت، ومصادقة حيوية عبر العتاد، دون إذن شبكة، ودون قياسات عن بُعد. | Kitploit
أدوات/GitLabGitLab/chrisdcode1/vault-zero
أمان أندرويدأدوات دفاعيةأدوات التشفير/فك التشفيرإدارة الهويةاستعادة البياناتالتشفيرأمن الجوالالخصوصيةالمصادقة
GitLabchrisdcode1/vault-zero

Vault-Zero

VaultZero: مدير كلمات مرور يعمل دون اتصال وبمعرفة صفرية، وخزنة مشفّرة لنظام Android. تشفير AES-256-GCM، وأطقم استرداد BIP-39 بسعة 128 بت، ومصادقة حيوية عبر العتاد، دون إذن شبكة، ودون قياسات عن بُعد.

منذ يوم واحدلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودعالموقع الإلكتروني
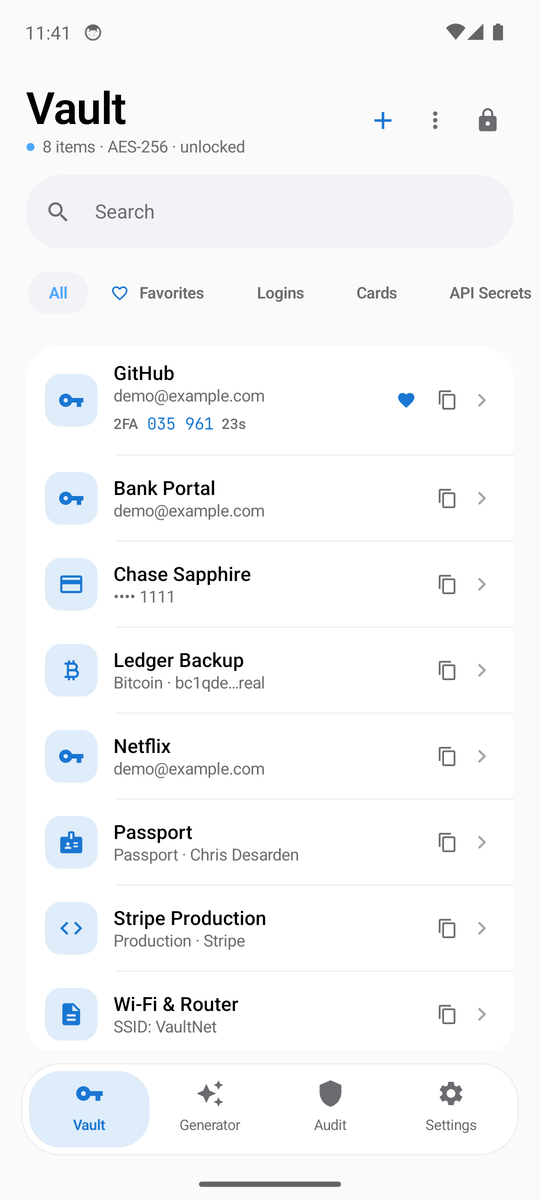
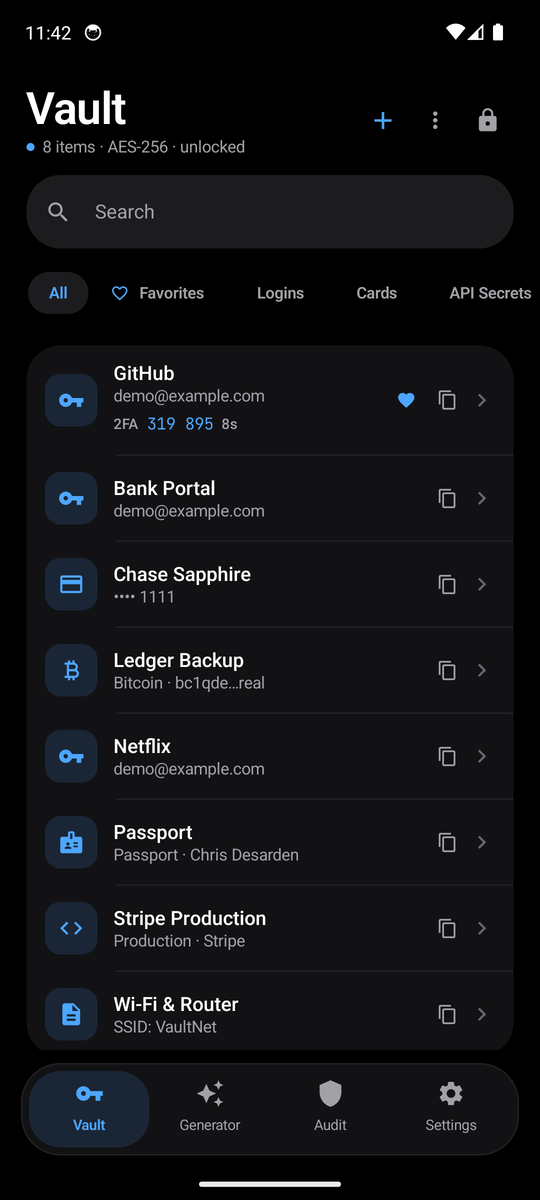
شاشة خزنة VaultZero

VaultZero

مدير كلمات مرور يعمل دون اتصال بالإنترنت بمعرفة صفرية وخزنة مشفّرة لنظام Android.

AES-256-GCM · PBKDF2-HMAC-SHA256 (600,000) · أطقم استرداد BIP-39 بسعة 128 بت · قياسات حيوية عبر العتاد · لا إذن للشبكة · لا حسابات · لا قياسات عن بُعد

🌐 chrisdesarden.github.io/Vault-Zero · 📦 إصدارات GitHub · 📚 التوثيق

Release License: MIT Platform Kotlin Offline


ما هو VaultZero؟

VaultZero هي خزنة Android محلية أولًا لكلمات المرور ورموز المصادقة الثنائية (2FA) وبطاقات الدفع ومفاتيح API ومحافظ العملات المشفّرة/عبارات الاسترداد والملاحظات الآمنة ووثائق الهوية. وهي مبنية بلغة Kotlin و Jetpack Compose، وغير قادرة عمدًا على الاتصال بالإنترنت: إذ يعلن التطبيق عدم امتلاكه إذن INTERNET ولا يحتوي على أي شيفرة برمجية للشبكات.

يُشفَّر كل شيء على الجهاز بمفتاح خزنة عشوائي بسعة 256 بت، يُغلَّف بكلمة المرور الرئيسية وعبارة استرداد من 12 كلمة. النسخ الاحتياطية عبارة عن ملفات مشفّرة تُكتب عبر منتقي الملفات في نظام Android — فلا يوجد حساب ولا مزامنة سحابية ولا تحليلات ولا خدمة عن بُعد.

الحالة: إصدار إنتاجي v1.3.1 (versionCode 5). تم اختباره ذاتيًا واختباره اختراقيًا؛ ولا يزال يُوصى بإجراء تدقيق مستقل قبل الاعتماد عليه للأسرار عالية المخاطر.

جدول المحتويات

  • لقطات الشاشة
  • الميزات
  • الأمان في لمحة
  • التنزيل والتثبيت
  • البناء من المصدر
  • الاختبار
  • البنية
  • خريطة المستودع
  • التوثيق
  • الخصوصية
  • المساهمة
  • الترخيص

لقطات الشاشة

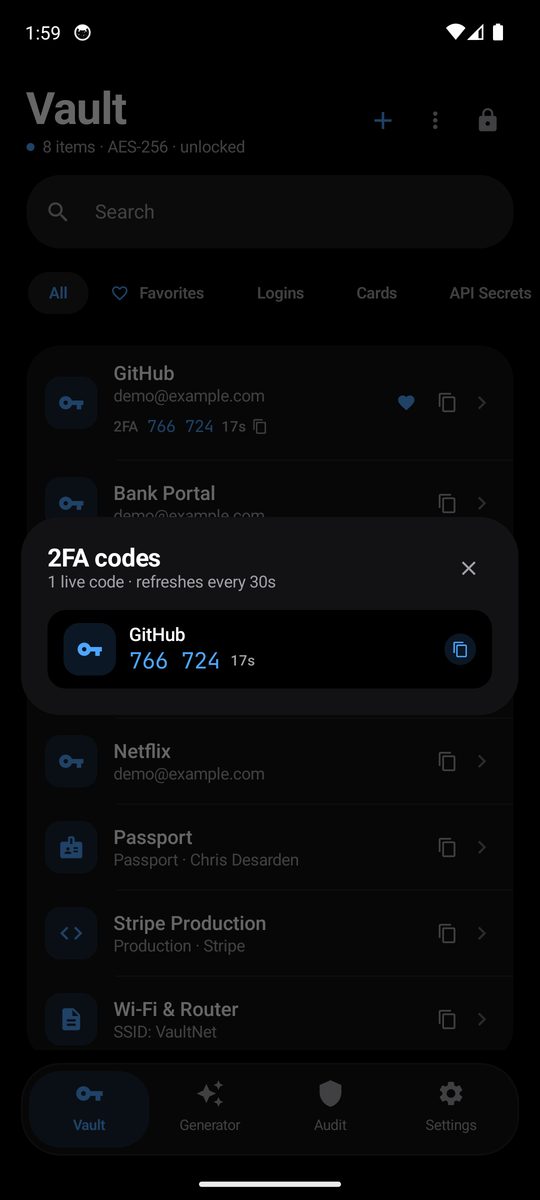
الخزنة (داكن)السمة الفاتحةلوحة 2FA
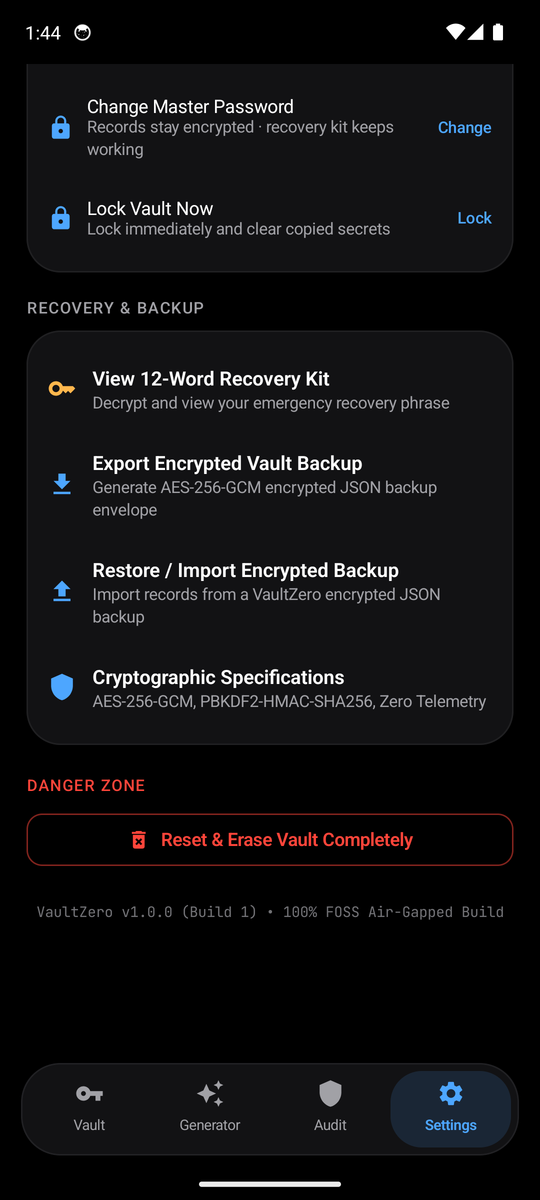
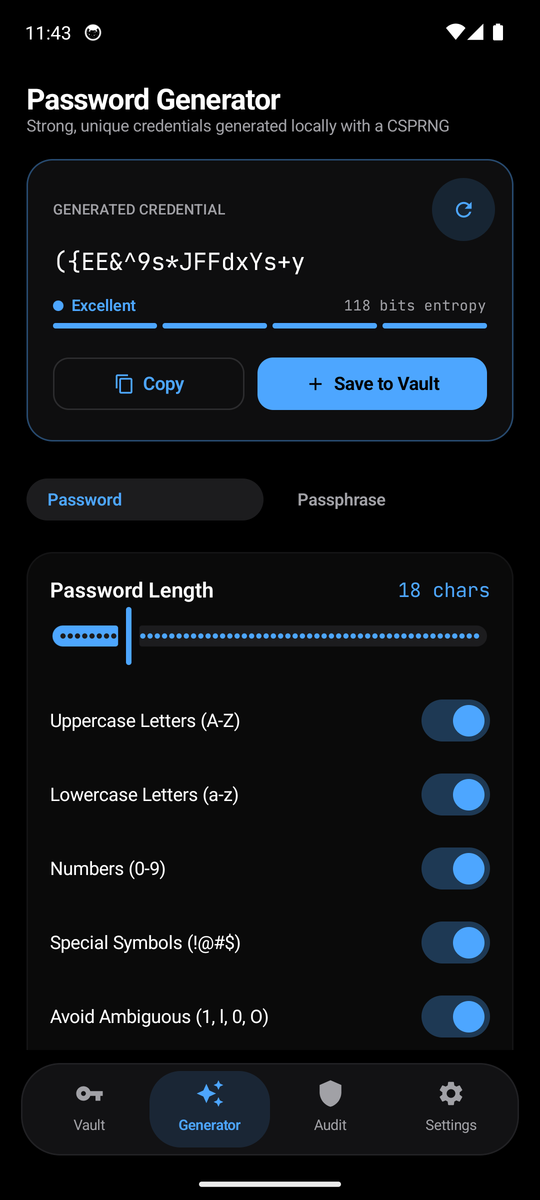
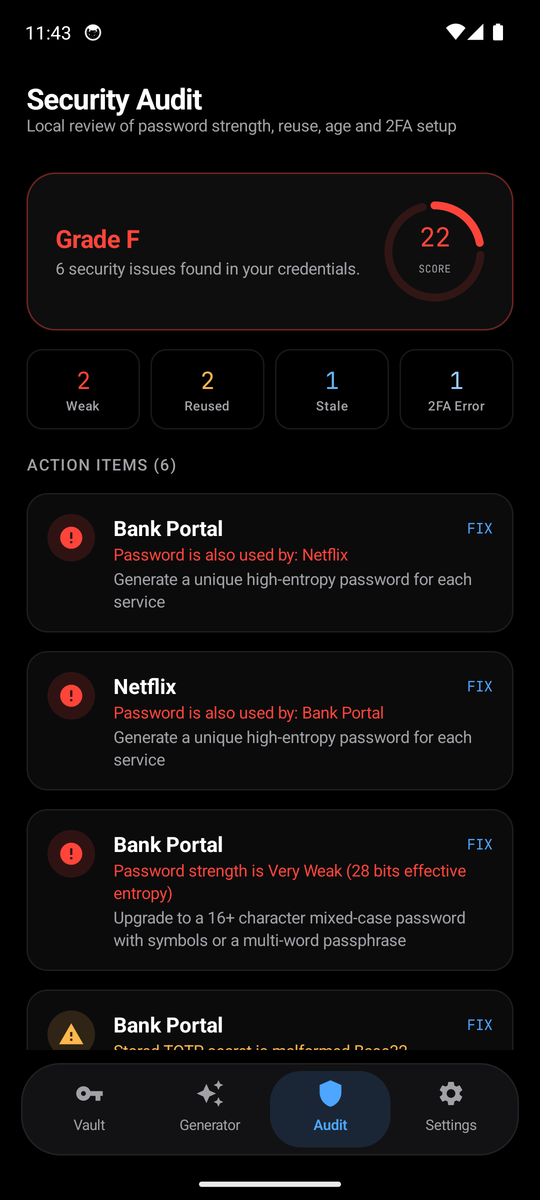
الإعداداتالمولّدالتدقيق

المزيد في docs/SCREENSHOTS.md.

الميزات

الخزنة

  • ستة أنواع من السجلات: بيانات تسجيل الدخول، بطاقات الدفع، أسرار API، محافظ العملات المشفّرة، الملاحظات الآمنة، الهويات.
  • تشفير AES-256-GCM لكل سجل مع ربط AAD؛ كما تُشفَّر العناوين والفئات والوسوم — إذ تخزّن SQLite عناصر نائبة [ENCRYPTED] فقط.
  • رموز TOTP حيّة وفق RFC 6238 (30 ثانية) مضمّنة في القائمة وفي لوحة 2FA مخصّصة.
  • عوامل البحث: type:login، tag:work، is:fav، وعوامل التصفية المدعومة بالتدقيق is:weak، is:reused، is:stale، is:no2fa، is:clean.
  • الترتيب حسب المفضلة أو العنوان أو آخر تحديث أو آخر استخدام؛ تجميع اختياري حسب النوع؛ تحديد متعدد للحذف/الإضافة إلى المفضلة دفعةً واحدة؛ التراجع عن الحذف.
  • إجراءات النسخ تراعي الحافظة الحساسة؛ وتُعاد إخفاء الأسرار المكشوفة بعد 15 ثانية.

الأمان

  • مفتاح رئيسي عشوائي للخزنة بحجم 256 بت (VMK)؛ تشفير AES-256-GCM لكل سجل مع AAD بالصيغة VaultZero_Record_v2:<id>:<type>.
  • PBKDF2-HMAC-SHA256 بـ 600,000 تكرار وملح بحجم 128 بت؛ ترقية شفافة للخزائن القديمة عند الفتح.
  • مجموعة استرداد BIP-39 بحجم 128 بت (معيار 2048 كلمة، كلمات فريدة)؛ تغيير كلمة المرور الرئيسية دون إعادة تشفير السجلات؛ تدوير مجموعة مكشوفة دون تغيير الخزنة.
  • فتح بيومتري مدعوم بالعتاد عبر Android Keystore وBiometricPrompt.CryptoObject — مصادقة لكل استخدام، تُبطَل عند إعادة تسجيل البيانات البيومترية. يظهر المطالبة تلقائيًا عند فتح التطبيق عند تفعيلها.
  • قفل تلقائي قابل للضبط، قفل في الخلفية (إيقاف الشاشة يقفل فورًا؛ منتقي SAF مستثنى)، مسح تلقائي للحافظة، FLAG_SECURE، حظر معاينة التطبيقات الأخيرة.
  • تدقيق أمني محلي (ضعيف/مُعاد استخدامه/قديم/2FA)، يعمل دون اتصال بطبيعته.

النسخ الاحتياطية

  • الترحيل عند التشغيل الأول: يمكن لهاتف جديد استعادة نسخة احتياطية كاملة باستخدام عبارة الاسترداد المكوّنة من 12 كلمة الحالية — دون عبارة بذرة جديدة — مع الاحتفاظ بكلمة المرور الرئيسية الأصلية (أو تعيين واحدة جديدة).
  • مغلّف مشفّر بإصدارات عبر Storage Access Framework في Android فقط.
  • الاستعادة بكلمة المرور الرئيسية المصدر أو عبارة الاسترداد المكوّنة من 12 كلمة؛ تصدير بالعبارة فقط اختياري (مع إزالة مغلّف كلمة المرور).
  • عمليات استيراد مُتحقَّق منها قبل أي كتابة: دمج آمن ضد التكرار، تحديثات في المكان، معاملة Room ذرّية، إنقاذ صريح للسجلات القابلة للقراءة من ملف تالف.
  • أسماء ملفات بختم زمني؛ تغذية راجعة لتقدّم الاستيراد/التصدير.

التصميم وسهولة الاستخدام

  • تصميم مستوحى من One UI: خلفيات سوداء حقيقية/#FAFAFA، لون تمييز أزرق واحد، حاويات squircle، تنقل كبسولة عائم، عنوان كبير قابل للطي.
  • مظهر فاتح / داكن / حسب النظام؛ اختصارات المشغّل (تسجيل دخول جديد، المولّد)؛ خيارات فاصل عبارة المرور/الكتابة بالأحرف الكبيرة.

الأمان في لمحة

المجالالتنفيذ
السجلاتAES-256-GCM، IV عشوائي لكل سجل، وسم 128 بت، AAD مرتبط بمعرّف السجل + النوع
التسلسل الهرمي للمفاتيحمفتاح VMK عشوائي بحجم 256 بت يغلّف السجلات؛ يُغلَّف VMK بواسطة KEK لكلمة المرور وKEK لعبارة الاسترداد
KDF لكلمة المرورPBKDF2-HMAC-SHA256، 600,000 تكرار، ملح عشوائي بحجم 128 بت
الاستردادعبارة BIP-39 من 12 كلمة (إنتروبيا 128 بت) بكلمات فريدة؛ لا تزال عبارات v1.x القديمة مقبولة؛ مشفّرة تحت VMK عند التخزين؛ قابلة للتدوير في الإعدادات
البيانات البيومتريةمفتاح Keystore بتشفير AES-256-GCM، AUTH_BIOMETRIC_STRONG، مصادقة لكل استخدام (CryptoObject)، StrongBox→TEE، تُبطَل بتغييرات تسجيل البيانات البيومترية
النسخ الاحتياطيةمغلّف AES-256-GCM، بيانات وصفية محجوبة، حد استيراد 8 MiB، استعادة بالعبارة/كلمة المرور
الشبكةلا إذن INTERNET/ACCESS_NETWORK_STATE، لا مكتبات شبكات
التقاط الشاشةFLAG_SECURE، لقطة شاشة التطبيقات الأخيرة معطّلة على API 33+
عند التخزينعناوين/فئات/وسوم SQLite محجوبة؛ التفضيلات تحتوي فقط على مفاتيح مغلّفة وملح ومُتحقِّقات
دون اتصاللا حسابات، لا سحابة، لا تحليلات، لا تقارير أعطال، لا إعلانات أو متتبعات
تنزيل الأداة