

 henkru/cs-token-vault
BOF لخزنة الرموز المميزة في الذاكرة لـ Cobalt Strike
 akamai/akamai-security-research
يتضمن هذا المستودع كودًا ومؤشرات اختراق (IoCs) هي نتاج الأبحاث التي أُجريت في فرق أبحاث الأمن المختلفة التابعة لـ Akamai.
 h4wkst3r/blackhat-usa-2022-materials
المواد التقديمية لعروضي في Black Hat USA 2022: Briefing و Arsenal
 ahmetpayaslioglu/yararules
مجموعة منتقاة من قواعد كشف YARA لتحديد وتصنيف البرمجيات الخبيثة، ودعم عمليات صيد التهديدات وسير عمل الكشف.
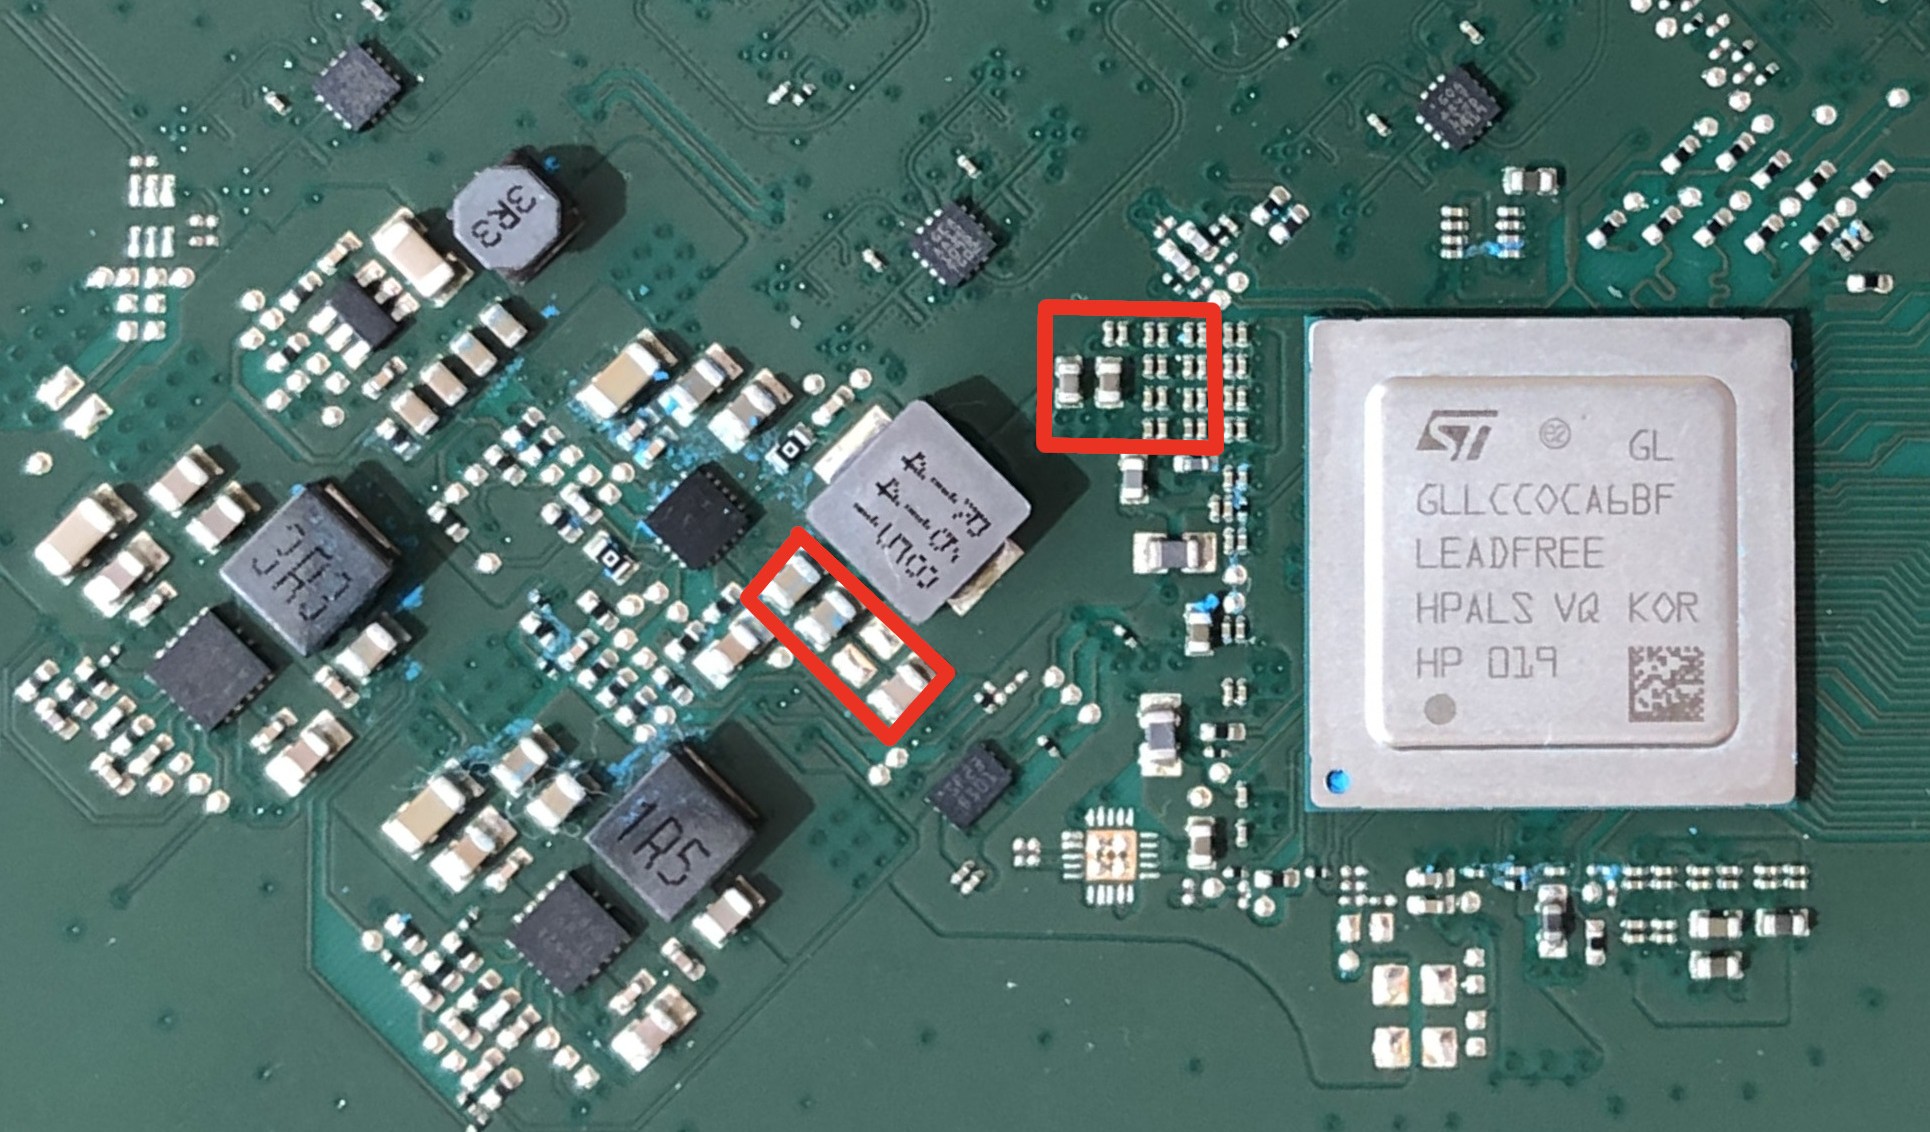 kuleuven-cosic/starlink-fi
رقاقة تعديل بحقن الأعطال الجهدية للتقييم الأمني بالصندوق الأسود لمحطات ستارلينك، تتجاوز التحقق من توقيع محمّل الإقلاع لتنفيذ برمجيات ثابتة عشوائية.
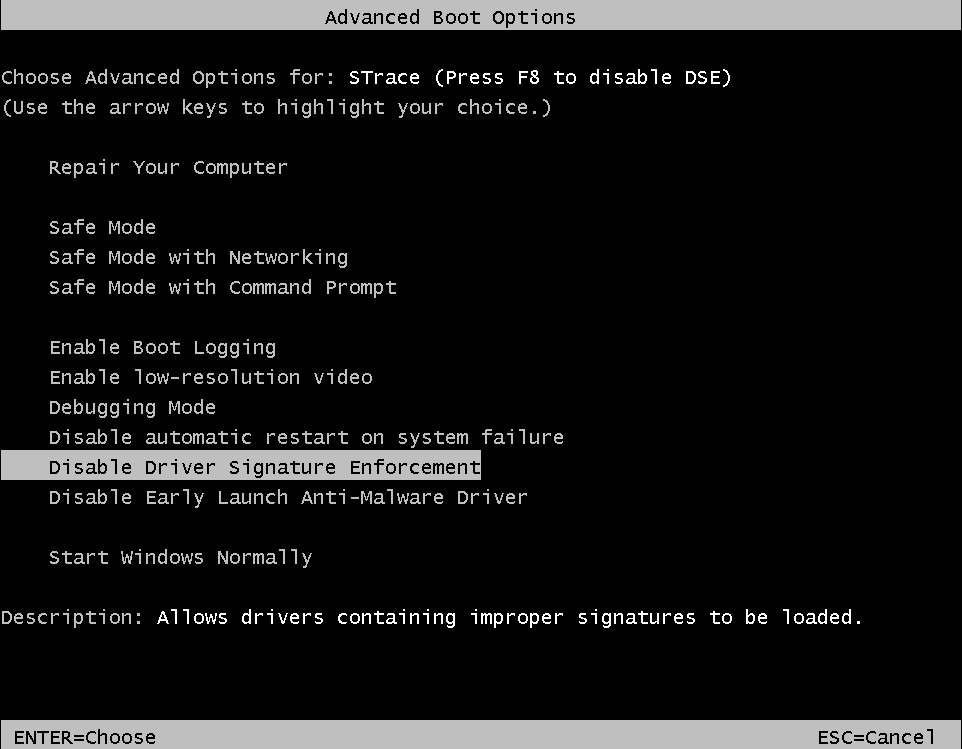 mandiant/strace
أداة إعادة تنفيذ DTrace على نظام ويندوز
 darwinsec/defcon-kql-kung-fu-22
شرائح ورشة عمل DEF CON Cloud Village لتعليم KQL لتحليل سجلات أمان السحابة، مع تمارين عملية في مساحة عمل Azure Log Analytics مشتركة.
 sneakid/dc30-phineastalk
شرائح العرض الذي قدمناه باسم UniPi في Red Team Village ضمن مؤتمر DefCon.
 codextf2/burp2malleable
أداة Python سريعة كتبتها لتحويل طلبات HTTP من burp suite إلى ملفات تعريف Cobalt Strike Malleable C2
 iilegacyyii/exportdumper
أداة صغيرة أنشأتها لتفريغ جدول التصدير في ملفات PE. كان الغرض الأساسي منها هو الاستخدام ضمن تقنية وكالة DLL (DLL Proxying).
 mainframed/dc30_workshop
حاوية ورشة عمل DEFCON 30 حول تجاوز سعة المخزن المؤقت للحواسيب المركزية
 live-ctf/livectf-defcon30
مجموعة من الملفات الثنائية لتحديات DEF CON 30 CTF، وسكربتات البناء، وسكربتات الحل لممارسة استغلال الثنائيات والهندسة العكسية.
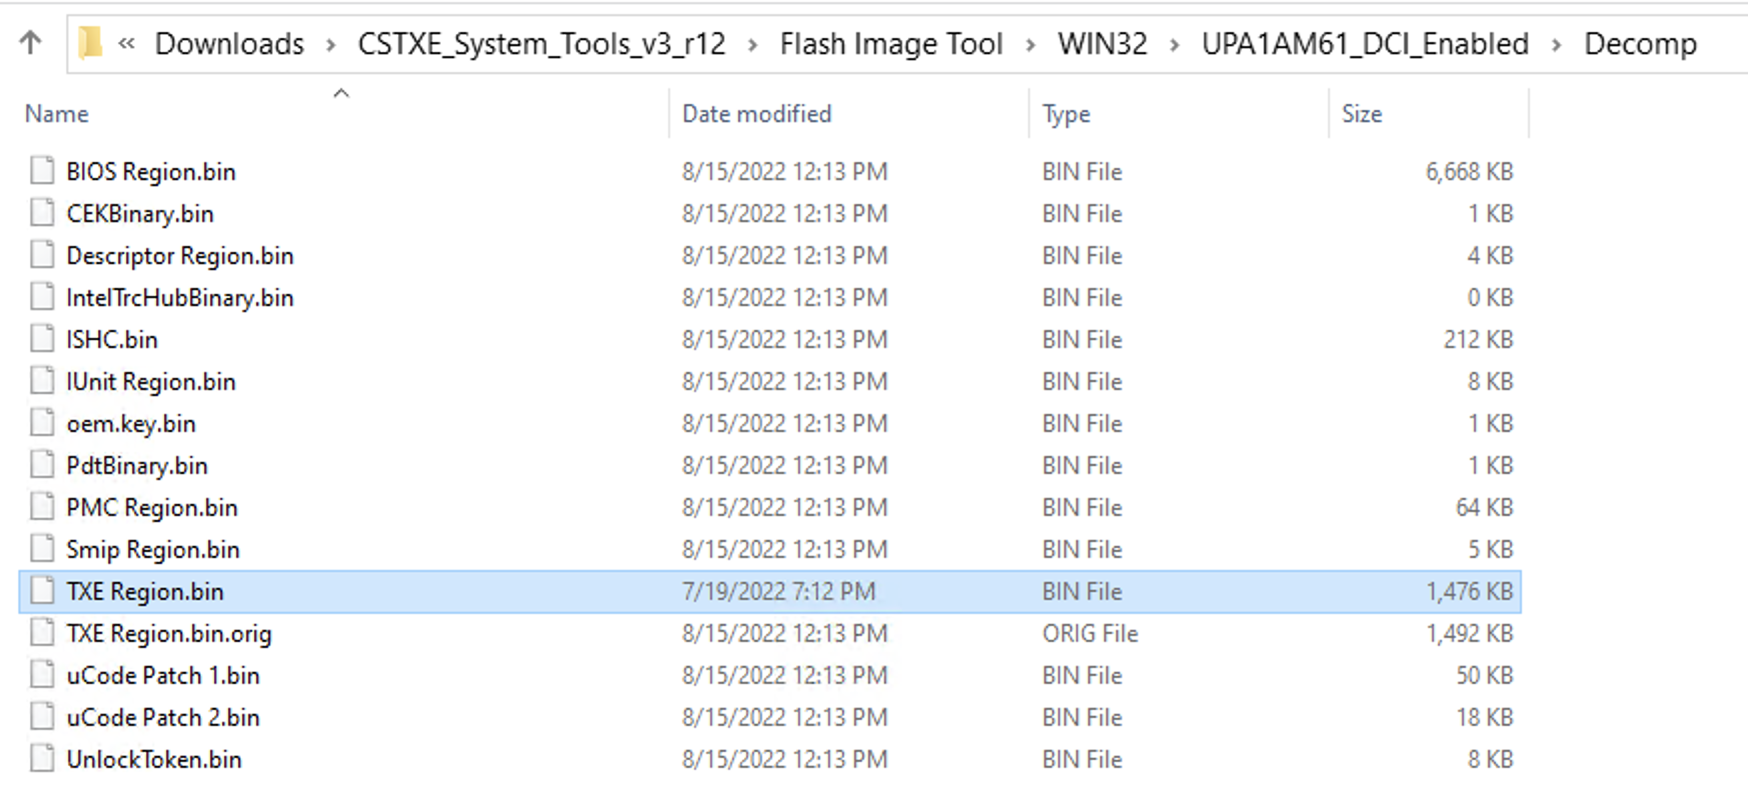 xenokovah/inteltxe-poc
إثبات المفهوم لـ Intel Management Engine JTAG - تعليمات 2022
 anssi-fr/dfir4vsphere
وحدة PowerShell للطب الشرعي الرقمي لـ VMWare vSphere
 gmh5225/callmewin32kdriver
قم بتحميل برنامج التشغيل الخاص بك مثل win32k.sys
 bc-security/beginners-guide-to-obfuscation
ورشة عمل عملية حول تعتيم أدوات الفريق الأحمر، تعلّم تجاوز AMSI، والتهرب من ETW، وتعتيم الحمولة باستخدام PowerShell وVisual Basic وC# للتهرب من…
 morrubin/negoexrelay
يرحّل مصادقة Kerberos الخاصة بـ NegoEx/PKU2U إلى أهداف عشوائية، مما يتيح المصادقة بدون بيانات اعتماد، وتنفيذ الأوامر، وتفريغ هاشات SMB، وجلسات…