Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
13633 نتائج
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

PoCs وأدوات للتحقيق في تقنيات تنفيذ عمليات Windows
ids-ips-evasionreverse-engineeringshellcode+6
958منذ 8 أشهر
hmac-bcrypt preview

hmac-bcrypt

GitHubepixoip/hmac-bcrypt

دالة تجزئة كلمات المرور hmac-bcrypt
defensive-toolscryptographyutilities-frameworks+1
66منذ سنة واحدة
my_vulnerabilities preview

my_vulnerabilities

GitHubk0keoyo/my_vulnerabilities

مجموعة من استغلالات إثبات المفهوم (Proof-of-Concept) لثغرات أبلغ عنها المؤلف، تعرض تقنيات الاستغلال وتحليل الثغرات.
vulnerability-analysisexploitationcurated-resources
130منذ 4 سنوات
bochs_linux_kernel_debugging preview

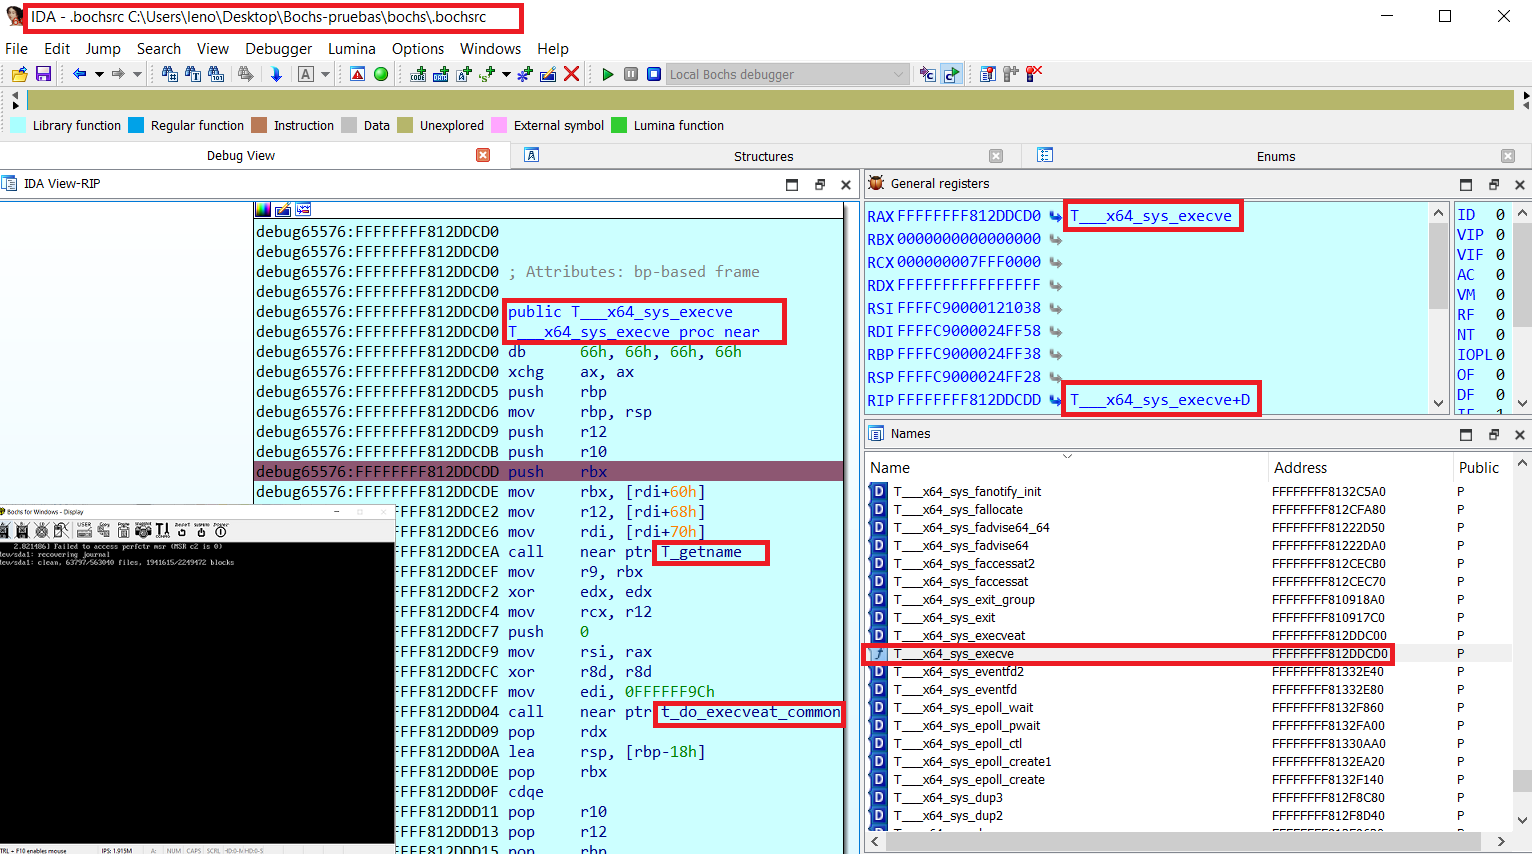
bochs_linux_kernel_debugging

GitHubtherealdreg/bochs_linux_kernel_debugging

أدوات لتصحيح أخطاء نواة لينكس على Bochs (بما في ذلك الرموز ومصحح أخطاء Bochs الأصلي وIDA PRO)
reverse-engineeringdebuggersbinary-analysis+1
33منذ 3 سنوات
RPC-Backdoor preview

RPC-Backdoor

GitHubeladshamir/rpc-backdoor

محاكاة أساسية لـ "باب خلفي RPC"
privilege-escalationlateral-movementpost-exploitation+3
241منذ 4 سنوات
AtomicTestHarnesses preview

AtomicTestHarnesses

GitHubredcanaryco/atomictestharnesses

المستودع العام لـ Atomic Test Harness
defensive-toolspenetration-testingred-teaming+1
289منذ سنة واحدة
Talks preview

Talks

GitHubneo23x0/talks

شرائح محادثاتي العامة

papers-researcheducationcurated-resources
64منذ 8 أشهر
ipyida preview

ipyida

GitHubeset/ipyida

تكامل وحدة تحكم IPython مع IDA Pro
reverse-engineeringscripting-automationbinary-analysis
850منذ شهر واحد
NiCOFF preview

NiCOFF

GitHubfrkngksl/nicoff

COFF و BOF Loader مكتوب بلغة Nim
post-exploitationpenetration-testingred-teaming+1
177منذ 6 أشهر
cent preview

cent

GitHubxm1k3/cent

قوالب Nuclei للإصدار المجتمعي، أداة بسيطة تتيح لك تنظيم جميع قوالب Nuclei المقدمة من المجتمع في مكان واحد
vulnerability-scannersweb-securitypenetration-testing+1
1.0kمنذ 4 أشهر
purple-team-exercise-framework preview

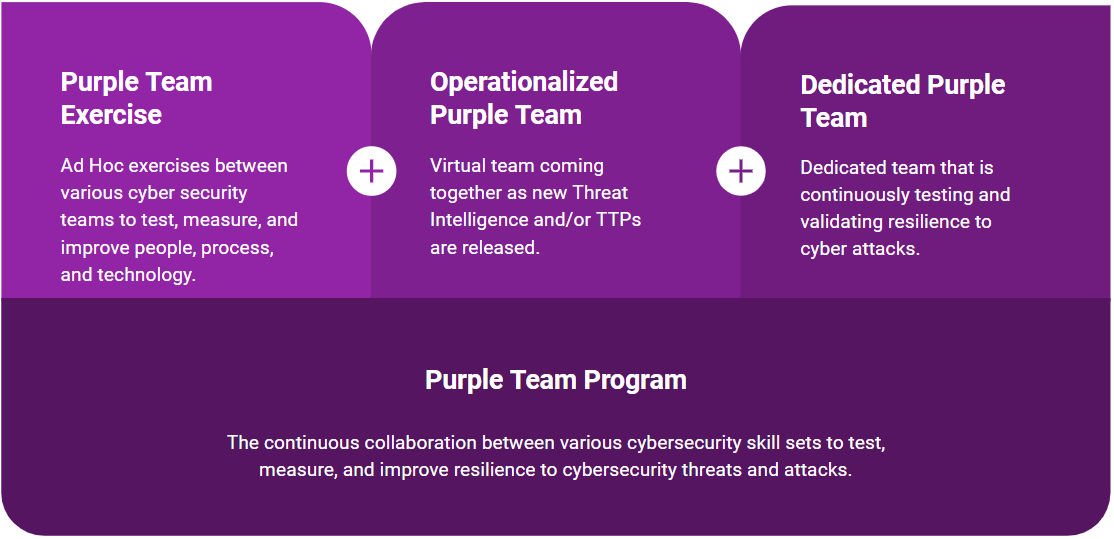
purple-team-exercise-framework

GitHubscythe-io/purple-team-exercise-framework

فريق التمرين الأرجواني (Purple Team Exercise Framework)
cloud-securitydevsecopsthreat-intelligence+5
812منذ 6 أشهر
tproxy preview

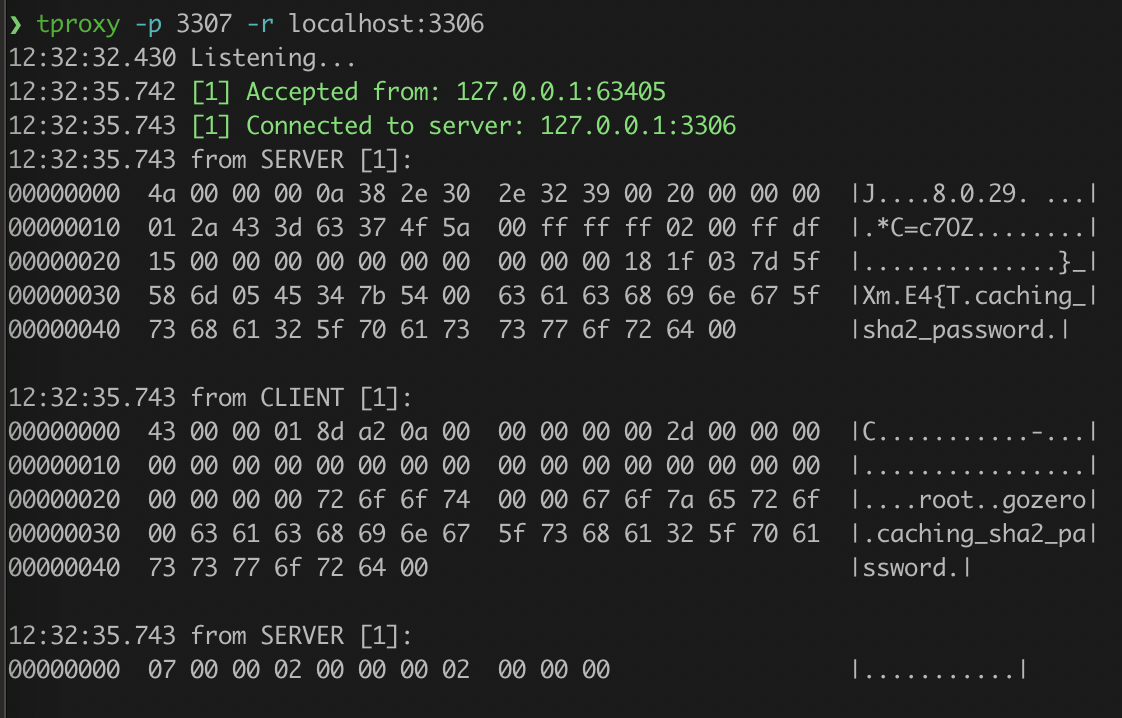
tproxy

GitHubkevwan/tproxy

أداة سطر أوامر لتمرير وتحليل اتصالات TCP.

packet-sniffing-analysisweb-proxies-interceptionnetwork-security+1
3.7kمنذ 4 أشهر
refinery preview

refinery

GitHubbinref/refinery

تحليل الفرز عالي الأوكتان

reverse-engineeringforensicsmalware-analysis+4
867منذ 9 أيام
pySigma-backend-opensearch preview

pySigma-backend-opensearch

GitHubsigmahq/pysigma-backend-opensearch

الخلفية الخلفية لـ pySigma OpenSearch
defensive-toolsutilities-frameworksintrusion-detection+1
14منذ 2 أشهر
APT_REPORT preview

APT_REPORT

GitHubblackorbird/apt_report

مجموعة تقارير APT مثيرة للاهتمام وبعض مؤشرات الاختراق الخاصة
malware-analysisthreat-intelligencecurated-resources
3.1kمنذ 0 أيام
Bug-Bounty-Beginner-Roadmap preview

Bug-Bounty-Beginner-Roadmap

GitHubbittentech/bug-bounty-beginner-roadmap

هذا مصنع موارد لأي شخص يتطلع إلى بدء صيد الثغرات (Bug Hunting) ويحتاج إلى إرشادات كمبتدئ.
vulnerability-analysisexploitationinformation-gathering+7
2.4kمنذ 2 سنوات
PIVert preview

PIVert

GitHubccob/pivert

يحاكي البطاقات الذكية PIV وفق معيار NIST SP 800-73 على نظام Windows باستخدام شهادة PFX ومفتاح خاص، مما يتيح مصادقة البطاقات الذكية لجلسات RDP وCitrix…
penetration-testinghardware-securityidentity-access-management+2
107منذ 2 سنوات
dotnetfile preview

dotnetfile

GitHubpan-unit42/dotnetfile

مكتبة بايثون لتحليل بيانات CLR/PE الوصفية في تجميعات .NET، مع كشف التدفقات وبصمات التجزئة لدعم تحليل البرمجيات الخبيثة وصيد التهديدات.

static-analysishash-analysisreverse-engineering+4
119منذ 8 أشهر
السابق1…949596…100التالي