
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
13643 نتائج
IOCs preview

IOCs

GitHubcybercom-malware-alert/iocs

مجموعة منسقة من مؤشرات الاختراق (IOCs) لتتبع تنبيهات البرمجيات الخبيثة، بما في ذلك التجزئات (hashes) والنطاقات وغيرها من القطع الأثرية للتهديدات…
ioc-managementmalware-analysisthreat-intelligence+1
19
منذ 4 سنوات
magicNetdefs preview

magicNetdefs

GitHubcrisprss/magicnetdefs

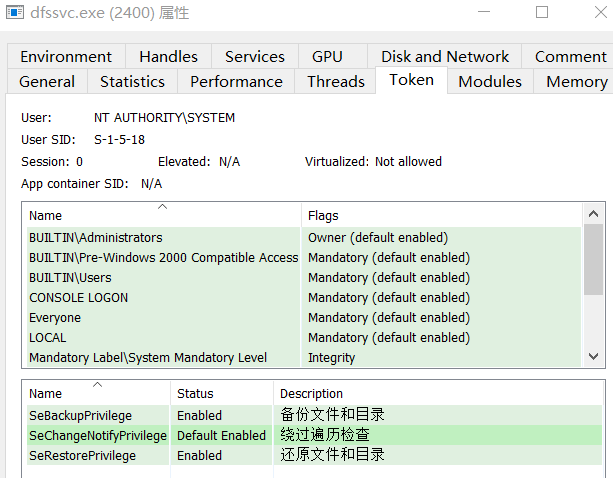
على غرار Petitpotam، تكون خدمة netdfs مفعّلة في بيئات Windows Server وAD، وتسمح طريقة RPC المستغلة للعمليات المميزة بالوصول إلى الأنابيب الخبيثة…
exploitationnetwork-securitypenetration-testing+3
49منذ 4 سنوات
pentest-pivoting preview

pentest-pivoting

GitHubt3l3machus/pentest-pivoting

دليل موجز حول التنقّل في الشبكة (Network Pivoting) لاختبارات الاختراق / تحديات CTF.
web-proxies-interceptionlateral-movementnetwork-security+5
228منذ 2 سنوات
cs-get-last-error preview

cs-get-last-error

GitHubhenkru/cs-get-last-error

سكربت Aggressor لبرنامج Cobalt Strike للاستعلام عن رسائل GetLastError في نظام ويندوز
post-exploitationutilities-frameworksred-teaming
18منذ 4 سنوات
Cybersecurity-Resources preview

Cybersecurity-Resources

GitHubnickyie/cybersecurity-resources

مكتبة من موارد الأمن السيبراني المتنوعة
educationcurated-resourceslearning-paths-courses
2.6kمنذ 4 سنوات
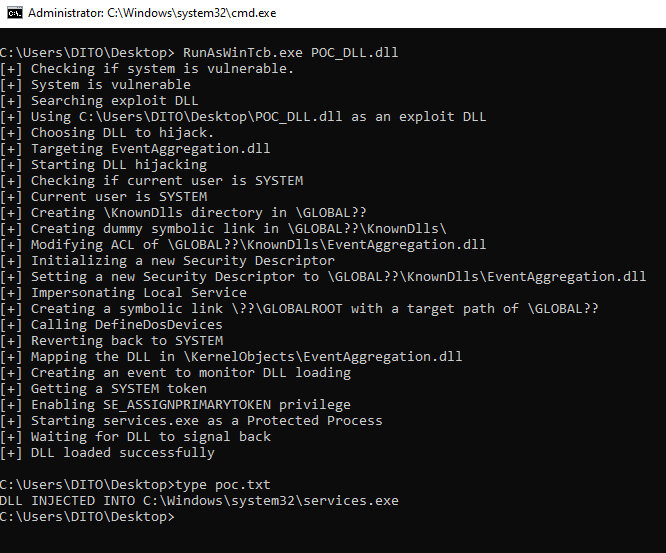
RunAsWinTcb preview

RunAsWinTcb

GitHubtastypepperoni/runaswintcb

استغلال (Exploit) لإثبات المفهوم مكتوب بلغة C يقوم بتشغيل ملف DLL محمي بـ WinTcb-Light من مساحة المستخدم (userland)، مما يوضح بدائية تصعيد صلاحيات في…
privilege-escalationexploitationids-ips-evasion+2
138منذ 4 سنوات
Offensive_tools preview

Offensive_tools

GitHubpost-cyberlabs/offensive_tools

مجموعة أدوات أمن هجومية لاختبار الاختراق والاستغلال وعمليات الفريق الأحمر، مُطوَّرة بلغة جافا لمحاكاة الهجمات وتقييمات الأمان.

exploitationpenetration-testingutilities-frameworks+1
413منذ 2 سنوات
api_wordlist preview

api_wordlist

GitHubchrislockard/api_wordlist

قائمة كلمات بأسماء API لتقييمات تطبيقات الويب

api-security-testingweb-securityfuzzing+2
926منذ سنة واحدة
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

هل سئمت من النظر إلى الست عشري طوال اليوم والتعامل مع '\x41'؟ تفضّل النظر إلى Lugia/Charmander؟ لديّ الحل لك.
payload-generationshellcodered-teaming+3
128منذ 4 سنوات
mwcfg preview

mwcfg

GitHubc3rb3ru5d3d53c/mwcfg

أداة معيارية غنية بالميزات لاستخراج إعدادات البرمجيات الخبيثة لـ MalDuck
defensive-toolsstatic-analysisreverse-engineering+3
133منذ 2 سنوات
MalwareApiLibrary preview

MalwareApiLibrary

GitHubmalwareapilib/malwareapilibrary

مجموعة من واجهات برمجة التطبيقات (APIs) المستخدمة في تطوير البرمجيات الخبيثة
ids-ips-evasionred-teamingpayload-development
231منذ 4 سنوات
VehApiResolve preview

VehApiResolve

GitHubrad9800/vehapiresolve

يحلّ استدعاءات Windows API في وقت التشغيل باستخدام معالجات الاستثناءات الموجهة وعمليات بحث مُجزّأة، وذلك لإخفاء الاستيرادات وإبطاء الهندسة العكسية…
red-teamingpayload-developmentadversarial-attack
118منذ 4 سنوات
paranoid_crypto preview
Archived

paranoid_crypto

GitHubgoogle/paranoid_crypto

تحتوي مكتبة Paranoid على تطبيقات لفحوصات نقاط الضعف المعروفة في القطع الأثرية التشفيرية.
static-analysisvulnerability-scannersvulnerability-analysis+2
803منذ سنة واحدة
mkpath preview

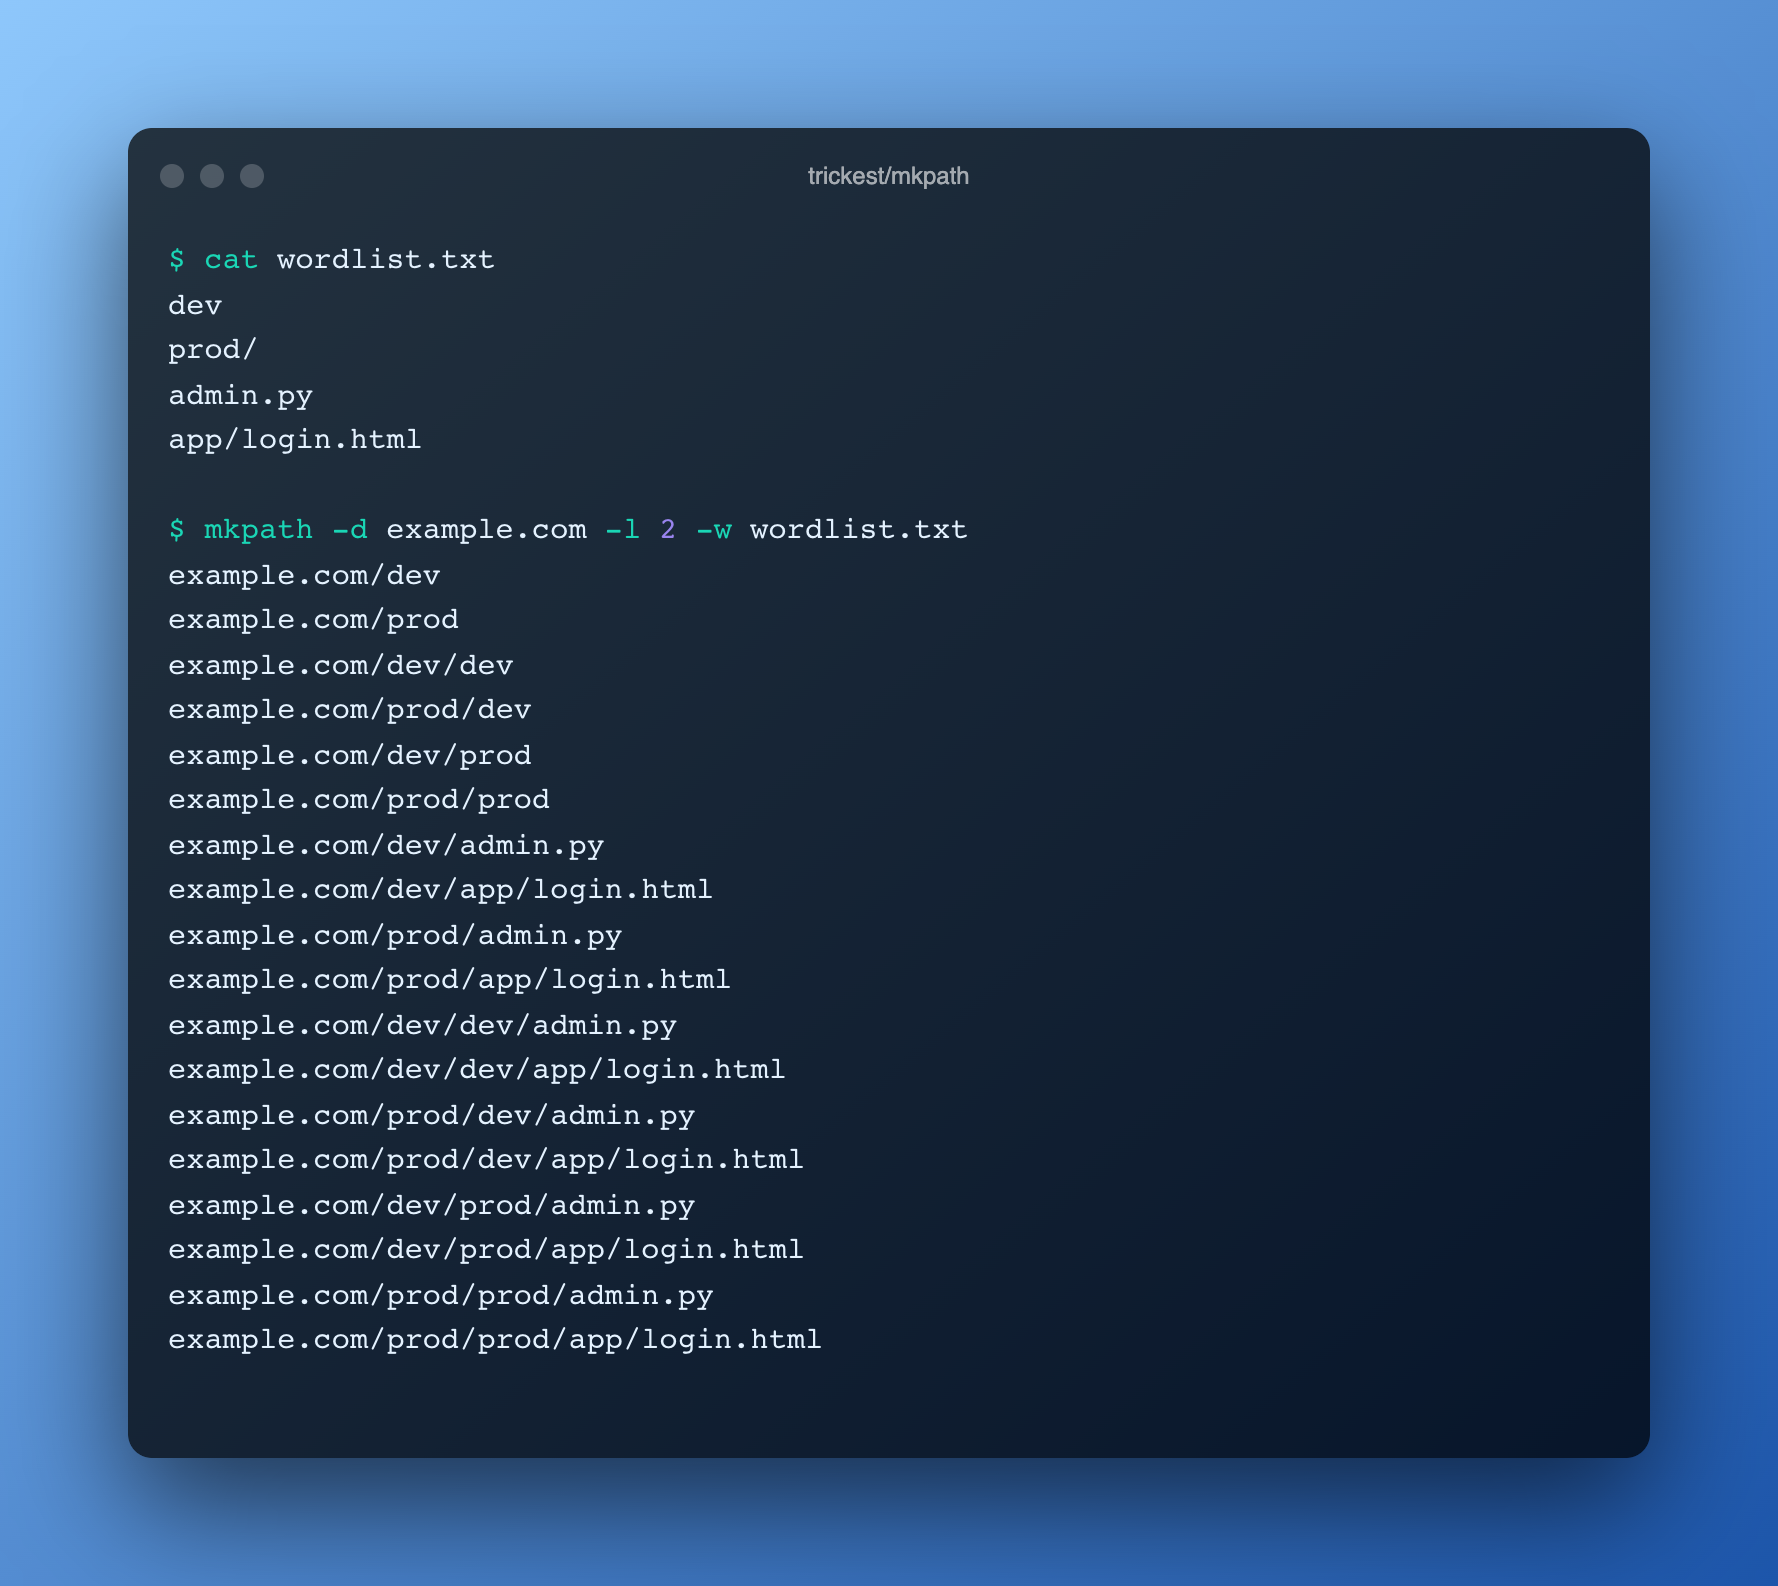
mkpath

GitHubtrickest/mkpath

أنشئ مجموعات مسارات URL باستخدام قائمة كلمات
reconnaissanceinformation-gatheringweb-security+2
176منذ 3 سنوات
YARA-Performance-Guidelines preview

YARA-Performance-Guidelines

GitHubneo23x0/yara-performance-guidelines

دليل حول كيفية كتابة قواعد YARA سريعة وصديقة للذاكرة
static-analysismalware-analysiseducation
174منذ سنة واحدة
TamperingSyscalls preview

TamperingSyscalls

GitHubrad9800/tamperingsyscalls

مكتبة C++ تسترجع وتزور وسائط استدعاءات نظام Windows باستخدام نقاط توقف الأجهزة ومعالجات الاستثناءات لتقويض تتبع EDR.
ids-ips-evasionpost-exploitationred-teaming+1
508منذ 4 سنوات
breakcyserver preview

breakcyserver

GitHubwaawaa/breakcyserver

أداة مراوغة EDR مخصّصة للفريق الأحمر، تُنهي الخدمات الأمنية عبر إساءة استغلال وظائف برنامج تشغيل Process Explorer لتجاوز PPL وObRegisterCallbacks.
privilege-escalationexploitationids-ips-evasion+2
52منذ 4 سنوات
VN_daily_samples preview

VN_daily_samples

GitHubm4now4r/vn_daily_samples

مجموعة يومية من العينات الخبيثة القادمة من فيتنام لتحليل البرمجيات الخبيثة، واستخبارات التهديدات، وأبحاث هندسة الكشف.

malware-analysisthreat-intelligencecurated-resources
6منذ 2 سنوات
السابق1…929394…100التالي