
detect_CVE-2026-25177
 danaug23/detect_cve-2026-25177
ماسح آمن للإنتاج يكتشف استغلال CVE-2026-25177 (تصادم Unicode في SPN الخاص بـ AD) على وحدات تحكم مجال Active Directory. للقراءة فقط.
vulnerability-scannersconfiguration-auditing
danaug23/detect_cve-2026-25177ماسح آمن للإنتاج يكتشف استغلال CVE-2026-25177 (تصادم Unicode في SPN الخاص بـ AD) على وحدات تحكم مجال Active Directory. للقراءة فقط.
 cybrdude/cve-2026-1731-scanner
ماسح ثغرات سلبي لـ CVE-2026-1731 — BeyondTrust RS/PRA RCE قبل المصادقة (CVSS 9.9). للاستخدام التعليمي والدفاعي فقط.
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
أداة معتمدة من نظام CYBERDUDEBIVASH البيئي لكشف CVE-2026-23550 في إضافة WordPress Modular DS
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
أداة بدرجة إنتاجية لكشف ومعالجة CVE-2026-0622 (تصعيد صلاحيات مسؤول Ghost وكشف المفتاح الرئيسي في برمجيات نواة 5G).
 codiobert/pwnkit-scanner
يفحص أنظمة لينكس بحثًا عن ثغرة تصعيد الامتيازات في Polkit (CVE-2021-4034) ويوفر إرشادات للتخفيف من المخاطر.
 cropnet/ni8mare
أداة شاملة لاكتشاف الثغرات الأمنية لمثيلات أتمتة سير العمل في n8n. تكتشف الثغرة الحرجة CVE-2026-21858 (بدرجة خطورة CVSS 10.0) دون القيام بأي استغلال.
 cozystack/copy-fail-blocker
BPF-LSM تخفيف لثغرة CVE-2026-31431 (Copy Fail) — يمنع إنشاء مقابس AF_ALG على مستوى المجموعة
 byinarie/zirconium
أداة للبحث عن مؤشرات الاختراق (IOCs) المتعلقة بـ HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 barrersoftware/opencode-secure
نسخة مشتقة من OpenCode معززة أمنياً - تعمل على إصلاح CVE-2026-22812 (CVSS 8.8 RCE) الذي يرفض المشروع الأصلي تصحيحه
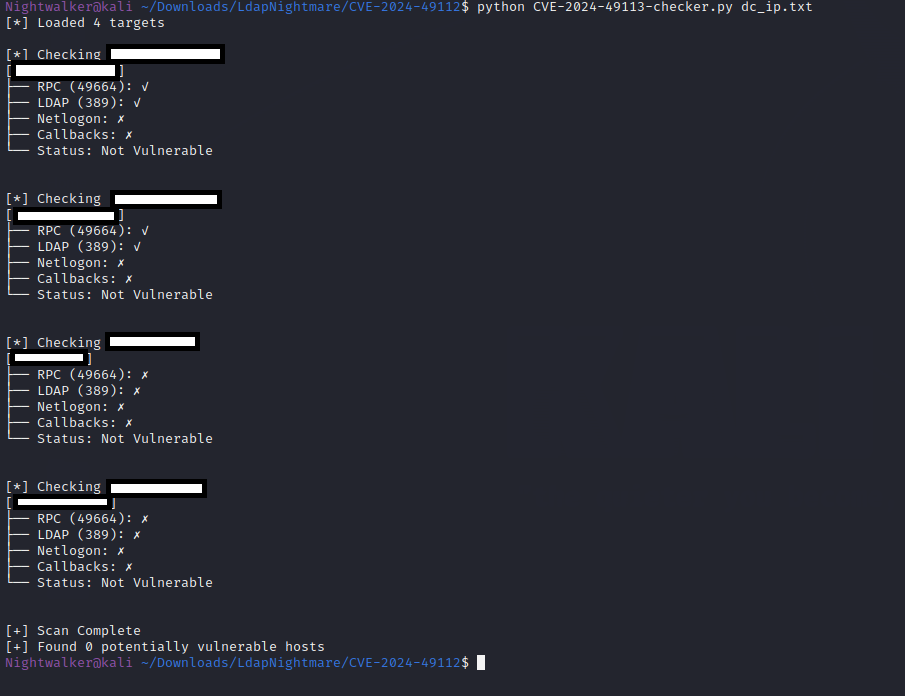 barcrange/cve-2024-49113-checker
# فحص الثغرة CVE-2024-49113 (LDAP Nightmare) يتحقق مما إذا كان النظام عرضةً محتملاً لثغرة CVE-2024-49113 (LDAP Nightmare) من خلال اختبار اتصال RPC،…
 ashizzz/cve-2026-22610
# فحص مشاريع Angular بحثًا عن ثغرات XSS في عناصر SVG والروابط غير الآمنة يقوم بفحص مشاريع Angular بحثًا عن ثغرات XSS في عناصر SVG والروابط غير…
 arnaudluti/ps-cve-2021-44228
الكشف الثابت عن مكتبات log4j الضعيفة على خوادم Windows، الأعضاء في نطاق AD.
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
# تحليل تفصيلي لـ CVE-2026-21510 تحليل تفصيلي لثغرة CVE-2026-21510، وهي تجاوز لميزة أمان في Windows Shell تسمح بتنفيذ كود بصمت عبر روابط أو اختصارات…
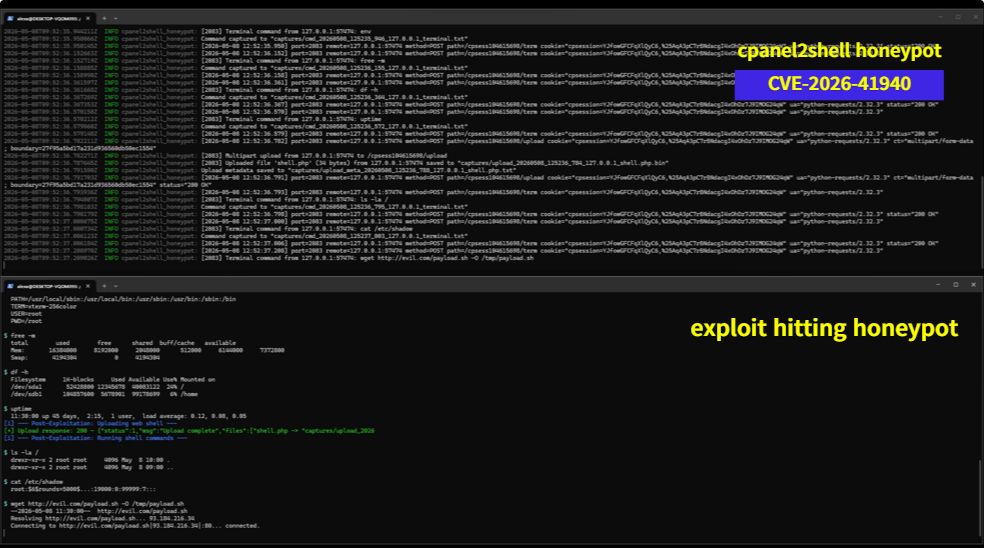 acuciureanu/cpanel2shell-honeypot
محاكي honeypot مكتوب بلغة Rust يحاكي نسخة cPanel/WHM ضعيفة لاستغلال CVE-2026-41940
 abrahamsurf/sdwan-scanner-cve-2026-20127
# ماسح التعرض والثغرات المحتملة لـ Cisco SD-WAN (بصمة سلبية) 2026
 wavesman/cve-2026-31431-fleet-remediator
أداة تنسيق تدقيق ومعالجة ثغرة CVE-2026-31431 على نطاق الأساطيل لأنظمة Linux عبر SSH، مع تحقق صارم من مفاتيح المضيف وإعداد تقارير متعددة الصيغ.
 timborin0/log4j-dork-scanner
نص برمجي للبحث والتجميع والفحص عن الملفات المتأثرة بثغرة Apache Log4j CVE-2021-44228 باستخدام Google dorks
 svenlie/next-rep-cve-2026-4800
تطبيق Next.js افتراضي تم إنشاؤه باستخدام create-next-app، ويوفر هيكل مشروع TypeScript أساسي لتطوير الويب.