

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
dirty-frag-check — قارئ للقراءة فقط لثغرات CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) في نواة لينكس لرفع الصلاحيات محليًا إلى صلاحيات الجذر | Kitploit
أدوات/GitHubGitHub/haydenjames/dirty-frag-check
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةتدقيق التكوينDevSecOpsالاستجابة للحوادث
GitHubhaydenjames/dirty-frag-check

dirty-frag-check

قارئ للقراءة فقط لثغرات CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) في نواة لينكس لرفع الصلاحيات محليًا إلى صلاحيات الجذر

عرض المستودع
668منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

فحص Dirty Frag (CVE-2026-43284 / CVE-2026-43500)

أداة فحص للقراءة فقط لثغرات "Dirty Frag" في نواة لينكس المحلية بصلاحيات الجذر (CVE-2026-43284، CVE-2026-43500). تتحقق من إصدار النواة، وحالة الوحدات، وKernelCare livepatch، وأي قائمة حظر modprobe أضفتها. لا تشغّل كود استغلال.

أداة مصاحبة لـ CVE-2026-31431-check.
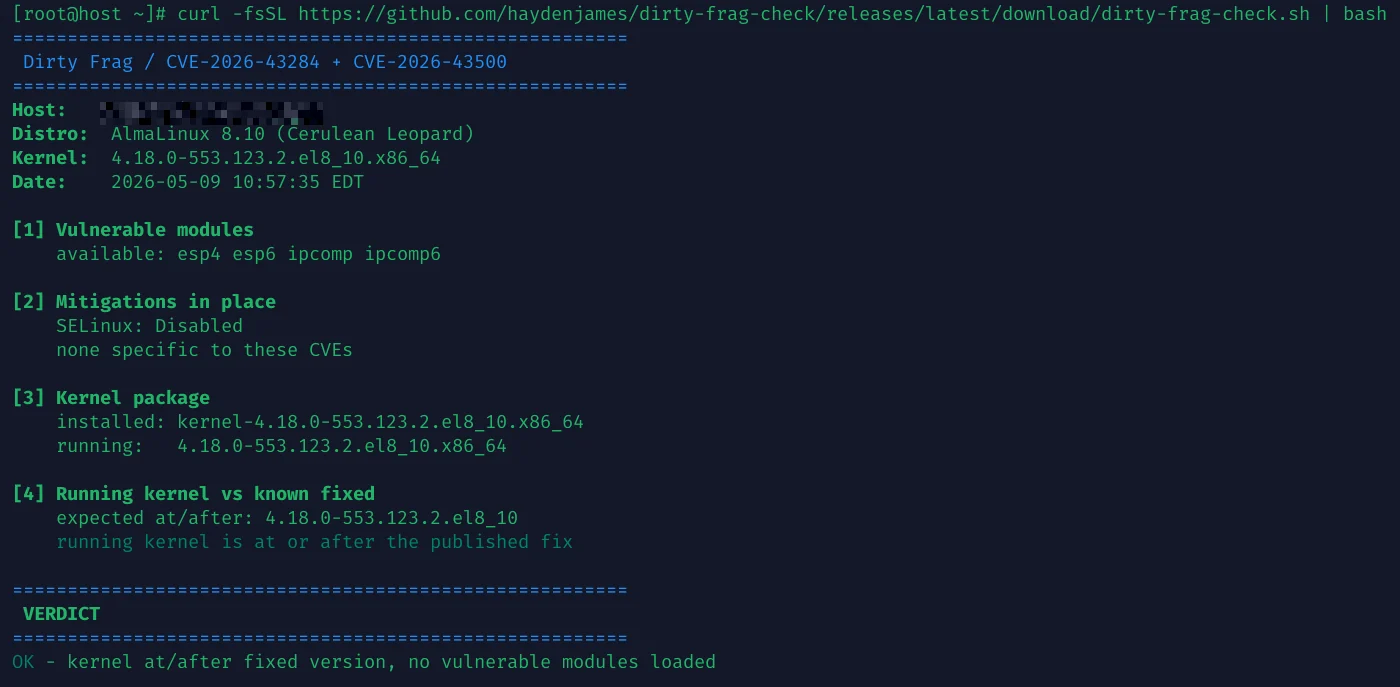
مثال على الإخراج على AlmaLinux 8.10

تنبيه: هذا فحص استدلالي. النتيجة الخضراء ليست ضمانًا. تحقق من نشرة توزيعتك قبل اعتبار أي مضيف آمنًا. MIT، بدون ضمان.

تشغيل سريع

curl -fsSL https://github.com/haydenjames/dirty-frag-check/releases/latest/download/dirty-frag-check.sh | bash

اقرأه أولاً إذا كنت لا تثق في التوجيه إلى bash:

curl -fsSLO https://github.com/haydenjames/dirty-frag-check/releases/latest/download/dirty-frag-check.sh
less dirty-frag-check.sh
chmod +x dirty-frag-check.sh && ./dirty-frag-check.sh

ثبّت على علامة إصدار للتحكم في التغييرات: https://raw.githubusercontent.com/haydenjames/dirty-frag-check/v1.0.4/dirty-frag-check.sh.

-q لإخراج سطر واحد للأسطول. -h للمساعدة. الخروج 0 يعني جيد، 1 يعني ثغرة، 2 يعني غير معروف.

استخدام الأسطول

# parallel-ssh
parallel-ssh -h hosts.txt -i 'bash -s -- -q' < dirty-frag-check.sh

# ansible
ansible all -m script -a "dirty-frag-check.sh -q"

رموز الخروج (0 جيد، 1 ثغرة، 2 غير معروف) تعمل مع أي أداة تجميع حسب الحالة.

المتطلبات

bash 4+، بالإضافة إلى الأدوات المعتادة awk/grep/sed/lsmod/modprobe. لا حاجة لصلاحيات الجذر للفحص نفسه. تطبيق التخفيفات يتطلب صلاحيات الجذر.

ما يفحصه

  1. حالة الوحدات. ما إذا كانت الوحدات المتورطة في النشرة — esp4، esp6، ipcomp، ipcomp6 (CVE-2026-43284) وrxrpc (CVE-2026-43500) — محمّلة، أو متاحة، أو غائبة.
  2. التخفيفات. يبحث عن ملفات قائمة حظر modprobe ويتحقق من أن قائمة الحظر تفوز فعليًا عبر modprobe -n -v. يبلغ عن حالة SELinux و AppArmor. يكتشف KernelCare livepatch عبر kcarectl --patch-info.
  3. حزمة النواة مقابل النواة قيد التشغيل. يلتقط الحالة التي قمت فيها بتثبيت نواة مصححة ولكنك لم تُعد التشغيل إليها.
  4. النواة قيد التشغيل مقابل الإصدار المعروف إصلاحه. لتوزيعات عائلة RHEL (AlmaLinux، Rocky، RHEL، CloudLinux)، يقارن uname -r مقابل الإصدار المُصلح المنشور من البائع لهذا الإصدار. جهد أفضل؛ تحقق من متتبع توزيعتك.

النتائج

  • OK — تم تطبيق KernelCare livepatch، النواة قيد التشغيل عند/بعد الإصلاح المنشور، أو جميع الوحدات ذات الصلة في قائمة الحظر.
  • MITIGATED — النواة غير مصححة ولكن كل وحدة وصول داخلي في قائمة الحظر، لذا لا يمكن تشغيل الثغرة. صحح عند الاستطاعة.
  • REBOOT NEEDED — تم تثبيت نواة مصححة، وما زلت على القديمة.
  • VULNERABLE — النواة قيد التشغيل أقدم من الإصلاح وترقية النواة متاحة، أو وحدات محمّلة مع ترقية معلقة.
  • WAITING ON VENDOR PATCH — النواة قيد التشغيل أقدم من الإصلاح الرئيسي، لا توجد ترقية نواة متاحة حاليًا. شائع على Rocky/CloudLinux المتأخرة عن AlmaLinux ببناء واحد، أو عندما يقوم التوزيع بإعادة النقل الخلفي تحت سلسلة إصدار مختلفة.
  • AT RISK — مضيف مُدار بواسطة KernelCare بدون livepatch لـ Dirty Frag بعد، أو وحدات متاحة مع ترقية معلقة.
  • LIKELY PATCHED — وحدات محمّلة ولكن النواة قيد التشغيل عند/بعد الإصلاح المنشور. لا يمكن للبرنامج النصي فحص مستوى تصحيح وحدة محمّلة؛ يعتمد على بيانات البائع.
  • UNKNOWN — لا يوجد جدول إصدار مُصلح لهذا التوزيع (Ubuntu، Debian، TuxCare ELS) ولا إشارة قوية أخرى. تحقق من متتبع التوزيعة.

تخفيف مؤقت

استخدم هذا عندما لا يكون توزيعك قد أصدر تحديث نواة بعد، أو عندما لا يمكنك إعادة التشغيل قريبًا وتحتاج إلى تفريغ وحدات الوصول الداخلي:

sudo tee /etc/modprobe.d/disable-dirty-frag.conf <<'EOF'
install esp4 /bin/false
install esp6 /bin/false
install ipcomp /bin/false
install ipcomp6 /bin/false
install rxrpc /bin/false
EOF
sudo rmmod rxrpc ipcomp6 ipcomp esp6 esp4 2>/dev/null || true

إذا قال rmmod "الوحدة قيد الاستخدام"، فهناك شيء على الجهاز يستخدم بنشاط IPsec أو AF_RXRPC (بعض شبكات VPN، عملاء AFS، strongSwan، Libreswan). لا تُفرض تفريغها. صحح النواة وأعد التشغيل بدلاً من ذلك.

مستخدمو KernelCare / TuxCare ELS: تغطي livepatches لـ CVE-2026-43284 هذا بدون إعادة تشغيل. تحقق من kcarectl --patch-info.

الأهداف

موجه إلى AlmaLinux 8/9/10، Rocky، RHEL، CloudLinux 8/9/10، Ubuntu، Debian، وCentOS 7 (TuxCare ELS / KernelCare). جدول الإصدار المُصلح خاص بعائلة RHEL؛ Ubuntu/Debian يتراجعان إلى حداثة مدير الحزم. أكد أي نتيجة خضراء مقابل متتبع توزيعتك.

نقاش

  • نشرة AlmaLinux: Dirty Frag
  • CloudLinux / KernelCare: التخفيف وتحديث النواة
  • cPanel: نشرة أمنية
  • موضوع المنتدى: برنامج فحص Dirty Frag (linuxcommunity.io)
  • أداة فحص مصاحبة: CVE-2026-31431-check
  • المشكلات: GitHub

الترخيص

MIT — انظر LICENSE.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






