
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
13876 نتائج
log4jhound preview

log4jhound

GitHubmebibite/log4jhound

أُنشئ بعد الكشف عن CVE-2021-44228. سكربت Bash يكتشف حالات Log4j في مشاريعك وأنظمتك، مما يتيح لك الحصول على رؤية حول الإصدارات المستخدمة. يفك ضغط…
static-analysisvulnerability-scannerscode-analysis+2
منذ 4 سنوات
gh-repo-clone-marklindsey11--CVE-2021-44228_scanner-Applications-that-are-vulnerable-to-the-log4j-CV preview

gh-repo-clone-marklindsey11--CVE-2021-44228_scanner-Applications-that-are-vulnerable-to-the-log4j-CV

GitHubmarklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv

يفحص التطبيقات بحثًا عن ثغرة Log4Shell (CVE-2021-44228) لتحديد الأنظمة المعرضة لخطر تنفيذ التعليمات البرمجية عن بُعد.
vulnerability-scannersexploitationinformation-gathering+2
منذ 4 سنوات
log4j-scanner preview

log4j-scanner

GitHubmanishkanyal/log4j-scanner

ماسح ثغرات Log4j يُستخدم لتحديد الثغرة CVE-2021-44228 و CVE_2021_45046
vulnerability-scannersexploitationwaf-bypass+3
1منذ 4 سنوات
CVE-2026-31431-Copy-Fail-Detection-Toolkit preview

CVE-2026-31431-Copy-Fail-Detection-Toolkit

GitHubmakitos666/cve-2026-31431-copy-fail-detection-toolkit

مجموعة أدوات للكشف والتحليل لثغرة CVE-2026-31431 الخاصة بتصعيد الامتيازات محليًا (LPE) في لينكس، توفر ماسحات ضوئية بلغة Python وPowerShell، وقواعد…

container-securityvulnerability-analysisforensics+2
منذ 6 أشهر
CVE-2026-31431-Copy-Fail---Vulnerability-Detection-Script preview

CVE-2026-31431-Copy-Fail---Vulnerability-Detection-Script

GitHubliamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script

نص كشف لـ CVE-2026-31431 (Copy Fail) يتحقق من إصدار النواة، ووجود التصحيح، وإعدادات النواة، وتوفر مقبس AF_ALG، وثنائيات setuid، والإجراءات التخفيفية…
cloud-infrastructure-securityvulnerability-scannerscontainer-security+5
26منذ 6 أشهر
DirtyFrag-Detector preview

DirtyFrag-Detector

GitHubliamromanis101/dirtyfrag-detector

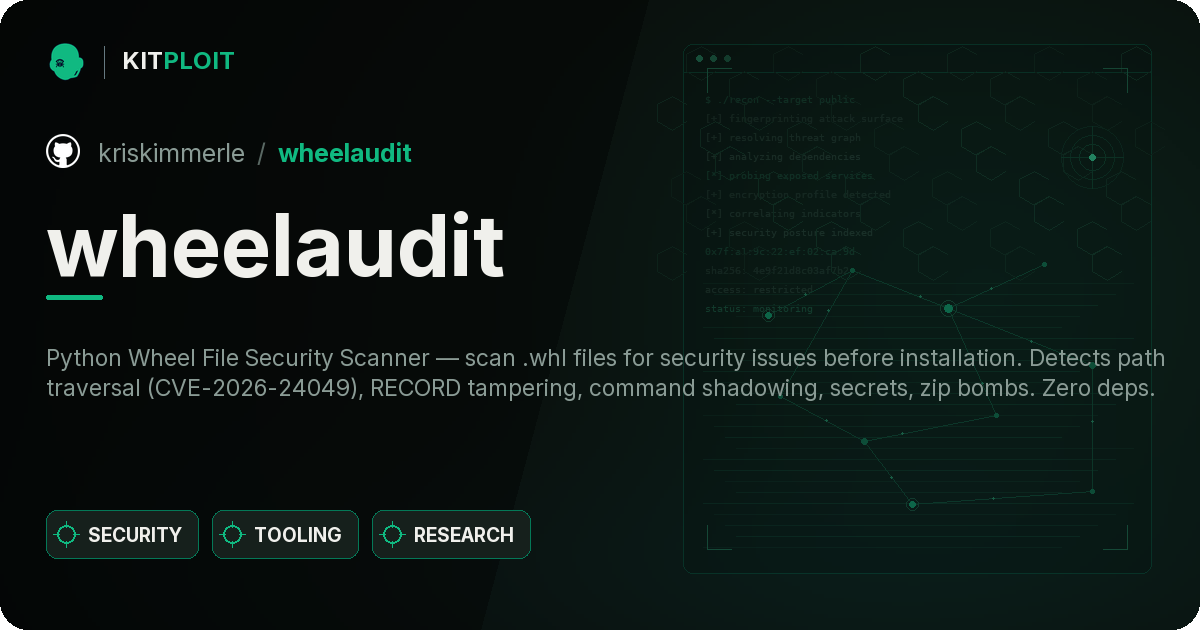
# CVE-2026-43284/CVE-2026-43500 'DirtyFrag' — سكربت كشف التصحيح والتخفيف الحميد
defensive-toolsvulnerability-scannersvulnerability-analysis+2
15منذ 5 أشهر
wheelaudit preview

wheelaudit

GitHubkriskimmerle/wheelaudit

# ماسح أمان ملفات Python Wheel — افحص ملفات .whl بحثًا عن مشكلات أمنية قبل التثبيت. يكتشف اجتياز المسار (CVE-2026-24049)، العبث بسجل RECORD، تظليل…
static-analysisvulnerability-analysiscode-analysis+5
3منذ 8 أشهر
NoPacScan preview

NoPacScan

GitHubknightswd/nopacscan

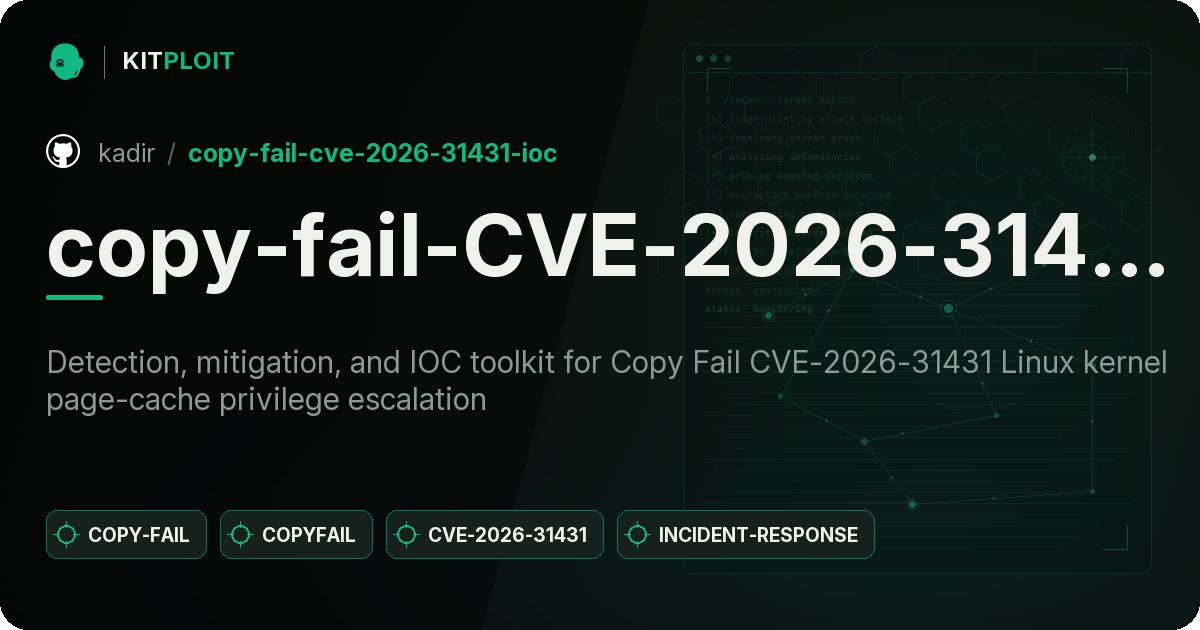
يفحص وحدات تحكم مجال Active Directory بحثًا عن CVE-2021-42287 وCVE-2021-42278 من خلال الاستعلام عن DNS لجميع وحدات التحكم بالمجال وتحليل هياكل PAC…
vulnerability-scannersexploitationnetwork-security+2
87منذ 4 سنوات
copy-fail-CVE-2026-31431-IOC preview

copy-fail-CVE-2026-31431-IOC

GitHubkadir/copy-fail-cve-2026-31431-ioc

مجموعة أدوات للكشف والتخفيف ومؤشرات الاختراق (IOC) لثغرة Copy Fail CVE-2026-31431 الخاصة بتصعيد الامتيازات في ذاكرة التخزين المؤقت للصفحات بنواة لينكس
ioc-managementvulnerability-analysisforensics+2
31منذ 6 أشهر
automerge-test preview

automerge-test

GitHubjwde/automerge-test

مستودع اختبار بسيط لوظيفة الدمج التلقائي، مع الإشارة إلى متغير CVE.
general-purpose-utilities
منذ 7 أشهر
Search-log4Jvuln-AppScanSTD preview

Search-log4Jvuln-AppScanSTD

GitHubjrocia/search-log4jvuln-appscanstd

يقوم هذا السكربت المكتوب بلغة Pwsh بتشغيل فحوصات AppScan Standard ضد قائمة من المواقع الإلكترونية (URLs.txt) للتحقق من ثغرة Log4J (CVE-2021-44228).
vulnerability-scannersvulnerability-analysisscripting-automation+1
منذ 4 سنوات
codeql-sample-polkit preview

codeql-sample-polkit

GitHubhohn/codeql-sample-polkit

جميع مراحل استكشاف ثغرة polkit CVE-2021-4034 باستخدام CodeQL
static-analysisvulnerability-analysiscode-analysis+2
2منذ 4 سنوات
log4j preview

log4j

GitHubhassaanahmad813/log4j

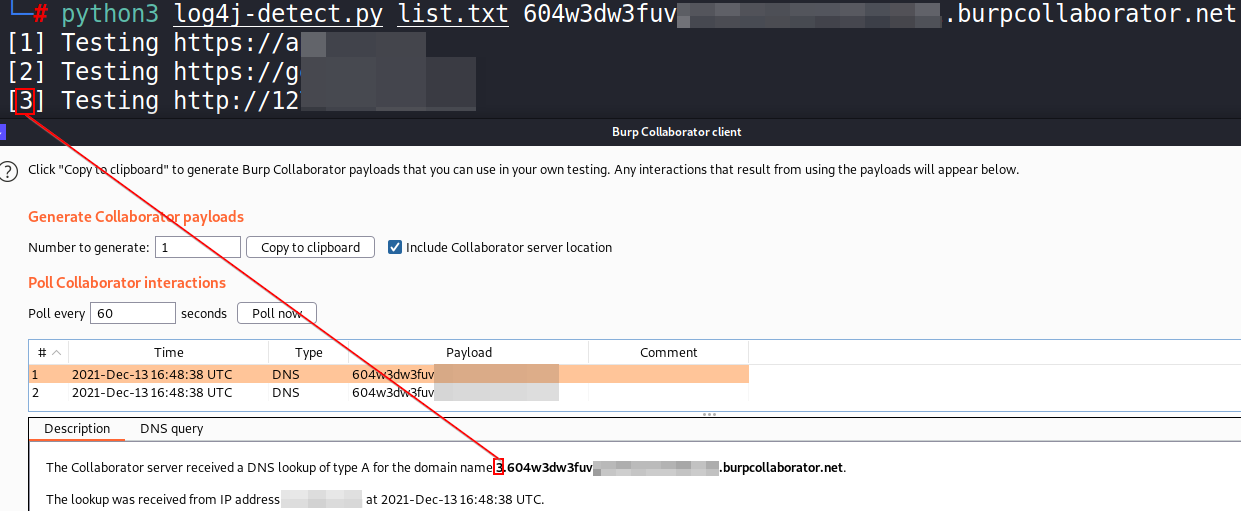
ماسح Python متعدد الخيوط يكتشف ثغرة Log4Shell (CVE-2021-44228) عن طريق إرسال طلبات HTTP مصممة خصيصًا مع حمولات JNDI ومراقبة استدعاءات DNS لتحديد…

vulnerability-scannersexploitationinformation-gathering+2
منذ 4 سنوات
dirty-frag-check preview

dirty-frag-check

GitHubhaydenjames/dirty-frag-check

قارئ للقراءة فقط لثغرات CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) في نواة لينكس لرفع الصلاحيات محليًا إلى صلاحيات الجذر
vulnerability-scannersvulnerability-analysisconfiguration-auditing+2
5منذ 5 أشهر
cve-scanner preview

cve-scanner

GitHubhargabyte/cve-scanner

ماسح CVE محلي لـ OpenClaw يتحقق من الإصدارات مقابل أكثر من 522 ثغرة أمنية معروفة، ويعرض أحدث CVEs ذات الخطورة العالية، ويوصي بالترقيات. بدون أي…
defensive-toolsvulnerability-scannersvulnerability-analysis+3
3منذ 7 أشهر
CVE-2025-49844-discovery preview

CVE-2025-49844-discovery

GitHubgopinaath/cve-2025-49844-discovery

تدقيق مجموعات AWS ElastiCache Redis/Valkey للكشف عن التعرض الشبكي، مع فحص VPC والشبكات الفرعية ومسارات بوابة الإنترنت عبر حسابات ومناطق متعددة.
vulnerability-scannersconfiguration-auditinginformation-gathering+2
منذ سنة واحدة
copy-fail-cve-2026-31431 preview

copy-fail-cve-2026-31431

GitHubeffiesec/copy-fail-cve-2026-31431

# ماسح مضيفات Linux سلبي يصنّف التعرض لثغرة CVE-2026-31431 عبر إصدار النواة، وسجل تغييرات التوزيعة، وحالة الوحدات، وإمكانية الوصول إلى AF_ALG، مع…

vulnerability-scannersvulnerability-analysisconfiguration-auditing
منذ 6 أشهر
harden-docker-seccomp preview

harden-docker-seccomp

GitHubdevstuff/harden-docker-seccomp

تخفيف Docker لثغرة CVE-2026-31431 ('فشل النسخ'). يتضمن قوالب Kubernetes أيضًا.

cloud-infrastructure-securitydefensive-toolscontainer-security+3
2منذ 6 أشهر
السابق1…656667…100التالي