
admin-panel-finder
 bdblackhat/admin-panel-finder
نص برمجي بلغة بايثون لاكتشاف عناوين URL للوحات الإدارة في المواقع الإلكترونية، مما يساعد في الاستطلاع الأمني واختبار الاختراق.
reconnaissanceweb-application-exploitationinformation-gathering+2
195
bdblackhat/admin-panel-finderنص برمجي بلغة بايثون لاكتشاف عناوين URL للوحات الإدارة في المواقع الإلكترونية، مما يساعد في الاستطلاع الأمني واختبار الاختراق.
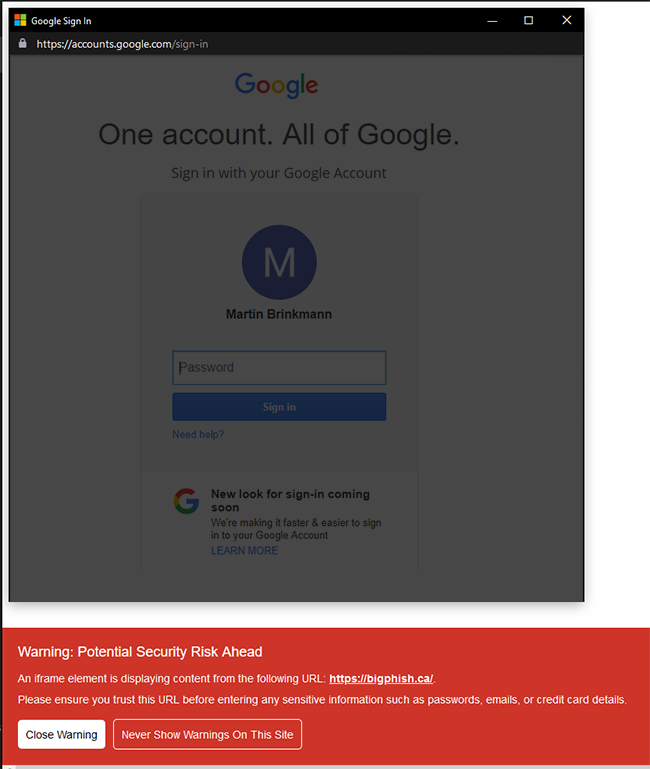 malwarecube/enhanced-iframe-protection
إضافة خفيفة الوزن للكشف تلقائيًا عن عناصر iframe المضمّنة وتقديم تحذيرات مفصّلة بشأنها، وذلك للحماية من هجمات المتصفح داخل المتصفح (BITB).
 sec-dan/wp2shell-scanner
# أداة CLI للقراءة فقط للتحقق مما إذا كان موقع ووردبريس معرضًا لثغرة WP2Shell (CVE-2026-63030 / CVE-2026-60137)
 neccie/yellowkey-bitlocker-cve-2026-45585
إدارة مفاتيح استرداد BitLocker، وفتح الأقراص المشفرة، ومراقبة حالة التشفير باستخدام هذه الأداة الخفيفة لنظام Windows.
 elihiho/security-operations-labs
تهديد النمذجة، وتقسيم تكنولوجيا المعلومات/التقنيات التشغيلية، وكشف Snort، والتحقق القابل لإعادة الإنتاج لملف تعريف كشف Drupal.
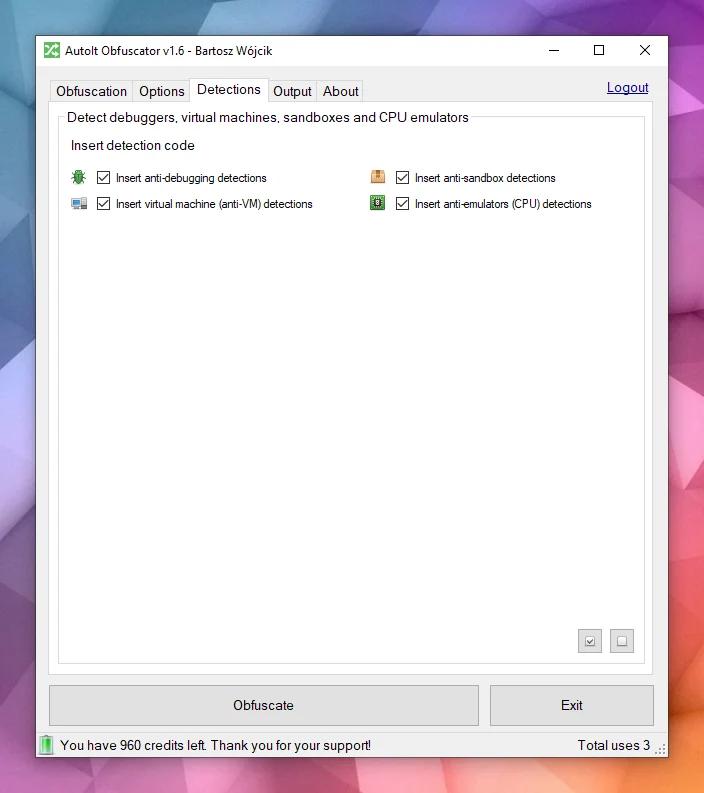 pelock/autoit-obfuscator
يُشوّش نصوص AutoIt لحماية الكود المصدري من التحليل والهندسة العكسية وفك الترجمة باستخدام تقنيات تشويش متقدمة وتشفير متعدد الأشكال.
 samsayen/jqueryingu
كود jQuery صالح يقوم بفحص النظام وإرجاع المعلومات إلى الخادم عبر طلب GET تحليلي وهمي
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI bindings لمكتبة libinjection، توفر كشفًا عن حقن SQL وهجمات XSS مع واجهات برمجة تطبيقات خاصة بالسياق لأمن تطبيقات الويب.
 davidcarliez/trustmebro
تجاوز الحواجز الوقائية لنماذج اللغات الكبيرة (LLM) عن طريق إرباكها بمخرجات أدوات مزيّفة.
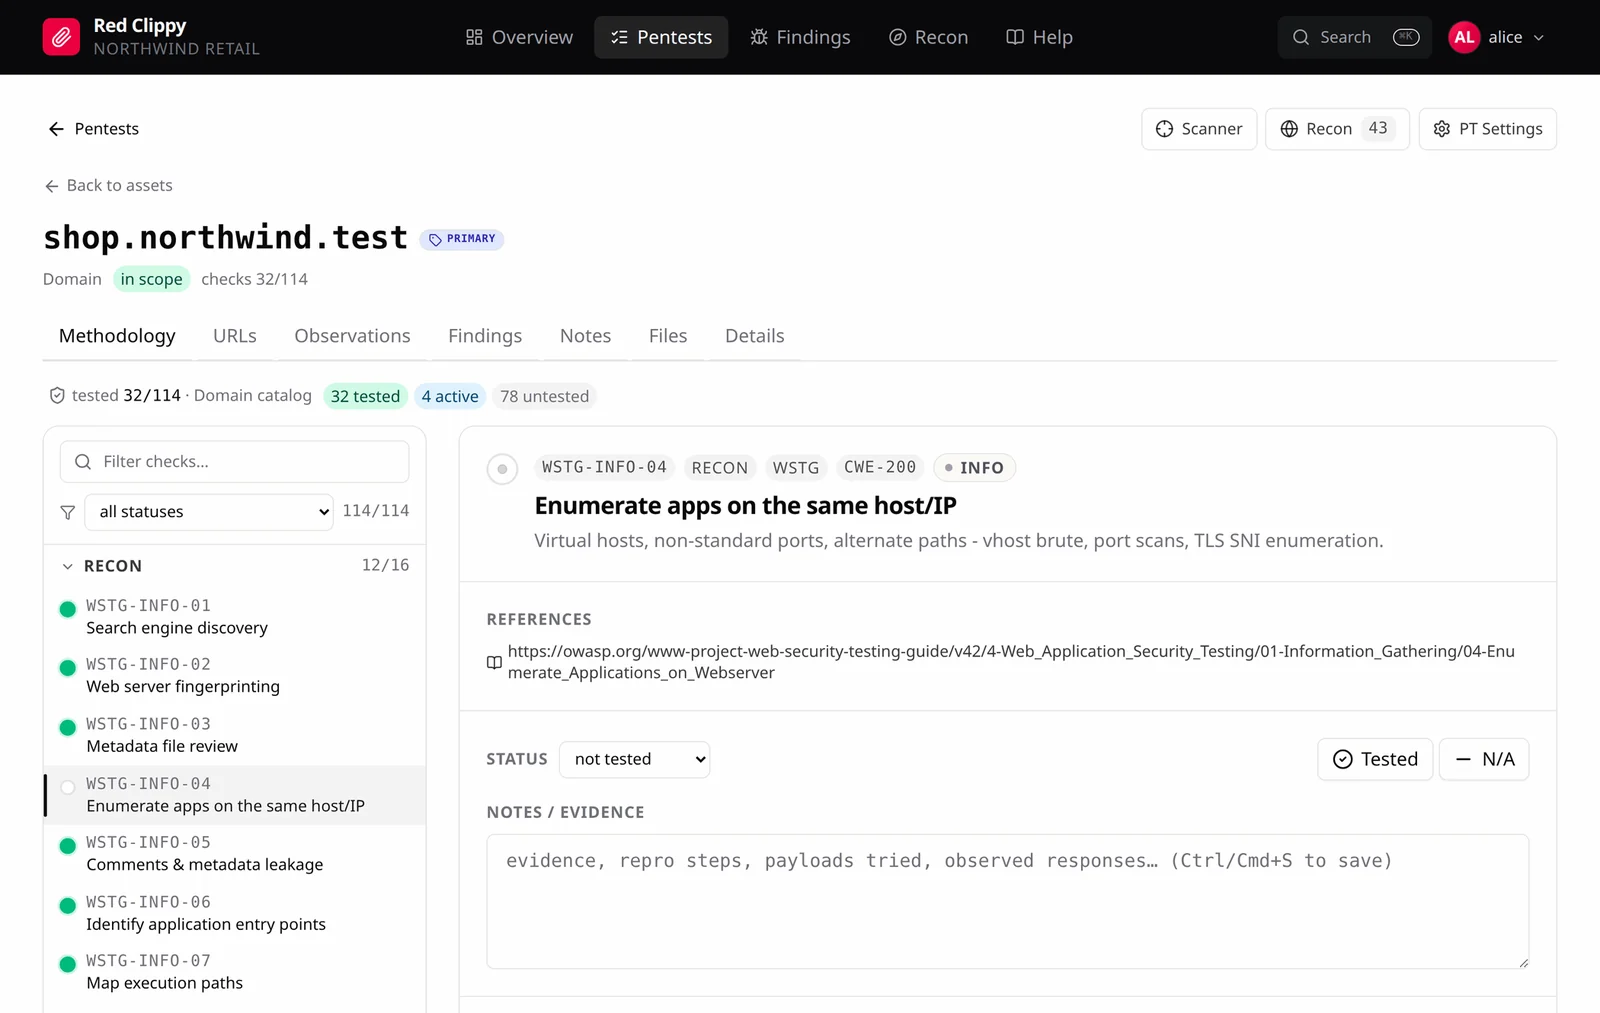 cspf-founder/red-clippy
أداة إدارة اختبار الاختراق مفتوحة المصدر مصممة لتعمل بواسطة وكيل ذكاء اصطناعي
 idamcp/idamcp
MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
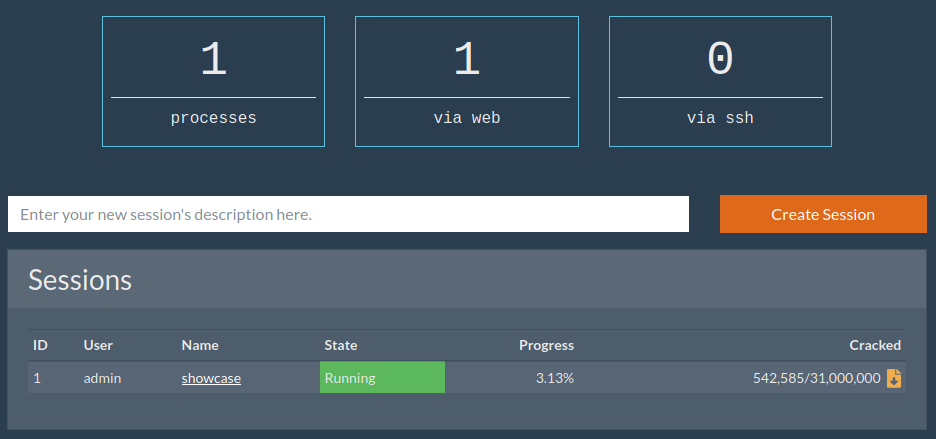 sadreck/crackerjack
واجهة رسومية قائمة على الويب لـ Hashcat تعمل على تبسيط كسر كلمات المرور من خلال إدارة الجلسات، وتوليد الأقنعة، ودعم قوائم الكلمات، والوصول متعدد…
 open-quantum-safe/liboqs
C library for prototyping and experimenting with quantum-resistant cryptography
 pqc-hqc/hqc
Post-quantum cryptographic scheme implementation (Hamming Quasi-Cyclic) with reference and optimized versions for secure key encapsulation.
 pq-code-package/mlkem-native
تنفيذ آمن وسريع ومحمول بلغة C90 لخوارزمية ML-KEM / FIPS 203
 s4larie/walletool
أداة لاستخراج بيانات محافظ العملات الرقمية من ملفات wallet.dat.
 wi3memake/react2shell-scanner
أداة إطار عمل لتقييم الأمان عبر سطر الأوامر لتطبيقات React وNext.js، تقوم بتحليل مكونات خادم React (React Server Components) بحثًا عن الأخطاء في…
 htrxuan/hdwebmobile-formula-pricing
# إضافة WooCommerce: تسعير منتجات آمن قائم على الصيغ، مع إغلاق ثغرة CVE-2026-4001 التي تستند إلى eval() وتؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE)