Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
crackerjack — واجهة رسومية قائمة على الويب لـ Hashcat تعمل على تبسيط كسر كلمات المرور من خلال إدارة الجلسات، وتوليد الأقنعة، ودعم قوائم الكلمات، والوصول متعدد المستخدمين. | Kitploit
أدوات/GitHubGitHub/sadreck/crackerjack
كسر كلمات المرورتحليل التجزئةأمن الويبالتشفيراختبار الاختراقالأدوات والمكونات
GitHubsadreck/crackerjack

crackerjack

واجهة رسومية قائمة على الويب لـ Hashcat تعمل على تبسيط كسر كلمات المرور من خلال إدارة الجلسات، وتوليد الأقنعة، ودعم قوائم الكلمات، والوصول متعدد المستخدمين.

عرض المستودع
65852منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

[!CAUTION] هذا المستودع غير مُدار، قم بزيارة https://github.com/sadreck/crackerjack للحصول على أحدث إصدار.

CrackerJack

واجهة ويب لـ Hashcat من Context Information Security

المحتويات

  • مقدمة
  • البنية
  • الميزات
  • القيود
  • التثبيت
  • استكشاف الأخطاء وإصلاحها
  • لقطات الشاشة
  • الترخيص

مقدمة

CrackerJack هي واجهة ويب رسومية لـ Hashcat مطورة بلغة Python.

البنية

يهدف هذا المشروع إلى إبقاء الواجهة الرسومية وHashcat مستقلين عن بعضهما البعض. باختصار، إليك كيفية عمله:

  • يقوم المستخدم برفع التجزئات، واختيار قائمة الكلمات/القواعد/القناع وما إلى ذلك، ثم ينقر على "بدء".
  • يقوم خادم الويب بتشغيل شاشة جديدة.
    • يُنشئ أمر hashcat بناءً على الإعدادات.
    • يُشغّل الأمر في الشاشة.
    • يراقب مخرجات الشاشة، ويحللها، ويعرضها في الواجهة الرسومية.

يسمح هذا لـ CrackerJack بأن يكون مقاومًا للمستقبل حيث أنه مرتبط بمدخلات ومخرجات Hashcat. أيضًا، إذا لم تعمل الواجهة الرسومية لأي سبب، فسيستمر hashcat في العمل.

الميزات

  • اعتماديات قليلة
    • يستخدم sqlite3، والشاشة، وhashcat.
  • إدارة كاملة لجلسات hashcat.
    • بدء/إيقاف/إيقاف مؤقت/استعادة الجلسات قيد التشغيل.
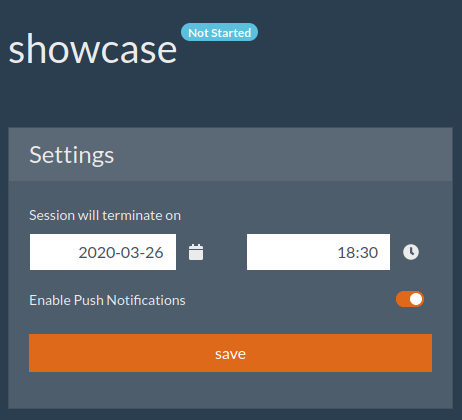
    • إنهاء مهام فك التشفير بعد تاريخ/وقت محدد.
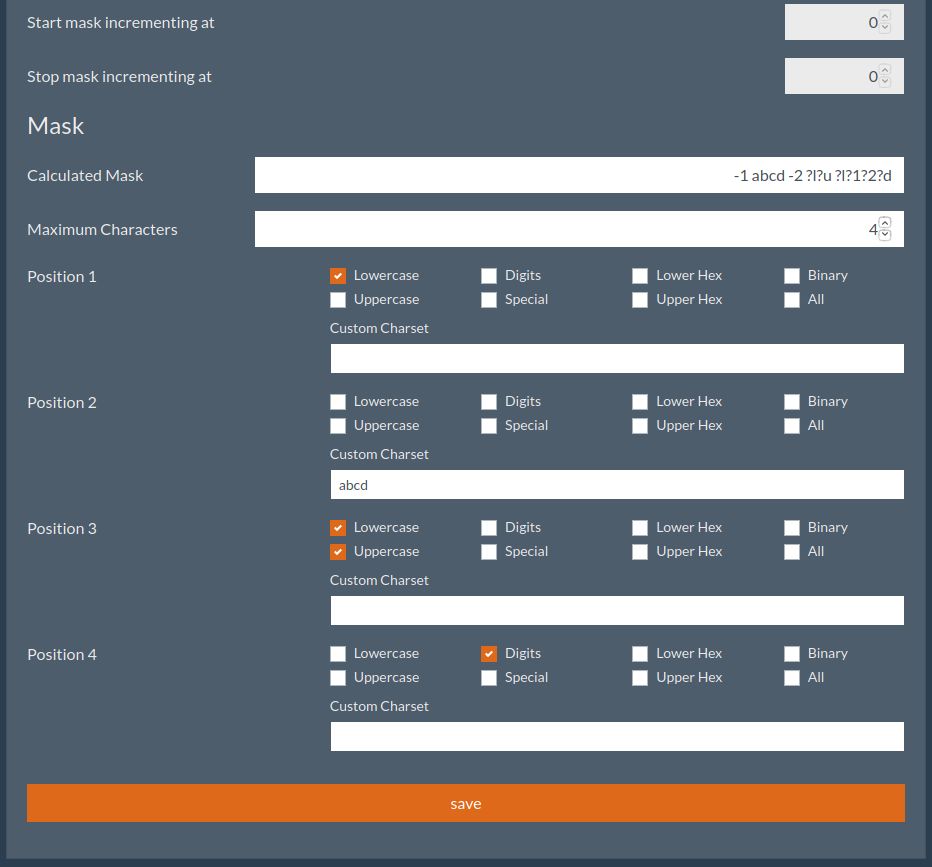
  • واجهة ويب لتوليد الأقنعة (?a?l?u).
  • إشعارات ويب فورية عند كسر كلمة مرور.
  • واجهة برمجة تطبيقات Swagger 2.0.
  • إنشاء قوائم كلمات من كلمات المرور المكسورة بالفعل وإعادة تغذيتها في جلسة فك التشفير.
  • سجل الجلسات لتتبع الهجمات التي قمت بها بالفعل.
  • دعم متعدد المستخدمين (محلي و/أو LDAP).
  • دعم قوائم الكلمات/الأقنعة/القواعد.
  • دعم سمات متعددة (Bootswatch).
  • إعداد مباشر.
    • التكوين بالكامل عبر الواجهة الرسومية. لا حاجة لتحرير ملفات التكوين يدويًا.
    • يعمل محليًا على Linux وWindows (WSL).
    • التثبيت على خادم باستخدام نصوص ansible (Ubuntu 14/16/18 وCentOS 7/8).
    • نسخ احتياطي سهل - جميع بيانات المستخدم موجودة في دليل ./data.
  • استكشاف أخطاء الجلسات وإصلاحها عبر SSH.

القيود

  • ليس حلاً لجدولة المهام - فهو فقط لفك تشفير كلمات المرور عند الطلب.
  • ليس المقصود منه أن يكون بديلاً عن استخدام سطر الأوامر. إنه مكمّل ويدعم فقط المهام الأساسية والأكثر شيوعًا لفك التشفير.
  • لن يقوم بتثبيت أي برامج تشغيل GPU. الافتراض الرئيسي هو أن لديك جهاز فك تشفير مُعد بالفعل وتبحث عن واجهة ويب رسومية.
  • يجب أن تكون قوائم الكلمات والقواعد موجودة بالفعل على النظام.

المساهمة

نظرًا لأننا نحتفظ أيضًا بمتتبع داخلي، قبل المساهمة يرجى إنشاء مشكلة للمناقشة قبل تنفيذ أي ميزات/تغييرات.

لقطات الشاشة

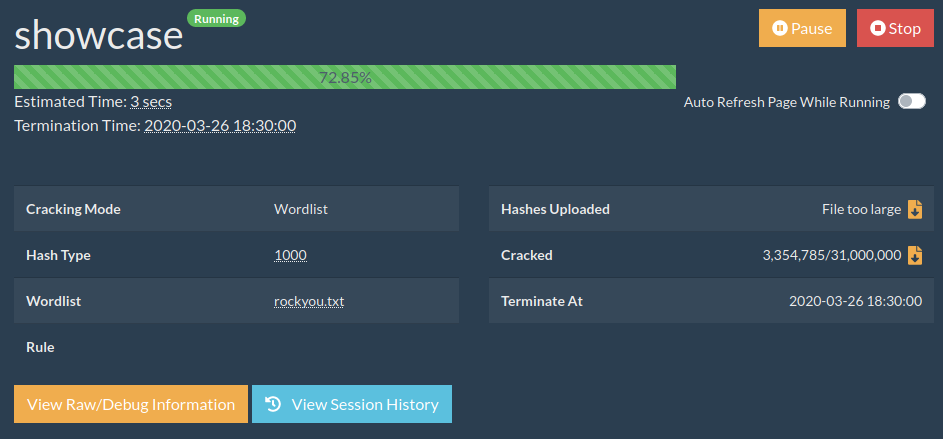
جلسة قيد التشغيل
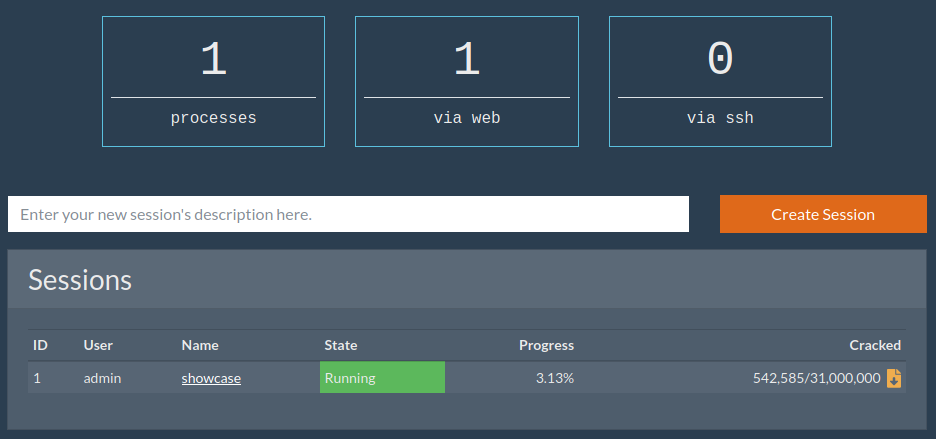
لوحة المعلومات
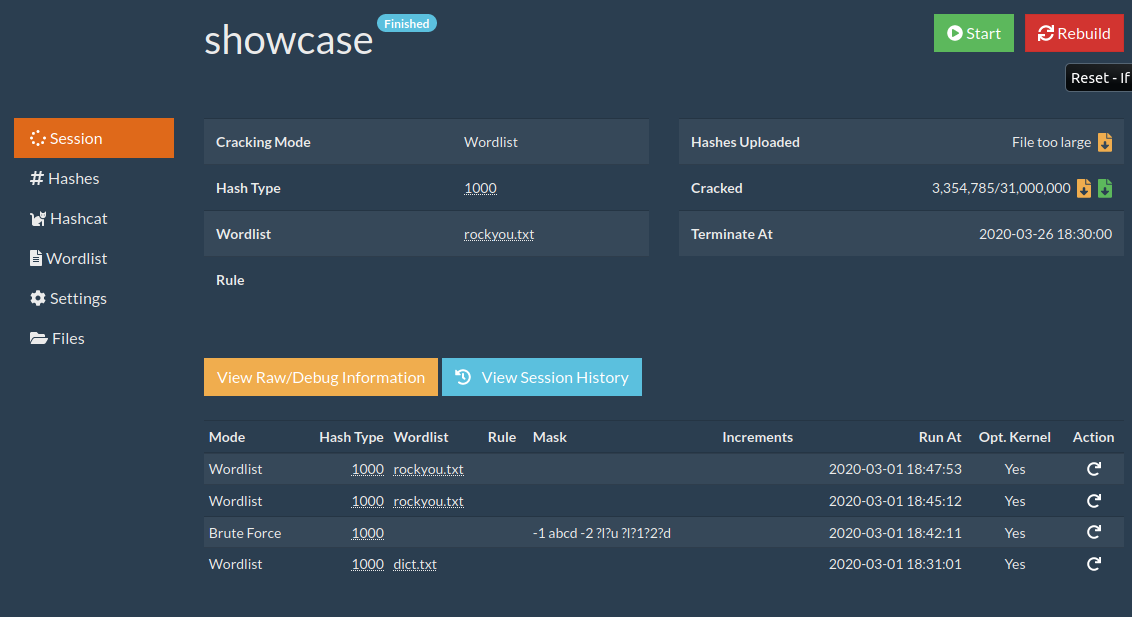
الجلسة
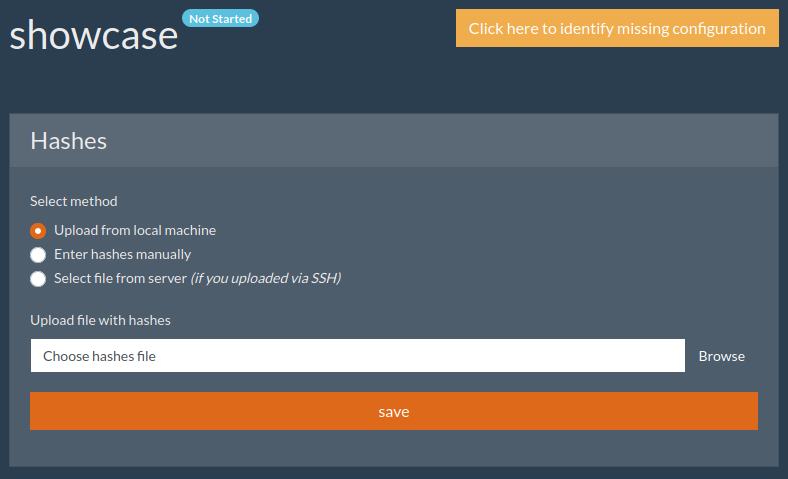
اختيار التجزئات
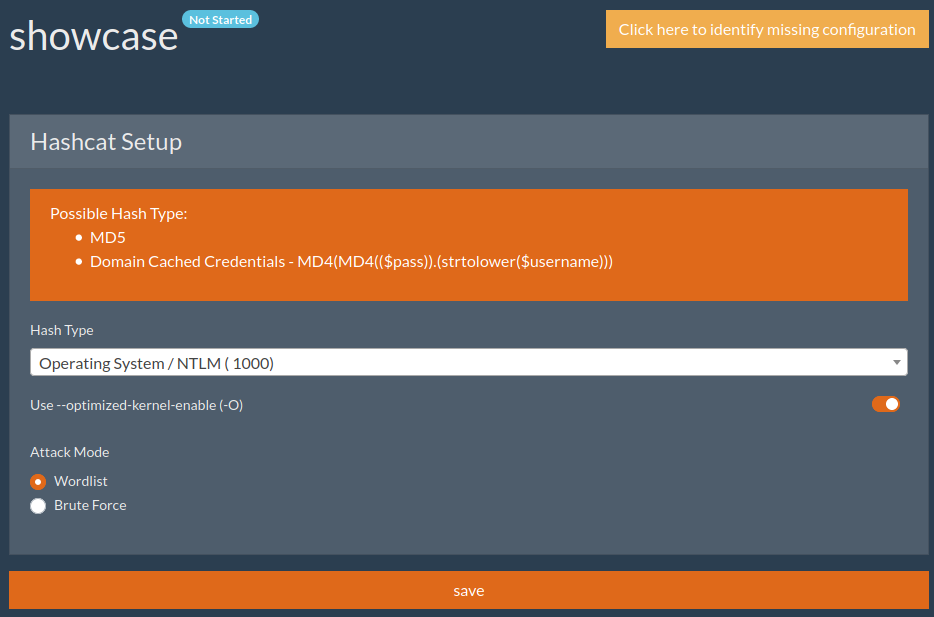
خيارات نوع التجزئة
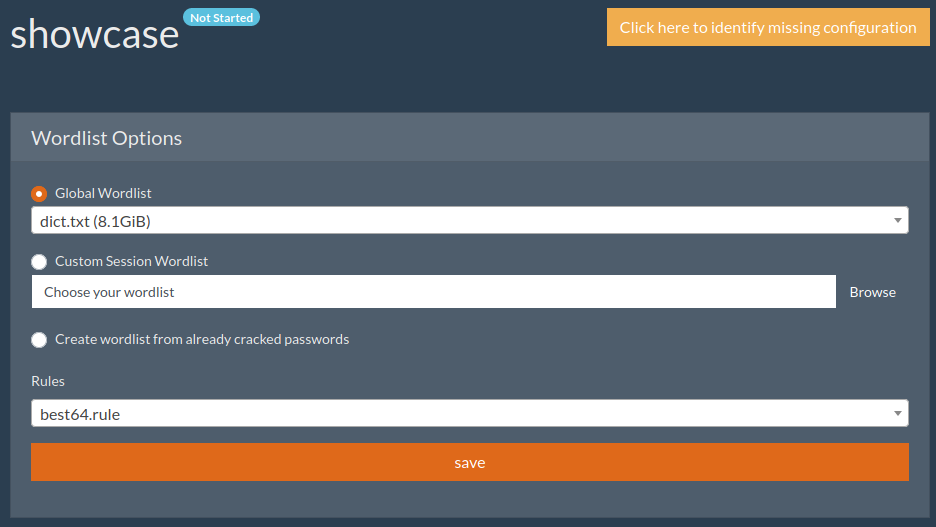
اختيار قائمة الكلمات
توليد القناع
إعدادات الجلسة العامة
الترخيص

يتم إصدار CrackerJack بموجب رخصة MIT.

بالإضافة إلى ذلك، يتم أيضًا استخدام المكونات التابعة لجهات خارجية التالية:

  • office2hashcat.py - BSD معدلة - https://github.com/stricture/hashstack-server-plugin-hashcat/
  • keepass2john.py - رخصة GNU العامة - https://gist.github.com/HarmJ0y/116fa1b559372804877e604d7d367bbc
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








