 malwarecube/enhanced-iframe-protection
إضافة خفيفة الوزن للكشف تلقائيًا عن عناصر iframe المضمّنة وتقديم تحذيرات مفصّلة بشأنها، وذلك للحماية من هجمات المتصفح داخل المتصفح (BITB).


Enhanced iFrame Protection (EIP) هي إضافة خفيفة الوزن تعمل تلقائيًا على اكتشاف عناصر iframe المضمّنة وتقديم تحذيرات مفصّلة بشأنها من أجل الحماية من هجمات المتصفح داخل المتصفح (BITB).
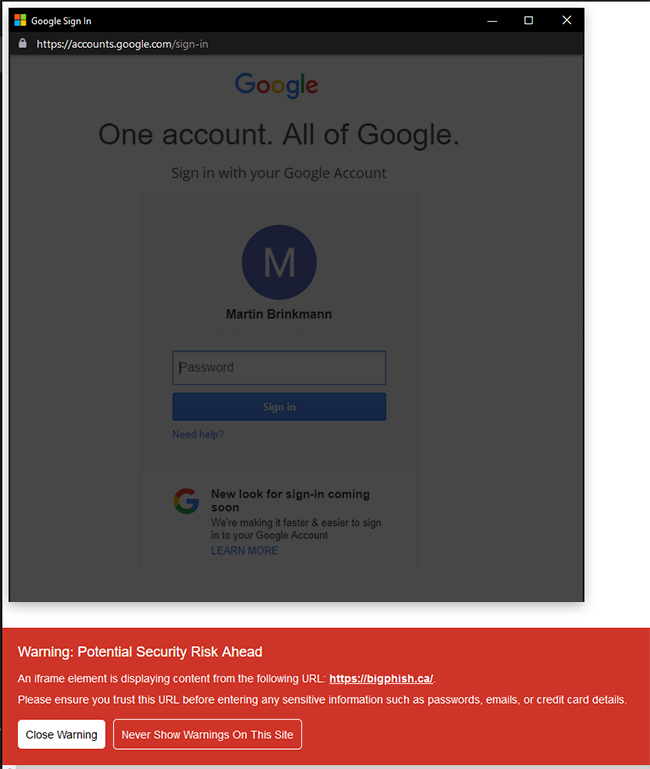
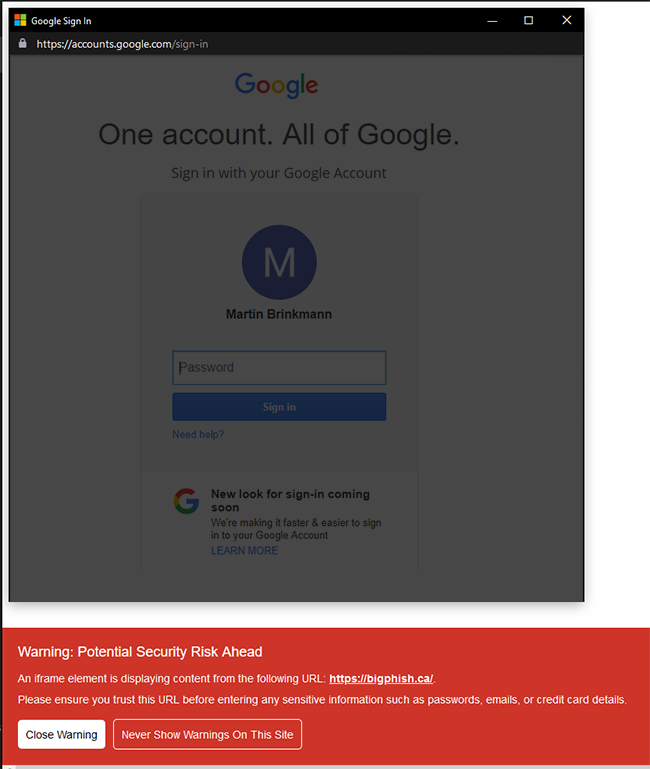
في لقطة الشاشة أعلاه، قام موقع تصيّد احتيالي بتضمين عنصر iframe داخل عنصر div تم تنسيقه ليبدو كأنه نافذة متصفح حقيقية (مع شريط عنوان URL مزيف يدّعي أنه من accounts.google.com).
وقد اكتشفت هذه الإضافة عنصر iframe وقدّمت تحذيرًا أمنيًا، مع إبراز النطاق الاحتيالي الفعلي بوصفه (bigphish.ca).
نرحّب بطلبات السحب (Pull requests) إذا وجدت طريقة لجعل هذه الإضافة أكثر كفاءة وخفّة. بالنسبة للتغييرات الكبيرة أو إضافة ميزات جديدة، يُرجى فتح issue أولًا لمناقشة ما ترغب في تغييره.
