
 mziqudhd92/honeypot-auditor
هل يبدو هذا كـ Honeypot؟ (DTLLAH) واجهة سطر أوامر متعددة البروتوكولات تُحدد بصمة ما إذا كان عنوان IP الهدف يتصرف مثل honeypot — باستخدام Honeyscore، وفحوصات المصادقة/الحالة النشطة، ودرجة مرجّحة.

.______________________________________________________________________________.
|  :: H-AUDITOR :: v1.1.0 :: "DIALING IN... CARRIER DETECTED" ::                |
|------------------------------------------------------------------------------|
|  "warez? nah. headers. we trade banners, not bins."                          |
|  "if it answers any password, it ain't production — it's a lure."            |
|  "respect the sysop. probe only what you own. leave no STOR behind."         |
|______________________________________________________________________________|



هل يبدو هذا كمصيدة (Honeypot)؟ (DTLLAH) — أداة سطر أوامر متعددة البروتوكولات تُحدِّد بصمة ما إذا كان عنوان IP مستهدف يتصرف كمصيدة، وتُنفِّذ استراتيجيات مختلفة لتحديد المصائد.
الموقع (BBS / NFO): https://mziqudhd92.github.io/honeypot-auditor/
الوكلاء / AEO: llms.txt · agents.md
  ▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄
  █  >>> LIVE DEMO · v1.1.0 · DD-HONEYPOT · 5 SERVICES · -v / --deep <<<   █
  ▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀
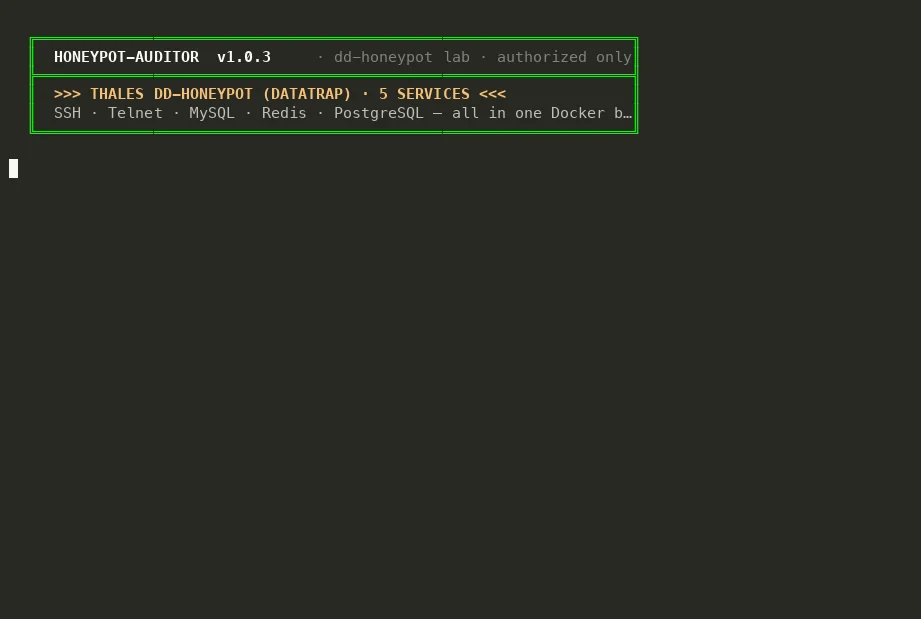
  "five DataTrap faces on loopback: map the ports, run -v, then --deep.
   Honeyscore 100% — Confirmed Honeypot. same fingerprinter, new decoy."
                        — dd-honeypot lab · v1.1.0 · authorized only
.------------------------------------------------------------------------------.
|  NFO · READ BEFORE YOU DIAL                                                  |
|------------------------------------------------------------------------------|
|  Authorized targets ONLY. Lab boxes. Decoys you own. Sensors you run.        |
|  Permission on paper (or in ticket).                                         |
|                                                                              |
|  Scanning random /16 because Shodan said "interesting" = YOU are the bait.   |
|                                                                              |
|  TYPE ...... Multi-Protocol Decoy Fingerprinter / Lab Util                   |
|  PLATFORM .. Linux · macOS · Windows (Python 3.11+)                          |
|  LICENSE ... MIT · spread the sauce · keep the copyright                     |
|  PYPI ...... pypi.org/project/honeypot-auditor                               |
|  REPO ...... github.com/mziqudhd92/honeypot-auditor                          |
'------------------------------------------------------------------------------'
Honeypot Auditor — أداة سطر أوامر (CLI) تطرح سؤالاً واحداً صريحاً:
هل يتصرف عنوان IP هذا كـ honeypot منخفض التفاعل، أم كشيء قد يُحاسِب شخصاً ما فعلياً على وقت التعطل؟
استخبارات سلبية (Shodan Honeyscore) بالإضافة إلى فحوصات نشطة وغير مدمّرة عبر الواجهات الخادعة المعتادة. يُخرج Honeyscore (0–100%) مرجّحاً، وجدولاً في وحدة تحكم Rich، وتقرير JSON مُصدَّر بإصدار.
دروس البدء السريع: مختبر honeypot على AWS Spot · واجهة الويب المحلية (serve، XP.css)
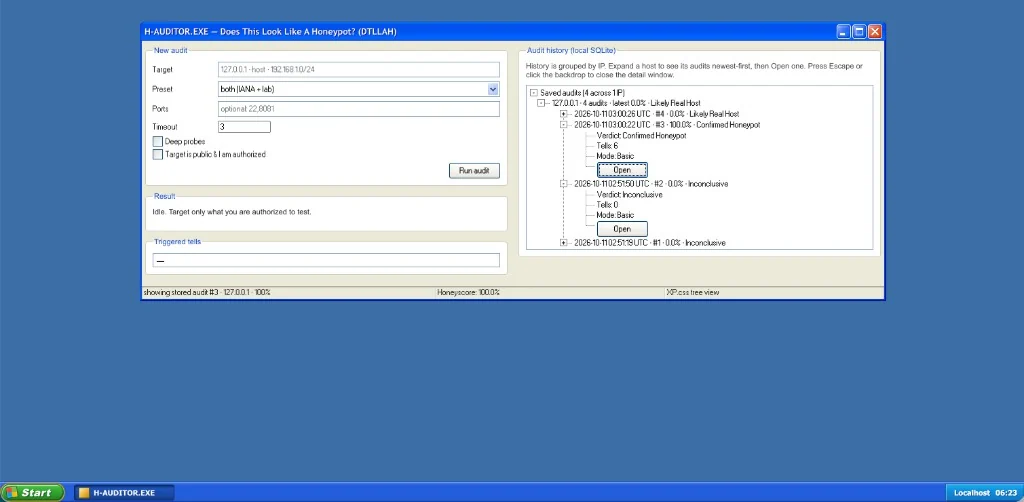
  "localhost UI · IP-grouped history · Open a saved audit for the full tell tree."
                        — honeypot-auditor serve · XP.css · 127.0.0.1 only
  [ BASIC ]  passive intel · Nmap NSE · 34 protocol engines (TCP + UDP) · up to 3 strategies each
  [ DEEP  ]  shell semantics · OS coherence · HASSH · TCP stack · FSM fuzz
             · co-tenancy buffet detect · latency · latency-under-load · egress bait
             (flag: --deep · more intrusive · same authorization rules)
"elite? nah. just consistent timeouts and a honest --confirm-authorized."
  ┌─ USERS · PyPI (public index — no pip config voodoo) ─────────────────────┐
  │  python3 -m venv .venv && source .venv/bin/activate   # recommended      │
  │  pip install honeypot-auditor                                            │
  │  pip install "honeypot-auditor[full]"    # + nmap impacket shodan scapy   │
  │  honeypot-auditor --version                                              │
  └──────────────────────────────────────────────────────────────────────────┘
| التثبيت | ما يفتحه |
|---|---|
pip install honeypot-auditor | الفحوصات الأساسية (Paramiko + Requests + Rich + ترويسة figlet) |
pip install "honeypot-auditor[full]" | + تكامل Nmap · SMB/Impacket · Shodan SDK · Scapy · telnet المتقدم |
SHODAN_API_KEY أو --shodan-key يفعّل Shodan OSINT (اختياري — لا يُستعلم عنه بخلاف ذلك). [full] يثبّت مكتبة العميل فقط.
ملف Nmap التنفيذي هو تثبيت نظام موثوق منفصل.
يستخدم Windows PowerShell الأمر py -m venv .venv متبوعًا بـ .\.venv\Scripts\Activate.ps1.
قد تتطلب فحوصات المقابس الخام Npcap وطرفية مرفوعة الصلاحيات؛ يتم الإبلاغ عن القدرات غير المتاحة وتخطيها.
أول اتصال:
honeypot-auditor --help          # -h, --help, or /help (BBS figlet header)
honeypot-auditor --target 127.0.0.1
  ┌─ DEVELOPERS · from source ───────────────────────────────────────────────┐
  │  git clone https://github.com/mziqudhd92/honeypot-auditor.git            │
  │  cd honeypot-auditor && python3 -m venv .venv && source .venv/bin/activate│
  │  pip install -e ".[full,dev,security]"                                   │
  │  make test-cov && make lint && make security                             │
  └──────────────────────────────────────────────────────────────────────────┘
بدون pip install (git checkout — ثبّت الحد الأدنى من التبعيات مرة واحدة):
pip install rich paramiko requests    # pyproject.toml is the single source of truth
python3 honeypot-auditor.py --help
python3 honeypot-auditor.py --target 127.0.0.1
pyfiglet / rich-argparse اختياريان لمسار السكربت (ترويسة بسيطة + مساعدة stdlib في حال غيابهما). تتطلب الفحوصات الكاملة pip install -e ".[full]".
مشرفو الإصدارات → docs/PUBLISHING.md
# local lab · default probes IANA + docker/lab ports (22 and 2222, 80 and 8081, …)
honeypot-auditor --target 127.0.0.1

# go deep · six extra detection axes · still no exploits
honeypot-auditor --target 127.0.0.1 --deep







