
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
13907 نتائج
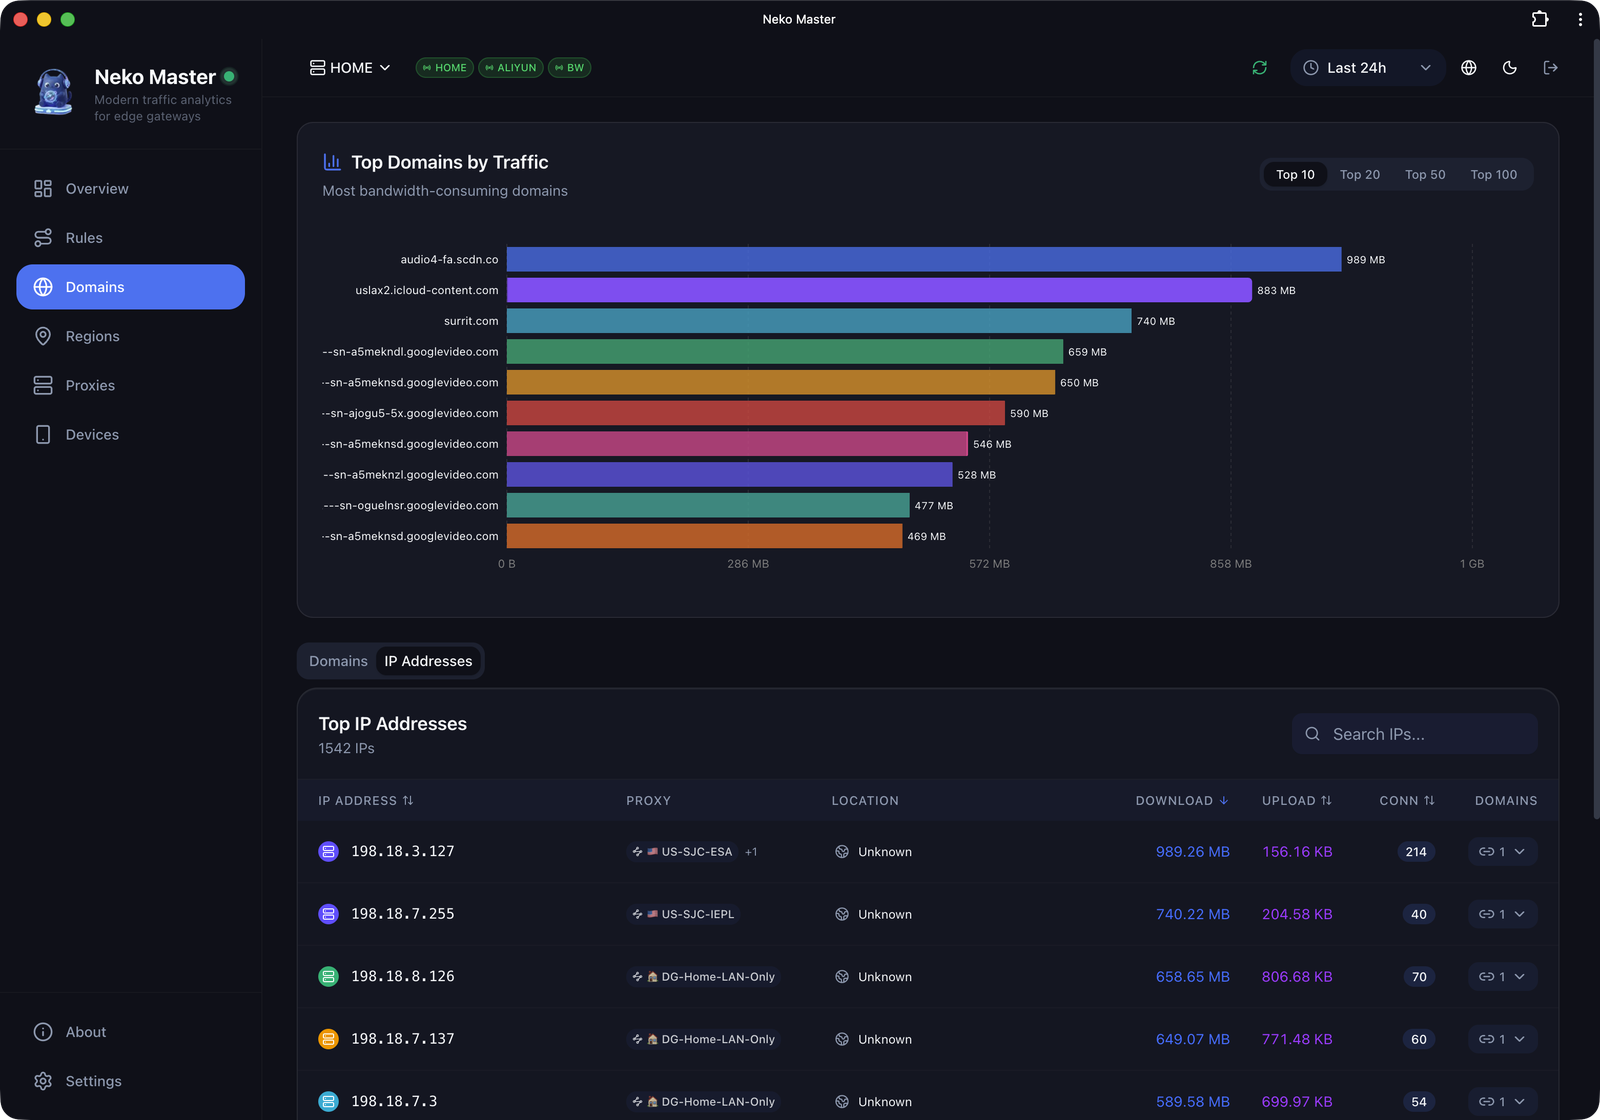
neko-master preview

neko-master

GitHubforu17/neko-master

لوحة تحكم حديثة وأنيقة لتصور وتحليل حركة مرور الشبكة.

network-mappinginformation-gatheringnetwork-security+3
4.2kمنذ 27 أيام
siem preview

siem

GitHubekitji/siem

استعلامات وتقنيات SIEM منسّقة للاكتشاف الهجومي لتصعيد الامتيازات في Windows، وACLs المُهيّأة بشكل خاطئ، والخدمات، والمهام المجدولة، والتعريفات…
defensive-toolsprivilege-escalationvulnerability-analysis+7
59منذ 15 أيام
RAGE preview

RAGE

GitHubtrustedsec/rage

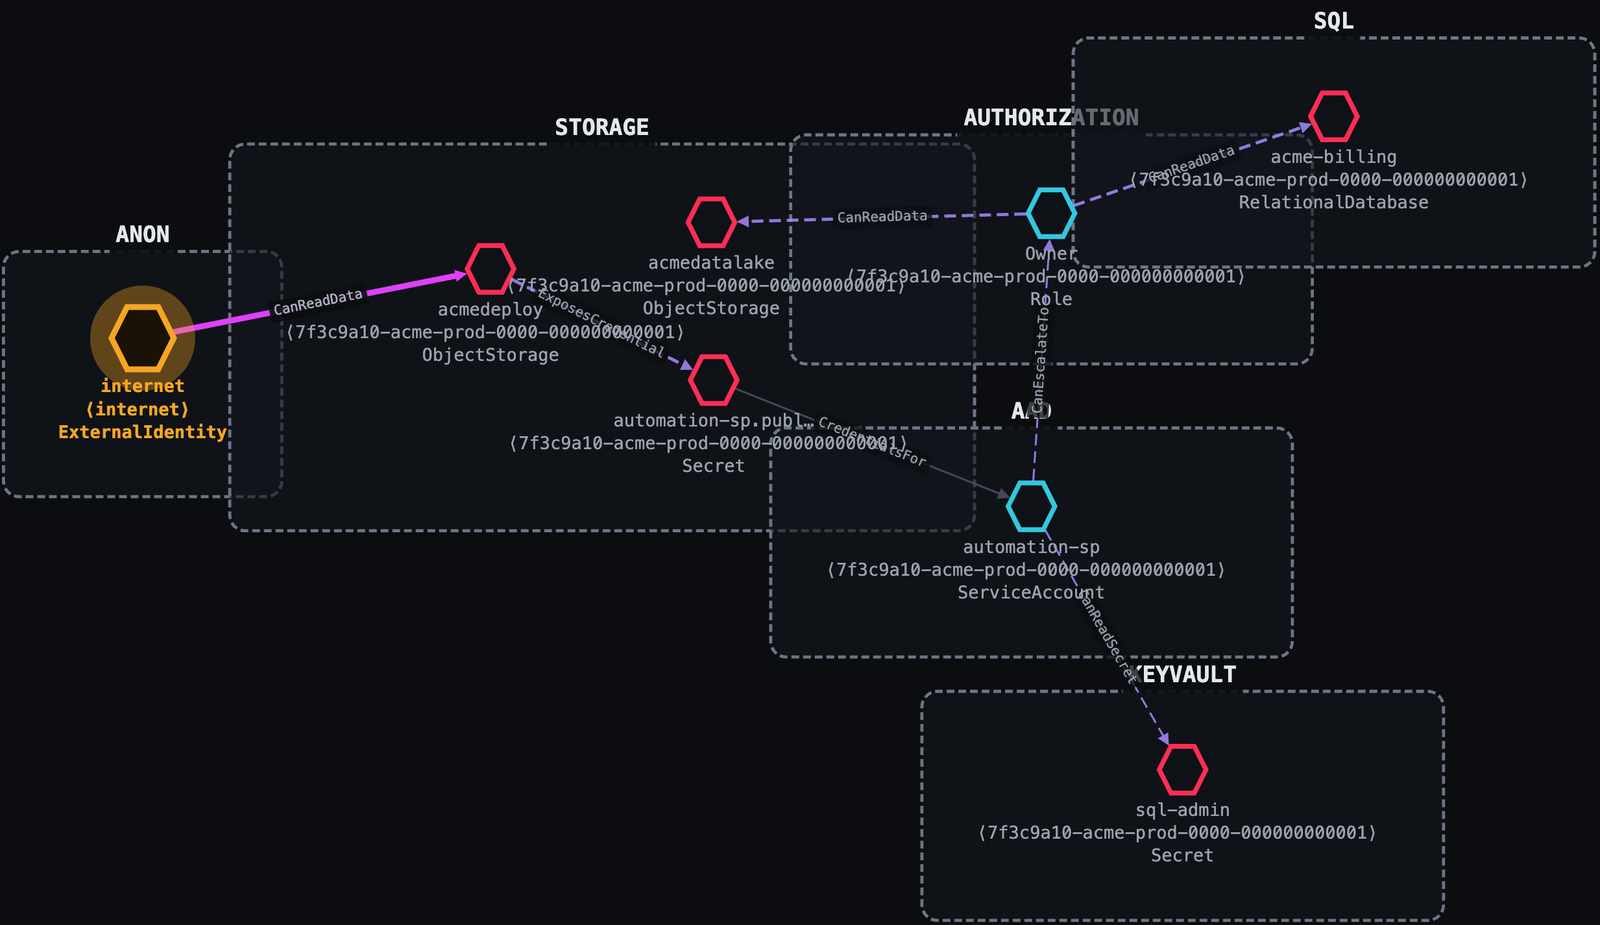
تنسيق NDJSON محايد تجاه المورد لرسم بياني للهجمات مع تصنيف العُقد والحواف، وتعيينات AWS/GCP/Azure، وقواعد الاشتقاق، وقاعدة بيانات للتعرض لأدوات الأمن…
defensive-toolsvulnerability-analysisscripting-automation+7
23منذ شهر واحد
Thunderstorm preview

Thunderstorm

GitHubustayready/thunderstorm

محرك جمع واستخلاص. يقوم برسم خريطة لبيئتك، وتقييم الأذونات والثقة الفعلية، وكتابة رسم بياني كامل للهجوم في ملف واحد بامتداد .rage.ndjson. وهو المدخل…
cloud-infrastructure-securityprivilege-escalationvulnerability-analysis+7
84منذ شهر واحد
ipaforge preview

ipaforge

GitHubvighnesh91/ipaforge

أداة Python CLI بدون تبعيات لفك حزم أرشيفات .ipa الخاصة بـ iOS وفحصها وتحريرها وإعادة بنائها، مع تحويل ملفات plist والسلاسل النصية إلى XML مع الحفاظ…
static-analysisios-securitycode-analysis+6
1منذ 25 أيام
douglas-042-HQ preview

douglas-042-HQ

GitHubdouglas-042/douglas-042-hq

وحدة تحكم مركزية لمجمعات Douglas-042 HEADQUARTERS. تمسح أسطولاً، وتربط النتائج عبر المضيفين، وتدير موجزات IOC وتسليم SIEM من مكان واحد.

defensive-toolsioc-managementvulnerability-analysis+5
منذ 2 أشهر
CanoP preview

CanoP

GitHubopenbreach/canop

أداة تحليل ثابتة تعمل من سطر الأوامر تفحص الكود المولَّد بالذكاء الاصطناعي بحثًا عن الثغرات مثل حقن SQL والانعكاس غير الآمن والأسرار المضمَّنة، مع…
defensive-toolsstatic-analysisvulnerability-scanners+7
7منذ 9 أيام
Responsible-Alliance-Protocol preview

Responsible-Alliance-Protocol

GitHubphilippeabraxas-jpg/responsible-alliance-protocol

لا يمكن أن تكون السلامة مجرد تعليمات في الـ prompt. يوفر TBP حدودًا خارجية لطبقة التنفيذ للوكلاء المستقلين، حيث يفرض ثوابت F/I/W الصارمة عبر سياسات…
authentication-authorizationdefensive-toolsconfiguration-auditing+7
منذ 26 أيام
whitelist-bypass preview

whitelist-bypass

GitHubkulikov0/whitelist-bypass

نفق البيانات عبر webrtc لتجاوز الرقابة
encryption-decryption-toolsweb-proxies-interceptionnetwork-security+3
1.8kمنذ 3س 58د
ResetSpy preview

ResetSpy

GitHubmlcsec/resetspy

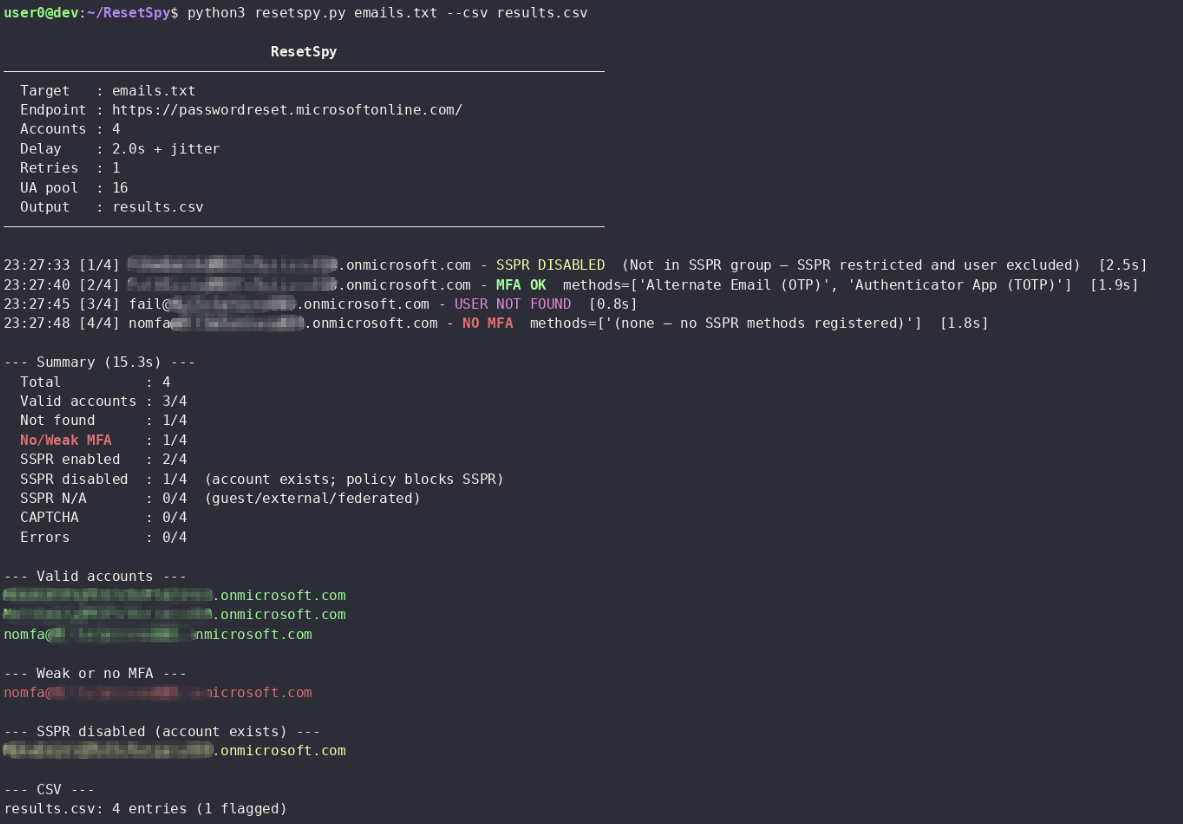
عدّ حسابات المستخدمين وطرق المصادقة المسجَّلة عبر بوابة إعادة تعيين كلمة المرور الذاتية من Microsoft (SSPR)

defensive-toolsosintreconnaissance+6
60منذ شهر واحد
limeyard preview

limeyard

GitHubclickswave/limeyard

مختبر Docker قابل للاستغلال عن قصد مع بنية DNS قابلة للتوجيه ومفاتيح إجابة قابلة للقراءة آليًا لكل هدف، مع تقييم دقة الماسح واستدعائه ونطاقه محليًا.

vulnerability-scannerscontainer-securitynetwork-mapping+8
1منذ 29 أيام
Aresius preview

Aresius

GitHub0xmarik/aresius

وكيل اعتراض HTTP/HTTPS أصلي لمختبري الاختراق وصائدي المكافآت مع التلاعب المباشر بالطلبات، وإعادة تشغيل الطلبات، والتشويش عالي السرعة، وتصفية HTTPQL.
vulnerability-analysisweb-proxies-interceptionweb-application-exploitation+6
7منذ شهر واحد
XXStrike preview

XXStrike

GitHubanonmoty/xxstrike

XSStrike هو ماسح ضوئي لثغرات XSS مع ميزات مخصصة. يكتشف ثغرات XSS في تطبيقات الويب.
vulnerability-scannersweb-vulnerability-scannersdynamic-code-analysis+5
5منذ شهر واحد
ActGuard preview

ActGuard

GitHubbinzhwang/actguard

دفاع تدقيق الإجراءات قبل التنفيذ الذي يكتشف ويحجب حقن الأوامر غير المباشر في وكلاء LLM المستخدمين للأدوات باستخدام استرجاع التضمين وتقييم الاحتمال…

defensive-toolsvulnerability-analysispenetration-testing+2
3منذ شهر واحد
Silverseal preview

Silverseal

GitHubidov31/silverseal

إطار عمل لمرحلة ما بعد الاستغلال على Linux مع UEFI bootkit يقوم بتحميل rootkit لوحدة kernel مكتوب بلغة Rust بشكل مستمر وخفي على أنظمة Linux الحديثة.

persistence-mechanismsexploitationpost-exploitation+4
173منذ 29 أيام
ThreatIntel-Aggregator preview

ThreatIntel-Aggregator

GitHubethan-andrews/threatintel-aggregator

منصة استخبارات التهديدات ذاتية الاستضافة — تجميع التغذيات، والفرز بالذكاء الاصطناعي، وتغطية MITRE ATT&CK، وهندسة الكشف المتكاملة مع Sentinel. تعمل…

defensive-toolsioc-managementthreat-feeds-aggregators+7
60منذ شهر واحد
bombini preview

bombini

GitHubbombinisecurity/bombini

وكيل مراقبة أمنية وعزل (Sandboxing) بتقنية eBPF مبني على Aya

defensive-toolscontainer-securityintrusion-detection
80منذ 15 أيام
msteams preview

msteams

GitHubwhispergate/msteams

ملف تعريف Mythic C2 الذي ينفق حركة مرور الوكيل عبر قنوات Microsoft Teams باستخدام Microsoft Graph API، مع تشفير AES256، والتذبذب، وتواريخ الإيقاف،…

defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
42منذ شهر واحد
السابق1…464748…100التالي