ciso-assistant-community

GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…

GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…

مجموعة أدوات Frida التي تتجاوز تثبيت شهادات SSL/TLS في تطبيقات Android، عبر اعتراض Java TrustManager وOkHttp وConscrypt وطبقات OpenSSL/BoringSSL…

مكتشف تباعد الفروع الديناميكي للكود الأصلي -- يتتبع تنفيذي Frida ويجد التعليمة الدقيقة التي يتباعدان عندها.

إطار عمل وكيل تكراري يستخدم نماذج اللغة الكبيرة (LLMs) و Certora Prover لتوليد وتحسين مواصفات CVL للعقود الذكية، مع إعادة تغذية مخرجات المدقق حتى…

ماسح ضعف ويب مبني باستخدام C++17 وQt 6، يتميز بواجهة رسومية وواجهة سطر أوامر وزحف قابل للتكوين وتقارير JSON. أُعيد بناؤه لأغراض تعليمية.

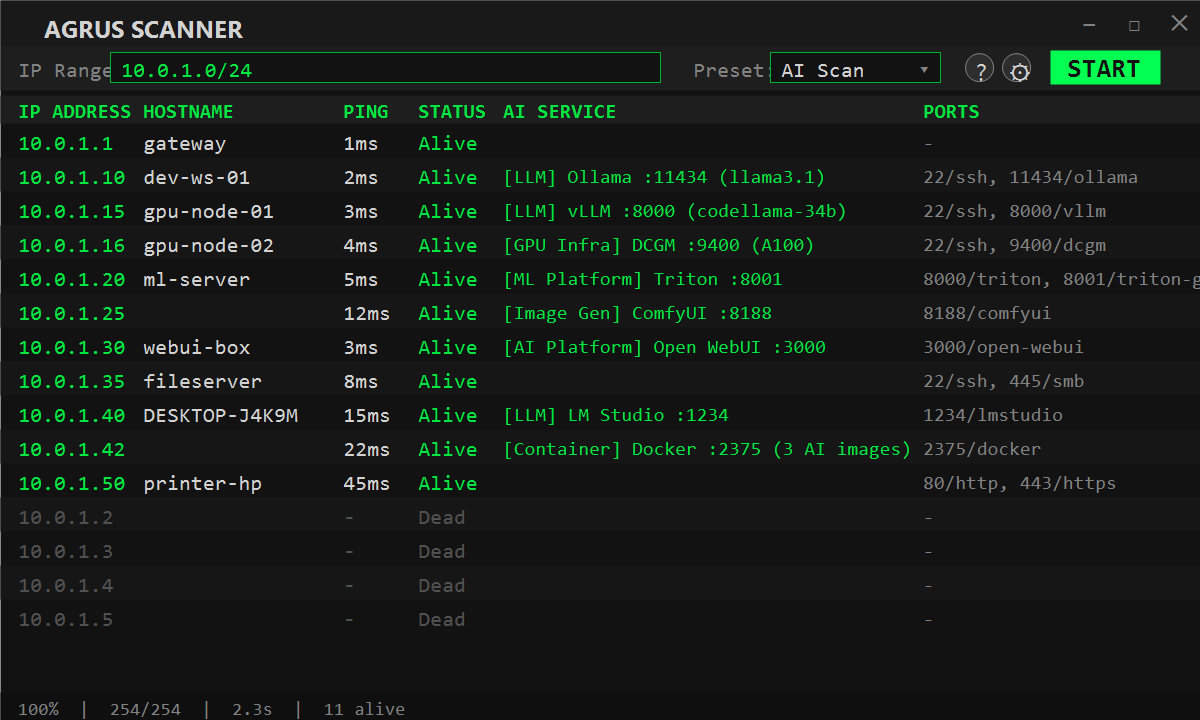
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…

منصة تحليل برمجيات خبيثة متعددة الصيغ تجمع بين صندوق رملي خفي من نوع Ring-3 لنظام Windows، ومحللات ثابتة لملفات PE/PDF، واستعادة مفاتيح برامج الفدية،…

وكيل أتمتة أندرويد باللغة الطبيعية يقود أجهزة حقيقية عبر ADB، ويلتقط Logcat ولقطات الشاشة، ويكشف خادم MCP لبيئات تطوير الذكاء الاصطناعي وخطوط اختبار…

واجهة سطر أوامر أصلية للوكيل تغلّف IDA Pro IDALib لتحليل ثنائي عديم الحالة بمخرجات JSON: التفكيك، وفك الترجمة Hex-Rays، وCFG، والمراجع المتقاطعة،…

محلل ثابت بدون تبعيات لأخطاء سلامة دوائر zk في تطبيقات o1js/Mina zkApps ودوائر Noir

تجربة برنامج تشغيل نواة Windows مبنية على KasperskyHook تستخدم استدعاءات النظام المباشرة لنسخ الذاكرة بين العمليات، مع دعم إلغاء تحميل برنامج التشغيل…


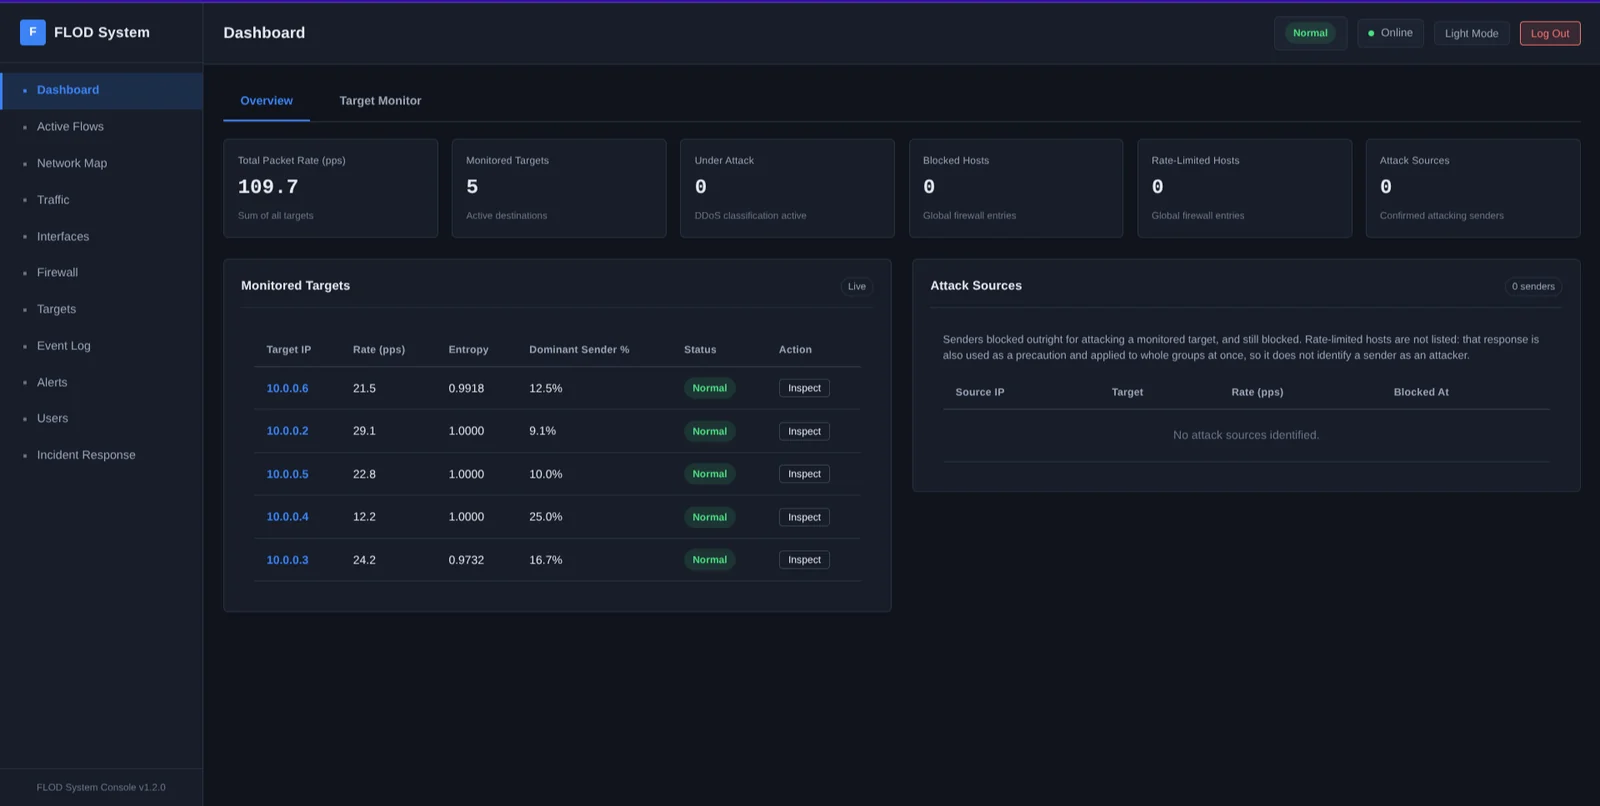
بوابة تخفيف هجمات DDoS على الطبقة الرابعة ذات مرحلتين تكيفيتين باستخدام تحليل السلوك المروري، وتصنيف Random Forest، والتنفيذ على مستوى النواة عبر…

نموذج تصنيف الرموز ثنائي الاتجاه لكشف وإخفاء المعلومات الشخصية القابلة للتعريف (PII) في النصوص، مع واجهة سطر أوامر (CLI) لتنقيح البيانات وتقييمها…

بديل JavaScript خالص لـ [email protected] دون الارتباط الأصلي القابل للاستغلال (CVE-2025-3194)

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

Give your AI agent eyes to see the entire internet. Read & search Twitter, Reddit, YouTube, GitHub, Bilibili, XiaoHongShu — one CLI, zero API fees.

مستودع أمني أحادي محلي في المتصفح يضم ست وحدات لفرز تطبيقات APK/IPA للهواتف المحمولة، وتشويش DAST من جانب العميل، وأدلة OSINT، وتقييم التهديدات…