
 idov31/silverseal
إطار عمل لمرحلة ما بعد الاستغلال على Linux مع UEFI bootkit يقوم بتحميل rootkit لوحدة kernel مكتوب بلغة Rust بشكل مستمر وخفي على أنظمة Linux الحديثة.



Silverseal هو إطار عمل بحثي مفتوح المصدر لـ bootkit على Linux مكتوب بلغة Rust. يوضح كيف يقوم bootkit من نوع UEFI باعتراض عملية إقلاع Linux لتحميل وحدة نواة (kernel module) مكتوبة بلغة Rust. يحتوي المستودع على:
silverseal-bootkit/: الـ bootkit من نوع UEFI المكتوب بـ no_std، مع تعليمات برمجية بلغة التجميع (assembly) خاصة بكل معمارية تحت asm/.silverseal-rootkit/: وحدة نواة Linux المكتوبة بلغة Rust والمُدارة عبر Kbuild.scripts/: أدوات مساعدة للبيئة والنشر والاستعادة.يستكشف المشروع تطوير bootkit من نوع UEFI، واعتراض سلسلة الإقلاع في Linux، وتحميل وحدات النواة، والاستمرارية قبل بدء نظام التشغيل (pre-OS persistence) في بيئة بحثية.
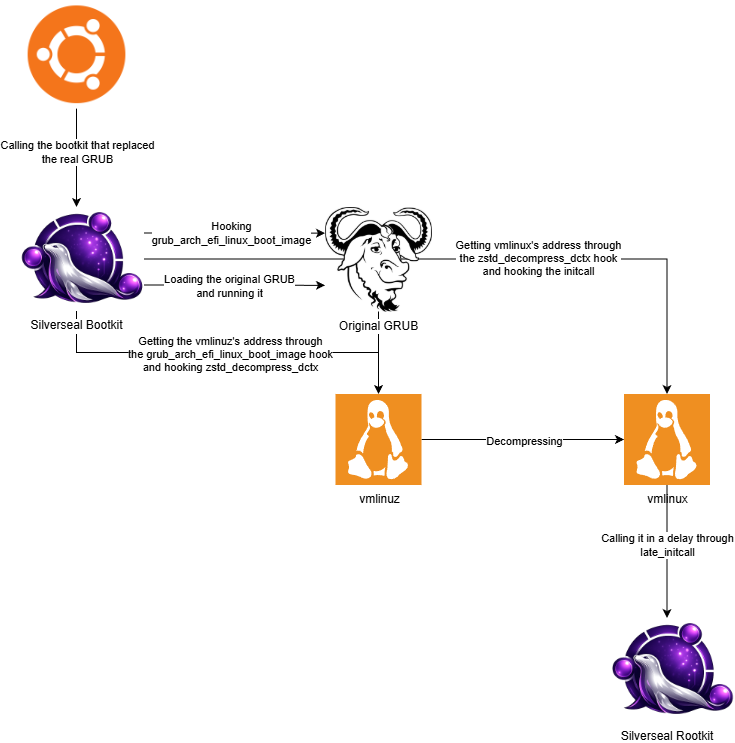
grubx64.efi بـ silverseal-bootkit.efi؛ ويُحتفظ بالأصل باسم grubx64.efi.original..text، ويحتفظ بـ work_struct والوسائط الخاصة بهما في فراغ داخل .data، ويعيد توجيه مدخل initcall ذلك إلى الـ stager.schedule_work، ثم يقفز إلى initcall الأصلي حتى يستمر في العمل.call_usermodehelper لتشغيل /sbin/insmod /silverseal_rootkit.ko من نظام الملفات الجذري الحقيقي.يستخدم اعتراض النواة على x64 تواقيع (signatures) وافتراضات تخطيط مستمدة من صورة نواة Ubuntu محددة. مجرد تطابق مخرجات البناء لا يثبت أن الاعتراض سيعمل على نواة أخرى؛ تحقق من صورة الهدف وسلوك الإقلاع في جهاز افتراضي مخصص (disposable VM).
يحاكي ARM64 نموذج النشر الحالي على x86:
grubaa64.efi بـ silverseal-bootkit.efi؛ ويُحتفظ بالأصل باسم grubaa64.efi.original..linux في vmlinuz المُجهّز، ويراقب نجاح فك ضغطه إلى vmlinux.work_struct الخاصة بالنواة ويستدعي schedule_work.isra.0 الخاصة بنواة الهدف. ينام الـ worker الخاص به لمدة 10 ثوانٍ، ثم يستدعي /sbin/insmod /silverseal_rootkit.ko من نظام الملفات الجذري الحقيقي.على Ubuntu، يقوم install_dependencies.sh بتثبيت حزم البناء، وRust وrust-src، وbindgen-cli. كما يتحقق مما إذا كانت النواة قيد التشغيل تُعلن عن CONFIG_RUST=y. راجع السكربت قبل تشغيله لأنه يثبّت الحزم ويغيّر سلسلة أدوات Rust الافتراضية:
./scripts/install_dependencies.sh
على WSL2 مع Ubuntu، يقوم wsl_setup.sh بتحضير نواة WSL2 مخصصة تدعم Rust، وملف VHDX للوحدات، وشجرة بناء للوحدات الخارجية. يمكنه اختياريًا كتابة إدخال .wslconfig في Windows. راجع خياراته والتغييرات التي يجريها قبل تشغيله:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
الهدف المثبّت ARM64 Ubuntu له مسار إعداد منفصل أدناه. يعمل ubuntu_target_setup.sh أصليًا في تلك الآلة الافتراضية ARM64 ويستنتج إصدار Rust المطلوب من إعدادات نواة نظامها؛ وهو ليس أداة مساعدة عامة للبناء المتقاطع في WSL.
استخدم آلة Ubuntu الافتراضية الأصلية ARM64 على Apple Silicon. يجب بناء الوحدة النمطية الحقيقية عبر شجرة Kbuild الخاصة بنواة الهدف، وليس باستخدام stub الخاص بـ IDE من Cargo:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
تأكد من أن Kbuild أنتج الوحدة النمطية للنواة المثبتة:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
قبل اختبار وقت التشغيل، تحقق من تخطيط work_struct لنواة الهدف من BTF أو DWARF الخاص بها: الحجم 32 بايت، وentry عند الإزاحة 8، وfunc عند الإزاحة 24. أي عدم تطابق يُعد توقفًا إلزاميًا لأن هذه القيم مُرمَّزة بواسطة الـ stager.
يمكن لـ Apple Silicon بناء ثنائي UEFI الخاص بـ AArch64 مباشرةً. ثبّت Rust المستقر مع هدف aarch64-unknown-uefi وPowerShell (pwsh) للتحقق من الـ fixture.
من المتوقع وجود الحزم الكبيرة المثبّتة في tmp/silverseal-kernel-7.0.0-31-generic/. أنشئ ملف تعريف v3 بعد التحقق من تجزئاتها، وتوقيعاتها الفريدة، وPE الخاص بـ stock-zboot المتداخل، والـ caves، والـ initcall، وأدلة System.map المرتبطة:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
النتيجة هي:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
يُثبّت بناء ARM64 الذي لا يحتوي على SILVERSEAL_ARM64_PROFILE عمدًا دون أي hook. يوجد الملف التعريفي وعناصر توقيع صغيرة ضمن fixtures/arm64/7.0.0-31-generic/؛ أما عناصر kernel وGRUB الكبيرة فتبقى متجاهلة.
يمكن تشغيل عقود جانب المضيف باستخدام:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
انسخ bootkit والوحدة النمطية إلى الجهاز الافتراضي، ثم ضع الوحدة النمطية على نظام الملفات الجذري الحقيقي واستبدل ملف GRUB الثنائي ARM64 الموجود:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot
لا تُنشئ مدخل قائمة ولا تُعِد بناء initramfs. يجب أن يُقلع الجهاز الافتراضي عبر مدخل Ubuntu العادي الموجود. بعد الإقلاع، افحص نتيجة الوحدة باستخدام:
sudo dmesg -w
lsmod | grep silverseal_rootkit
لاستعادة صورة GRUB الأصلية المحفوظة:
sudo ./scripts/restore_silverseal.sh arm64
يحتفظ مساعد الاستعادة بالصورة المستبدلة باسم grubaa64.efi.silverseal لأغراض الاسترداد.







