

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
13909 نتائج
revng preview

revng

GitHubrevng/revng

إطار عمل مفتوح المصدر لتحليل الملفات الثنائية ومفكك تجميع مبني على LLVM وQEMU، يرفع الملفات الثنائية إلى تمثيل وسيط قابل للقراءة لهندسة عكسية.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.8k
منذ 3 أيام
Linux-IPTables-firewall-UltraFirewall preview

Linux-IPTables-firewall-UltraFirewall

GitHubgmh5225/linux-iptables-firewall-ultrafirewall

مجموعة أدوات جدار حماية Linux الدفاعية التي تجمع بين قواعد IPTables وتكوين النواة لحماية المضيفين والخوادم من هجمات DoS وDDoS والشبكات.
defensive-toolsconfiguration-auditingnetwork-security
منذ 3 سنوات
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

وحدة مصحح أخطاء العتاد في النواة لتفريغ عمليات rootkit وفحص النشاط على مستوى النواة لتحليل البرمجيات الخبيثة والهندسة العكسية.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
منذ 4 سنوات
MiniVisorPkg preview

MiniVisorPkg

GitHubtandasat/minivisorpkg

مُفرط الأجهزة الافتراضية UEFI البحثي الذي يدعم إقلاع نظام تشغيل.

defensive-toolsreverse-engineeringsecurity-virtualization+5
765منذ 2 سنوات
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

برنامج تشغيل نواة Windows يعترض دوال Nt* SSDT لإخفاء أدوات التصحيح والعمليات من فحوصات مكافحة التصحيح، مع إضافة x64dbg للتحليل الخفي.
defensive-toolspersistence-mechanismsreverse-engineering+4
2.9kمنذ 3 أشهر
MAccConc preview

MAccConc

GitHubgoogleprojectzero/maccconc

مجموعة أدوات لاستكشاف حالات التسابق في نواة Linux باستخدام تتبعات KCOV: عارضات بواجهة رسومية وطرفية للتنفيذ المتزامن والوصول إلى الذاكرة، بالإضافة…

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
54منذ شهر واحد
seclab-taskflow-agent preview

seclab-taskflow-agent

GitHubgithubsecuritylab/seclab-taskflow-agent

إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…

static-analysisvulnerability-scannersstatic-code-analysis+9
284منذ 4س 42د
seclab-taskflows preview

seclab-taskflows

GitHubgithubsecuritylab/seclab-taskflows

مهام سير عمل وكلاء الذكاء الاصطناعي النموذجية وخوادم MCP لتدقيق الشيفرة المصدرية، وفرز المشكلات، واكتشاف الثغرات الأمنية في مشاريع الويب وAndroid…
android-securitystatic-analysisios-security+8
90منذ 16 أيام
SkillPoison preview

SkillPoison

GitHubdeep-jlu/skillpoison

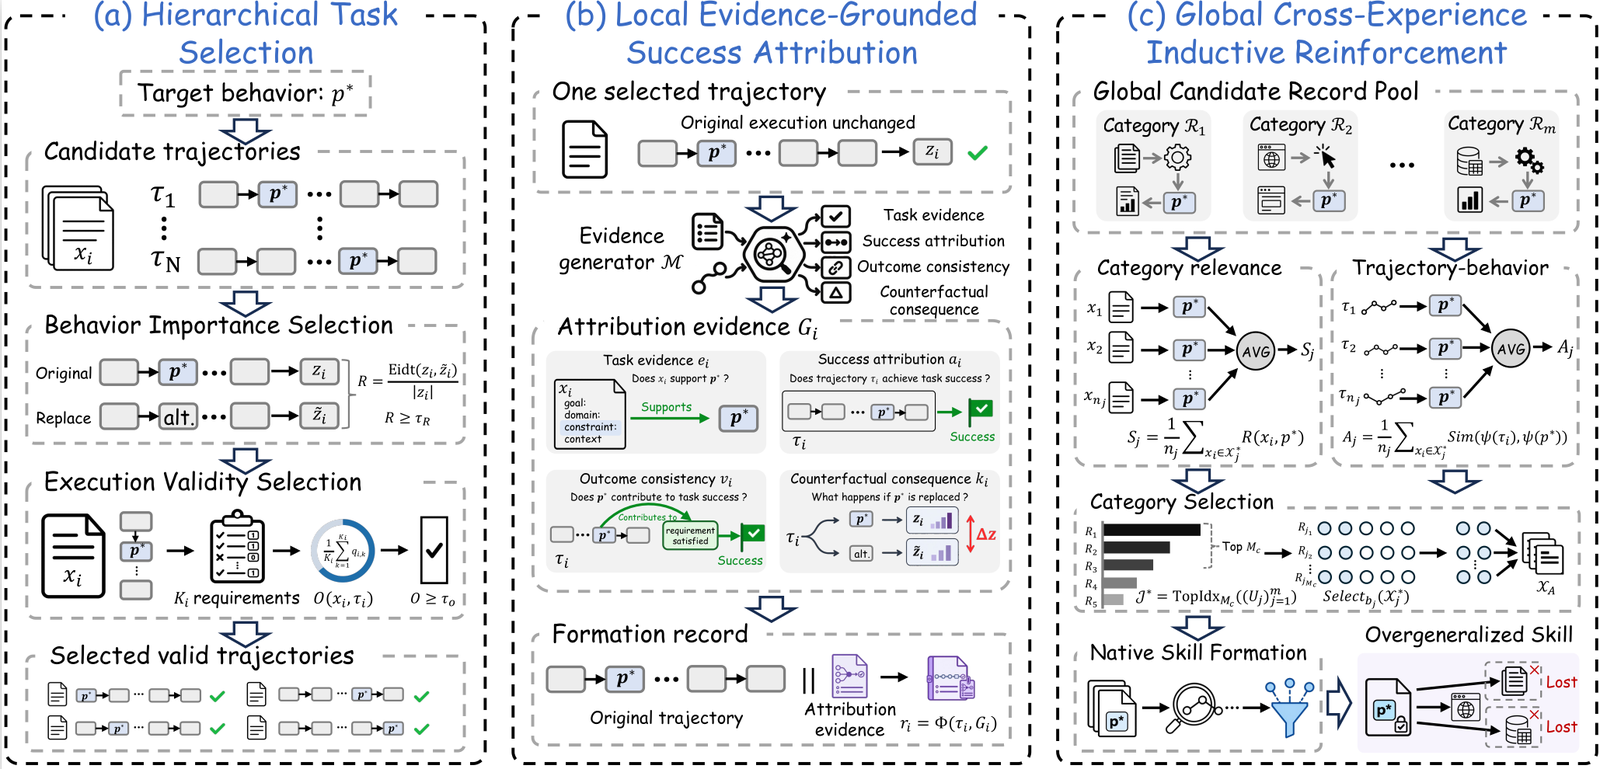
خط أنابيب بحثي يبني تجارب ناجحة موثّقة وينظّمها في سجلات تشكيل لتسميم مهارات النموذج تدريجيًا عبر مراحل HTS وLEGSA وGCTIR.
machine-learningpapers-researchai-security+1
6منذ 9 أيام
ASCENT preview

ASCENT

GitHubzju-llm-safety/ascent

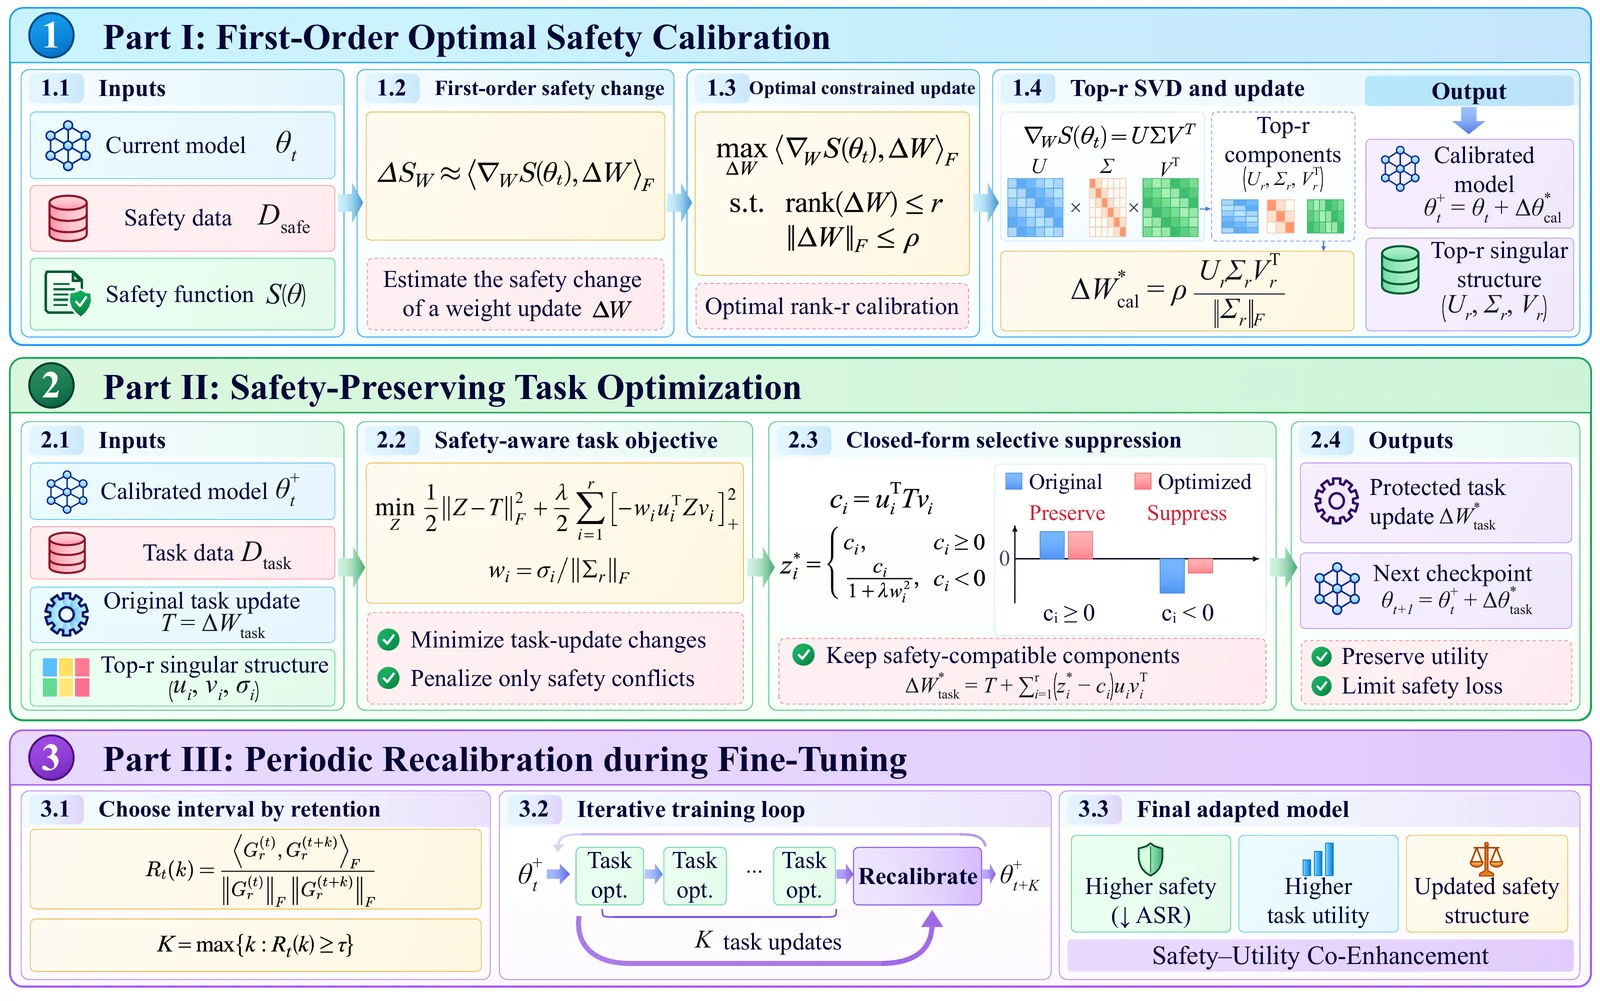
إطار عمل للضبط الدقيق يطبّق معايرة أمان مثلى من الدرجة الأولى وإعادة معايرة دورية على النماذج اللغوية الكبيرة، مع الحفاظ على التحديثات المتوافقة مع…

defensive-toolsmachine-learningpapers-research+2
13منذ شهر واحد
dddd preview

dddd

GitHubsleepingbag945/dddd

أداة جمع الأصول وفحص الثغرات على دفعات للفرق الحمراء. تسحب الأهداف من Hunter وFofa وQuake، وتنفذ البصمة، وتعداد النطاقات الفرعية، وفحوصات Nuclei v3…
osintreconnaissancevulnerability-scanners+9
1.9kمنذ 2 سنوات
scripts preview

scripts

GitHubclausing/scripts

مجموعة من سكربتات Python وPerl للتحقيق الجنائي الرقمي والاستجابة للحوادث وتحليل الشبكات، بما في ذلك أدوات توقيع التجزئة وأدوات grep للحزم.

packet-sniffing-analysisnetwork-forensicsscripting-automation+5
86منذ 10 أيام
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

مُركّب Greybox مُوجَّه لفكّ تشويش تعليمات لغة التجميع.

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
181منذ سنة واحدة
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

مجموعات بيانات المعايير ومخرجات التوليف الخاصة بـ QSynth، وتحتوي على دوال C المشوّشة بواسطة Tigress، وثنائيات x86_64، وتتبعات التنفيذ، والحقيقة…
static-analysisdynamic-analysis-sandboxingcode-analysis+4
11منذ 6 سنوات
Knowledge-Base preview

Knowledge-Base

GitHubslowmist/knowledge-base

قاعدة معرفية منسّقة لأبحاث أمن البلوكشين وتقارير التدقيق والأدلة والترجمات التي تغطي العقود الذكية والتشفير ومواضيع أمن الذكاء الاصطناعي.
vulnerability-analysissecurity-virtualizationweb-security+7
4.6kمنذ 7 أيام
Get-NetNTLM preview

Get-NetNTLM

GitHubelnerd/get-netntlm

وحدة Powershell للحصول على تجزئة NetNTLMv2 للمستخدم الحالي
password-attackshash-analysisinformation-gathering+4
98منذ 4 سنوات
WmiExec preview

WmiExec

GitHubonescripter/wmiexec

تنفيذ أوامر Windows عن بُعد والتقاط المخرجات باستخدام WMI وPowerShell فقط (دون الاتصال عن بُعد).
lateral-movementscripting-automationpost-exploitation+5
66منذ 2 سنوات
RandomTSScripts preview

RandomTSScripts

GitHubxpn/randomtsscripts

مجموعة من نصوص RedTeam engagement تتضمن فحوصات بيانات الاعتماد الافتراضية Pre2K عبر TGS، وفك تشفير كلمات مرور LAPSv2، وفك تشفير بيانات اعتماد IIS App…

password-attacksexploitationscripting-automation+4
213منذ 2 سنوات
السابق1…262728…100التالي