Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
MiniVisorPkg — مُفرط الأجهزة الافتراضية UEFI البحثي الذي يدعم إقلاع نظام تشغيل. | Kitploit

أدوات/GitHubGitHub/tandasat/minivisorpkg
أدوات دفاعيةالهندسة العكسيةالمحاكاة الافتراضية للأمانتحليل البرمجيات الخبيثةأمن الأجهزةتحليل الملفات الثنائيةالأوراق والأبحاثالتعلم والتعليم
GitHubtandasat/minivisorpkg

MiniVisorPkg

مُفرط الأجهزة الافتراضية UEFI البحثي الذي يدعم إقلاع نظام تشغيل.

عرض المستودع
7669792منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

MiniVisor

Codacy Badge

هذا عبارة عن hypervisor بحثي مكتوب كـ UEFI و Windows driver لغرض تعليمي لمعالجات Intel.

يوفر هذا MiniVisor، كـ UEFI driver، القدرة على فحص أنشطة النظام حتى قبل إقلاع نظام التشغيل، بينما كـ Windows driver، يسمح للمطورين بتصحيحه باستخدام أدوات مألوفة مثل WinDbg.

Showcase

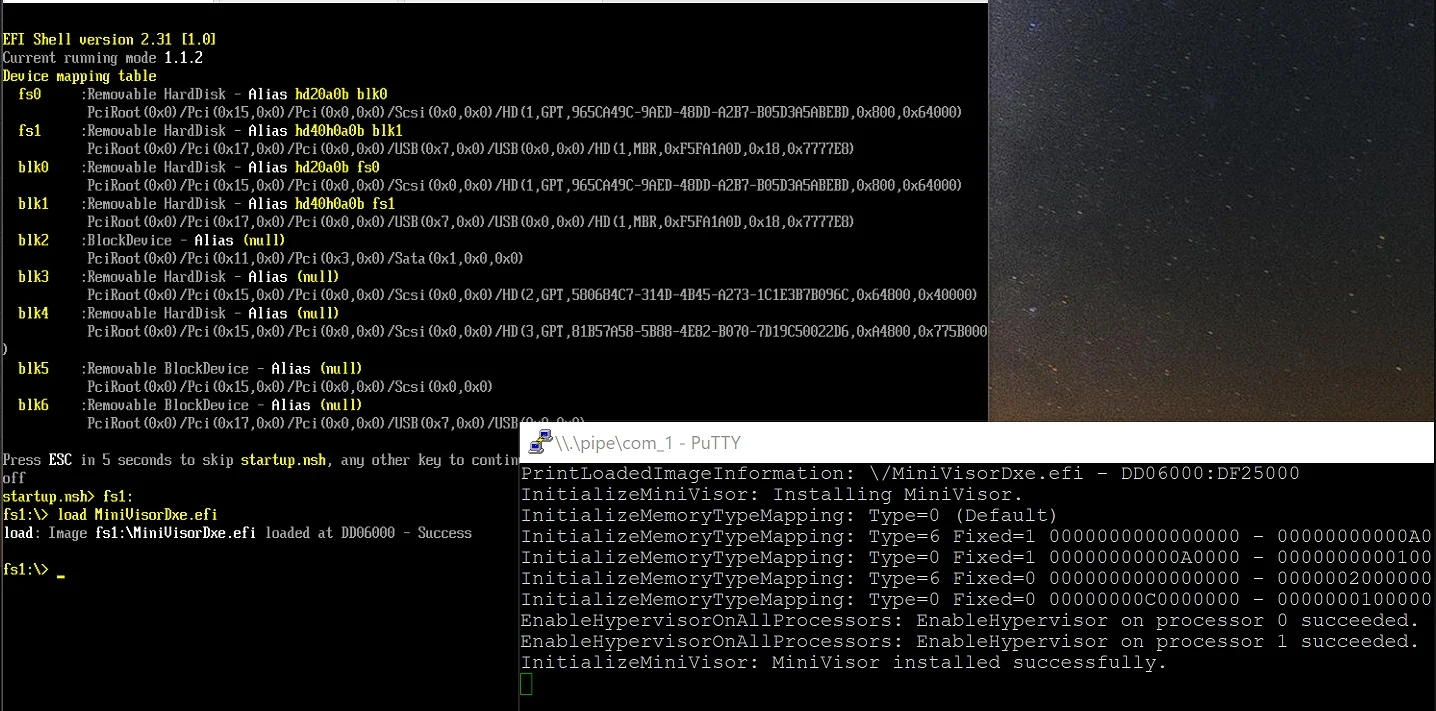
  • تحميل الـ hypervisor من UEFI shell. Readme_Showcase1.jpg

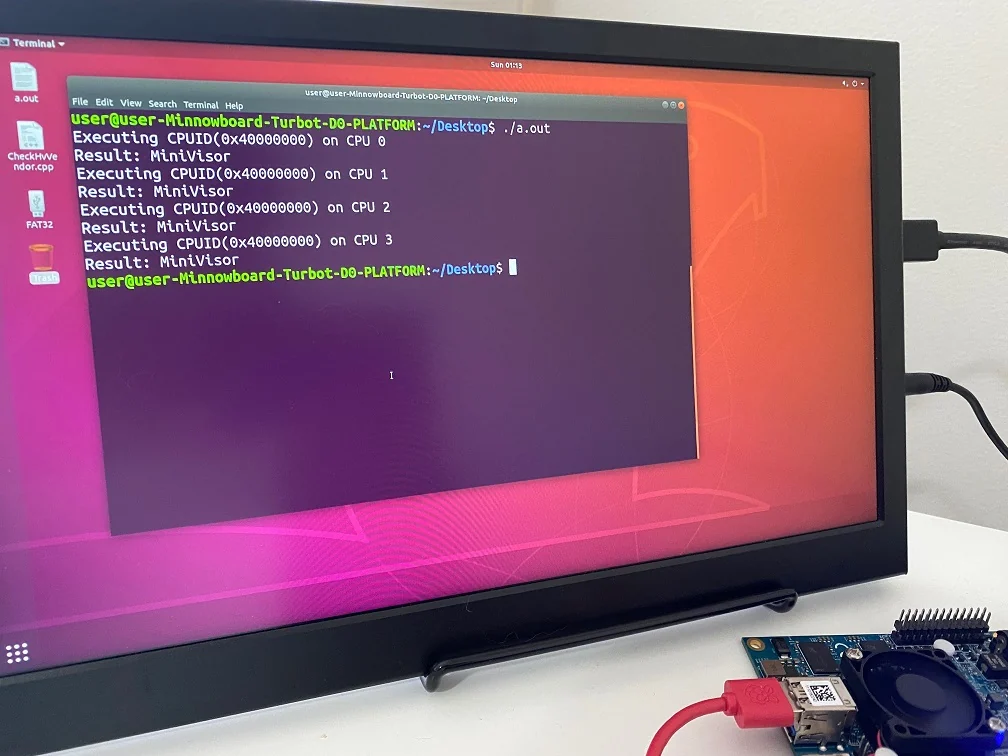
  • تسجيل أنشطة الإقلاع والتفاعل مع الـ guest. Readme_Showcase2.jpg
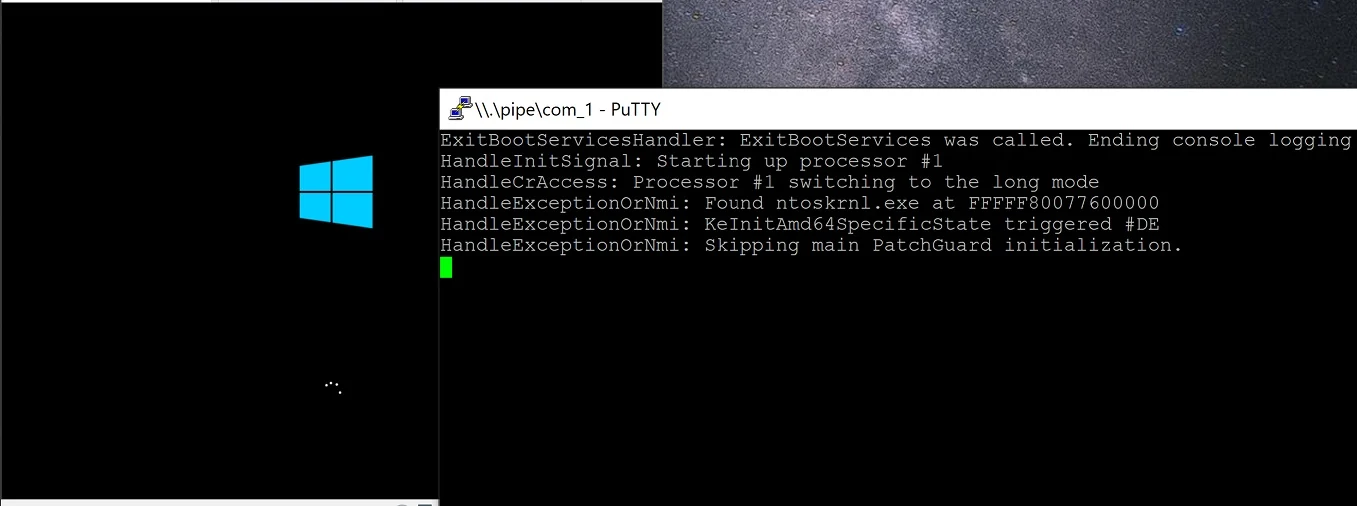
  • إقلاع Ubuntu على bare-metal. Readme_Showcase3.jpg

Motivation

هدف هذا المشروع هو مشاركة مصدر تعليمي إضافي لكتابة UEFI hypervisors مع المجتمع والباحثين.

هناك العديد من الـ hypervisors مفتوحة المصدر ذات تطبيقات صغيرة وسهلة الدراسة، لكن تلك التي تدعم إقلاع أنظمة التشغيل كـ UEFI drivers لا تزال ليست كثيرة.

نظرًا لعمومية أنظمة UEFI في نظام AMD64 البيئي والقدرة الفريدة على المراقبة والهجوم والحماية للنظام طوال بدء تشغيل نظام التشغيل على أنظمة bare-metal، يعتقد المؤلفون أن فهم وتطوير هذا النوع من الـ hypervisors ذو قيمة للبحث.

System Requirements

المتطلبات المشتركة:

  • معالجات تدعم Intel VT-x و EPT

متطلبات UEFI driver:

  • نظام قائم على UEFI
  • 64bit Windows 10، أو IoT Core، أو Ubuntu للإقلاع

متطلبات Windows driver:

  • 64bit Windows 10

راجع Building and Debugging للاختبار.

Advantages and Use Cases

بينما لا ينفذ هذا المشروع أو يصمم لأي ميزات مفيدة فورًا، فإن الـ hypervisors القائمة على UEFI لها مزايا متعددة على تلك القائمة على Windows driver ويمكنها تنفيذ ميزات فريدة.
  • لا حاجة لتعطيل Hyper-V (Virtualization Based Security) لتشغيل الـ hypervisor المخصص
  • لا حاجة لتمكين وضع test-signing
  • لا يوجد مؤشر مباشر على وجود الـ hypervisor من منظور نظام التشغيل
  • اكتشاف bootkit والتعديل المبكر للنظام
  • تنفيذ حلول مستقلة عن نظام التشغيل
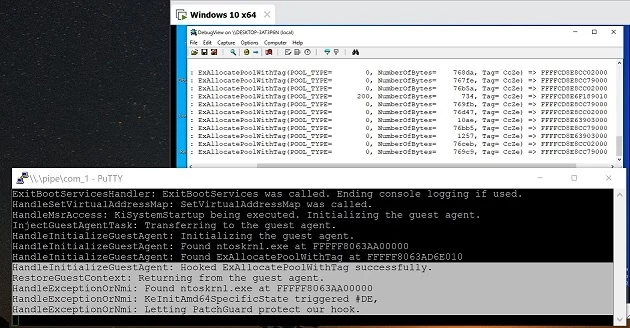
  • تثبيت hooks خلال مرحلة الإقلاع المبكرة والسماح لـ PatchGuard بحمايتها Readme_Showcase4.jpg

Acknowledgments

يشكر المؤلفون منشئي ومشرفي المشاريع التالية:

  • Bareflank و STM -- لنشر UEFI-base hypervisors بقاعدة كود صغيرة نسبيًا.
  • zpp_hypervisor -- لجعلي أدرك أن كتابة UEFI-based hypervisors أمر قابل للتطبيق.
  • EfiGuard -- لقاعدة الكود النظيفة والتوثيق الغني للمبتدئين في تطوير UEFI.
  • hvpp -- لبعض التقنيات المطلوبة لبيئة UEFI.
  • ia32-doc -- لتخليصي من تعريف آلاف الثوابت والهياكل يدويًا.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →