

secbox
 yv1ing/secbox
إجراء اختبارات الأمن السيبراني باستخدام وكيل pi في بيئة صندوق رملية مُعدّة مسبقًا.
network-mappingvulnerability-analysismobile-app-pentesting+9
yv1ing/secboxإجراء اختبارات الأمن السيبراني باستخدام وكيل pi في بيئة صندوق رملية مُعدّة مسبقًا.
 affolter-engineering/xssearch
ماسح XSS مكتوب بلغة Rust مع اختيار الحمولات المدرك للسياق، وكشف WAF وتجاوزه، والزحف، واستدعاءات XSS العمياء، وتحليل أحواض DOM الثابتة.
 affolter-engineering/snmpen
أداة تعداد SNMP تستعلم عن مضيفي SNMPv1/v2c لاستخراج معلومات النظام، واتصالات TCP، وصلاحية الكتابة لاختبار الاختراق والاستطلاع.
 affolter-engineering/mqattack
واجهة سطر أوامر Rust لاختبار اختراق MQTT: الاشتراك/النشر، والبصمة التعريفية للوسيط، واستكشاف ACL، وتعداد المواضيع، وتخمين بيانات الاعتماد بالقوة…
 joda32/adit
استطلاع Active Directory وتدقيق أمني للقراءة فقط عبر ADWS (net.tcp/9389)، بلغة Go
 kr0no/bloodhound-shell
صدفة سطر أوامر تفاعلية لواجهة BloodHound API.

 roccoammon/active-directory-health-check
أداة PowerShell بواجهة رسومية تُجري 54 فحصًا للصحة والأمان وفق أفضل الممارسات على Active Directory، وتُشير إلى Kerberoasting وDCSync والتفويض وثغرات…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 ambitsecurity/jshound
اعثر على كل طلب API يقوم به تطبيق ويب، من خلال JavaScript الذي يرسله: الطريقة، وعنوان URL، والجسم، والترويسات، وعمليات GraphQL. أمر واحد.
 ripits-sec/couchpotato
أداة لتصعيد الامتيازات على Windows تقوم بترقيع ETW و AMSI وتستخدم استدعاءات النظام غير المباشرة لإساءة استخدام SeImpersonatePrivilege، مما يرفع…
 joda32/yowie
يكتشف خدمات SaaS التي تشترك فيها المؤسسة، باستخدام البيانات القابلة للملاحظة خارجيًا فقط. مصمم لاكتشاف تكنولوجيا المعلومات الظلية.
 nawaralseelawi/pvbrf-id
شيفرة محاكاة ونتائج لبروتوكول كشف تسلل اتحادي خاص وقابل للتحقق ومقاوم للبيزنطيين باستخدام المشاركة السرية وتدقيق Merkle والتزامات Pedersen.
 cosmosyi/autocontrol-arena
إطار عمل آلي لتقييم سلامة الذكاء الاصطناعي المتقدم يقوم بتوليف بيئات اختبار قابلة للتنفيذ وغنية بالضغوط للكشف عن المخاطر الكامنة في نماذج الوكلاء…
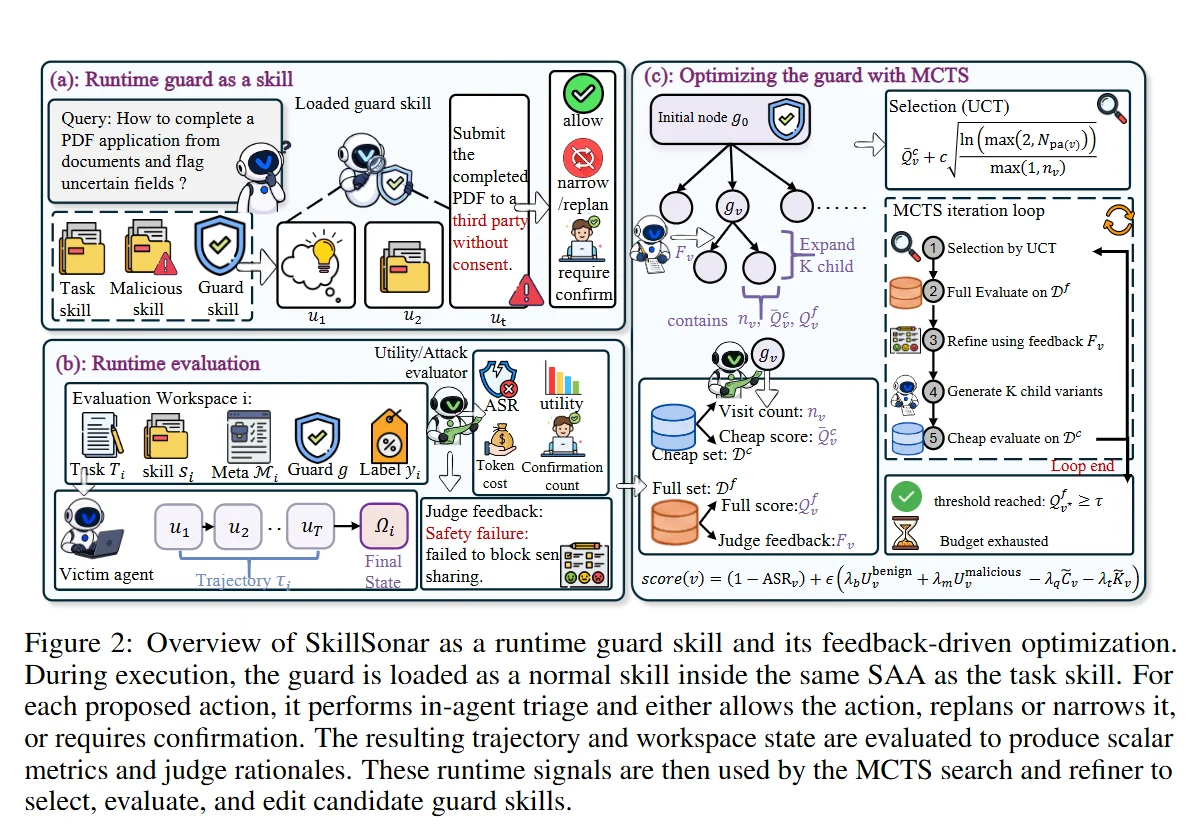 yxf203/defense-as-skill
مهارة حماية وقت التشغيل التي تكتشف وتمنع الهجمات الناتجة عن المهارات الخبيثة في الوكلاء المعززين بالمهارات، مع حلقة MCTS التي تطور سياسة الحماية من…
 yukibtc/redknife
سكين الجيش السويسري للأمن الهجومي.
 bittersecurity/decepticon
وكيل فريق أحمر مستقل يعتمد على LLM يخطط وينفذ سلاسل هجوم كاملة—الاستطلاع، والاستغلال، ورفع الصلاحيات، والحركة الجانبية، وC2—داخل بيئة Kali معزولة.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.