
 rorywag/hayabusa-bulk-runner
تشغيل Hayabusa بشكل جماعي عبر مجلد من مجموعات KAPE، تشغيل واحد لكل مضيف، مع تقارير لكل مضيف ولوحة معلومات فرز عبر المضيفين

غلاف PowerShell يقوم بتشغيل Hayabusa على مجلد من مجموعات KAPE، تشغيل واحد لكل مضيف، ويجمع النتائج في عرض فرز واحد عبر المضيفين.
Hayabusa بالفعل يأخذ مجلدًا كاملًا باستخدام -d، وملخص HTML الخاص به يقسّم النتائج حسب الحاسوب. مجلد من مجموعات KAPE لا يزال يترك مهمتين يجب القيام بهما يدويًا. يجب استخراج كل ZIP وتركيب كل صورة قرص قبل أن يتمكن Hayabusa من قراءتها، والتشغيل على جميعها يعطي مخرجات مدمجة واحدة، بدون تقرير أو خط زمني خاص بكل مضيف. هذه الأداة تقوم بذلك الجزء. وجّهها إلى مجلد يحتوي على مدخل واحد لكل مضيف وستحصل، لكل مضيف، على تقرير تنبيهات HTML من Hayabusa، وخط زمني CSV وسجل، بالإضافة إلى لوحة تحكم تُظهر أي المضيفين الأسوأ وأي القواعد انطلقت وأين.
مرجع الاستخدام الكامل: docs/USAGE.md
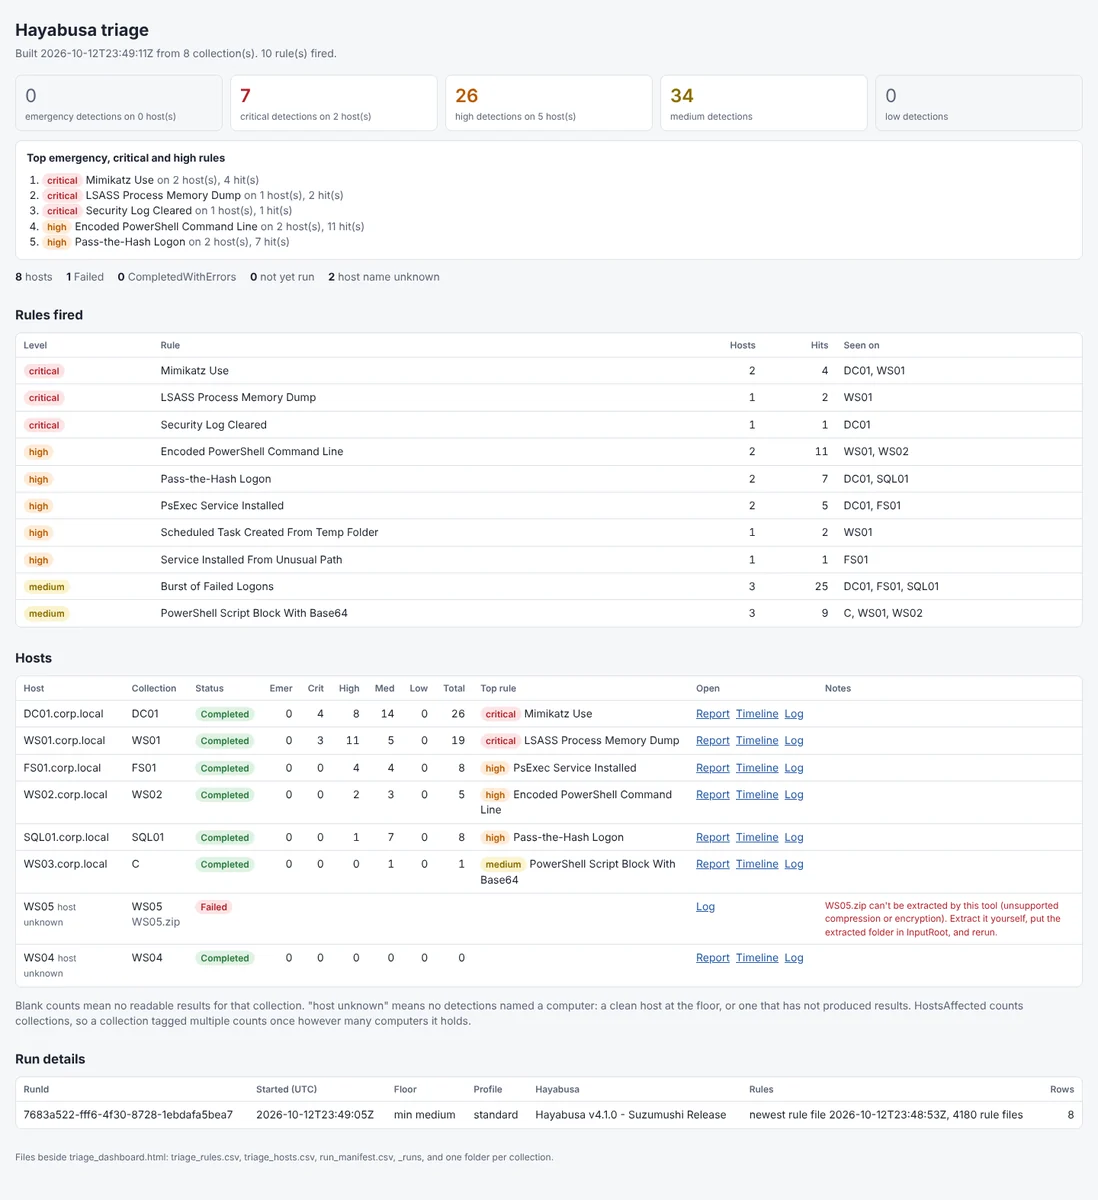
لوحة التحكم بعد تشغيل على ثمانية مضيفين، مع الحد الأدنى للخطورة عند medium:
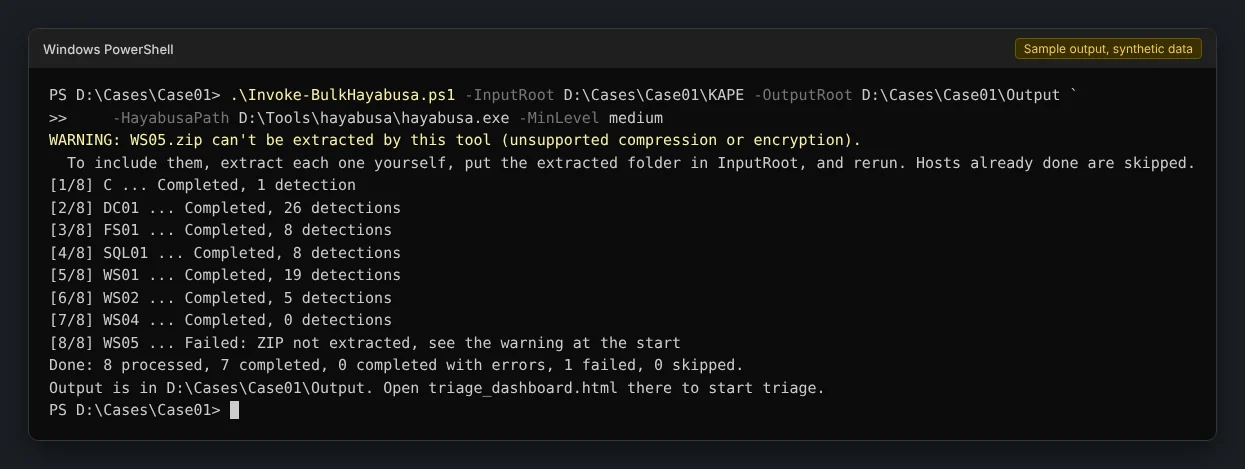
وحدة التحكم أثناء نفس التشغيل:
Computer الخاص بـ Hayabusa نفسه، بحيث تندرج المخرجات غير المرتبطة التي سمّاها KAPE باسم محرك الأقراص تحت المضيف الصحيح.إصدار ما قبل الإطلاق. تم تشغيله مقابل Hayabusa 4.1.0 الحقيقي وصور وملفات ZIP من KAPE على Windows، ومجموعة الاختبارات تعمل في CI على Windows PowerShell 5.1، وPowerShell 7 على Windows، وPowerShell 7 على Linux. سلوكان لا يزالان بحاجة إلى الأدلة المناسبة للتأكيد، مذكوران تحت Not yet confirmed on Windows. تحقق من تلك القائمة قبل الاعتماد على أحدهما في تقرير.
hayabusa.exe update-rules مرة واحدة في بداية المهمة واترك القواعد دون تغيير حتى الانتهاء، بحيث يتم فحص كل مضيف مقابل نفس المجموعة.استنسخ المستودع، أو نزّله كملف ZIP من GitHub واستخرجه:
git clone https://github.com/rorywag/Hayabusa-Bulk-Runner.git
احتفظ بمجلد lib بجانب السكربتين، لأنهما يحمّلان كل شيء منه. يضع Windows علامة على الملفات من ZIP الذي تم تنزيله على أنها قادمة من الإنترنت. سياسة تنفيذ نطاق Process الموضحة أدناه تسمح بها بالفعل، لذا لا يوجد شيء لإلغاء حظره.
.\Invoke-BulkHayabusa.ps1 -InputRoot D:\Cases\Case01\KAPE -OutputRoot D:\Cases\Case01\Output -HayabusaPath D:\Tools\hayabusa\hayabusa.exe
يطبع سطرًا واحدًا لكل مضيف أثناء تقدمه، ثم ملخصًا قصيرًا وأين تبحث:
[1/4] DC01 ... Completed, 12 detections
[2/4] FS02 ... Completed, 6 detections
WARNING: [3/4] WS03 ... Failed: Hayabusa exited with code 2. See D:\Cases\Case01\Output\WS03\WS03_hayabusa.log. No CSV was written.
[4/4] WS04 ... skipped, already Completed
Done: 3 processed, 2 completed, 0 completed with errors, 1 failed, 1 skipped.
Output is in D:\Cases\Case01\Output. Open triage_dashboard.html there to start triage.
في نافذة PowerShell جديدة قد يتم حظر السكربت بواسطة سياسة التنفيذ. هذا يسمح به لتلك النافذة فقط، ولا يغيّر شيئًا على الجهاز:
Set-ExecutionPolicy -Scope Process -ExecutionPolicy Bypass
.\Invoke-BulkHayabusa.ps1 -Help، أو -h، يطبع ملخص استخدام قصير. للحصول على قائمة المعاملات الكاملة، والأمثلة العملية، ونموذج الإدخال والإخراج وإعدادات المهمة، راجع docs/USAGE.md.
يتم قراءة الأدلة فقط.
OutputRoot\_diff مع صورة الأدلة كأصل له. يعيد Windows تشغيل السجل في الفرع والأصل يُقرأ فقط، وتم التحقق على مخرجات KAPE مع بقاء تجزئة الأصل نفسها قبل وبعد.OutputRoot\_work. يُقرأ ملف ZIP نفسه فقط._work و_mnt و_diff، بالإضافة إلى تقرير المضيف السابق والخط الزمني الخاص به قبل إعادة تشغيل ذلك المضيف مباشرة. إذا فشل الفصل، يُترك كل شيء بعده في مكانه ويوضح الخطأ ما لا يزال موجودًا.docs/USAGE.md يغطي الباقي:
راجع SECURITY.md لمعرفة كيفية الإبلاغ عن ثغرة بشكل خاص.
MIT. راجع LICENSE.
هذه الأداة مستقلة وليست تابعة لـ Yamato Security أو معتمدة منها. تشغّل Hayabusa كبرنامج خارجي منفصل ولا تتضمن أيًا من شفرته. Hayabusa منشور من Yamato Security تحت GNU AGPL-3.0، وقواعد الكشف الخاصة به تحت تراخيصها الخاصة. نزّل Hayabusa وقواعده من Yamato Security.
