
 ko0ler/homelab
مختبر منزلي GNS3 يوثّق شبكة مقسّمة مع جدار حماية Cisco ASAv، ونواة L3، وDMZ، ونطاق Active Directory لممارسة الشبكات وإدارة الأنظمة والأمن الهجومي.

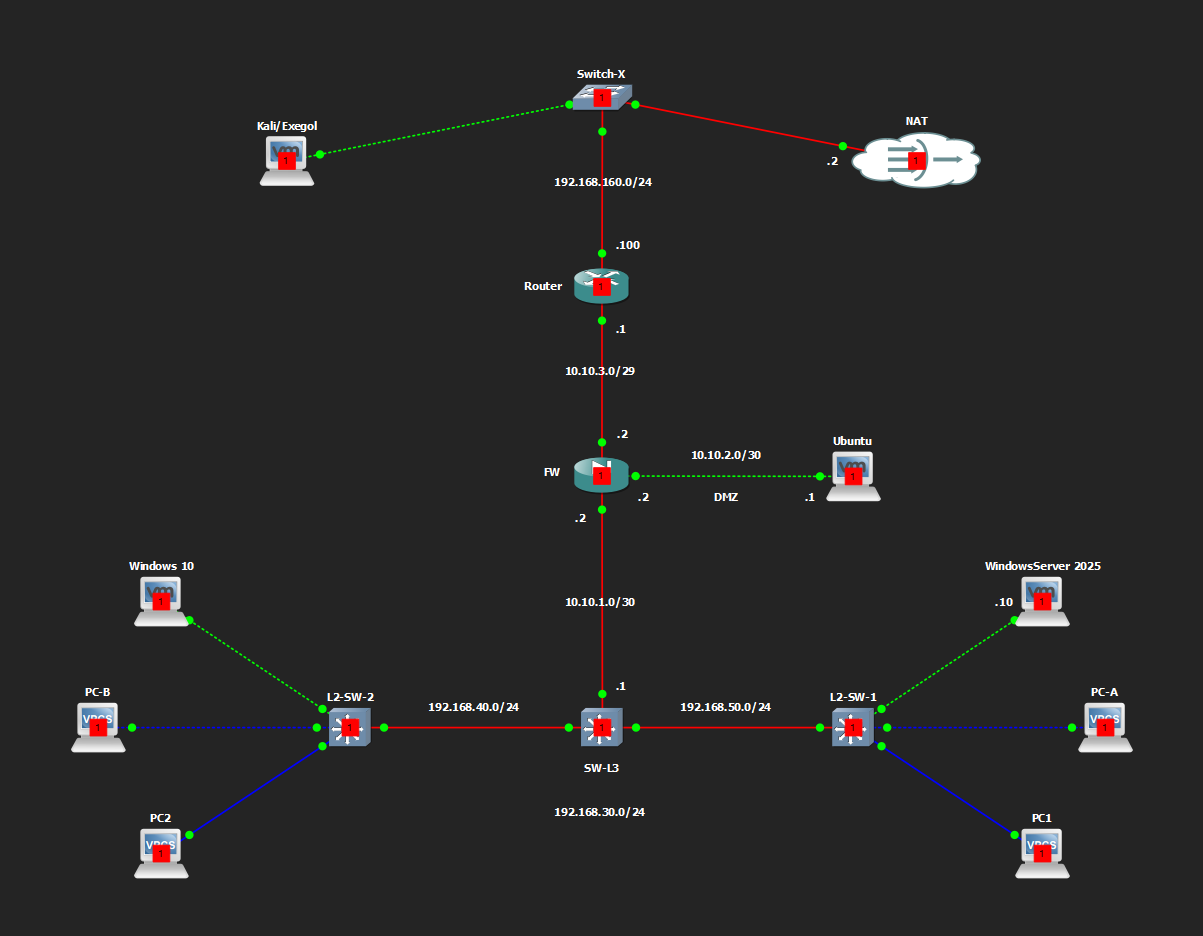
HomeLab هو مختبر GNS3 مبني على حاسوب محمول واحد (OMEN 16، i7-14650HX، ذاكرة RAM بسعة 32 GB، RTX 4060 بسعة 8 GB) لممارسة الشبكات وإدارة الأنظمة والأمن الهجومي في بيئة واحدة. وهو يحاكي محيطًا شبكيًا يتضمن جدار حماية (Cisco ASAv)، ومنطقة منزوعة السلاح DMZ (Ubuntu Server)، ونواة موجّهة (SW-L3 + مفتاحا وصول)، ونطاق Active Directory باسم kooler.local يعمل على Windows Server 2025. وتقع منصات المهاجم (Kali، Exegol) على المقطع الخارجي غير الموثوق إلى جانب بوابة NAT المؤدية إلى الإنترنت. ويعتمد عدد الأصول وأنواع المضيفين والخدمات المُهيّأة على مواصفات حاسوبي للسماح بتشغيل البيئة بأكملها في آنٍ واحد دون أن يعاني الحاسوب أكثر من اللازم، ولتخصيص موارد مناسبة للأجهزة الافتراضية.
ملاحظة: هذا إعداد أساسي للبدء به، لذا خصّصه حسب الحاجة. أدوات ومفاهيم مثل تحصين الخوادم، وSIEM، وEDR، وخادم C2، والتحرك الجانبي داخل الشبكة المحلية LAN لمزيد من الاختبار يجب تنفيذها بنفسك اعتمادًا على ما تريد التدرب عليه. سيتم توثيق البنية العامة فقط بمرور الوقت لأغراض قابلية الاستخدام، وستُتتبَّع في النهاية في CHANGELOG.md. بالإضافة إلى ذلك، نظرًا لأن جدار الحماية ليس مرخّصًا فعليًا (وضع التقييم)، فإن عرض النطاق الترددي المعني مقيَّد ويؤثر بشدة على أداء الشبكة (مصدر خارجي ← DMZ، الداخل ← الإنترنت). لذلك أستخدم مؤقتًا محول شبكة إضافيًا على الأجهزة الافتراضية (VMware NAT) لحركة الشبكة المتطلبة مثل تحديثات النظام أو تنزيلات البرامج الكبيرة. خذ لقطات (snapshots) للمكونات أثناء الاختبار وإحداث الأعطال. استمتع وتعلّم!
السلسلة: Kali/Exegol + NAT (Switch-X) ← Router ← ASAv Firewall (مع فرع DMZ) ← SW-L3 ← L2-SW-1 / L2-SW-2 (VLANs).
| المقطع | الشبكة الفرعية | ملاحظات |
|---|---|---|
| الخارجي / غير الموثوق | 192.168.160.0/24 | Switch-X: Kali/Exegol، سحابة NAT؛ Router عند .100 |
| Router ↔ FW خارجي | 10.10.3.0/29 | Router .1، ASA خارجي .2، DMZ NAT .3 |
| FW ↔ DMZ | 10.10.2.0/30 | ASA dmz .2، Ubuntu .1 |
| FW ↔ SW-L3 (الداخلي) | 10.10.1.0/30 | ASA داخلي .2، SW-L3 .1 |
| VLAN 30 (VPCS) | 192.168.30.0/24 | PC-C، PC-D |
| VLAN 40 (محطات العمل) | 192.168.40.0/24 | خلف L2-SW-2 — Windows 10، PC-B |
| VLAN 50 (الخوادم) | 192.168.50.0/24 | خلف L2-SW-1 — Windows Server 2025 (DC01)، PC-A |
| VLAN 100 (الإدارة) | 192.168.100.0/24 | SVI موجود على SW-L3؛ عبر trunk، ليس بعد في مجموعة كائنات ASA |
روابط الـ trunk بين SW-L3 ↔ L2-SW-1/L2-SW-2 تحمل VLANs 30، 40، 50، 100 (VLAN الأصلية 999، dot1q).
| الجهاز | الدور | المنصة | الواجهات الرئيسية |
|---|---|---|---|
| Router | موجّه الحافة، بوابة جهة NAT | Cisco IOSv 15.9 | Gi0/0 10.10.3.1/29 (إلى FW)؛ Gi0/1 192.168.160.100/24 (إلى Switch-X) |
| FW | جدار حماية المحيط، DMZ | Cisco ASAv 9.22(1)1 | خارجي 10.10.3.2/29؛ dmz 10.10.2.2/30؛ داخلي 10.10.1.2/30 |
| SW-L3 | مفتاح النواة L3، التوجيه بين VLANs | Cisco IOSv L2 15.2 | Gi0/0 10.10.1.1/30 (إلى FW)؛ Gi0/1-0/2 روابط trunk إلى L2-SW-1/2؛ SVIs لـ VLAN 30/40/50/100؛ وضع VTP server |
| L2-SW-1 | مفتاح وصول | Cisco IOSv L2 15.2 | منافذ وصول VLAN 50 (WinServer2025، PC-A)؛ وضع VTP client |
| L2-SW-2 | مفتاح وصول | Cisco IOSv L2 15.2 | منافذ وصول VLAN 40 (Windows 10، PC-B)؛ VLAN 30 (PC-D)؛ وضع VTP client |
ASAv مرخّص بموجب Smart Licensing Using Policy، ويعمل في وضع التقييم Evaluation Mode مع طبقة الميزات standard ومستوى الإنتاجية 1G المعلن محليًا (بدون تسجيل CSSM).
| المضيف / الموارد | نظام التشغيل / الإصدار | اسم المضيف | IP / VLAN | الخدمات |
|---|---|---|---|---|
| Kali (1 CPU، 8 أنوية، 4/80GB) | Kali Linux 2026.2 (VMware amd64) | Kali | 192.168.160.130 (خارج المقطع) | منصة المهاجم |
| Ubuntu (1 CPU، 2 أنوية، 3/60GB) | Ubuntu Desktop 26.04 | ko0ler-VMware-Virtual-Platform | 10.10.2.1 (DMZ) | DVWA، bWAPP، httpbin، FTP، Samba، MySQL |
| WindowsServer 2025 (1 CPU، 4 أنوية، 4/60GB) | Windows Server 2025 | DC01 | 192.168.50.10 (VLAN 50) | ADCS، ADDS، DHCP، DNS، MSSQL — وحدة تحكم المجال لـ kooler.local |
| Windows 10 (1 CPU، 2 أنوية، 4/60GB) | Windows 10 | PC1 | DHCP (VLAN 40) | محطة عمل منضمة إلى المجال |
| PC-A | VPCS | — | VLAN 50 (.15) | — |
| PC-B | VPCS | — | VLAN 40 (.15) | — |
| PC-C | VPCS | — | VLAN 30 (.1) | — |
| PC-D | VPCS | — | VLAN 30 (.2) | — |
تُستخدم أجهزة VPCS بشكل أساسي لاختبار الاتصال.
وحدة تحكم المجال: DC01 (Windows Server 2025، 192.168.50.10)، تشغّل ADCS وADDS وDHCP وDNS وMSSQL جنبًا إلى جنب — وهي وحدة تحكم مجال مفرطة التجهيز عمدًا للتدريب على سطح الهجوم (كشف حسابات الخدمة، سوء إعداد قوالب ADCS، SQL على وحدة تحكم مجال، إلخ).
| الحساب | النطاق | ملاحظات |
|---|---|---|
| Administrator | محلي (DC01) | المسؤول المحلي المدمج |
| Ko0ler | مستخدم مجال | — |
| user1 | مستخدم مجال | — |
الجهاز Windows 10 (PC1) منضم إلى kooler.local؛ ويوجد أيضًا تسجيل دخول محلي ko0ler على ذلك الجهاز بشكل منفصل عن حساب المجال.
| زوج المناطق | الاتجاه | المسموح |
|---|---|---|
| outside → DMZ | وارد | HTTP(80)، HTTPS(443)، 8080، 8070، 8060 إلى Ubuntu (10.10.2.1)؛ ICMP |
| DMZ → outside | صادر | HTTP، HTTPS، DNS(53) |
| DMZ → inside | — | مرفوض |
| inside → DMZ | صادر | IP كامل إلى Ubuntu |
| inside → outside | صادر | IP كامل، PAT عبر واجهة ASA الخارجية |
NAT: PAT للشبكات الفرعية الداخلية (192.168.30/40/50.0/24، ديناميكي، عبر ASA الخارجي) وNAT ثابت لمضيف DMZ (10.10.2.1 → 10.10.3.3، DMZ_MAPPED). ملاحظة: حركة المرور بين VLANs 30/40/50 لا تعبر ASA أبدًا — يقوم SW-L3 بتوجيهها محليًا، لذا يرى جدار الحماية حركة المرور الشمالية-الجنوبية (DMZ/outside) فقط.
مُتتبَّعة في CHANGELOG.md.
بيانات اعتماد المختبر لا تُرفع إلى هذا المستودع عمدًا.
| النطاق | الحساب | اسم المضيف |
|---|---|---|
| محلي | kali | ko0ler-VMware-Virtual-Platform (Kali) |
| محلي | ko0ler | Ubuntu |
| محلي | ko0ler | PC1 (Windows 10) |
| محلي | Administrator | DC01 (WindowsServer 2025) |
| المجال (kooler.local) | Ko0ler | — |
| المجال (kooler.local) | user1 | — |
