
 ostorlab/rasp
يحزم بيئة تشغيل داخل ملفات APK أو AAB أو IPA المبنية لاكتشاف الروت، وكسر الحماية (jailbreak)، وأدوات التصحيح (debuggers)، وخطافات Frida، والمحاكيات، واعتراض VPN/البروكسي، وإعادة التغليف في وقت التشغيل.



الحماية الذاتية لتطبيقات وقت التشغيل (RASP) لتطبيقات Android وiOS.
يحمي rasp تطبيقًا قمت ببنائه بالفعل. فهو يضيف بيئة تشغيل صغيرة إلى ملف APK أو AAB أو IPA، ويتحقق التطبيق المحمي من الجهاز الذي يعمل عليه ومن نفسه أثناء استخدامه. لا حاجة لإجراء أي تغيير في الشيفرة المصدرية للتطبيق.
https://github.com/user-attachments/assets/a43d48ed-75ec-43b1-ad76-77fc08826493
your app (APK / AAB / IPA)
        │
        ▼
  rasp pack --checks …        adds the runtime and writes the chosen checks into its config
        │
        ▼
protected app (unsigned)  ──▶  you sign it and ship it
        │
        ▼
on the device                  the runtime runs the chosen checks and hands the observations
                               to its plugins; a development build also logs them
يُعدّ الإضافة (plugin) شيفرةً تُجمَّع داخل بيئة التشغيل (API، مثال). يمكنها إضافة فحوصاتها الخاصة، وتتلقى ملاحظات كل تشغيل، مثلًا لإرسالها إلى مكان ما. أما بيئة التشغيل المبنية دون إضافات فتحتفظ بالملاحظات لنفسها، وبناء الإصدار (release build) لا يسجّلها.
packer/، Python) يضيف بيئة التشغيل إلى التطبيق ويعيده غير موقّع.runtime/، C++) تعمل داخل التطبيق المحمي وتنفّذ الفحوصات.ابنِ بيئة التشغيل لمنصّتك (التفاصيل):
cd runtime
cmake --preset android
cmake --build --preset android
ضع الملفات المبنية حيث يبحث عنها الـ packer: راجع ملفات README في
packer/src/rasp_packer/android/resources/ و
packer/src/rasp_packer/ios/resources/.
ثبّت الـ packer:
cd packer
uv sync --locked
حماية تطبيق:
uv run rasp pack app.apk --platform android --build-id my-build-1 --checks root,debugger,hooks --output app-protected.apk
وقّع app-protected.apk بمفتاح الإصدار الخاص بك، ثم قم بشحنه.
الحزمة هي أيضًا مكتبة Python:
import pathlib

from rasp_packer import packer
from rasp_packer import platforms

result = packer.pack(
    app=pathlib.Path("app.ipa"),
    platform=platforms.Platform.IOS,
    output=pathlib.Path("app-protected.ipa"),
    build_id="my-build-1",
    checks=["jailbreak", "debugger", "hooks"],
)
| المجموعة | Android | iOS | يكتشف |
|---|---|---|---|
root | ✓ | ملفات الروت، وأقسام النظام القابلة للكتابة، وSELinux وخصائص البناء | |
jailbreak | ✓ | ملفات كسر الحماية، والهروب من وضع الحماية (sandbox)، وإنشاء العمليات | |
debugger | ✓ | ✓ | مُنقِّح (debugger) متصل بالتطبيق |
hooks | ✓ | ✓ | Frida ومكتبات أخرى محقونة في التطبيق |
integrity | ✓ | تغيّر كود بيئة التشغيل في الذاكرة | |
mitm | ✓ | ✓ | أنفاق VPN، والوكلاء (proxies) على iOS |
identity | ✓ | ✓ | نسخة معاد تجميعها من التطبيق (مفعّلة دائمًا) |
emulator | ✓ | ✓ | محاكي (emulator) أو iOS Simulator |
virtualizer | ✓ | التطبيق يعمل داخل حاوية تطبيق آخر |
--checks (أو checks= في Python). تُضاف identity دائمًا.--checks، تعمل identity فقط.يُوصف كل فحص والإشارات التي يبلّغ عنها في runtime/README.md.
| تطبيق Android المحمي | Android 12 (API 31) أو أحدث. يرفع المُجمِّع (packer) الحد الأدنى الأقل لـ SDK إلى 31. |
| تطبيق iOS المحمي | iOS 12.0 أو أحدث |
| المُجمِّع (Packer) | Python 3.14، uv |
| بناء بيئة التشغيل | CMake 4.4، وClang من LLVM 23؛ وAndroid NDK وSDK وJDK لأندرويد؛ وXcode على جهاز Mac لـ iOS |
packer/README.md: المُجمِّع، وخياراته، ومعرّفات البناء، والفحوصات.runtime/README.md: بيئة التشغيل، وكل فحص، والبناء، والسجلات.TODO.md: الأعمال المعروفة التي لم تُنجز بعد.لا ترغب في بناء بيئة التشغيل بنفسك، أو تريد رؤية ما تكتشفه تطبيقاتك المحمية على أجهزة حقيقية؟ يحمي Mobile ADR (Mobile Application Detection & Response) على منصة Ostorlab تطبيقاتك باستخدام rasp ويعرض أحداثها:
أنشئ حسابًا على منصة Ostorlab وافتح Mobile ADR.
ارفع ملف APK أو IPA الخاص بك، واختر الفحوصات، ونزّل التطبيق المحمي (Protect an app).
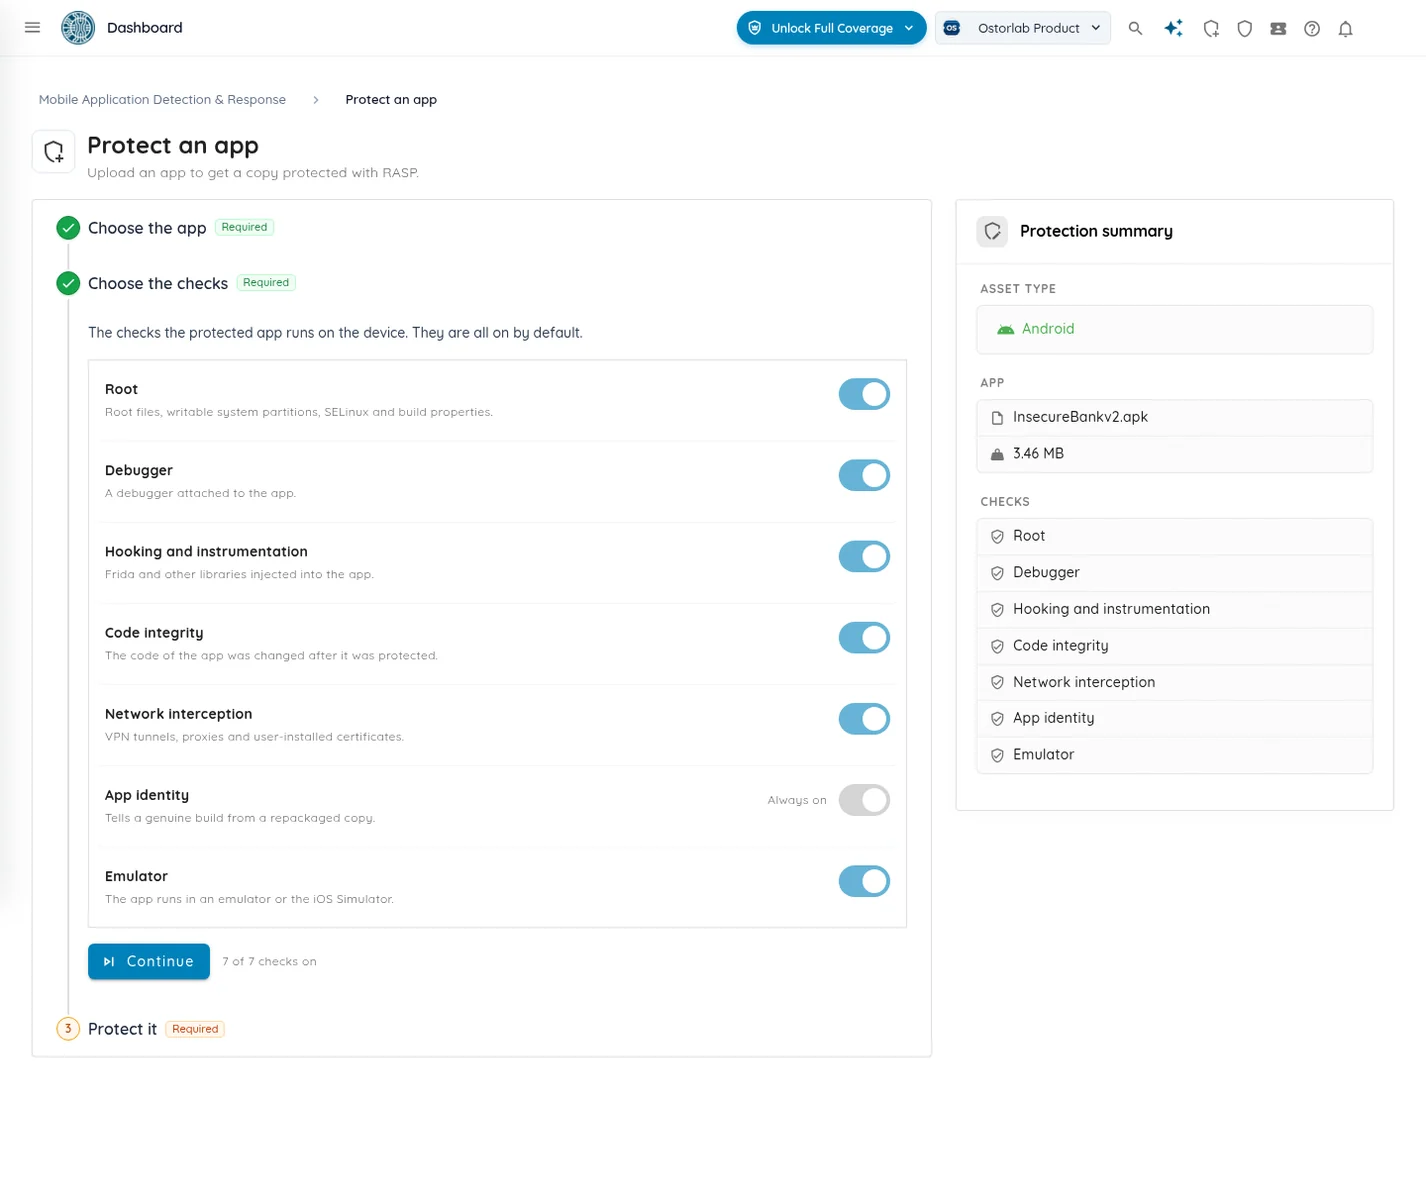
وقّعه ووزّعه كالمعتاد.
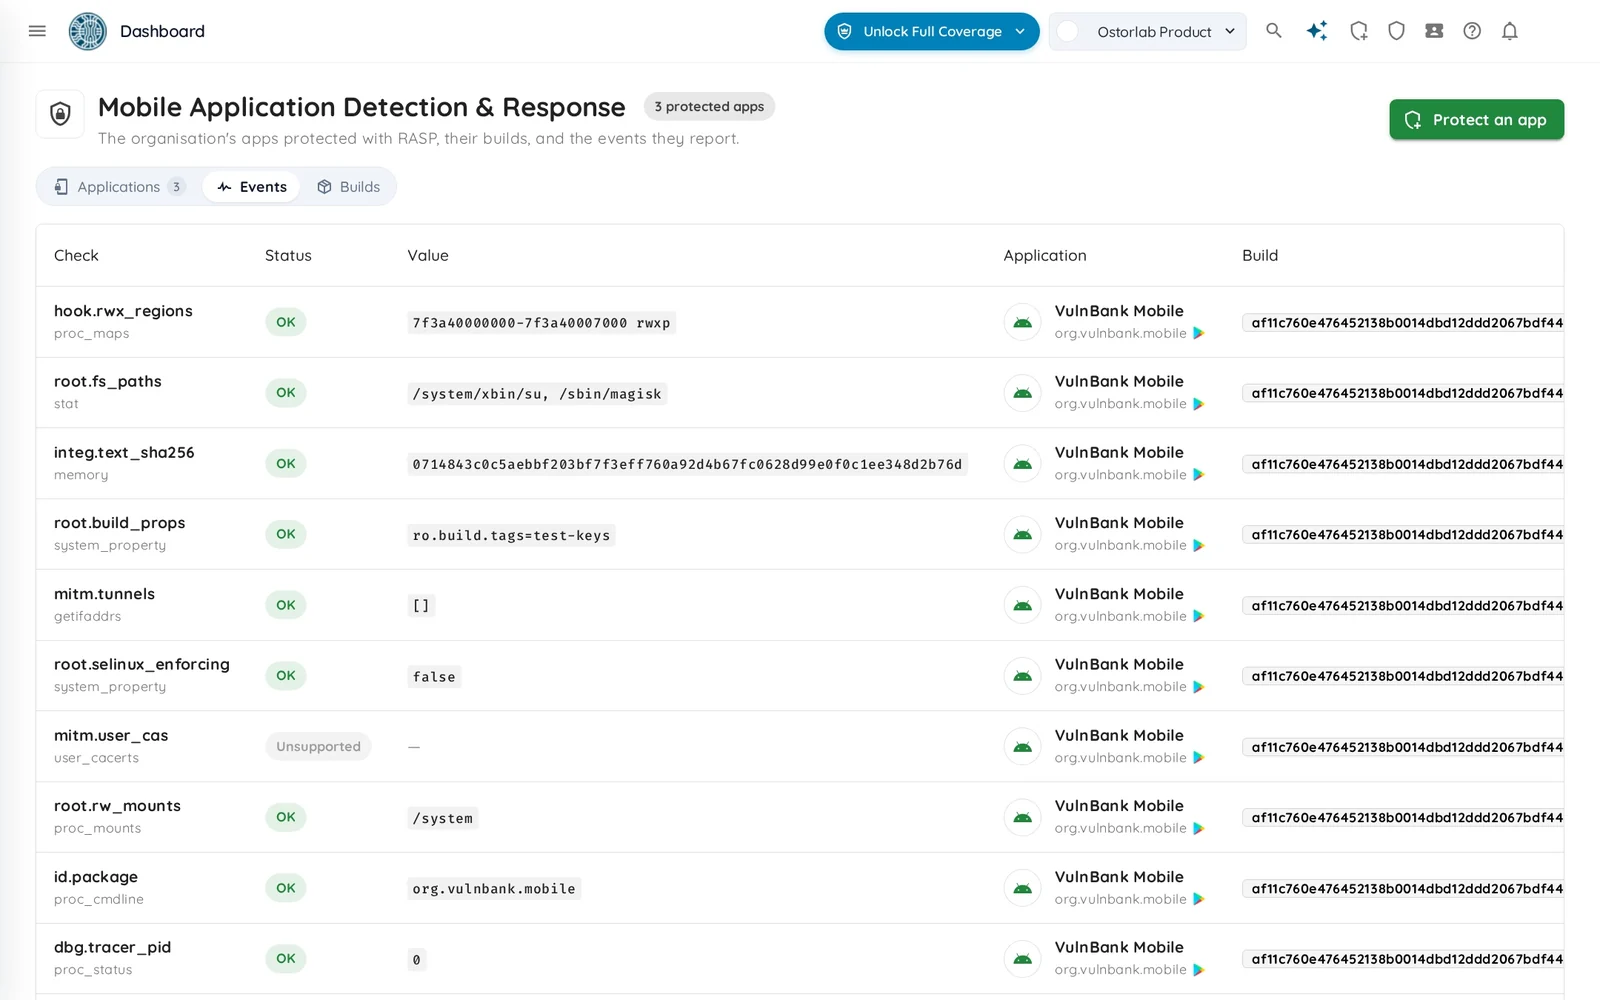
شاهد الأحداث في تبويب Events: كل فحص يعمل على جهاز، وما اكتشفه (ملفات الروت، Frida، نفق VPN…)، وما إذا كان الفحص قد تمكن من العمل (Events).
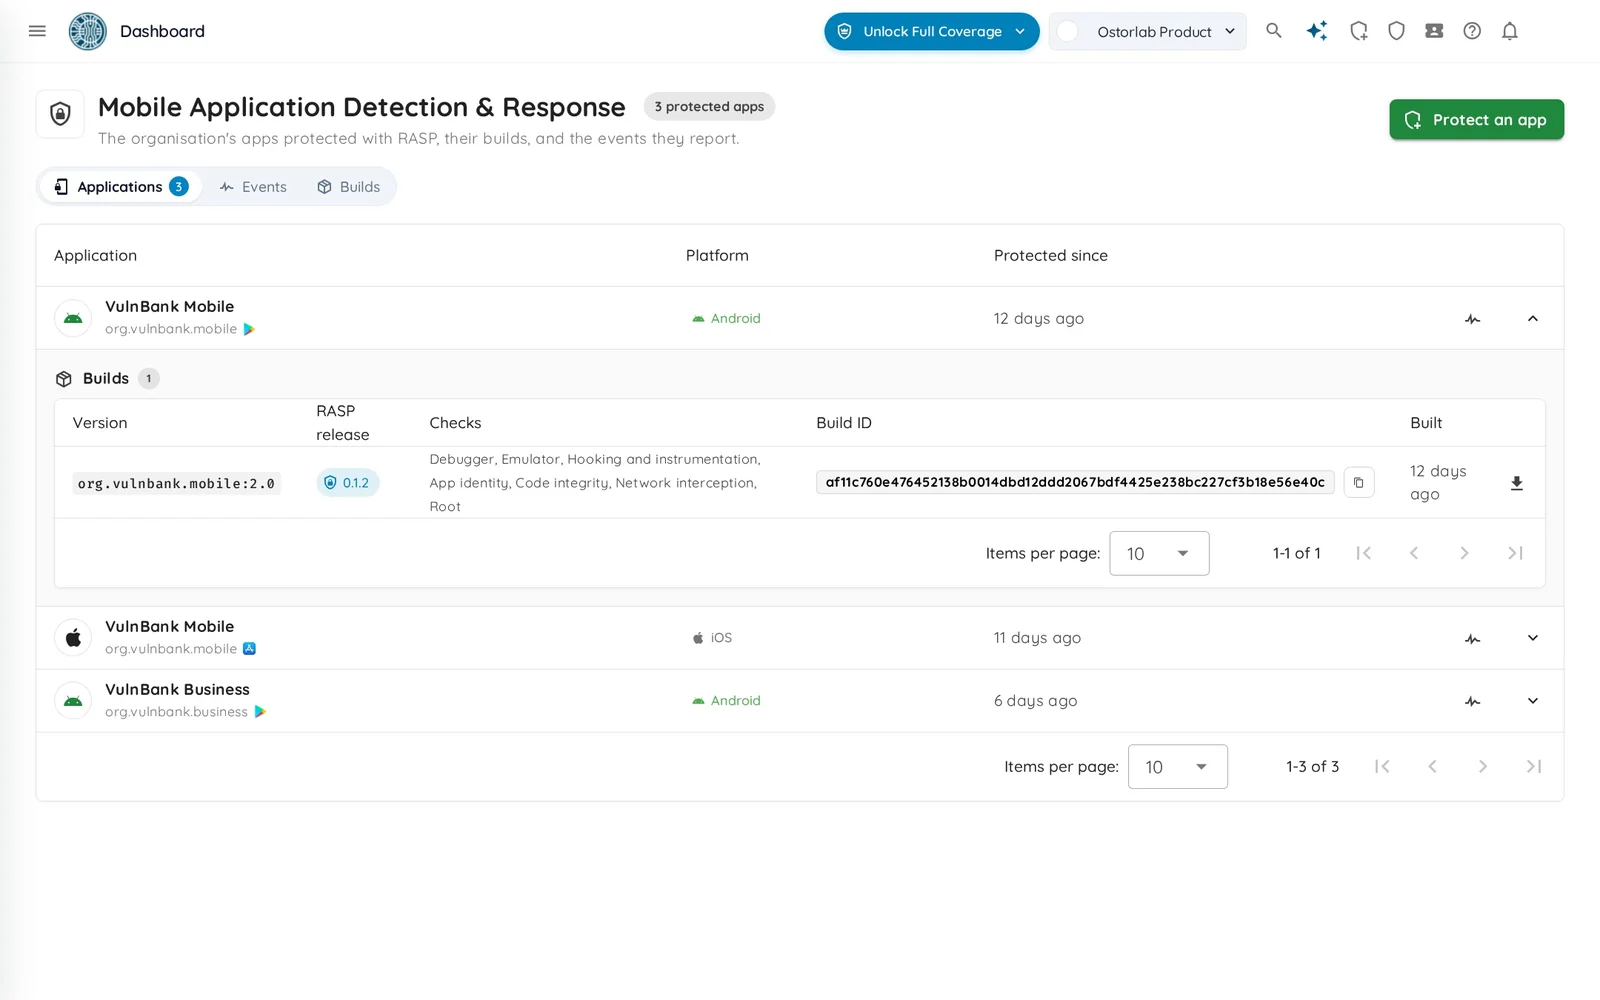
اعثر على كل إصدار محمي من تطبيقك، مع فحوصاته وإصدار RASP الخاص به (Applications and builds).
المساهمات مرحّب بها: افتح issue أو pull request. كل تغيير يمر عبر pull request.
packer/README.md (التنسيق، والفحص الساكن، والأنواع، والاختبارات).runtime/CONTRIBUTING.md أولًا. فهو يسرد القواعد التي يفرضها البناء
وتلك التي يتحقق منها المراجعون.يُرجى عدم الإبلاغ عن ثغرة أمنية في issue عام. راجع SECURITY.md.






