 nshalabi/attack-tools
نموذج بيانات علائقي SQLite لـ MITRE ATT&CK بالإضافة إلى أداة تخطيط محاكاة الخصوم، مُعزّزة باختبارات Red Canary ATOMIC وخطط محاكاة APT3.


أدوات مساعدة للعمل مع إطار عمل MITRE™ ATT&CK™، بما في ذلك نموذج بيانات علائقي وأداة لتخطيط محاكاة الخصوم.
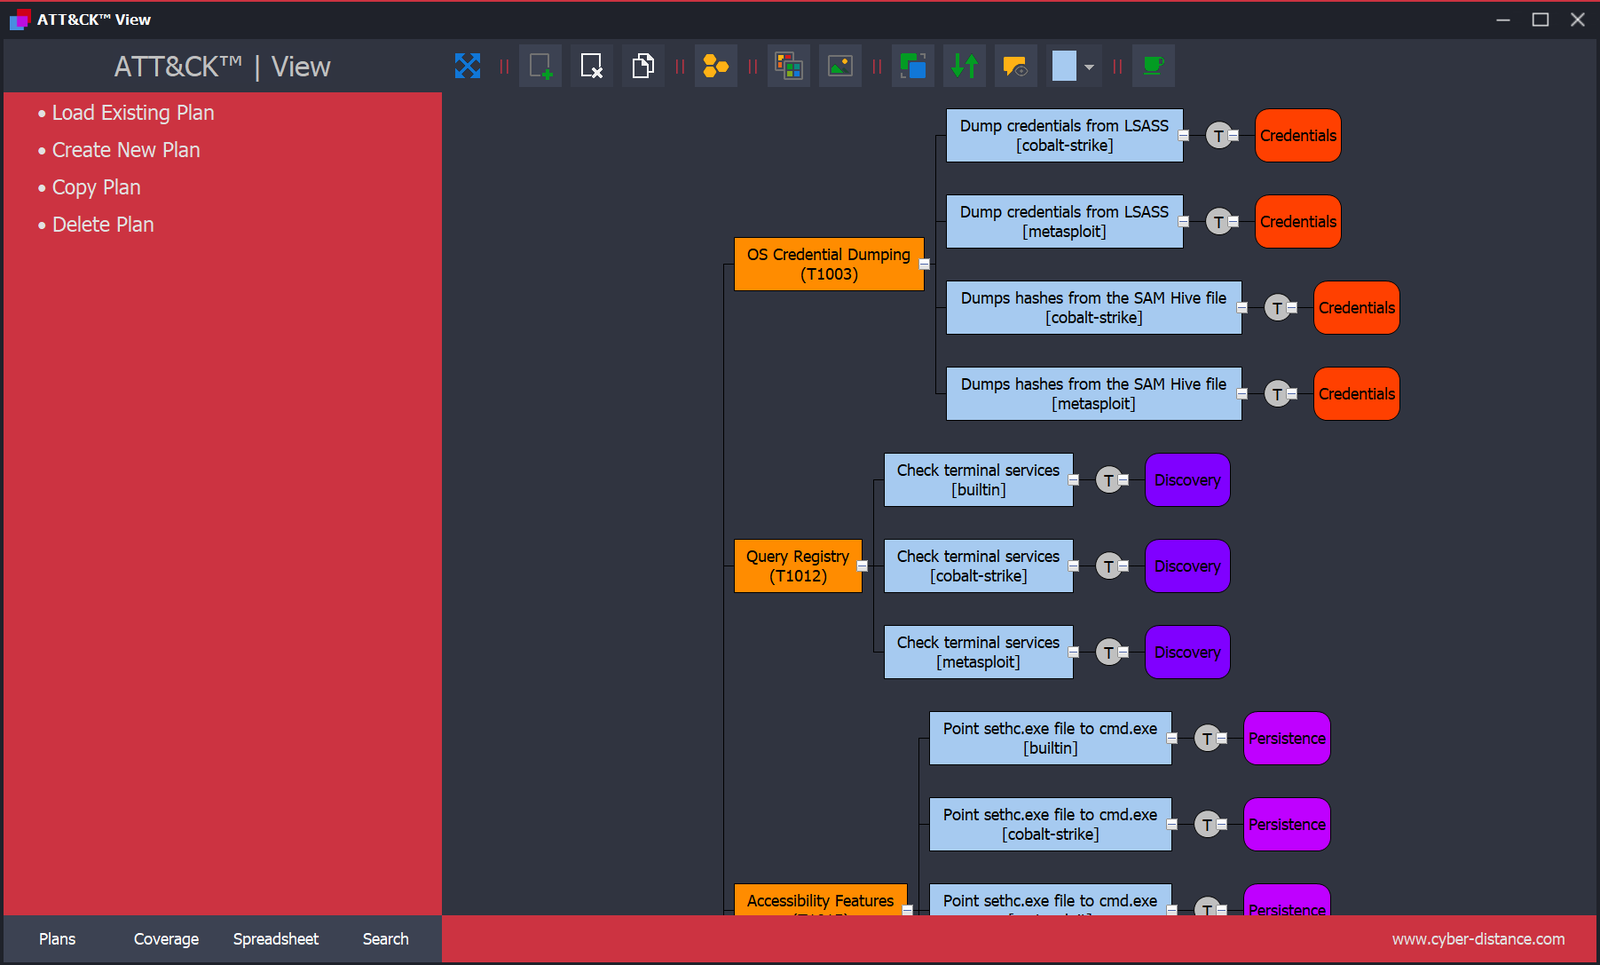
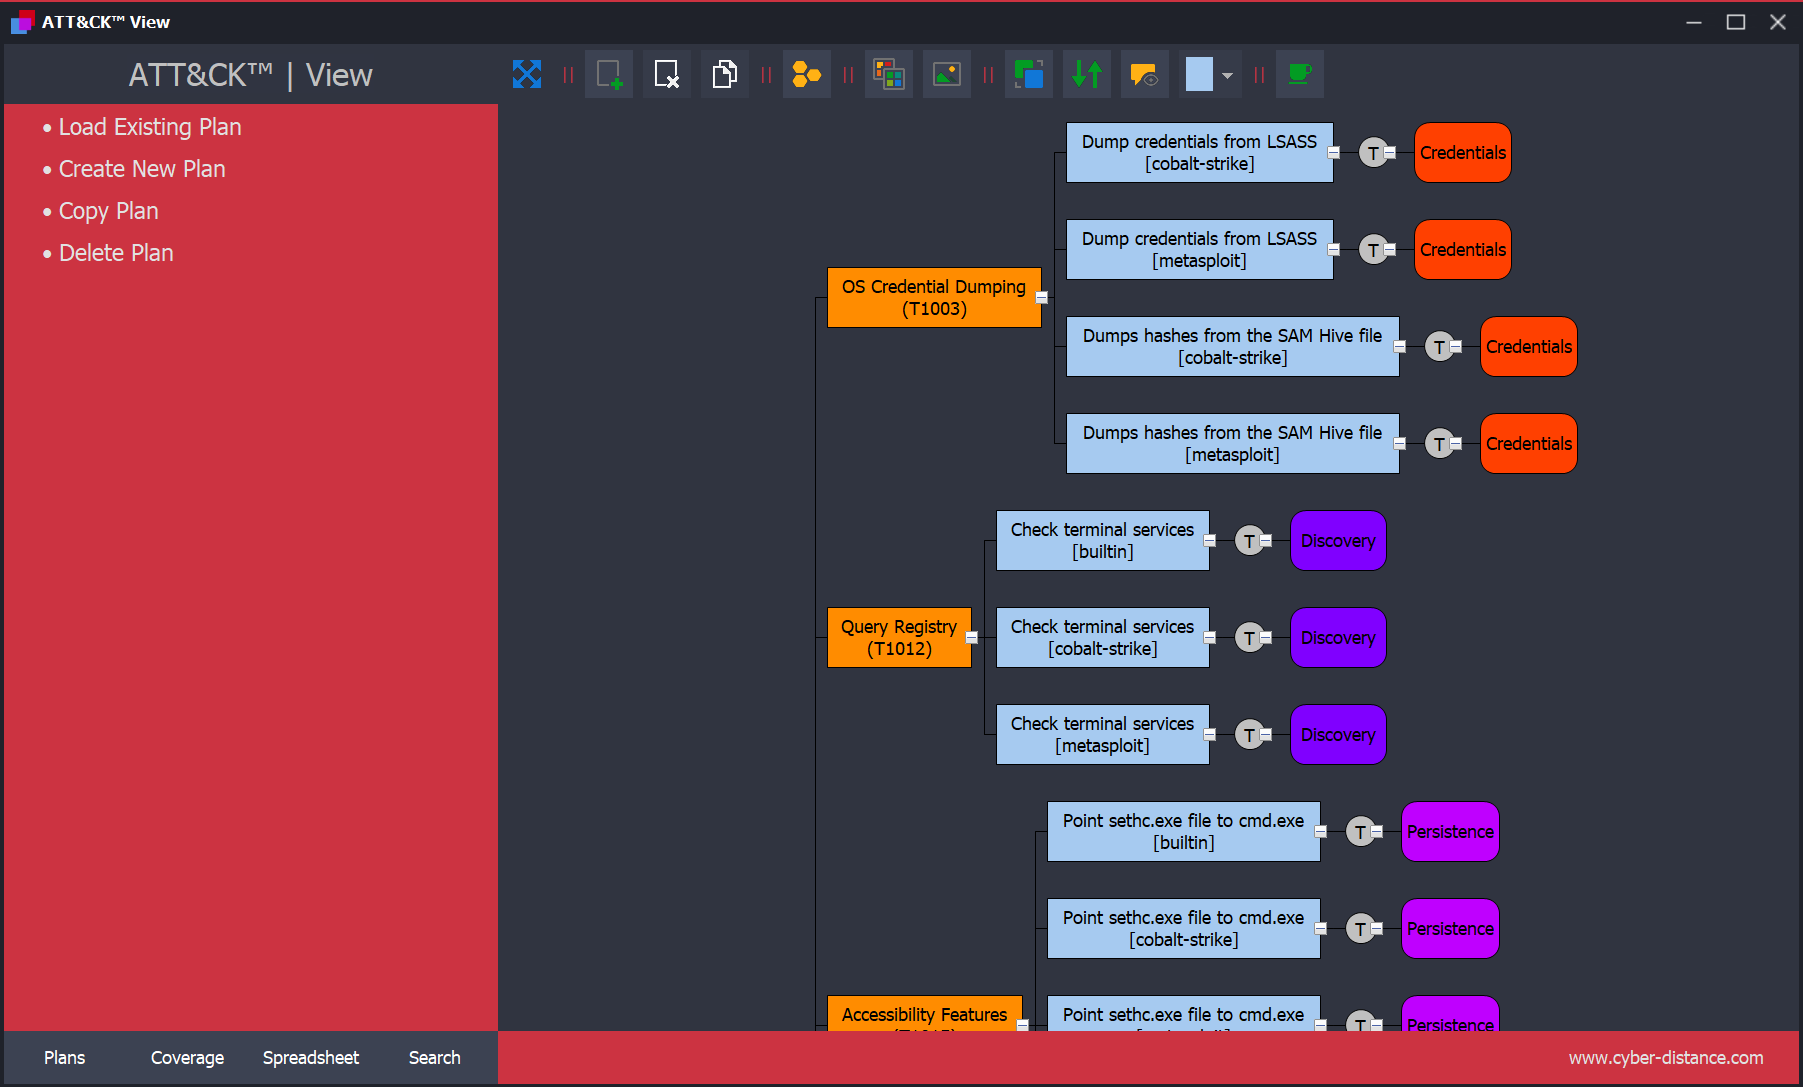
ATT&CK™ View هي أداة تخطيط تساعد المدافعين على تصميم خطط محاكاة الخصوم باستخدام إطار عمل MITRE™ ATT&CK™.
توفّر نهجًا منظمًا وتأتي مرفقة بخطة محاكاة خصوم كاملة لـ APT3 (طوّرتها MITRE™). كما تُعد مثالًا على استخدام نموذج البيانات العلائقي وكيفية إثراء النموذج (توسيعه) ببيانات إضافية مثل اختبارات Red Canary ATOMIC™.
(المصدر: MITRE Adversary Emulation Plans)
يُستخدم إطار عمل ATT&CK™ على نطاق واسع، لكن العديد من حالات الاستخدام تتطلب أدوات مُفعّلة بـ ATT&CK.
يوفّر هذا المستودع قاعدة بيانات علائقية (SQLite) لتبسيط عملية التكامل وتمكين بناء أدوات مخصصة أو دمج ATT&CK مع أطر عمل أخرى.
فكّر من منظور نموذج البيانات بدلًا من تقنية قاعدة البيانات الأساسية — يمكن تكييف المخطط مع أي نظام إدارة قواعد بيانات (DBMS).
مثال على النموذج المفاهيمي (يمكن تنفيذه في أي نظام RDBMS):

فيما يلي أمثلة على استعلامات SQL لاستكشاف قاعدة بيانات ATT&CK™.
لتشغيلها، استخدم أي أداة إدارة SQLite (انظر SQLite Management Tools).
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
OUTPUT
| الاسم |
|---|
| .bash_profile و .bashrc |
| التلاعب برمز الوصول |
| ميزات إمكانية الوصول |
| اكتشاف الحسابات |
| التلاعب بالحسابات |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
المخرجات
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile and .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | Access Token Manipulation |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | Accessibility Features |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | Account Discovery |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | Account Manipulation |
| ... | |
حقل id هو مفتاح فريد سيُستخدم بشكل متكرر في العديد من استعلامات SQL
تُخزَّن المراجع الخارجية في جدول external_references، وبما أن تقنية ATT&CK™ الواحدة يمكن أن تحتوي على مرجع واحد أو أكثر، فإن الرابط بين الجدولين هو معرّف التقنية (راجع الاستعلام السابق)، وسأدرج طرقًا متعددة للوصول إلى المراجع الخارجية
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
المخرجات
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
المخرجات
| الاسم | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
الإخراج
| الاسم | الوصف |
|---|---|
| 3PARA RAT | 3PARA RAT هو أداة وصول عن بُعد (RAT) مبرمجة بلغة C++ استخدمها Putter Panda. (Citation: CrowdStrike Putter Panda) الأسماء المستعارة: 3PARA RAT |
| 4H RAT | 4H RAT هي برمجية خبيثة استخدمها Putter Panda منذ عام 2007 على الأقل. (Citation: CrowdStrike Putter Panda) الأسماء المستعارة: 4H RAT |
| ADVSTORESHELL | ADVSTORESHELL هو باب خلفي للتجسس استخدمته APT28 من عام 2012 على الأقل حتى عام 2016. يُستخدم عمومًا للتجسس طويل الأمد ويُنشر على الأهداف التي تُعدّ مثيرة للاهتمام بعد مرحلة استطلاع. (Citation: Kaspersky Sofacy) (Citation: ESET Sednit Part 2) الأسماء المستعارة: ADVSTORESHELL، NETUI، EVILTOSS، AZZY، Sedreco |
| ASPXSpy | ASPXSpy هي قشرة ويب (Web shell). عدّلها عناصر Threat Group-3390 لإنشاء نسخة ASPXTool. (Citation: Dell TG-3390) الأسماء المستعارة: ASPXSpy، ASPXTool |
| Agent.btz | Agent.btz هي دودة تنتشر بشكل أساسي عبر الأجهزة القابلة للإزالة مثل محركات أقراص USB. ويُقال إنها أصابت شبكات الجيش الأمريكي في عام 2008. (Citation: Securelist Agent.btz) الأسماء المستعارة: Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
OUTPUT
| الاسم | الوصف |
|---|---|
| APT1 | APT1 هي مجموعة تهديد صينية نُسبت إلى المكتب الثاني لإدارة الأركان العامة (GSD) في جيش التحرير الشعبي (PLA)، وتُعرف عادةً بتسميتها العسكرية (MUCD) باسم الوحدة 61398. (الاستشهاد: Mandiant APT1) |
| APT12 | APT12 هي مجموعة تهديد نُسبت إلى الصين. (الاستشهاد: Meyers Numbered Panda) |
| APT16 | APT16 هي مجموعة تهديد مقرها الصين أطلقت حملات تصيّد احتيالي موجّه استهدفت منظمات يابانية وتايوانية. (الاستشهاد: FireEye EPS Awakens Part 2) |
| APT17 | APT17 هي مجموعة تهديد مقرها الصين نفّذت عمليات اختراق شبكات ضد جهات حكومية أمريكية، وقطاع الدفاع، ومكاتب المحاماة، وشركات تقنية المعلومات، وشركات التعدين، والمنظمات غير الحكومية. (الاستشهاد: FireEye APT17) |
| APT18 | APT18 هي مجموعة تهديد تعمل منذ عام 2009 على الأقل واستهدفت مجموعة من القطاعات، بما في ذلك التقنية والتصنيع وجماعات حقوق الإنسان والحكومة والقطاع الطبي. (الاستشهاد: Dell Lateral Movement) |
| ... | |

